
Trois signatures au bas d’un même texte, le 3 juillet 2026 : l’ANSSI, l’ACPR et la Banque de France ont renouvelé une coopération engagée dès 2018, désormais cadrée par la directive NIS 2 et le règlement DORA. Chacun son rôle, écrit noir sur blanc. L’ANSSI conduit la réponse technique aux incidents touchant le secteur financier via le CERT-FR ; l’ACPR contrôle le respect de DORA par les entités financières ; la Banque de France veille à la résilience des infrastructures de marché.
Bonne occasion de remettre à plat une question que chaque RCCI devrait pouvoir trancher en quelques minutes. En cas d’incident, qui prévenir ? Dans quel ordre ? Sous quels délais ?
Ce que dit l’accord
Quatre axes de coopération. Le partage d’informations sur les incidents d’origine cyber et les cybermenaces. Les contrôles et l’assistance mutuelle. La gestion de crise. Et les tests d’intrusion fondés sur la menace, ces fameux TLPT dont nous parlions la semaine dernière.
Pour une entité régulée, la conséquence pratique tient en une phrase : ce que vous déclarez à votre superviseur circule désormais dans un cadre organisé entre le contrôleur prudentiel, le régulateur de marché et l’agence technique de l’État. La cohérence entre votre notification réglementaire et la réalité technique de l’incident deviendra donc de plus en plus simple à vérifier. Dans les deux sens.
Qui prévenir, dans quel ordre
Voici la séquence type d’un incident majeur pour une société de gestion.
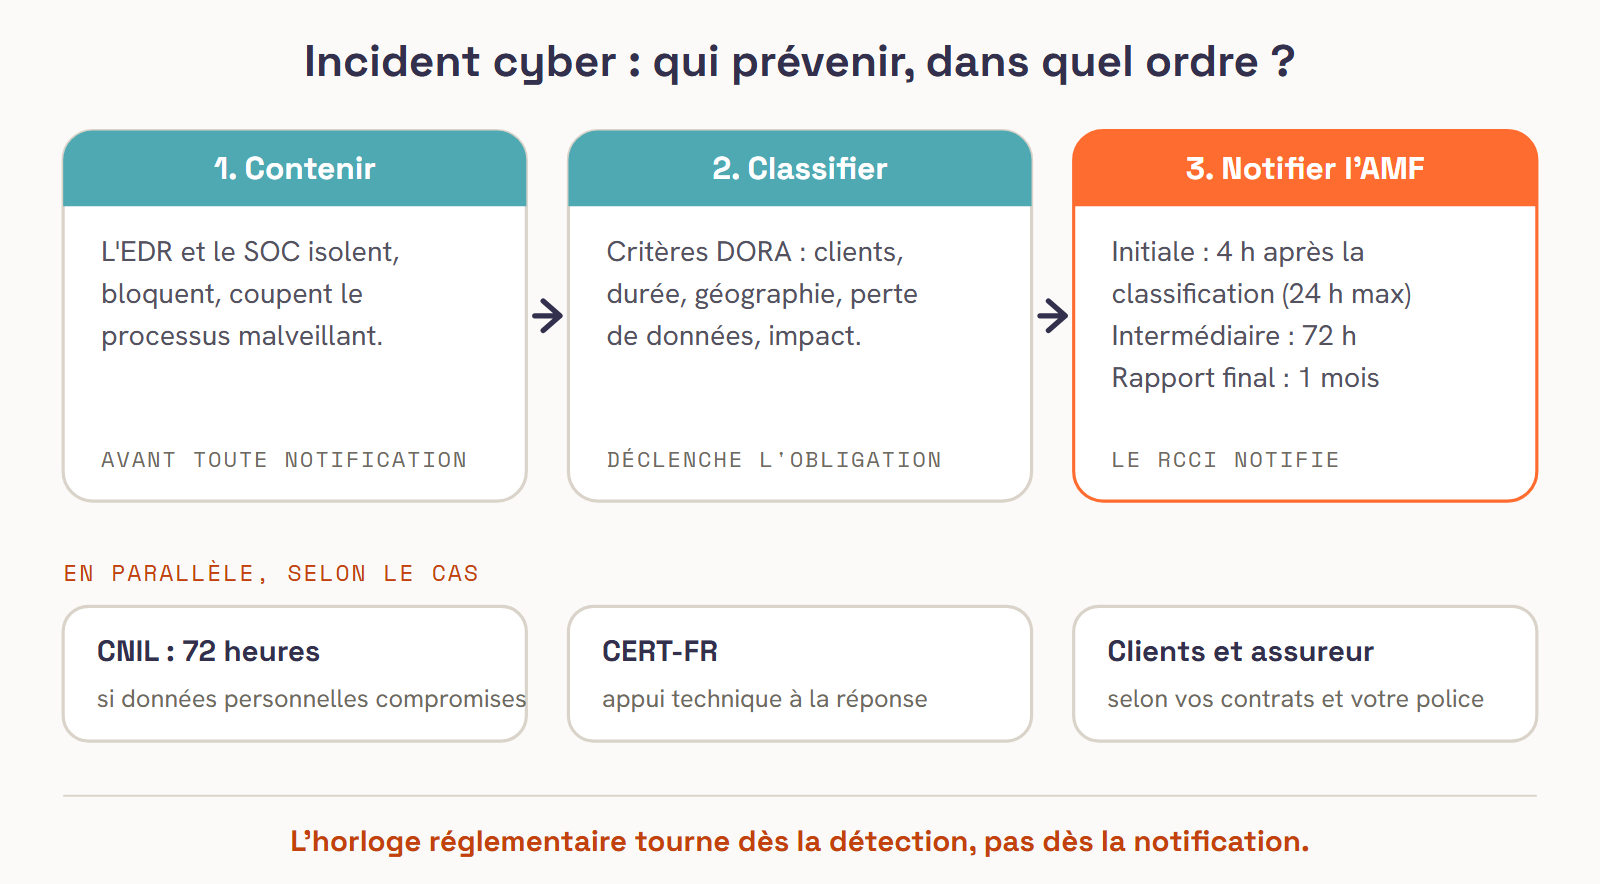
Contenir d’abord. L’EDR et le SOC isolent, bloquent, tuent le processus. La notification ne passe jamais avant la maîtrise de l’incident ; l’horloge réglementaire, elle, tourne dès la détection.
Classifier ensuite. DORA impose des critères précis : clients affectés, durée, étendue géographique, pertes de données, impact économique. C’est cette classification, et elle seule, qui déclenche l’obligation de notifier.
Vient alors la notification à l’AMF, votre autorité compétente DORA en tant que SGP : notification initiale sous 4 heures après classification (et au plus tard 24 h après détection), rapport intermédiaire sous 72 heures, rapport final sous un mois. Des données personnelles compromises ? La CNIL doit être notifiée sous 72 heures, obligation RGPD distincte et cumulative. Le CERT-FR peut être sollicité pour l’appui technique : c’est précisément le rôle que l’accord lui confie pour le secteur financier. Restent vos clients et votre assureur cyber, selon vos obligations contractuelles et votre police.
Notre rôle
La notification réglementaire appartient au RCCI. Notre travail à nous, c’est que le dossier tienne. Une détection horodatée (EDR supervisé 24/7, SOC managé). Une chronologie opposable : journaux, tickets, actions de confinement tracées. Et les éléments de classification (postes affectés, données touchées, durée d’indisponibilité) disponibles dans les délais DORA, pas trois semaines après. En aval, nous corrigeons et documentons la remédiation qui alimentera le rapport final.
Un incident se gère mal quand on découvre la procédure le jour J. Cette séquence se teste à froid ; comptez une demi-journée d’exercice.
Une question sur votre dispositif de notification ? Prenez RDV : un diagnostic de 30 minutes, sans engagement.
