
Le règlement DORA (Digital Operational Resilience Act) impose aux acteurs financiers un niveau de résilience opérationnelle mesuré, et, pour les entités les plus significatives, des tests de pénétration fondés sur la menace (TLPT, Threat-Led Penetration Testing).
Ce qu’est un TLPT
Contrairement à un test d’intrusion classique, un TLPT simule des scénarios d’attaque réalistes, calqués sur les menaces qui ciblent réellement votre secteur, et se déroule sur vos systèmes de production. L’objectif n’est pas de cocher une case, mais d’éprouver votre capacité réelle à détecter, contenir et se remettre d’une attaque.
Ce que ça change concrètement
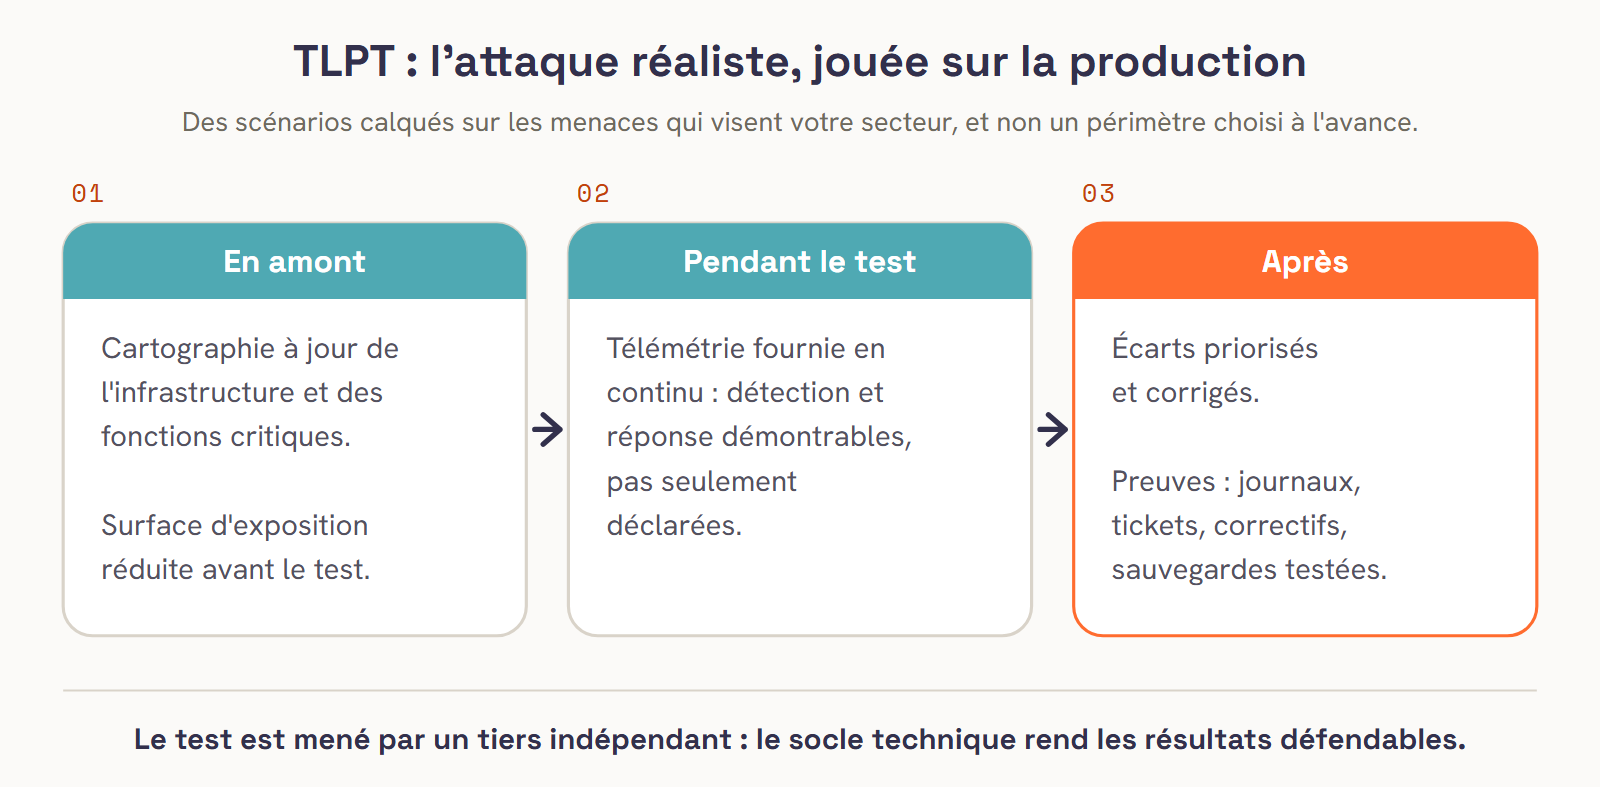
- Une cartographie à jour de votre infrastructure et de vos fonctions critiques.
- Une détection et une réponse démontrables, pas seulement déclarées.
- Des preuves techniques : journaux, tickets, historique des correctifs, sauvegardes testées.
Notre rôle
Nous ne remplaçons pas votre RCCI ni le prestataire qui mène le test. Notre travail, c’est le socle technique qui rend l’exercice possible et vos résultats défendables : faire marcher, sécuriser, tracer. En amont, nous réduisons votre surface d’exposition ; pendant, nous fournissons la télémétrie ; après, nous priorisons et corrigeons.
Une question sur votre exposition DORA ? Prenez RDV : un diagnostic de 30 minutes, sans engagement.
