EBIOS Risk Manager est la méthode d’analyse des risques numériques publiée par l’ANSSI. Elle part des missions de l’entreprise plutôt que de ses machines, identifie qui aurait intérêt à l’attaquer et par quels chemins, puis débouche sur des décisions de traitement hiérarchisées et un plan d’amélioration continue.
C’est l’étape que l’on saute le plus souvent, et celle qui donne leur contenu à tous les autres documents. Sans elle, une politique de sécurité énumère des bonnes pratiques ; avec elle, elle arbitre.
Pourquoi commencer par là
Une entreprise ne peut pas tout protéger au même niveau. Le budget, le temps et l’attention des équipes sont finis, et prétendre le contraire produit une sécurité uniformément médiocre. L’analyse de risques est l’exercice qui rend ces arbitrages explicites, donc défendables devant un dirigeant, un assureur ou un régulateur.
Elle répond à trois questions dans cet ordre : qu’est-ce qui compte vraiment dans votre activité, qui aurait un intérêt à s’y attaquer, et jusqu’où êtes-vous prêt à investir pour l’empêcher. Les mesures techniques ne viennent qu’après, et elles découlent des réponses.
Les cinq ateliers d’EBIOS Risk Manager
La méthode s’organise en cinq ateliers, à mener dans l’ordre. Chacun produit une matière que le suivant consomme.
- Cadrage et socle de sécurité. On délimite le périmètre, on identifie les missions et les valeurs métier de l’entreprise, les biens supports qui les portent, et les événements que l’on redoute. On mesure aussi l’écart entre les règles d’hygiène attendues et ce qui est réellement en place.
- Sources de risque. Qui pourrait vous viser, et pour obtenir quoi. Un concurrent, un groupe criminel motivé par l’argent, un ancien salarié, un attaquant opportuniste. On retient les couples source et objectif les plus pertinents plutôt que d’essayer d’être exhaustif.
- Scénarios stratégiques. On cartographie l’écosystème, c’est-à-dire vos partenaires, prestataires et fournisseurs, et l’on trace les chemins d’attaque possibles. C’est l’atelier qui révèle qu’on est souvent atteint par un tiers plutôt que frontalement.
- Scénarios opérationnels. On descend au niveau technique : par quels modes opératoires concrets le chemin serait emprunté, et avec quelle vraisemblance compte tenu de ce qui est déjà en place.
- Traitement du risque. On décide. Réduire, transférer, éviter ou accepter, risque par risque, avec un responsable et une échéance. L’atelier produit un plan d’amélioration continue de la sécurité et la liste assumée des risques résiduels.
Les trois premiers ateliers réunissent la direction et les métiers ; les deux derniers mobilisent la technique. C’est un point de méthode important : une analyse conduite par la seule équipe informatique produit une liste de vulnérabilités, pas une analyse de risques.
| Atelier | Objectif | Qui participe | Livrable |
|---|---|---|---|
| 1. Cadrage et socle de sécurité | Délimiter le périmètre, les missions, les valeurs métier et les événements redoutés | Direction + métiers | Cadrage validé, écart au socle d’hygiène |
| 2. Sources de risque | Identifier qui pourrait attaquer, et pour obtenir quoi | Direction + métiers | Couples source/objectif retenus |
| 3. Scénarios stratégiques | Cartographier l’écosystème et les chemins d’attaque, tiers compris | Direction + métiers + RSSI | Scénarios stratégiques cotés en gravité |
| 4. Scénarios opérationnels | Décrire les modes opératoires techniques et coter leur vraisemblance | Équipes techniques + prestataire | Scénarios opérationnels cotés |
| 5. Traitement du risque | Décider : réduire, transférer, éviter ou accepter, risque par risque | Direction + technique | Plan d’amélioration continue, risques résiduels assumés |
Étatique
Moyens élevés- Moyens
- Moyens très élevés (> 1 M€)
- Motivation
- Espionnage, collecte de renseignement
- Techniques
- Attaques longues, vulnérabilités inédites
Crime organisé
Moyens élevés- Moyens
- Moyens importants (< 1 M€)
- Motivation
- Gain financier
- Techniques
- Rançongiciel, fraude au président
Concurrent
Moyens moyens- Moyens
- Moyens importants
- Motivation
- Espionnage, nuire à l’image
- Techniques
- Intrusion ciblée, corruption d’un tiers
Initié malveillant
Moyens faibles- Moyens
- Peu de moyens (< 10 k€)
- Motivation
- Vengeance, sentiment d’injustice
- Techniques
- Connaissance interne, accès légitimes
Activiste idéologique
Moyens faibles- Moyens
- Peu de moyens (< 10 k€)
- Motivation
- Déstabiliser, exposer des données
- Techniques
- Hameçonnage, déni de service, fuite
Groupe de pression
Moyens faibles- Moyens
- Peu de moyens (< 10 k€)
- Motivation
- Peser sur une décision, un débat
- Techniques
- Corruption d’un initié, kits d’attaque
Amateur
Moyens faibles- Moyens
- Peu de moyens (< 10 k€)
- Motivation
- Reconnaissance, défi, amusement
- Techniques
- Attaques basiques, outils tout faits
Attaque opportuniste
Sans moyens dédiés- Moyens
- Aucun moyen dédié
- Motivation
- Aucune cible précise
- Techniques
- Rançongiciel de masse, faille exposée
De haut en bas, les moyens décroissent : en haut les adversaires outillés et déterminés, en bas ceux qui frappent au hasard. L’atelier 2 ne les retient pas tous : il ne garde que ceux qui ont une vraie raison de vous viser, et les moyens d’y parvenir.
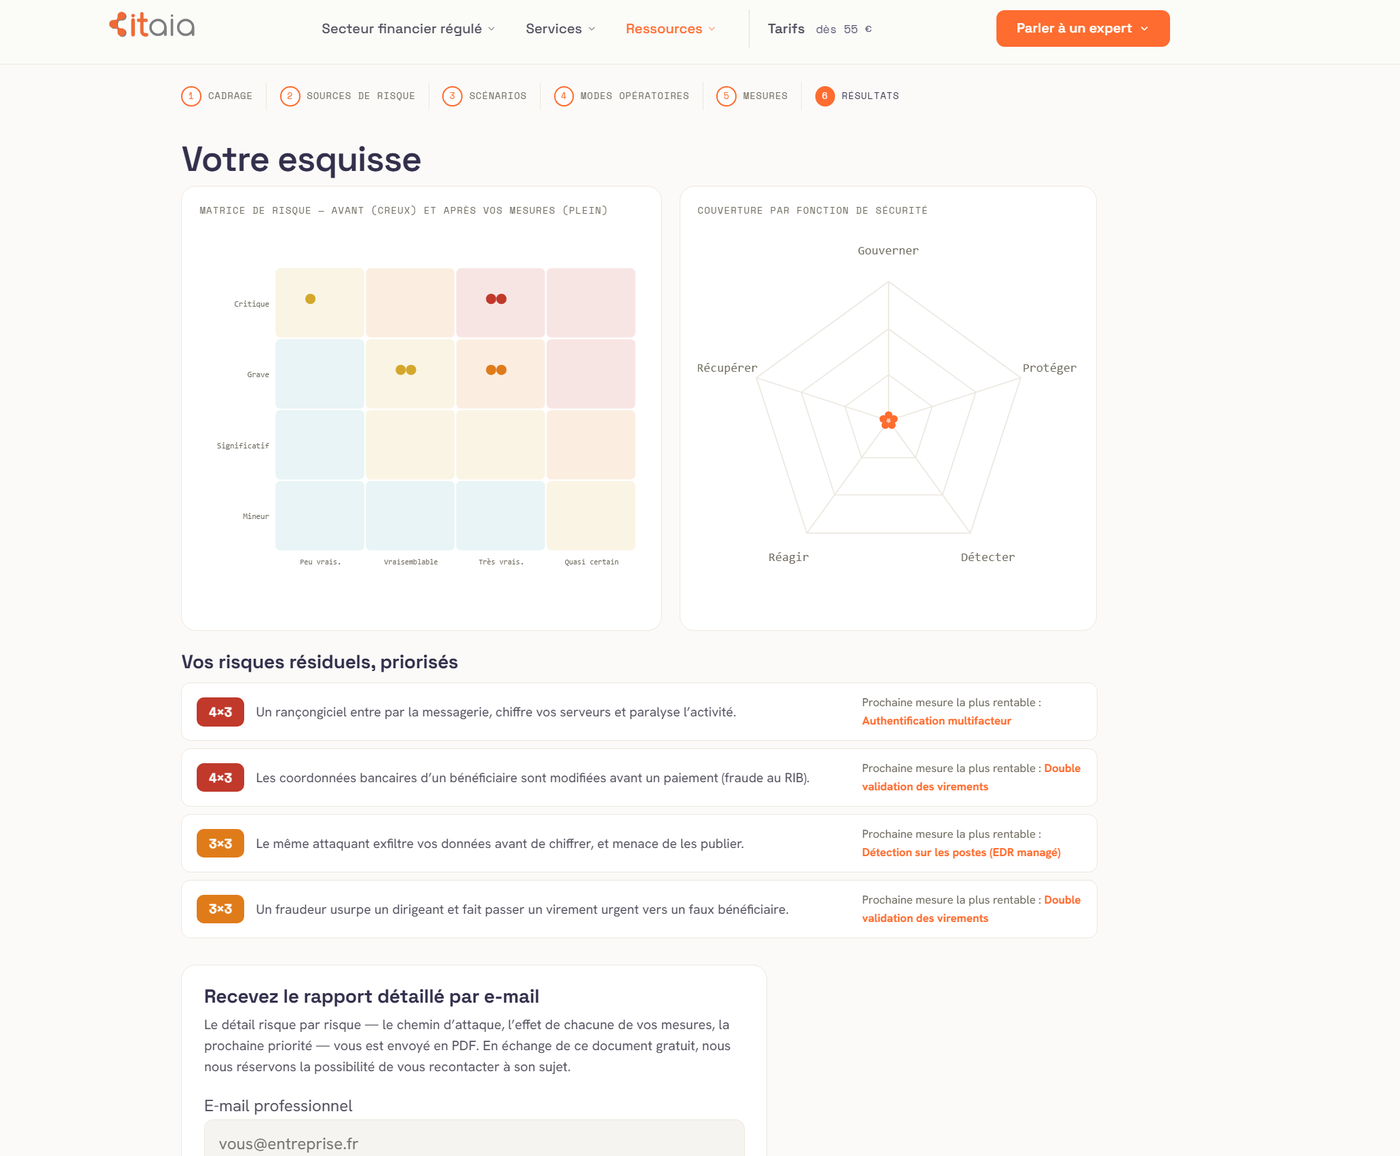
Passer directement à la pratique : notre simulateur d’analyse de risques vous fait glisser ces sources vers votre société, en déduit vos scénarios et vos mesures, et dessine votre matrice de risque en dix minutes. Une esquisse, pas une analyse : la vraie méthode se conduit en ateliers, comme décrit ci-dessous.
Ce que la méthode produit
- Une cartographie des valeurs métier et des biens supports qui les portent.
- Une cartographie de la menace de l’écosystème, qui alimente directement le registre des prestataires attendu par DORA.
- Des scénarios de risque hiérarchisés, avec gravité et vraisemblance.
- Une stratégie de traitement : ce qu’on réduit, ce qu’on transfère, ce qu’on évite, ce qu’on accepte.
- Un plan d’amélioration continue avec des mesures datées et des responsables nommés.
- La liste des risques résiduels, acceptée formellement par la direction. C’est souvent le livrable le plus utile, parce qu’il oblige à signer ce qu’on choisit de ne pas traiter.
EBIOS Risk Manager ou ISO 27005 ?
Les deux répondent au même besoin et ne s’excluent pas. ISO 27005 est une norme internationale qui décrit un processus de gestion du risque, sans imposer de méthode d’appréciation : c’est un cadre. EBIOS Risk Manager est une méthode opérationnelle, gratuite, publiée par l’ANSSI, qui s’inscrit dans ce cadre et fournit les ateliers, les ateliers manquant précisément à la norme.
En pratique, une entreprise française qui vise ISO 27001 ou qui doit démontrer sa gestion du risque à un régulateur national a tout intérêt à conduire un EBIOS RM : le vocabulaire est celui de l’ANSSI, les livrables sont reconnus, et la compatibilité avec la norme est assurée. C’est la raison pour laquelle nous la recommandons plutôt qu’une méthode propriétaire.
La boucle : du risque à la politique, et retour
C’est le point que la plupart des entreprises manquent. Une politique de sécurité n’est pas un document que l’on rédige une fois : c’est l’état, à un instant donné, des décisions prises face aux risques connus. Quand les risques changent, elle change.
- L’analyse de risques produit des décisions de traitement.
- La PSSI acte ces décisions et désigne les responsables.
- La charte et les mesures techniques les rendent applicables au quotidien.
- L’exploitation les met à l’épreuve : incidents réels, tentatives détectées, écarts constatés en supervision.
- Ce retour d’expérience alimente l’itération suivante de l’analyse, et la boucle recommence.
La méthode prévoit d’ailleurs deux rythmes distincts. Un cycle stratégique, long, rejoue le cadrage et les scénarios lorsque l’activité, l’écosystème ou la menace évoluent. Un cycle opérationnel, plus court, réévalue les modes opératoires et l’avancement du plan de traitement. Le premier se mène en général une fois par an, le second en continu.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Ce qui déclenche une nouvelle itération
Le calendrier n’est pas le seul déclencheur, et s’y fier seul est la meilleure façon d’avoir une analyse périmée qui semble à jour.
- Un incident significatif, chez vous ou chez un prestataire dont vous dépendez.
- Un changement d’activité : nouveau métier, nouveau marché, croissance rapide, opération de rapprochement.
- Un changement d’architecture : migration vers le cloud, nouvelle application métier, ouverture d’un accès distant.
- Un changement d’écosystème : nouveau prestataire critique, ou incident majeur chez un fournisseur existant.
- Une évolution de la menace documentée, comme l’industrialisation d’un mode opératoire jusque-là réservé à des attaquants avancés.
- Une évolution de vos moyens. Le point est souvent oublié : une mesure devenue accessible, ou un budget nouveau, change ce qu’il est raisonnable d’accepter comme risque résiduel.
Qui conduit l’analyse
Deux montages sont possibles, jamais ITAIA seule. En interne, votre RCCI et votre direction pilotent les ateliers ; ou vous en confiez la conduite à un cabinet externe de cybersécurité ou de conformité. Dans les deux cas, ITAIA participe en apportant la connaissance technique de votre système, sans être seule à juger les risques qu’elle vous fait courir : celui qui exploite le système ne peut pas en être le seul évaluateur, ce serait corriger sa propre copie et un régulateur le relèverait. Nous travaillons aussi avec des cabinets partenaires que nous pouvons vous recommander.
Ce que nous apportons se situe de part et d’autre. En amont, la matière factuelle sans laquelle les ateliers tournent à vide : inventaire complet du parc, cartographie des flux et des accès, liste des prestataires disposant d’un accès, journaux et historique des incidents réels. En aval, la mise en œuvre du plan de traitement, puis la preuve que les mesures décidées sont en place et le restent. C’est ce va-et-vient qui distingue une analyse vivante d’un rapport rangé dans un tiroir.
Le détail du partage des rôles entre technique, conseil et juridique figure sur notre page qui rédige quoi.
Questions fréquentes
Qu’est-ce qu’EBIOS Risk Manager ?
C’est la méthode d’analyse des risques numériques publiée par l’ANSSI. Elle se déroule en cinq ateliers, du cadrage des missions de l’entreprise jusqu’au plan de traitement, en passant par l’identification des sources de risque et des chemins d’attaque. Elle est gratuite, compatible avec ISO 27001 et 27005, et reconnue par les régulateurs français.
Où trouver un modèle ou un exemple d’analyse de risques ?
Les modèles génériques que l’on télécharge (trames Word, tableaux Excel vides) ont une limite structurelle : ils ne connaissent ni votre métier, ni vos sources de risque, ni l’effet des mesures déjà en place. Pour visualiser sur un exemple concret ce que produit la méthode, notre simulateur d’analyse de risques construit en dix minutes une esquisse personnalisée des ateliers 2 à 5 : scénarios retenus, matrice de risque et radar de couverture. Un modèle vivant plutôt qu’un gabarit vide ; la version opposable se conduit ensuite en ateliers.
Quelle différence entre un audit et une analyse de risques ?
Un audit constate un état : ce qui est en place, ce qui manque, ce qui est mal configuré. Une analyse de risques décide : compte tenu de ce que vous faites et de qui pourrait vous viser, que traite-t-on en priorité et qu’accepte-t-on. L’audit alimente l’analyse, il ne la remplace pas.
À quelle fréquence refaire une analyse de risques ?
Un cycle stratégique complet une fois par an est un rythme sain, avec un suivi continu du plan de traitement entre deux. Mais la périodicité n’est pas le seul déclencheur : un incident significatif, un changement d’architecture, l’arrivée d’un prestataire critique ou une évolution documentée de la menace justifient de rejouer les ateliers concernés sans attendre l’échéance.
Une analyse de risques est-elle obligatoire ?
Pour une entreprise ordinaire, non. Pour une entité financière soumise à DORA, la gestion du risque lié aux technologies fait partie du cadre exigé, et l’analyse en est le socle. Elle devient également nécessaire en pratique pour une certification ISO 27001, pour de nombreux appels d’offres grands comptes, et de plus en plus souvent pour souscrire une assurance cyber.
Un infogéreur peut-il réaliser mon analyse de risques ?
Il ne devrait pas, pour la même raison qu’il ne devrait pas auditer ce qu’il exploite : il serait juge et partie sur les risques qu’il vous fait courir. En revanche il est indispensable au bon déroulement des ateliers, parce qu’il détient l’inventaire, la cartographie des accès et l’historique réel des incidents. Le bon montage associe la conduite des ateliers (en interne par votre RCCI et votre direction, ou par un cabinet indépendant) et votre prestataire technique comme contributeur.
Faire le point
Vous n’avez jamais mené d’analyse de risques, ou la vôtre date ? En trente minutes nous regardons ce dont vous disposez déjà comme matière, ce qui manque pour que les ateliers soient utiles, et nous vous orientons vers le bon cabinet. Sans engagement. Prendre rendez-vous.