Cochez vos dépendances, vos risques et vos capacités : ce générateur assemble une trame de
plan de continuité d’activité personnalisée, avec les fiches réflexes de vos scénarios, le
tableau des écarts et vos numéros de crise. Gratuit, sans inscription : aperçu immédiat à
l’écran, et le document complet vous est envoyé en version éditable (Word).
L’aperçu du générateur de PCA ne s’imprime pas. Pour obtenir le document complet au
format éditable, saisissez votre e-mail professionnel sur itaia.fr/exemple-de-pca : la
trame vous est envoyée immédiatement.
Comprendre
PCA, PRA : de quoi parle-t-on exactement
Un plan de continuité d’activité (PCA) organise la survie de l’activité pendant un
incident grave : qui décide, quels sont les premiers gestes, comment on travaille en mode
dégradé, qui l’on appelle. Le plan de reprise d’activité (PRA) en est le volet
technique : restaurer, basculer, redémarrer dans le bon ordre. On les confond partout ; la
distinction est pourtant simple. Le PCA répond à « comment continue-t-on de travailler
pendant ? », le PRA à « comment l’informatique revient-elle après ? ».
PCA (continuité)
PRA (reprise)
Question
Comment l’activité continue pendant l’incident
Comment l’informatique redémarre après
Porté par
La direction et les équipes
Le prestataire ou le responsable informatique
Contenu type
Fiches réflexes, mode dégradé, communication, numéros de crise
Sauvegardes, ordre de restauration, bascule, RTO/RPO techniques
Se teste par
Un exercice sur table
Une restauration réelle, chronométrée
Deux indicateurs relient les deux plans : le RTO (le temps d’arrêt que vous
acceptez) et le RPO (les données que vous acceptez de perdre). Ce sont des
décisions de direction, pas des réglages techniques : elles se prennent en connaissant le
coût réel d’une heure d’arrêt, que notre calculateur
chiffre en une minute. Et elles s’appuient sur une analyse de risques : si vous n’en avez
jamais fait, le simulateur EBIOS RM en déroule une
esquisse en dix minutes ; c’est l’étape d’avant le PCA.
Le fond du sujet
Les sept scénarios qu’une PME doit savoir jouer
La trame générée contient une fiche réflexe par scénario coché. En voici la logique, scénario
par scénario : si vous ne générez rien aujourd’hui, retenez au moins les premiers gestes.
Le rançongiciel
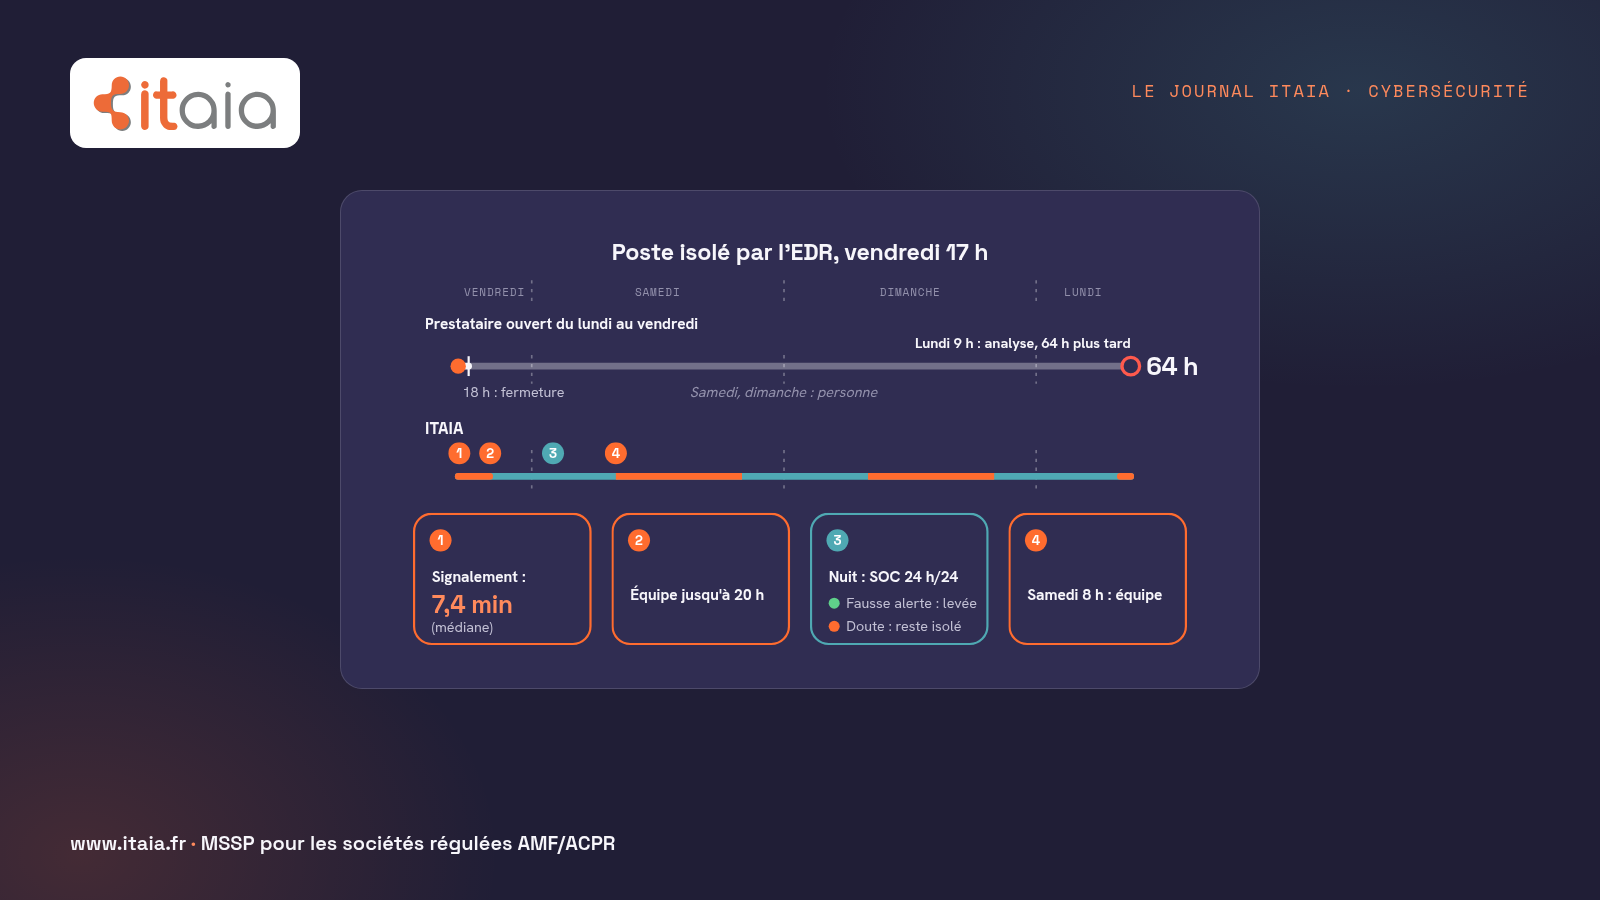
Le seul scénario où chaque minute compte. Si vos postes portent une détection à isolation
automatique (un EDR managé), le confinement démarre sans vous : n’y touchez pas et appelez
votre prestataire sécurité. Sans cette protection, débranchez du réseau les machines
touchées ; et dans le doute, éteindre vaut mieux que laisser chiffrer. On n’appelle jamais
au secours depuis la messagerie potentiellement compromise : le téléphone, et un canal de
secours créé avant l’incident. Détail qui change tout : un attaquant moderne cherche vos
sauvegardes avant de chiffrer, d’où l’exigence de copie immuable détaillée dans
notre méthode de sauvegarde.
La panne d’un serveur
Deux questions qualifient l’incident en trente secondes : tout le monde est-il touché, et le
courant comme internet fonctionnent-ils ? Ensuite, on appelle le support au lieu de manipuler
la machine, et on bascule sur le mode dégradé prévu en notant l’heure : cette heure de début
d’interruption servira à l’assureur comme au rapport d’incident.
Le sinistre du local
Les personnes d’abord, toujours : évacuation, secours, comptage, et personne ne retourne
chercher un ordinateur. Puis l’assureur (le numéro et la police sont dans la trame) et le
repli : télétravail immédiat quand il est possible à 100 %, lieu de secours sinon. C’est le
scénario qui punit les sauvegardes stockées dans le même local que les serveurs.
La coupure électricité ou internet
La décision se prend sur la durée annoncée : en dessous de deux heures, les onduleurs servent
à éteindre proprement, pas à travailler ; au-delà, on bascule sur le partage de connexion
mobile pour les seules fonctions critiques, ou sur le télétravail. Le piège classique : la
téléphonie IP tombe avec internet, et le renvoi vers les mobiles se prépare chez l’opérateur
avant l’incident, pas pendant.
La défaillance d’un prestataire critique
Premier réflexe contre-intuitif : vérifier la page de statut officielle du service avant de
chercher une panne chez soi. Ensuite, obtenir un engagement de délai, activer le mode dégradé
métier, et journaliser l’indisponibilité heure par heure. Pour un régulé, ce journal alimente
la qualification de l’incident et le registre des prestataires TIC.
L’absence massive
Épidémie, grève des transports, canicule : le plan tient en une liste écrite d’avance, celle
des trois activités qui ne peuvent pas s’arrêter et de leurs binômes de suppléance. On bascule
en distanciel ce qui peut l’être, on suspend explicitement le reste, et on informe les clients
des délais plutôt que de les laisser deviner.
La personne clé indisponible
Le scénario qu’on n’ose pas écrire, et le plus fréquent de la liste. Le jour même : sécuriser
les accès par la délégation prévue sur des comptes nominatifs (jamais de compte partagé
improvisé), rassembler la documentation, activer le suppléant nommé dans la trame. Si ce
paragraphe vous met mal à l’aise, notre page sur
l’équipe d’un seul homme
est faite pour vous.
La mécanique
Le tableau des écarts : là où la trame devient la vôtre
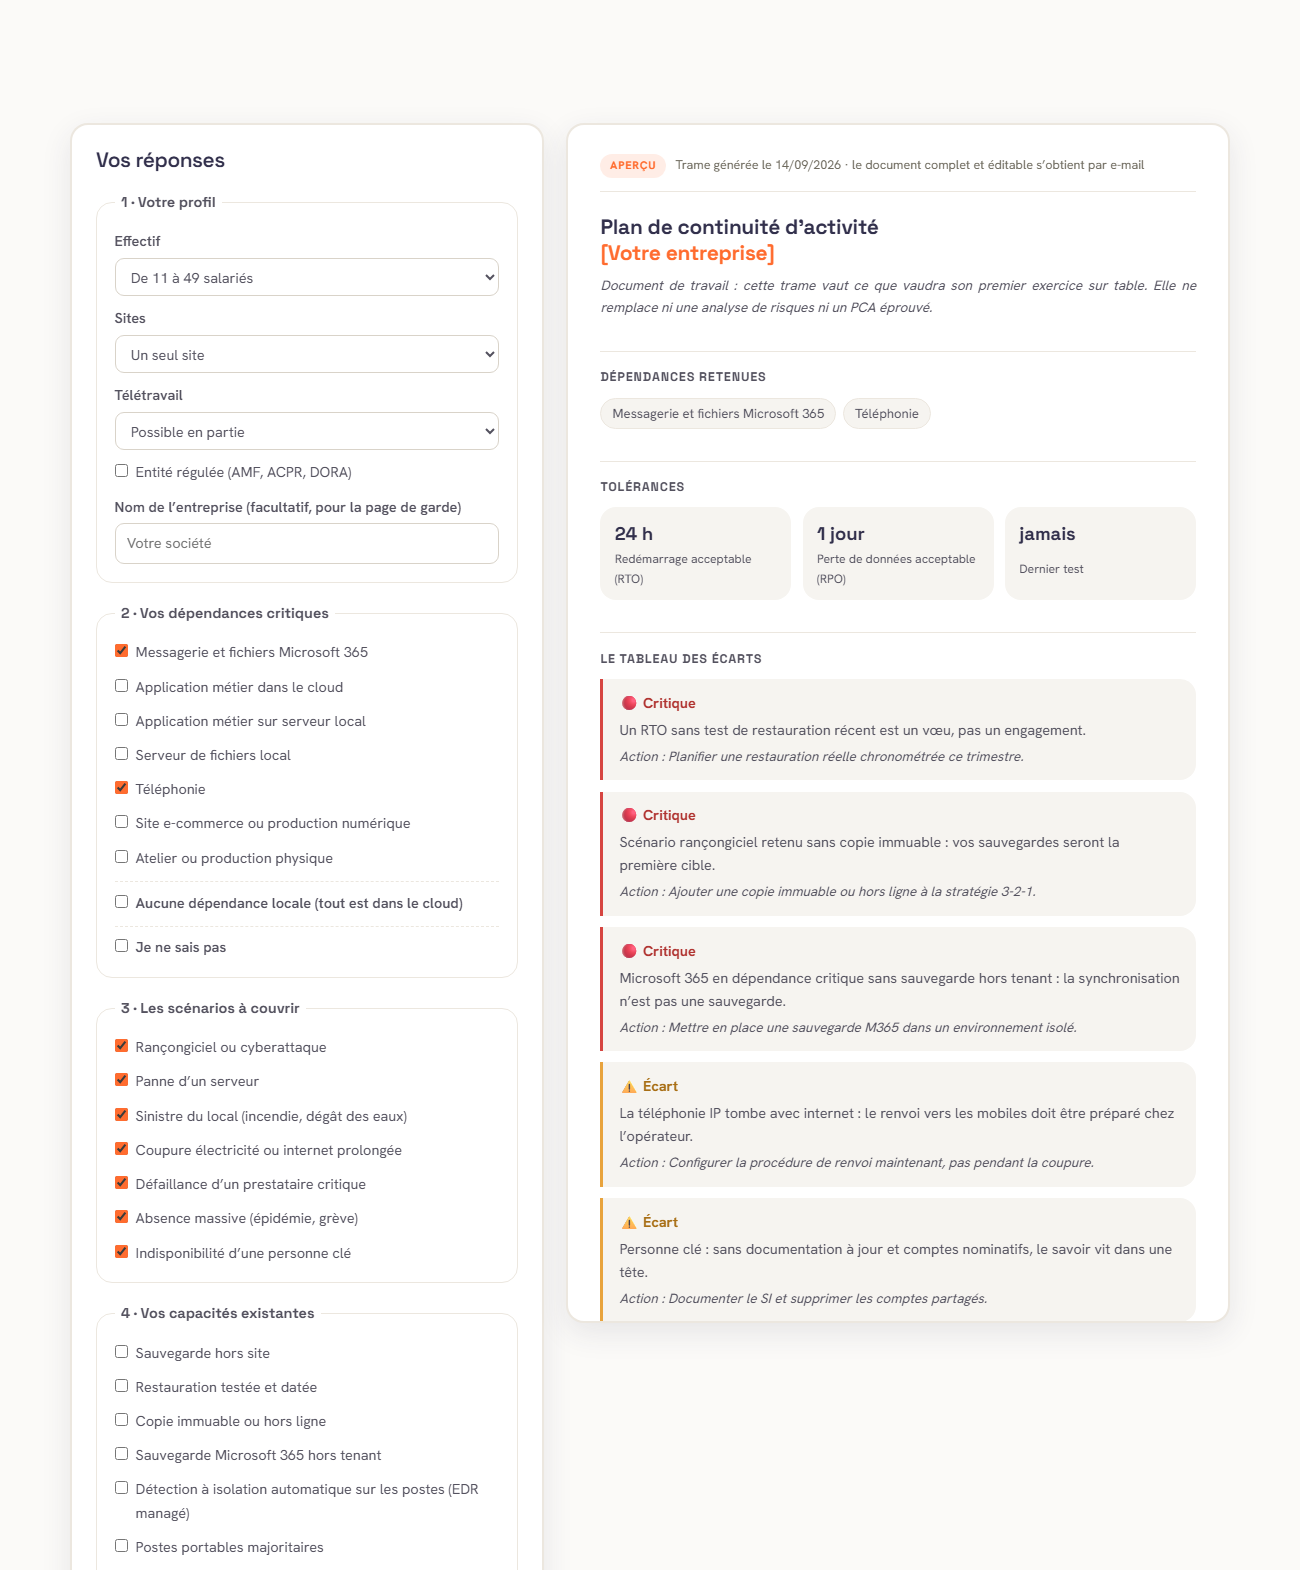
Un modèle de PCA générique décrit l’entreprise de quelqu’un d’autre. Ce générateur fait une
chose qu’un document statique ne peut pas faire : il confronte vos objectifs à vos
moyens. Vous visez un redémarrage en 4 heures sans restauration testée ? La trame
l’écrit noir sur blanc : « un RTO sans test est un vœu ». Vous cochez le scénario rançongiciel
sans copie immuable ? « Vos sauvegardes seront la première cible. » Chaque écart est classé
(couvert, écart, écart critique) et assorti de l’action qui le referme. C’est ce tableau,
plus que les fiches, qui transforme un exemple de PCA en décision de direction.
Le générateur en action : vos cases cochées à gauche, la trame à droite, et le tableau des
écarts qui confronte objectifs et moyens. Gratuit, sans inscription ; le document complet
est envoyé en version éditable (Word).
La preuve
Un PCA se teste, sinon il n’existe pas
Le régulateur du secteur le plus contraint de France a mesuré le problème : dans son enquête
2024 auprès de 224 organismes d’assurance, l’ACPR relève que 27 % ne testent pas leur
plan de continuité annuellement, tout en précisant que le déclaratif lui paraît plus
optimiste que ce que constatent ses contrôles sur place. Si le secteur assurance en est là,
la PME non régulée fait rarement mieux. La trame générée inclut donc son propre protocole de
test : un exercice sur table par an, un scénario tiré au sort, une heure, un animateur, un
scribe qui note les blocages, une liste d’actions datées en sortie. La première fois est
toujours inconfortable. C’est le but.
Conformité
Pour les régulés : la continuité est une preuve exigible
Société de gestion, fonds, courtier : DORA fait de la continuité un exercice tracé, avec
tests datés et rapports exigibles en contrôle. La trame générée avec la case « régulé »
cochée intègre ces exigences : tests horodatés, place du PCA dans le dossier réglementaire,
articulation avec le registre des prestataires TIC. Le dispositif complet que nous opérons
pour nos clients régulés est décrit sur
sauvegarde et reprise pour la finance régulée ;
et pour situer le PCA dans l’ensemble des documents de sécurité,
qui rédige quoi fait le tour.
Le guide de fond, lui, reste notre
page plan de continuité d’activité : construire, chiffrer et tester.
Questions fréquentes
Vos questions sur le PCA
Qu’est-ce qu’un plan de continuité d’activité (PCA) ?
Le document qui organise la survie de l’activité pendant un incident grave : qui décide, quels sont les premiers gestes pour chaque scénario, comment on travaille en mode dégradé et qui l’on appelle. Un PCA utile tient en quelques fiches réflexes connues des équipes, pas en un classeur de cent pages.
Quelle est la différence entre PCA et PRA ?
Le PCA (continuité) organise la poursuite de l’activité pendant l’incident, y compris en mode dégradé. Le PRA (reprise) organise la remise en route de l’informatique après l’incident : restauration, bascule, ordre de redémarrage. Le PRA est le volet technique du PCA, pas son synonyme.
Un PCA est-il obligatoire ?
Pour la plupart des PME, non : il est fortement recommandé, et de plus en plus exigé par les assureurs cyber et les grands donneurs d’ordre. Pour une entité financière régulée soumise à DORA, la réponse change : la continuité doit être organisée, testée et tracée, preuves datées à l’appui.
Que doit contenir un PCA ?
Les scénarios retenus, une fiche réflexe par scénario (qui décide, les premiers gestes, le canal de communication de secours, le critère de retour à la normale), les tolérances RTO et RPO, les numéros de crise et un plan de test. C’est exactement ce que la trame générée ici assemble à partir de vos réponses.
Comment tester un PCA ?
Par un exercice sur table annuel : un scénario tiré au sort, une heure, un animateur, un scribe qui note tout ce qui bloque, et une liste d’actions datées en sortie. Un PCA jamais exercé est une hypothèse ; l’ACPR relève d’ailleurs que 27 % des organismes d’assurance ne testent pas leur PCA annuellement (enquête 2024).
Qui doit rédiger le PCA ?
La direction porte les arbitrages (que doit-on maintenir, combien de temps peut-on attendre), le prestataire ou le responsable informatique garantit que les capacités déclarées sont réelles, et les équipes valident les fiches réflexes en les jouant. Un PCA écrit par une seule personne décrit rarement l’entreprise réelle.
Que valent les modèles de PCA gratuits ?
Un modèle générique décrit l’entreprise de quelqu’un d’autre : ses scénarios, ses tolérances, ses moyens. Cette trame est différente sur un point précis : elle se construit sur vos réponses (dépendances, capacités, tolérances) et confronte les deux dans un tableau des écarts. Elle reste un document de travail, à éprouver par un exercice.
À quelle fréquence mettre à jour un PCA ?
À chaque changement majeur (déménagement, migration, rachat, nouveau prestataire critique) et au minimum une fois par an, à l’occasion de l’exercice sur table. La date de dernière mise à jour et celle du dernier test figurent en tête du document : ce sont les deux premières choses qu’un auditeur regarde.
Nos offres · HT par poste et par mois
Deux forfaits, prix publics
Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans
surveillance 24h/24.
Résultat immédiat, aucun formulaire · aucun frais de mise en service.
Conformité DORA. Le socle technique et les preuves qu’attend votre
régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées.
Notre approche DORA
Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas :
vos environnements restent les vôtres, en France et dans l’UE, sans lock-in.
Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et
services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours.
Retour d’expérience · tiré de nos dossiers, anonymisé
Un cas client, et où vous pouvez économiser
Cas client · secteur de la santé
Un mot de passe volé, un compte bloqué en cinq minutes
La surveillance 24 h/24 repère une connexion à une messagerie depuis un centre de données à l’étranger, par un ancien protocole qui ignore la double authentification. Compte bloqué, sessions fermées, aucun message envoyé ni règle de transfert posée, protocole désactivé pour toute l’organisation le jour même.
Où vous pouvez économiser
Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.
Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs
Mesuré chaque mois
< 10 minPrise en charge moyenne
< 4 hIntervention sur site à Paris
97 %SLA respectés
4,7/5Satisfaction client
Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois ·
ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
Vanguélis Panayotis, présidentMKG Consulting
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Des expertises pointues au service de votre croissance
Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.
Cybersécurité 24h/24
Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.
Conformité DORA et réglementaire
Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.
Architecture, réseau et infrastructure
Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.
DSI externalisé
Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.
Qualité certifiée
ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.
Certificat FS 733354
Expertise Microsoft 365 et Azure
Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.
Le journal ITAIA
Nos dernières analyses
Retours terrain, décisions techniques et preuves attendues en audit, écrits par ceux qui sont d’astreinte.