NIS2 est la directive européenne qui impose un socle de cybersécurité aux entreprises dont l’activité compte pour l’économie : énergie, transport, santé, numérique, agroalimentaire, industrie, gestion des déchets et une douzaine d’autres secteurs. Là où la première directive NIS ne touchait qu’environ 500 organisations en France, sa remplaçante en concernera plus de 15 000, PME comprises. Le changement d’échelle est le vrai sujet : la cybersécurité réglementée sort du cercle des opérateurs d’importance vitale pour devenir une obligation ordinaire d’entreprise.
Êtes-vous concerné ?
La directive classe les organisations en deux catégories, selon le secteur et la taille.
| Entité essentielle (EE) | Entité importante (EI) | |
|---|---|---|
| Secteurs | Les 11 secteurs « hautement critiques » : énergie, transports, banques, infrastructures financières, santé, eau potable, eaux usées, infrastructure numérique, gestion des services TIC, administration publique, espace | Les 7 secteurs « critiques » : services postaux, gestion des déchets, chimie, agroalimentaire, industrie manufacturière, fournisseurs numériques, recherche |
| Seuil de taille indicatif | À partir de 250 salariés ou 50 M€ de chiffre d’affaires dans un secteur hautement critique | À partir de 50 salariés ou 10 M€ de chiffre d’affaires dans un secteur concerné |
| Objectifs de sécurité (référentiel ANSSI) | 20 | 15 |
| Sanctions maximales | 10 M€ ou 2 % du chiffre d’affaires mondial | 7 M€ ou 1,4 % du chiffre d’affaires mondial |
Des cas particuliers ramènent dans le périmètre des structures plus petites, et la transposition française y ajoute des collectivités territoriales. Le plus fiable est de faire le test officiel en cinq minutes : l’ANSSI a publié un simulateur d’assujettissement NIS2 qui vous dit si vous êtes régulé, et dans quelle catégorie.
Et si vous n’êtes pas concerné directement, vous pouvez l’être par ricochet : la directive impose aux entités régulées de maîtriser la sécurité de leur chaîne d’approvisionnement. Les questionnaires fournisseurs que nos clients de la finance reçoivent depuis des années vont se généraliser à toute l’économie ; en être destinataire ne rend pas conforme, mais y répondre mal fait perdre des contrats.
Le calendrier français, tel qu’il est vraiment
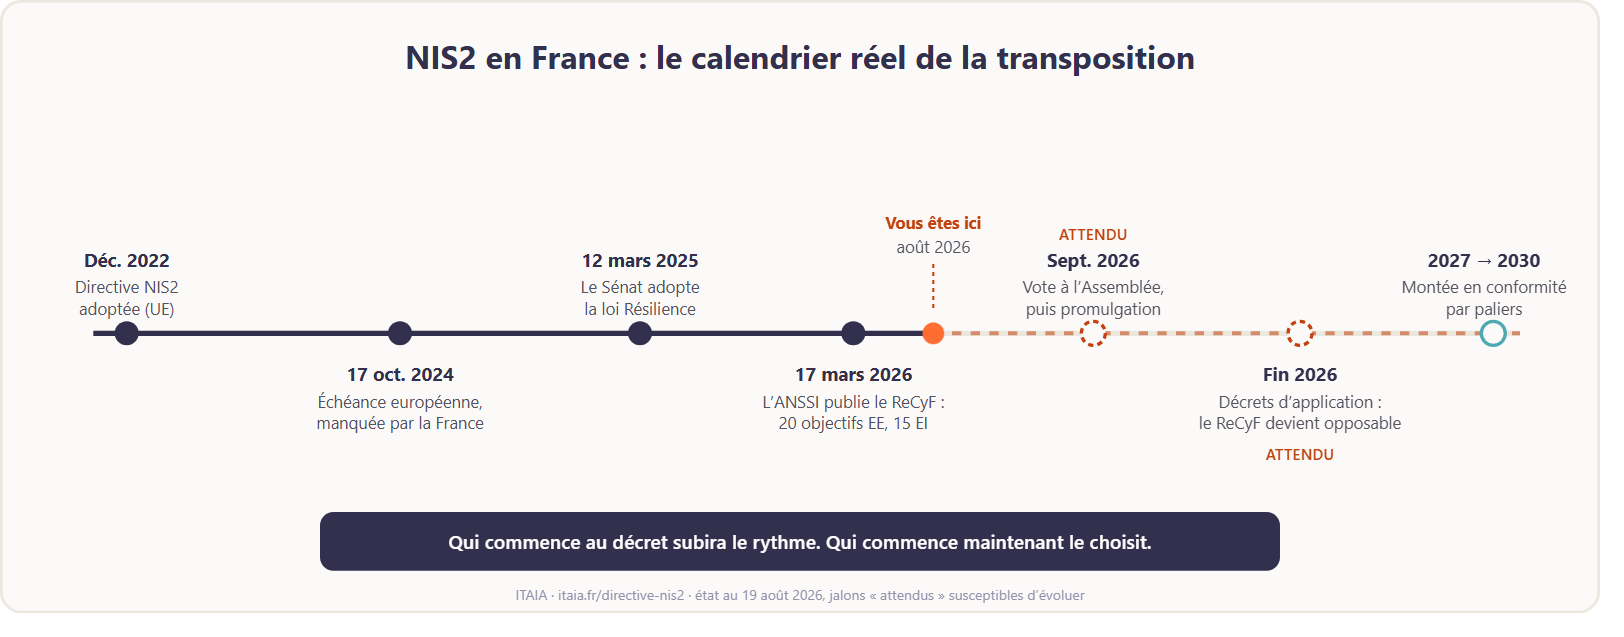
Beaucoup de contenus entretiennent la confusion entre l’échéance européenne et la réalité française. Voici l’état exact à la date de mise à jour de cette page.
| Date | Étape |
|---|---|
| Décembre 2022 | Adoption de la directive européenne NIS2 (2022/2555) |
| 17 octobre 2024 | Échéance de transposition fixée par l’Union européenne : la France, comme la majorité des États membres, ne l’a pas tenue |
| 12 mars 2025 | Le Sénat adopte le projet de loi « Résilience », qui transpose à la fois NIS2, la directive REC et le volet DORA |
| 17 mars 2026 | L’ANSSI publie le Référentiel Cyber France (ReCyF) : 20 objectifs de sécurité pour les entités essentielles, 15 pour les importantes |
| Septembre 2026 (attendu) | Examen du texte dans l’hémicycle de l’Assemblée nationale, puis promulgation |
| Fin 2026 (attendu) | Décrets d’application, qui rendront le référentiel opposable |
| Jusqu’en 2030 | Montée en conformité progressive, par paliers définis dans les textes d’application |
Deux lectures possibles de ce calendrier. La mauvaise : « la loi n’est pas votée, attendons ». La bonne : le référentiel est déjà public, l’ANSSI indique que les entités qui l’appliquent volontairement en tireront bénéfice lors des contrôles, et la mise en conformité d’un système d’information se compte en trimestres, pas en semaines. Les paliers courent jusqu’en 2030, mais qui commence au décret subira le rythme au lieu de le choisir.
Ce que NIS2 exige concrètement
- Une gouvernance engagée. Les organes de direction approuvent les mesures de gestion des risques, se forment à la cybersécurité et engagent leur responsabilité personnelle en cas de négligence grave. C’est la nouveauté qui change le plus les conversations en comité de direction.
- Des mesures techniques et organisationnelles, détaillées en France par le ReCyF : gestion des risques, sécurité des accès et des comptes, maintien en condition de sécurité, sauvegarde et continuité, sécurité de la chaîne d’approvisionnement, journalisation et détection.
- La notification des incidents importants à l’ANSSI selon une cadence stricte : alerte précoce sous 24 heures, notification détaillée sous 72 heures, rapport final sous un mois. Tenir ces délais ne s’improvise pas le jour de l’incident.
- L’enregistrement auprès de l’ANSSI, via son portail en ligne MesServicesCyber.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

NIS2 et DORA : mêmes muscles, terrains différents
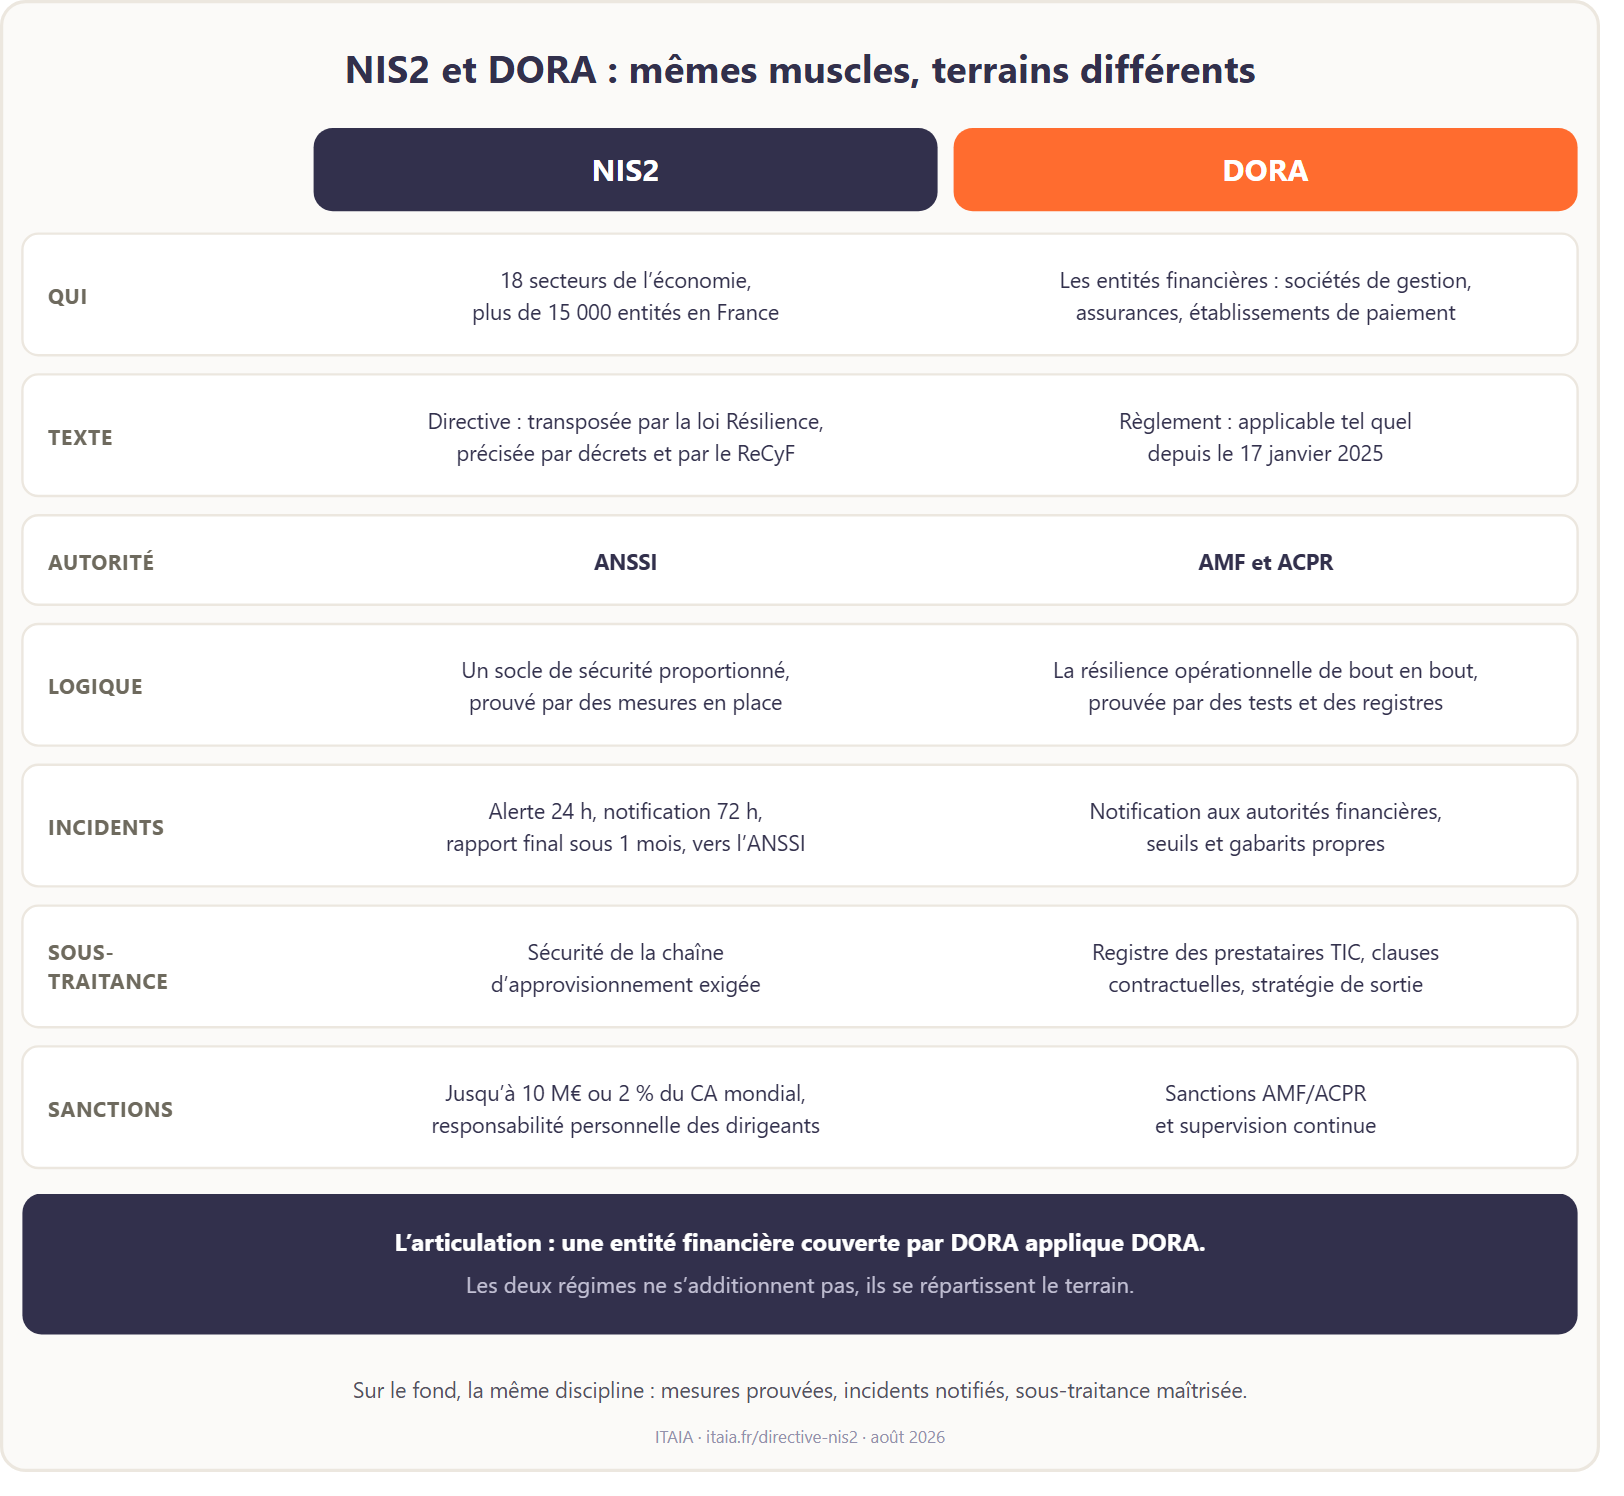
Si votre secteur découvre la régulation cyber, sachez qu’un secteur entier la vit déjà : la finance, sous le règlement DORA, applicable depuis janvier 2025. La comparaison est éclairante, parce que les deux textes exigent la même discipline de fond.
| NIS2 | DORA | |
|---|---|---|
| Qui | Plus de 15 000 entités en France, 18 secteurs | Les entités financières : sociétés de gestion, assurances, établissements de paiement… |
| Nature | Directive : transposée par la loi Résilience, précisée par décrets et par le ReCyF | Règlement : applicable tel quel, sans transposition, depuis le 17 janvier 2025 |
| Autorité de contrôle | ANSSI | AMF et ACPR |
| Logique centrale | Un socle de sécurité proportionné, prouvé par des mesures en place | La résilience opérationnelle de bout en bout, prouvée par des tests et des registres |
| Incidents | 24 h / 72 h / 1 mois vers l’ANSSI | Notification aux autorités financières selon des seuils et gabarits propres |
| Sous-traitants | Sécurité de la chaîne d’approvisionnement exigée | Registre des prestataires TIC, clauses contractuelles imposées, stratégie de sortie |
| Sanctions | Jusqu’à 10 M€ ou 2 % du CA mondial, responsabilité des dirigeants | Sanctions AMF/ACPR, et pression continue de la supervision |
| Articulation | Les entités financières couvertes par DORA appliquent DORA, texte spécial, pour l’essentiel des obligations : les deux régimes ne s’additionnent pas, ils se répartissent le terrain | |
Ce parallèle n’est pas académique pour nous : une partie de nos clients sont des sociétés de gestion que nous opérons sous DORA au quotidien, avec ce que cela impose de journaux d’audit, de tests de restauration documentés, de registres de prestataires et de réversibilité contractuelle. Le détail est sur notre page infogérance en finance régulée, et le concept commun aux deux textes sur notre page résilience informatique. NIS2 demande les mêmes muscles, sur d’autres terrains.
Par où commencer, sans attendre le décret
- Situez-vous. Cinq minutes sur le simulateur de l’ANSSI, puis la question à votre chaîne commerciale : vos clients sont-ils concernés, eux ?
- Mesurez l’écart. Un état des lieux honnête contre les objectifs du ReCyF : comptes protégés, correctifs, sauvegardes restaurables, journalisation, détection. Notre prédiagnostic cybersécurité en donne une première lecture gratuite.
- Traitez le socle qui compte double. L’authentification multifacteur, la sauvegarde hors de portée et testée et la détection surveillée 24/7 pèsent dans les objectifs ANSSI et réduisent le risque réel dès maintenant : c’est de la conformité qui rembourse avant d’être exigible.
- Préparez la notification. Qui détecte, qui qualifie, qui déclare à l’ANSSI, avec quel dossier : un délai de 24 heures se tient si le circuit existe avant l’incident.
- Constituez les preuves au fil de l’eau. Inventaire tenu à jour, journaux d’audit des interventions, comptes rendus de restauration datés : un contrôle se passe bien quand le dossier existe déjà, pas quand on le reconstitue.
Ce que nous apportons, et ce que nous ne prétendons pas
Personne ne peut aujourd’hui se prévaloir d’une conformité NIS2 « certifiée » : la loi française n’est pas promulguée et les décrets ne sont pas publiés. Méfiez-vous des promesses de labels. Ce que nous apportons est d’une autre nature, et se vérifie : la discipline exigée par NIS2, nous l’exerçons déjà quotidiennement sous DORA pour des clients régulés par l’AMF, avec les preuves qui l’accompagnent : journaux d’audit, restaurations testées et datées, registre des prestataires, réversibilité écrite. Nos engagements de service et leurs taux de respect sont publics, sur la page transparence.
Questions fréquentes sur la directive NIS2
Qu’est-ce que la directive NIS2 ?
C’est la directive européenne 2022/2555, adoptée fin 2022, qui impose des mesures de cybersécurité, une gouvernance responsabilisée et la notification des incidents à un large éventail d’entreprises et d’administrations. Elle remplace la première directive NIS en élargissant considérablement le périmètre : de quelques centaines d’organisations françaises à plus de 15 000.
Qui est concerné par NIS2 en France ?
Les organisations des 18 secteurs visés qui dépassent les seuils de taille : à partir de 50 salariés ou 10 millions d’euros de chiffre d’affaires pour les entités importantes, 250 salariés ou 50 millions pour les entités essentielles, avec des cas particuliers en deçà et des collectivités ajoutées par la transposition française. Le simulateur officiel de l’ANSSI donne une réponse individuelle en quelques minutes.
Quand NIS2 devient-elle obligatoire en France ?
La loi Résilience, qui la transpose, est attendue dans l’hémicycle de l’Assemblée nationale en septembre 2026, pour une promulgation dans la foulée et des décrets d’application espérés fin 2026. La montée en conformité sera ensuite progressive, par paliers courant jusqu’en 2030. L’échéance européenne d’octobre 2024 est dépassée : c’est le calendrier français qui fait foi pour les obligations opposables.
Qu’est-ce que le ReCyF ?
Le Référentiel Cyber France, publié par l’ANSSI le 17 mars 2026, traduit les objectifs de NIS2 en mesures concrètes : 20 objectifs de sécurité pour les entités essentielles, 15 pour les entités importantes. Il n’est pas encore juridiquement contraignant, mais l’ANSSI indique que les entités qui l’appliquent par anticipation en tireront bénéfice lors des contrôles. C’est aujourd’hui la meilleure grille de préparation disponible.
Quelles sont les sanctions prévues par NIS2 ?
Jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités essentielles, 7 millions ou 1,4 % pour les entités importantes, et une responsabilité personnelle des dirigeants en cas de négligence grave. Comme pour le RGPD, l’effet le plus concret ne sera probablement pas l’amende maximale mais la pression des contrôles, des assureurs et des donneurs d’ordre.
Quelle différence entre NIS2 et DORA ?
NIS2 est une directive transversale qui impose un socle de cybersécurité à 18 secteurs de l’économie ; DORA est un règlement propre au secteur financier, applicable depuis janvier 2025, centré sur la résilience opérationnelle et la maîtrise des prestataires informatiques. Les entités financières couvertes par DORA appliquent DORA : les deux textes se répartissent le terrain plutôt qu’ils ne s’empilent. Sur le fond, ils exigent la même discipline : mesures prouvées, incidents notifiés, sous-traitance maîtrisée.
Ma PME n’est pas dans les secteurs visés : suis-je tranquille ?
Pas tout à fait. Les entités régulées doivent maîtriser la sécurité de leur chaîne d’approvisionnement : si vous fournissez une entreprise concernée, attendez-vous à des questionnaires de sécurité, à des clauses contractuelles et à des exigences de preuves. La conformité de vos clients devient, de fait, votre argument commercial ou votre point de blocage.
Ressources officielles
- Le portail NIS2 de l’ANSSI (MesServicesCyber), avec le simulateur d’assujettissement.
- La page NIS2 de l’ANSSI : doctrine, actualités de la transposition et publications du référentiel.
- Le texte intégral de la directive (EUR-Lex), en français.
Notre suivi de la transposition, mis à jour au fil des étapes parlementaires, est sur notre article loi Résilience : NIS2 et DORA dans un même texte.
Prendre une longueur d’avance
Le meilleur moment pour se préparer est celui où le calendrier vous appartient encore. Réservez 30 minutes avec un ingénieur : nous situons votre organisation par rapport au périmètre et aux objectifs du ReCyF, et vous saurez ce qui est déjà couvert, ce qui manque, et dans quel ordre le traiter.