Qui sommes-nous

ITAIA, MSSP français depuis 2019

Nous commercialisons de la confiance : une informatique qui marche, sécurisée, et dont chaque action est tracée, pour vous comme pour votre régulateur.

En bref

ITAIA est une société française de services managés en informatique et cybersécurité, un MSSP, créée à Paris en novembre 2019 et certifiée ISO 9001 depuis 2021. Elle exploite et sécurise le système d’information d’entreprises de 10 à 300 postes, dont des sociétés de gestion et des acteurs financiers régulés, pour un forfait par poste sans facturation à l’acte. Plus de 3 000 postes et serveurs sont sous sa gestion, avec un support 7 jours sur 7 et une surveillance de sécurité 24 heures sur 24. Ses indicateurs de service sont publics et mesurés chaque mois.

< 10 min Prise en charge
< 4 h Sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction

Indicateurs mesurés en continu et communiqués chaque mois à nos clients. Voir nos accords de niveau de service.

Les faits, et leur source

Que disent les registres publics sur ITAIA ?

Ce que n’importe qui peut vérifier sans nous croire sur parole : les données des registres officiels et de nos mentions légales, relevées le 2 novembre 2026. La fiche complète est publique sur l’annuaire des entreprises de l’État.

Information Ce qu’indique la source Source
Forme juridique Société par actions simplifiée Répertoire Sirene
Date de création 1er novembre 2019 Répertoire Sirene
Immatriculation SIREN 878 603 778, RCS Paris Mentions légales
Activité déclarée Conseil en systèmes et logiciels informatiques, code 62.02A Répertoire Sirene
Catégorie PME (2024) Répertoire Sirene
Siège 58 avenue de Wagram, 75017 Paris Mentions légales
Dirigeants Marin Barjhoux, président ; Gregory Moulis, directeur général Registre national des entreprises
Certification ISO 9001:2015, certificat BSI FS 733354 Certificat publié sur la page Transparence
Notre histoire

Que fait ITAIA ?

Un seul métier : exploiter et sécuriser des systèmes d’information, au forfait. Fondée en 2019, ITAIA se structure très tôt autour de la qualité et obtient la certification ISO 9001 en 2021. Au fil des années, son expertise se spécialise auprès des sociétés de gestion et des acteurs financiers régulés, dont les exigences de confidentialité, de disponibilité et de traçabilité, renforcées par le règlement DORA, tirent l’ensemble de ses pratiques vers le haut.

Concrètement : le support des utilisateurs 7 jours sur 7, la supervision du parc, la gestion des correctifs, la protection de chaque poste, les sauvegardes, Microsoft 365, la surveillance de sécurité 24 heures sur 24 et, pour les entités régulées, la documentation informatique que leur responsable de la conformité relit et signe. La démarche de certification ISO 27001 est en cours, dans la continuité : ce que nous exigeons pour nos clients, nous nous l’appliquons d’abord.

Nos clients

Pour qui travaille ITAIA ?

Pour des entreprises de 10 à 300 postes qui veulent une informatique tenue et prouvée plutôt qu’un dépannage. Les sociétés de gestion, family offices et acteurs financiers soumis à l’AMF, à l’ACPR et au règlement DORA forment le cœur de sa clientèle, à Paris et en Île-de-France : voir l’infogérance pour la finance régulée. Les PME de tous secteurs y trouvent le même socle, décrit sur l’infogérance informatique pour PME, et les résultats obtenus se lisent dans nos cas clients.

Ce qui nous anime

Notre raison d’être, en trois phrases.

Notre vision

Une informatique dont vous n’avez plus à parler, parce que l’incident est traité avant que vos équipes ne le signalent.

Notre raison d’être

Donner à des entreprises de 10 à 300 postes le niveau de sécurité et de traçabilité que l’on croyait réservé aux grands comptes.

Notre mission

Exploiter et sécuriser votre système d’information en restant remplaçables : documentation, accès et données vous appartiennent, pour qu’un client reste par satisfaction et jamais parce qu’il est coincé.

Deux dirigeants, une même exigence

Qui dirige ITAIA ?

Marin Barjhoux · Fondateur et Président

Il fonde ITAIA en 2019 et préside la société depuis : le forfait plutôt que l'acte, la preuve plutôt que la promesse, jusqu'à la certification ISO 9001 de l'entreprise. Son profil LinkedIn.

Gregory Moulis · Directeur Général

Ingénieur réseaux et systèmes de formation, il dirige l'exploitation et a mené la spécialisation MSSP pour la finance régulée, une trajectoire qu'il raconte dans un entretien vidéo chez BeMSP, aussi disponible en podcast (Entre 2 Tickets, 57 min). Son profil LinkedIn.

Quatre principes, un même fil : la confiance

Comment travaille ITAIA ?

Engagement

Chez ITAIA, nous commercialisons de la confiance. Nos accords de niveau de service sont publics et nous en respectons 97 %, un chiffre que nous mesurons et assumons.

Processus

Notre certification ISO 9001:2015 encadre notre façon de travailler : procédures écrites, revues régulières, non-conformités tracées et corrigées. La qualité n’est pas un discours, c’est un système.

Outillage

Supervision 24/7, EDR managé, automatisation et gestion des correctifs : nous industrialisons ce qui doit l’être pour tenir le niveau, sans dépendre d’une bonne volonté individuelle.

Amélioration continue

Une enquête de satisfaction est envoyée à la clôture de chaque ticket, note moyenne 4,7/5. Nos indicateurs (SLA, prise en charge, satisfaction) sont communiqués chaque mois à nos clients.

En toute transparence

Que ne fait pas ITAIA ?

Nous ne réalisons ni audit de sécurité indépendant, ni test d’intrusion de votre système, et nous ne nous substituons pas à votre responsable conformité (RCCI). C’est un choix d’indépendance : on ne peut pas être à la fois celui qui sécurise et celui qui juge si c’est bien sécurisé, ce serait corriger sa propre copie.

Nous ne vendons pas non plus de copieurs ni de bureautique, nous ne plaçons pas de consultants en régie et nous ne développons pas de logiciel. Notre rôle, c’est le socle technique qui rend votre conformité possible et démontrable ; l’audit et le contrôle relèvent d’un tiers, à vos côtés. Cette clarté est, pour nous, la première marque de confiance.

Paris 17e

Où se trouve ITAIA ?

Au 58 avenue de Wagram, dans le 17e arrondissement de Paris. Les interventions sur site se font à Paris et en Île-de-France en moins de 4 heures ; le support, à distance, répond partout en France. Pour écrire : [email protected] ; pour appeler : 01 88 40 19 40. Le détail par arrondissement est sur notre infogérance à Paris.

Questions fréquentes

ITAIA en six questions

ITAIA est-elle fiable ?

Ses engagements de service sont publics et mesurés : 97 % des accords de niveau de service respectés, prise en charge en moins de 10 minutes, satisfaction de 4,7 sur 5 à la clôture de chaque demande. Son système qualité est certifié ISO 9001 par BSI depuis 2021, et ses assurances de responsabilité civile professionnelle et cyber sont décrites sur la page Transparence.

ITAIA est-elle une ESN ou une agence informatique ?

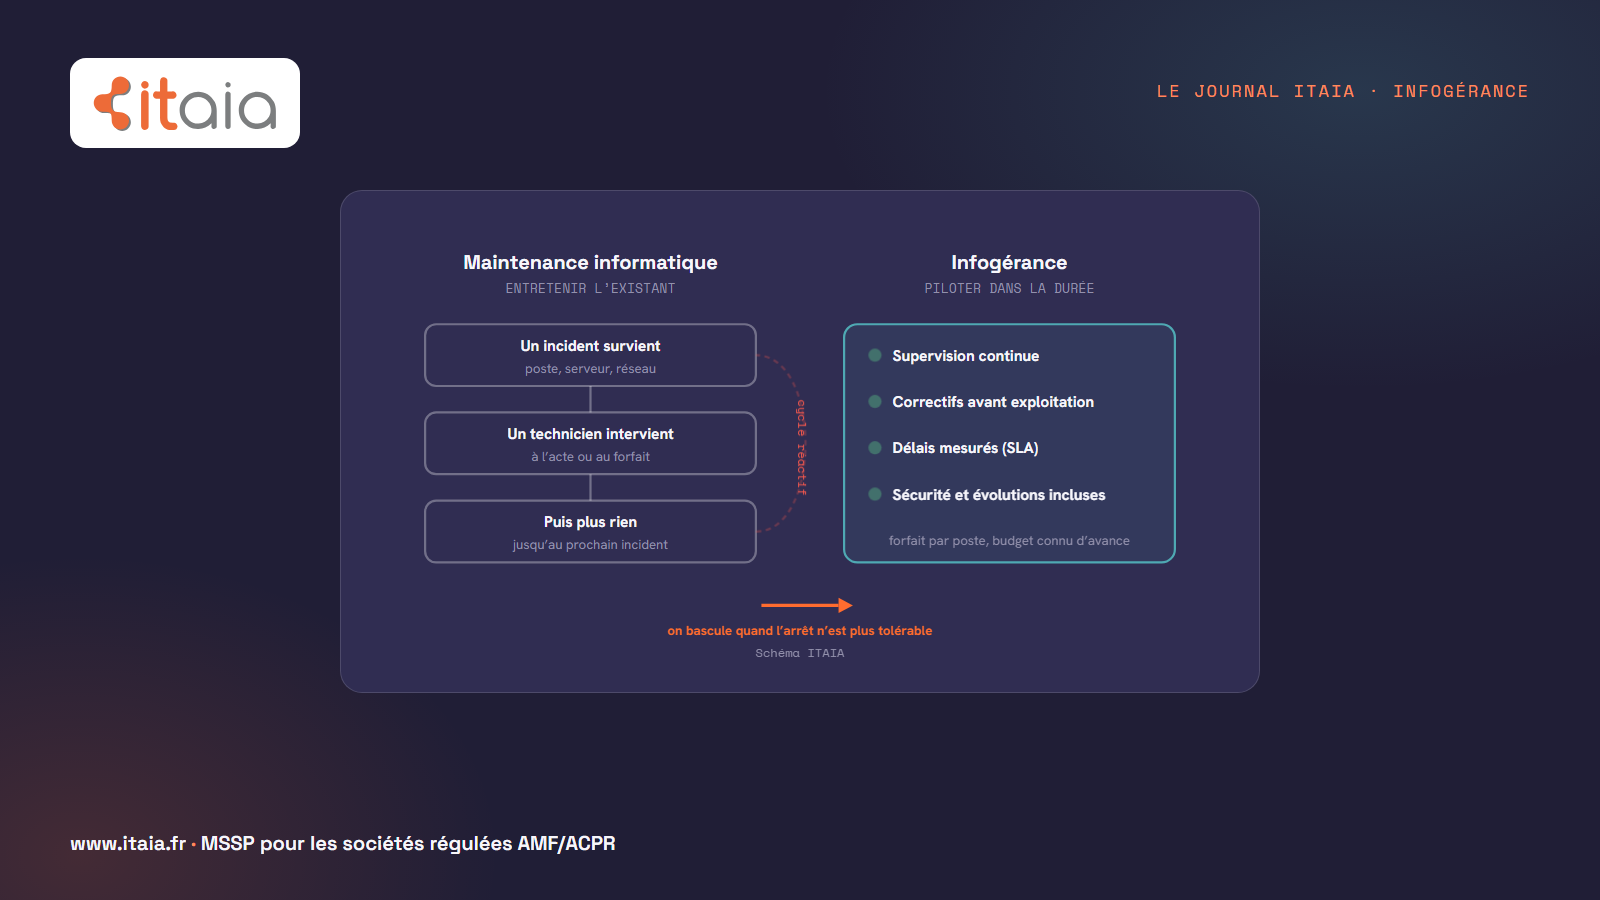
Ni l’une ni l’autre. ITAIA est un MSSP : elle exploite et sécurise des systèmes d’information au forfait, par poste, sans régie de consultants, sans développement logiciel et sans négoce de matériel.

Qui dirige ITAIA ?

Marin Barjhoux, fondateur et président, et Gregory Moulis, directeur général. La société est détenue par ses deux dirigeants, sans investisseur extérieur ni dette financière.

ITAIA réalise-t-elle des audits ou des tests d’intrusion ?

Non, par choix d’indépendance. ITAIA fournit le socle technique et les preuves ; l’audit et le contrôle relèvent d’un tiers, aux côtés du client.

ITAIA a-t-elle un lien avec des sociétés au nom proche ?

Non. ITAIA n’a aucun lien avec les sociétés de dénomination proche ; son identifiant unique est le SIREN 878 603 778.

Comment contacter ITAIA ?

Par courriel à [email protected], par téléphone au 01 88 40 19 40, ou en réservant un rendez-vous de 30 minutes avec un ingénieur, sans engagement.

Ce qu’est ITAIA et ce que coûte son infogérance sont expliqués sur la page d’accueil ; ses certificats, assurances et délais mesurés, sur la page Transparence.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

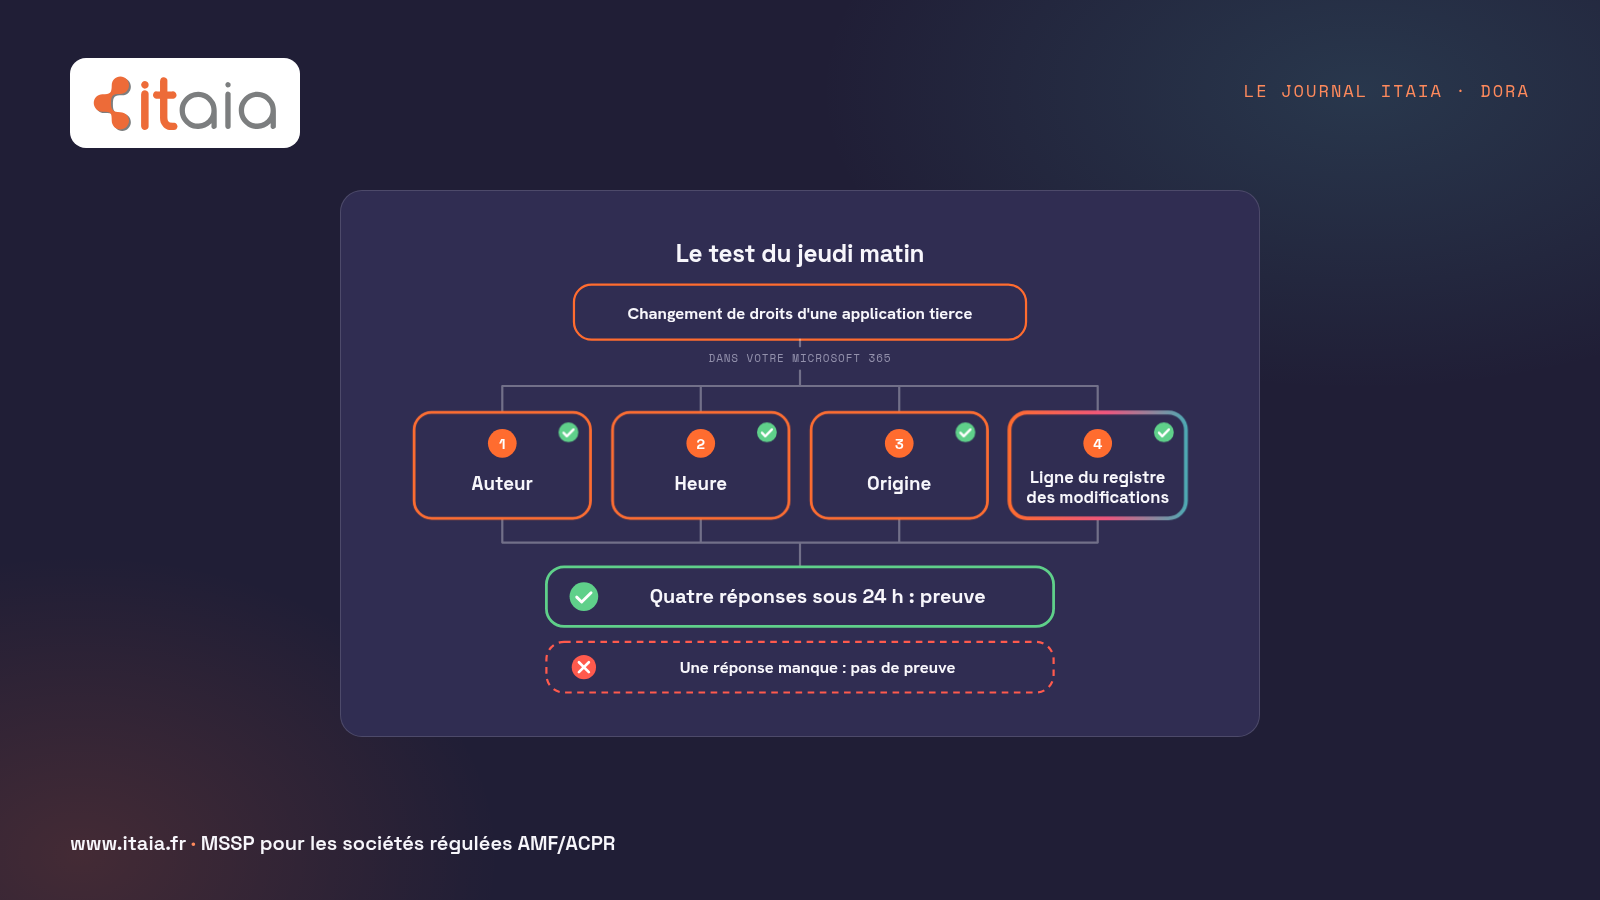
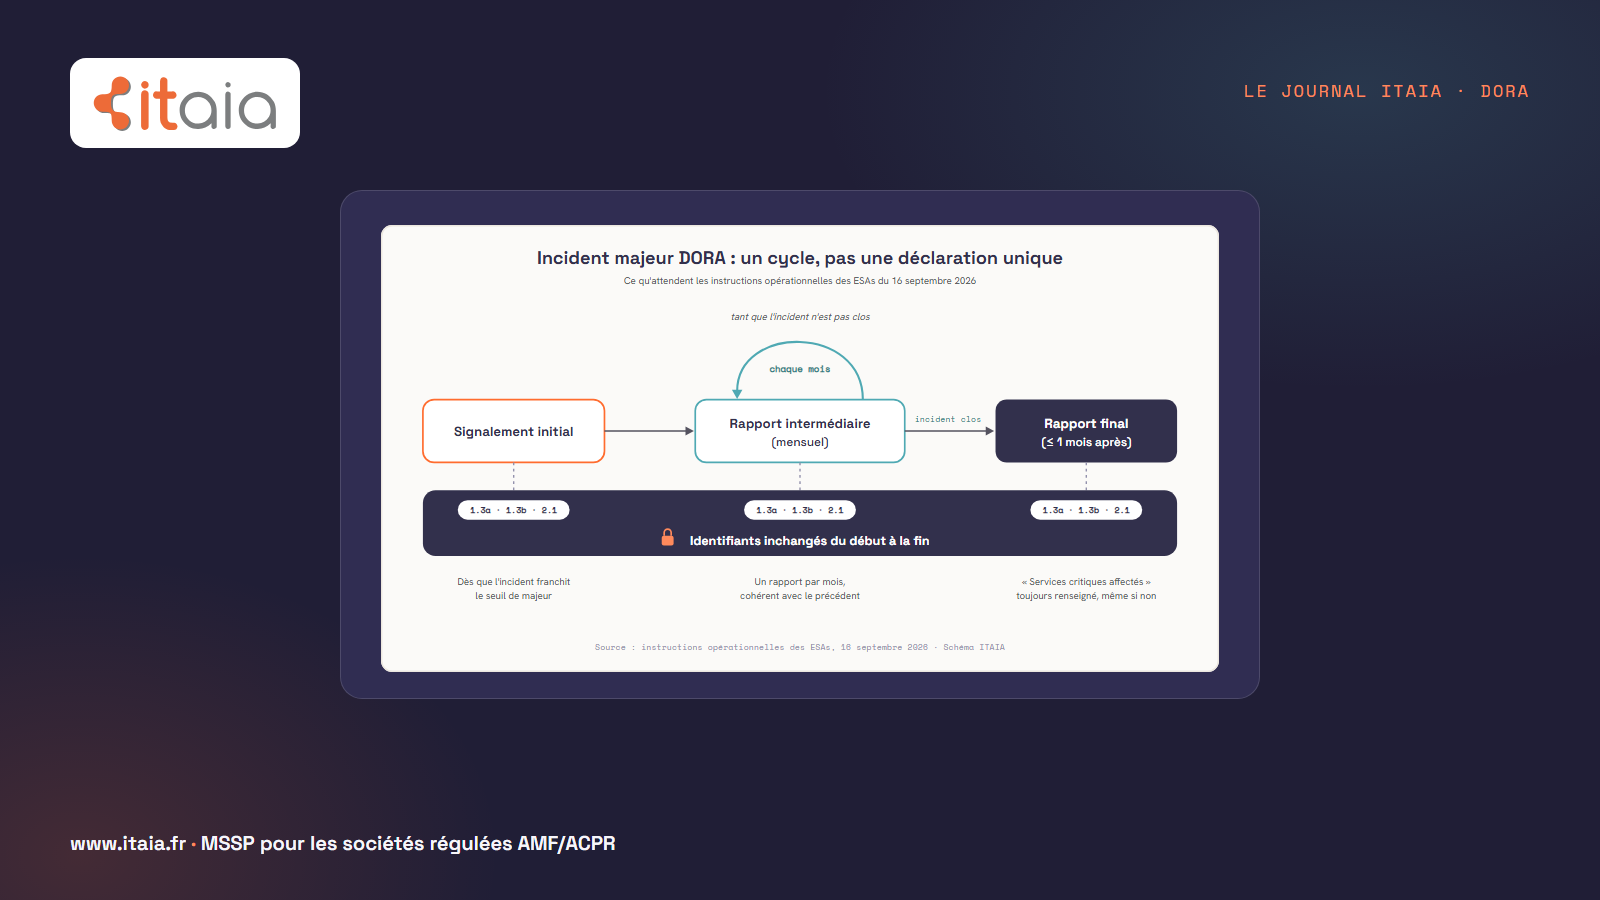
  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · PME parisienne

Zéro serveur sur site, et la preuve que rien ne manque

Quatre serveurs physiques migrés vers l’identité, les fichiers et la comptabilité dans le cloud Microsoft. Migration vérifiée par inventaire chiffré et empreintes, procès-verbal de recette signé, serveurs décommissionnés avec un certificat d’effacement par disque.

Lire le cas complet
4 → 0 serveurs sur site
0 écart inexpliqué à la recette
4 disques effacés, un certificat chacun
1 dossier de preuves inaltérable

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages anonymisés sauf accord

Ils nous font confiance

Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Le socle technique DORA
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
Vanguélis Panayotis, présidentMKG Consulting
Lire le cas MKG Consulting
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Infogérance pour la finance régulée
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

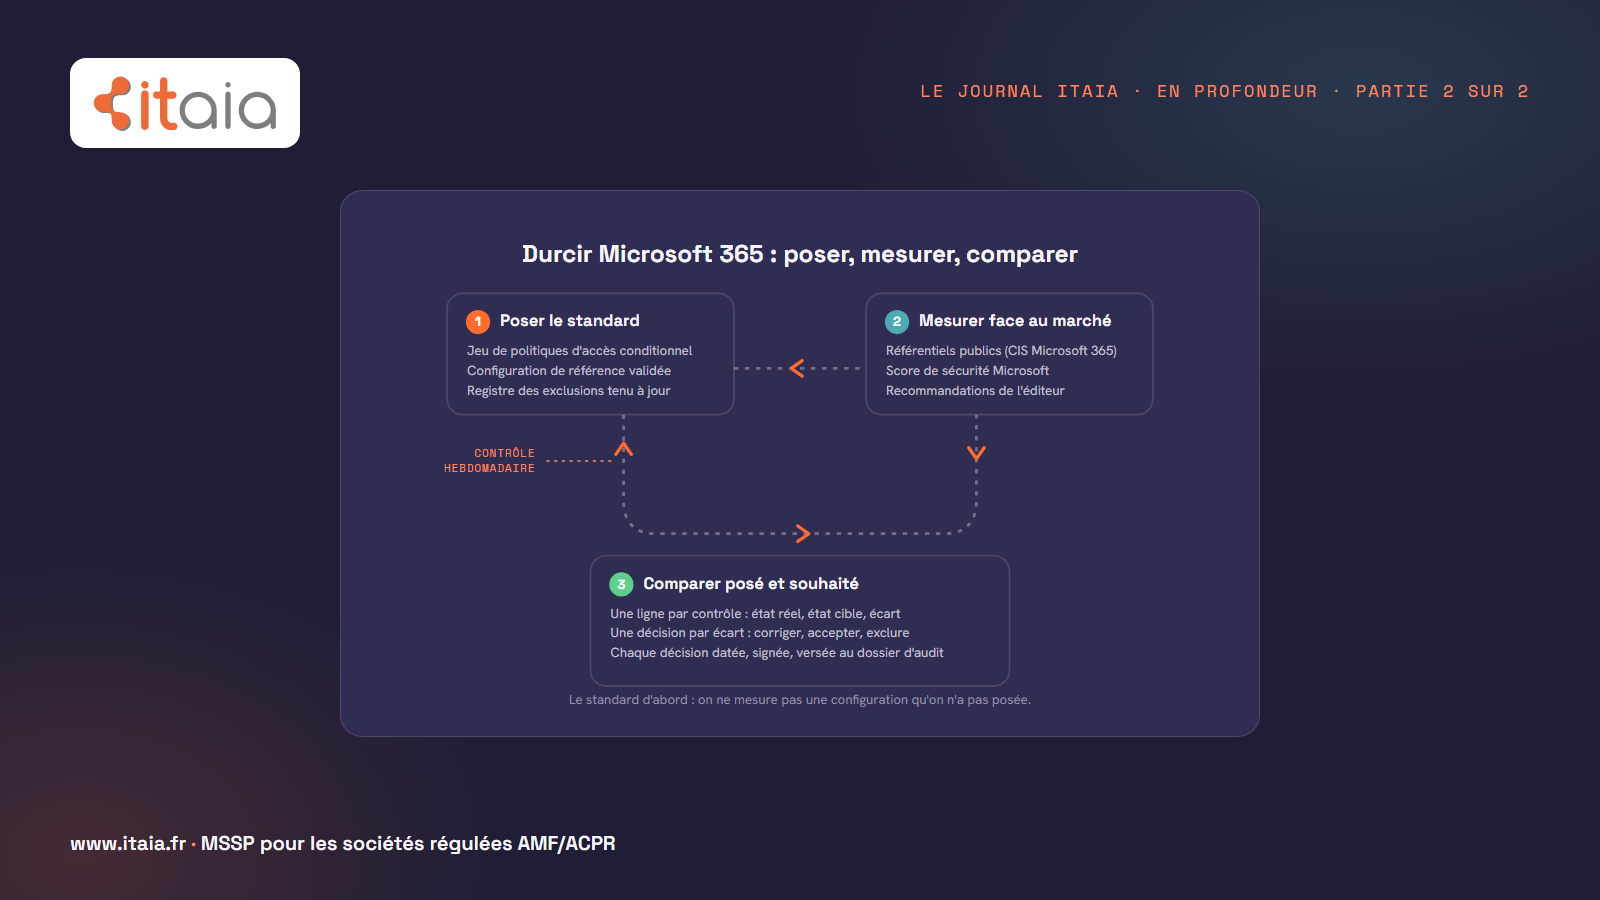
  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

    Conformité DORA
  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

    Infrastructure clé en main
  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

    Externalisation informatique
  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    Notre transparence
    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

    Nos services cloud Microsoft
  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

    Le SOC 24/7
Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour