L’authentification multifacteur, ou MFA, consiste à exiger une seconde preuve d’identité en plus du mot de passe. Le principe est ancien et l’intuition est juste : voler un mot de passe est facile, voler simultanément le mot de passe et le téléphone de quelqu’un l’est beaucoup moins.
C’est encore aujourd’hui la mesure qui élimine la plus grande part du risque pour le moins d’effort. Mais la formule répétée depuis des années, selon laquelle elle bloquerait la quasi-totalité des attaques sur les comptes, mérite d’être nuancée : elle décrivait un état de l’art, pas une loi. Les attaquants se sont adaptés, et le choix de la méthode compte désormais autant que le fait d’en avoir une.
Pourquoi le mot de passe seul ne protège plus rien
Trois mécanismes suffisent à expliquer la situation, et aucun ne suppose un attaquant particulièrement doué.
- Les fuites en masse. Des milliards d’identifiants circulent, issus de sites piratés au fil des ans. Un mot de passe professionnel réutilisé sur un forum compromis en 2019 est aujourd’hui public.
- La réutilisation. C’est le comportement humain normal, pas une faute : personne ne mémorise quarante mots de passe distincts. Les attaquants essaient simplement les combinaisons connues sur les messageries d’entreprise.
- Le hameçonnage. Une page de connexion imitée, un courriel crédible, et le mot de passe est donné volontairement. Aucune politique de complexité ne protège de cela.
La surveillance des identifiants de l’entreprise qui apparaissent dans ces fuites fait l’objet de notre page surveillance du dark web.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Comment fonctionne la MFA
L’authentification combine des preuves de nature différente : quelque chose que vous savez (le mot de passe), quelque chose que vous possédez (un téléphone, une clé physique), quelque chose que vous êtes (une empreinte, un visage). Exiger deux catégories distinctes, et non deux mots de passe, est ce qui donne sa force au mécanisme.
Toutes les méthodes ne se valent plus
| Méthode | Résistance | Ce qui la met en échec |
|---|---|---|
| Code reçu par SMS | Faible | Détournement de la carte SIM, interception, et surtout hameçonnage en temps réel |
| Code à usage unique dans une application | Moyenne | L’utilisateur peut le saisir sur une fausse page, qui le rejoue immédiatement |
| Notification à valider | Moyenne | La validation par lassitude, quand l’utilisateur accepte pour faire cesser les demandes répétées |
| Notification avec correspondance de numéros | Bonne | Reste vulnérable au relais de session si l’utilisateur est sur une fausse page |
| Clé physique ou identifiant sans mot de passe lié à l’appareil | Très bonne | Rien de courant : la preuve est liée à l’adresse du site, une fausse page ne peut pas l’obtenir |
La colonne de droite décrit l’attaque qui a changé la donne : l’attaquant place une page intermédiaire entre l’utilisateur et le vrai service, relaie la connexion en direct, et récupère non pas le mot de passe mais le jeton de session déjà validé. La MFA a bien fonctionné, et le compte est quand même compromis. Seules les méthodes liées à l’adresse du site y résistent structurellement.
Ce que la MFA ne couvre pas
- Les protocoles de connexion anciens, encore actifs dans beaucoup d’environnements, qui permettent de s’authentifier sans jamais présenter de second facteur. Les désactiver est souvent le geste le plus rentable du chantier.
- Les jetons de session déjà émis. Activer la MFA n’expulse pas un intrus déjà connecté : il faut révoquer les sessions en cours.
- Les comptes de service et les applications, qui n’ont pas d’humain derrière eux et échappent aux règles habituelles.
- Les autorisations accordées à une application malveillante par un utilisateur qui clique « accepter ». Le compte n’est pas piraté, il est prêté.
Déployer sans bloquer l’entreprise
L’échec type d’un déploiement de MFA n’est pas technique, il est humain : activation générale un lundi matin, personne n’a préparé son téléphone, la journée est perdue et la mesure est désactivée en fin de semaine. L’ordre qui fonctionne :
- Les comptes à privilèges d’abord, avec la méthode la plus robuste. Ce sont eux qui donnent accès à tout le reste.
- L’inventaire des exceptions : copieurs, applications métier, comptes partagés. Chacune doit avoir un propriétaire et une date de réexamen, sinon elle devient permanente.
- Le déploiement par vagues, avec l’inscription préparée à l’avance et un accompagnement le jour même.
- La fermeture des protocoles anciens, sans laquelle tout le reste peut être contourné.
- La révocation des sessions existantes, pour que la mesure s’applique aussi à qui serait déjà entré.
Au-delà de la MFA
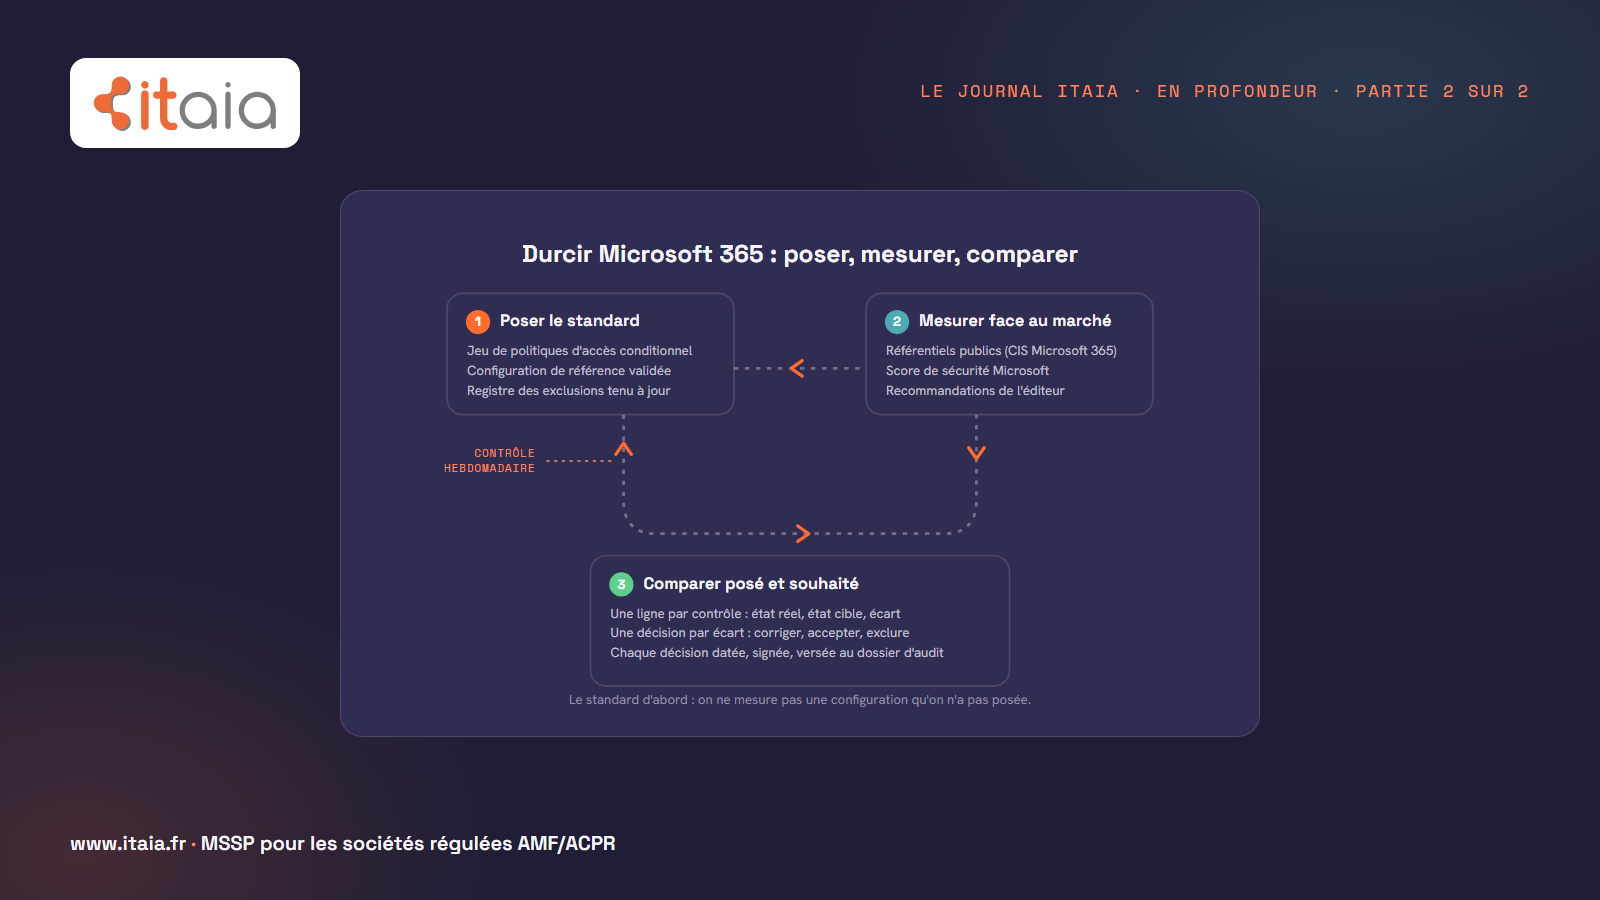
La MFA vérifie qui se connecte, pas ce qui se passe ensuite. Deux compléments changent réellement le niveau de protection : des règles d’accès conditionnel, qui refusent une connexion selon l’appareil, le lieu ou le risque évalué, et la surveillance continue des comportements, qui repère une session anormale même quand l’authentification a réussi. C’est l’objet de notre surveillance de sécurité 24/7 et du durcissement de votre environnement.
Questions fréquentes sur l’authentification multifacteur
Qu’est-ce que l’authentification multifacteur ?
C’est une méthode de connexion qui exige au moins deux preuves d’identité de nature différente : un mot de passe et, par exemple, la validation d’une demande sur un téléphone. L’objectif est qu’un mot de passe volé ne suffise pas à ouvrir un compte.
Quelle différence entre MFA et double authentification ?
La double authentification, ou 2FA, exige exactement deux facteurs. La MFA est le terme général : deux ou davantage. Dans l’usage courant en entreprise, les deux mots désignent la même chose.
Le code par SMS est-il suffisant ?
Il vaut mieux que rien, et il reste très supérieur au mot de passe seul. Mais c’est la méthode la plus faible : le numéro peut être détourné auprès de l’opérateur, et surtout le code se saisit sur une fausse page aussi facilement qu’un mot de passe. Pour les comptes qui donnent accès à l’essentiel, il faut une méthode liée à l’appareil et à l’adresse du site.
La MFA est-elle obligatoire ?
Elle n’est pas imposée par une loi générale, mais elle est devenue une exigence de fait : les assureurs cyber la demandent avant de couvrir, les référentiels de sécurité l’imposent sur les accès à privilèges, et les principaux éditeurs l’activent désormais par défaut. Pour les entités soumises à la réglementation financière, elle relève des mesures attendues, sujet traité sur notre page infogérance en finance régulée.
Que se passe-t-il si un collaborateur perd son téléphone ?
C’est la situation à préparer avant le déploiement, pas le jour venu. Chaque utilisateur enregistre au moins deux méthodes, et une procédure de réinitialisation vérifiée existe, avec une identification de la personne qui ne repose pas sur un simple courriel. Sans cela, la procédure de secours devient elle-même la faille.
La MFA gêne-t-elle le travail au quotidien ?
Beaucoup moins qu’on ne le craint, à condition de la régler correctement. Un appareil reconnu et un réseau habituel ne demandent pas de validation à chaque ouverture de session : la demande se déclenche sur les situations inhabituelles. Une MFA qui sollicite l’utilisateur dix fois par jour est une MFA mal configurée, et elle finit par produire des validations réflexes, exactement ce qu’exploitent les attaquants.
Vérifier l’état de vos comptes
La question utile est de savoir combien de vos comptes sont réellement protégés, quelles exceptions traînent, et si les anciens protocoles de connexion sont encore ouverts. Notre prédiagnostic cybersécurité répond à ces trois points, ou accordez 30 minutes à un ingénieur.