Surveiller, détecter, réagir

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

55 € tout compris · 75 € avec SOC 24/7 · HT / poste / mois, prix publics

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour

Sécuriser ne suffit pas : il faut savoir immédiatement quand quelque chose d’anormal se produit, et réagir avant que ça ne devienne une crise. Découvrir une attaque des semaines après coup, c’est s’exposer au pire. La surveillance, c’est votre système d’alarme, à condition qu’elle soit connectée, analysée et suivie d’une réaction.

Une alarme ne sert que si quelqu’un l’écoute

Beaucoup d’entreprises pensent qu’un contrat de maintenance signifie que leur prestataire « voit tout » en permanence. En réalité, surveiller un système en continu, qualifier chaque alerte et intervenir immédiatement demande une organisation dédiée. C’est la différence entre une supervision technique, qui vérifie que ça fonctionne, et une surveillance de sécurité, qui vérifie que ça n’est pas attaqué. Un serveur peut tourner parfaitement pendant qu’un attaquant exfiltre vos données.

Cette page vous a aidé ? C’est notre métier.

  • Support 8h-20h · 7j/7
  • SOC 24/7
  • < 10 min
  • Équipe dédiée
Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

ou lancez le pré-diagnostic cybersécurité (3 min, sans inscription, rien n’est stocké) →
En plateau
Gestion réseau
En datacenter
En datacenter
Documentation
En sensibilisation
Octobre Rose Movember

Ce que « 24 heures sur 24 » veut dire chez nous

Nous préférons décrire le dispositif exactement plutôt que de laisser le chiffre parler seul, parce que tous les prestataires n’entendent pas la même chose derrière ces mots.

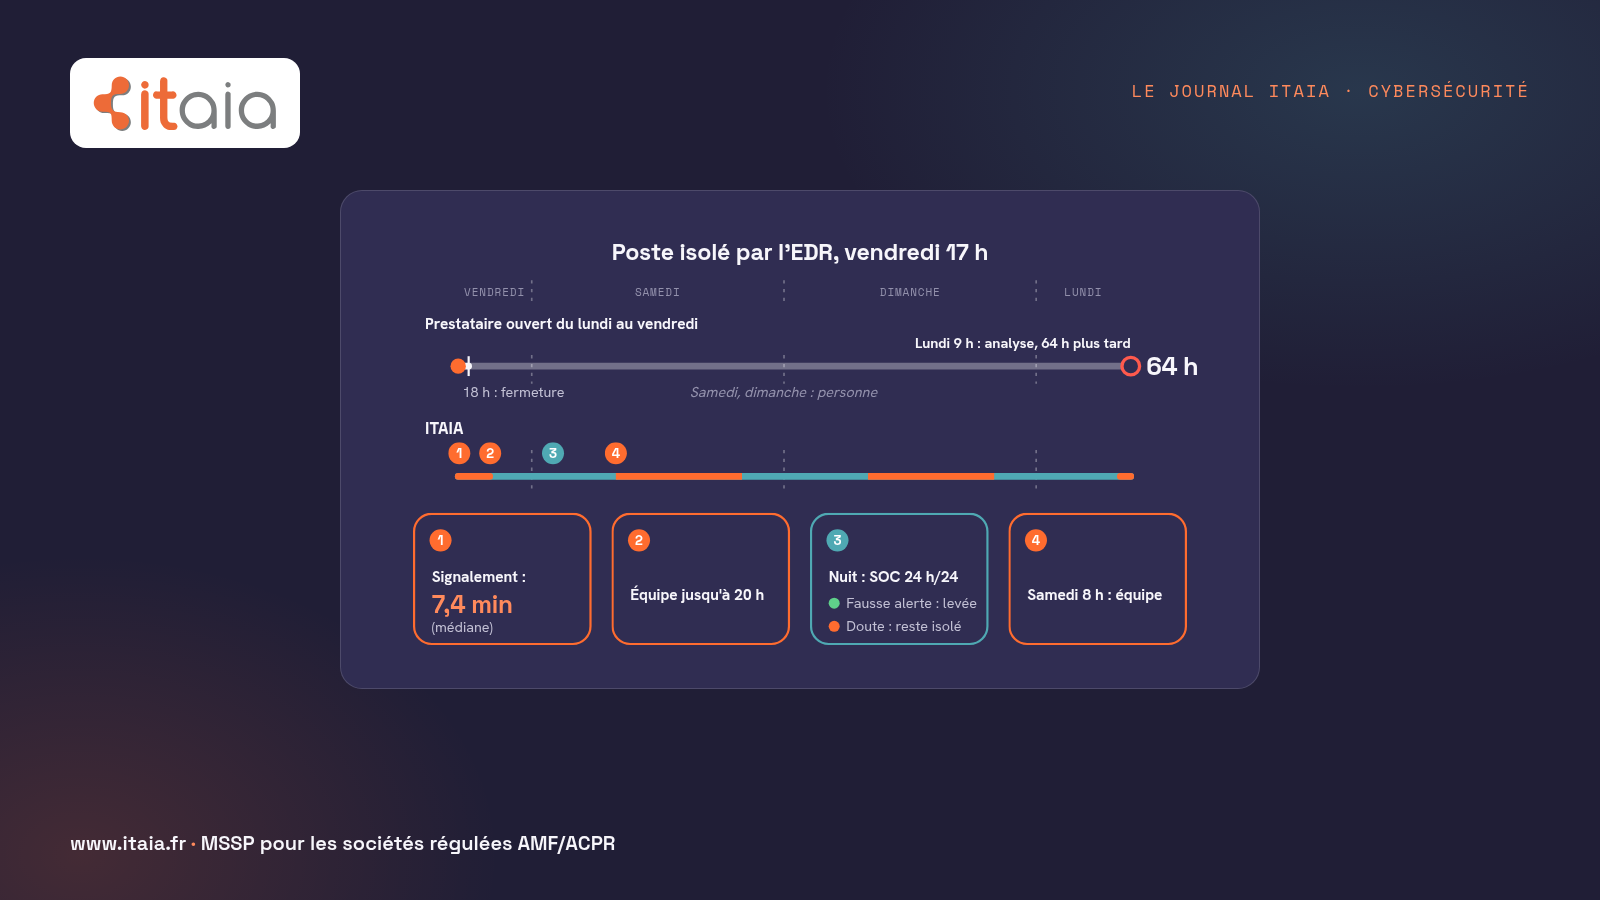
Aux heures ouvrées, 7 jours sur 7 de 8h à 20h, nos équipes qualifient les alertes, écartent les faux positifs, décident et traitent. Un humain regarde.

En dehors de cette plage, la réponse est automatisée en confinement immédiat : isolement du poste concerné, blocage du processus, mise en quarantaine. La machine agit sans attendre, et l’analyse humaine reprend à l’ouverture. Le principe est assumé : mieux vaut contenir tout de suite et lever ensuite un confinement inutile, que raisonner d’abord et découvrir l’ampleur au matin.

Concrètement, une attaque qui démarre un samedi à 23h est contenue dans la minute, pas le lundi. Mais un incident sans gravité détecté à la même heure ne réveillera personne : il attend l’ouverture. C’est un choix de proportionnalité, et il est discutable avec vous si votre profil de risque appelle autre chose.

Ce que la surveillance voit

La couverture dépend des sources connectées, et c’est la première question à poser à n’importe quel prestataire. Chez nous, le périmètre standard comprend :

  • Les postes et les serveurs, par analyse comportementale continue : connexion anormale, fichier modifié sans intervention, installation non autorisée, tentative d’élévation de privilèges.
  • Votre environnement Microsoft 365 : connexions et localisations inhabituelles, règles de transfert de messagerie créées discrètement, consentements accordés à des applications tierces, changements de rôles d’administration.
  • Les identités, parce que la plupart des intrusions passent aujourd’hui par un compte légitime plutôt que par une faille technique.
  • Les applications exposées sur Internet et les équipements de périmètre.

Ce qu’elle ne voit pas

Une surveillance ne couvre que ce qui lui est raccordé. Un serveur oublié dans un placard, une application métier hébergée chez un éditeur sans journalisation partagée, un poste personnel utilisé pour consulter la messagerie : rien de tout cela n’émet vers nous. L’inventaire n’est donc pas une formalité administrative, c’est ce qui délimite la protection réelle.

Nous cartographions ces angles morts au démarrage et nous vous les listons. Certains se corrigent, d’autres relèvent d’un arbitrage qui vous appartient. Ce qui compte est qu’ils soient écrits, et non découverts après coup.

Les délais, en clair

Le confinement automatisé est immédiat, à toute heure. La prise en charge humaine intervient en moins de dix minutes en moyenne sur nos heures de service, et nos garanties de rétablissement vont de 4 heures pour un incident critique à 96 heures pour une simple demande. Le détail figure sur notre page des accords de niveau de service.

Ces délais comptent doublement pour une entité régulée, parce que l’horloge réglementaire démarre à la prise de connaissance : notification initiale sous 4 heures après classification d’un incident comme majeur, et au plus tard 24 heures après en avoir eu connaissance. Détecter tard, c’est notifier tard. La conduite à tenir est détaillée sur notre page gestion de crise cyber.

Détecter, c’est aussi pouvoir le prouver

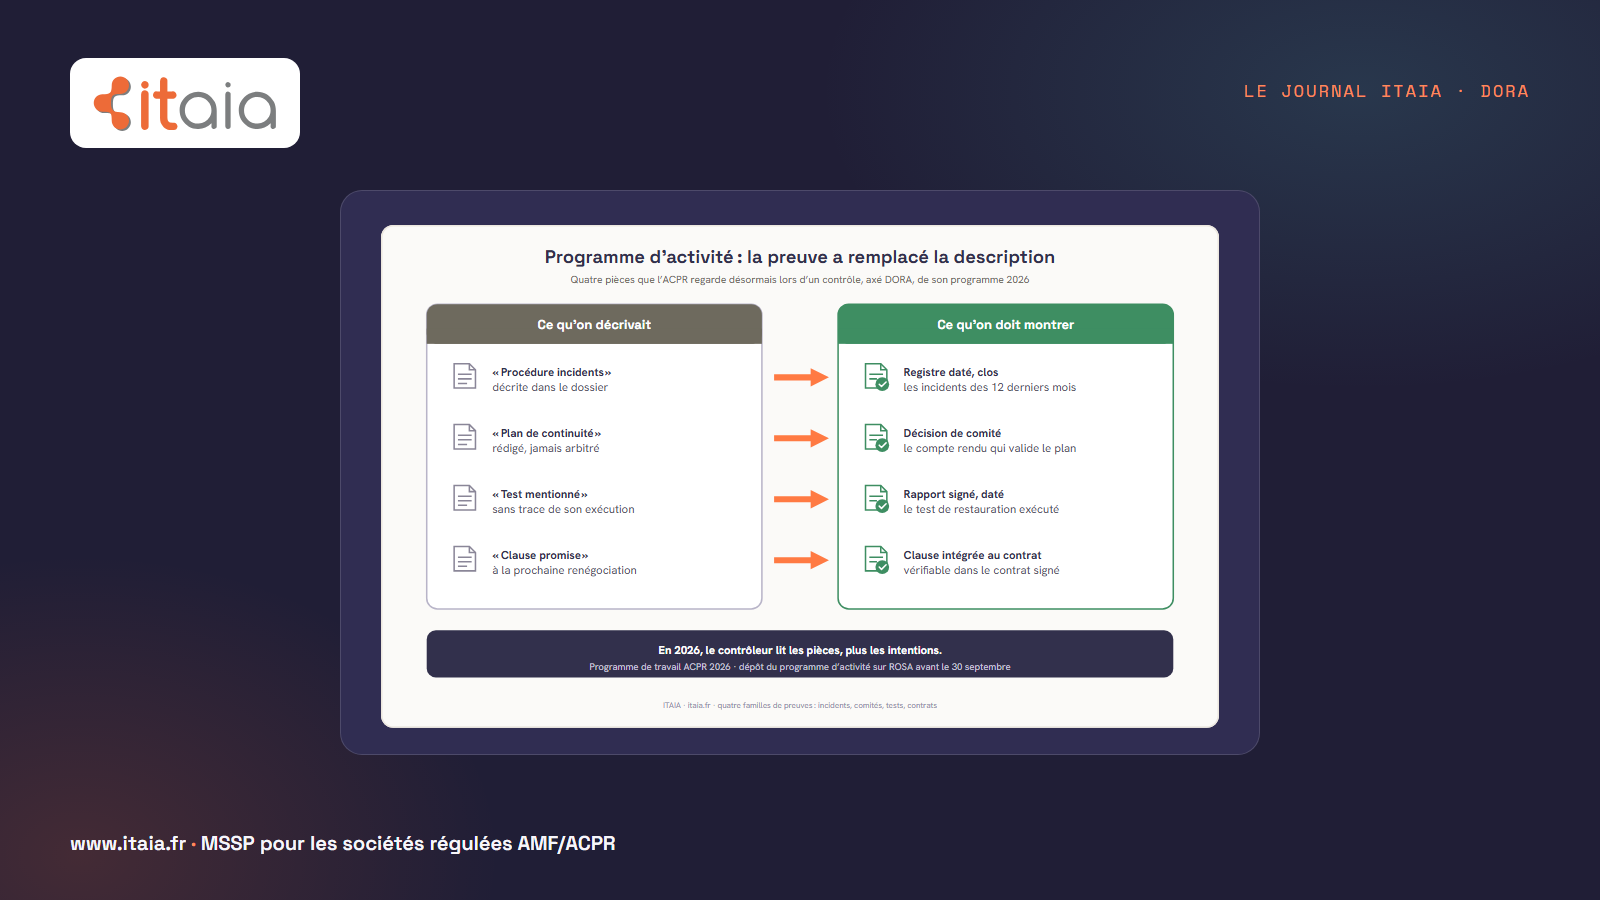
Un tableau de bord en temps réel est utile au quotidien, mais ce n’est pas une preuve : un contrôleur ne demande pas ce qui se passe maintenant, il demande ce qui s’est passé en mars. Ce qui vaut preuve est donc l’historique.

Les journaux sont centralisés et conservés douze mois, et surtout ils restent interrogeables : nous pouvons reconstituer une chronologie horodatée sur une période passée, plutôt que constater qu’on ne peut plus savoir. Chaque alerte qualifiée, chaque action de confinement et chaque intervention est tracée, et le tout est restitué mensuellement. La FAQ conformité détaille ce qui rend un rapport de SOC exploitable en audit AMF.

Cette capacité de détection et cette conservation des traces répondent à l’article 10 du règlement DORA, et la chronologie reconstituée alimente la notification des incidents majeurs prévue aux articles 17 à 19, dont l’ACPR et l’AMF précisent les attentes.

Questions fréquentes

Quelle différence entre supervision et surveillance de sécurité ?

La supervision vérifie que votre informatique fonctionne : disponibilité, performance, espace disque. La surveillance de sécurité vérifie qu’elle n’est pas attaquée. Un serveur peut être parfaitement disponible pendant qu’un attaquant exfiltre vos données : la supervision ne verra rien. Les deux sont nécessaires, mais seule la seconde répond à l’exigence DORA de détection des incidents.

Que se passe-t-il si une attaque démarre la nuit ou le week-end ?

Le confinement est automatisé et immédiat : le poste est isolé du réseau, le processus bloqué, le fichier mis en quarantaine, sans attendre qu’un humain se connecte. La qualification et l’analyse reprennent à l’ouverture du support, 7 jours sur 7 à partir de 8h. Le parti pris est de contenir d’abord et d’expliquer ensuite.

Pendant combien de temps conservez-vous les journaux ?

Douze mois, et ils restent interrogeables sur toute cette période. C’est ce qui permet de répondre à une question portant sur un mois passé, ce que demande précisément un contrôle, plutôt que de produire un état instantané.

La surveillance couvre-t-elle nos applications métier ?

Seulement si elles émettent des journaux exploitables et qu’elles nous sont raccordées. Beaucoup d’applications hébergées chez un éditeur ne partagent rien. Nous l’identifions au démarrage et nous vous le disons plutôt que de laisser croire à une couverture totale.

Évaluez votre niveau de détection

Un diagnostic de 30 minutes pour savoir ce que vous voyez réellement de votre sécurité, et ce qui vous échappe. Sans engagement.

Prendre RDV (30 min) →

Voir aussi : durcissement et sécurisation · sauvegarde et reprise d’activité · conformité technique DORA.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · acteur financier régulé AMF

Six serveurs physiques décommissionnés en un week-end

Contrôleurs de domaine remplacés par l’identité Entra ID, application métier reprise dans le cloud de son éditeur, fichiers sur SharePoint, dernier serveur sur une machine virtuelle Azure géoredondante. Données hébergées en France et en Europe, support assuré 7 j/7 par une équipe.

Lire le cas complet
50 postes
6 → 0 serveurs physiques
1 week-end en lecture seule, aucune interruption
40 % d’économies sur l’ancien prestataire

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages anonymisés sauf accord

Ils nous font confiance

Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Le socle technique DORA
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
Vanguélis Panayotis, présidentMKG Consulting
Lire le cas MKG Consulting
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Infogérance pour la finance régulée
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

    Externalisation informatique
  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    Notre transparence
    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

    Nos services cloud Microsoft
  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

    Le SOC 24/7
  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

    Conformité DORA
  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

    Infrastructure clé en main
Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour