Par où commencer, et quand recommencer

Votre calendrier cybersécurité : une gymnastique annuelle

La cybersécurité n’est pas une case à cocher une fois, c’est un cycle qui se rejoue. On comprend qui nous vise, on analyse ses risques avec la direction, on en tire une politique, on la traduit en charte, on complète les mesures techniques, et on recommence. Le même cycle pour une boucherie que pour une société de gestion : seules les réponses changent.

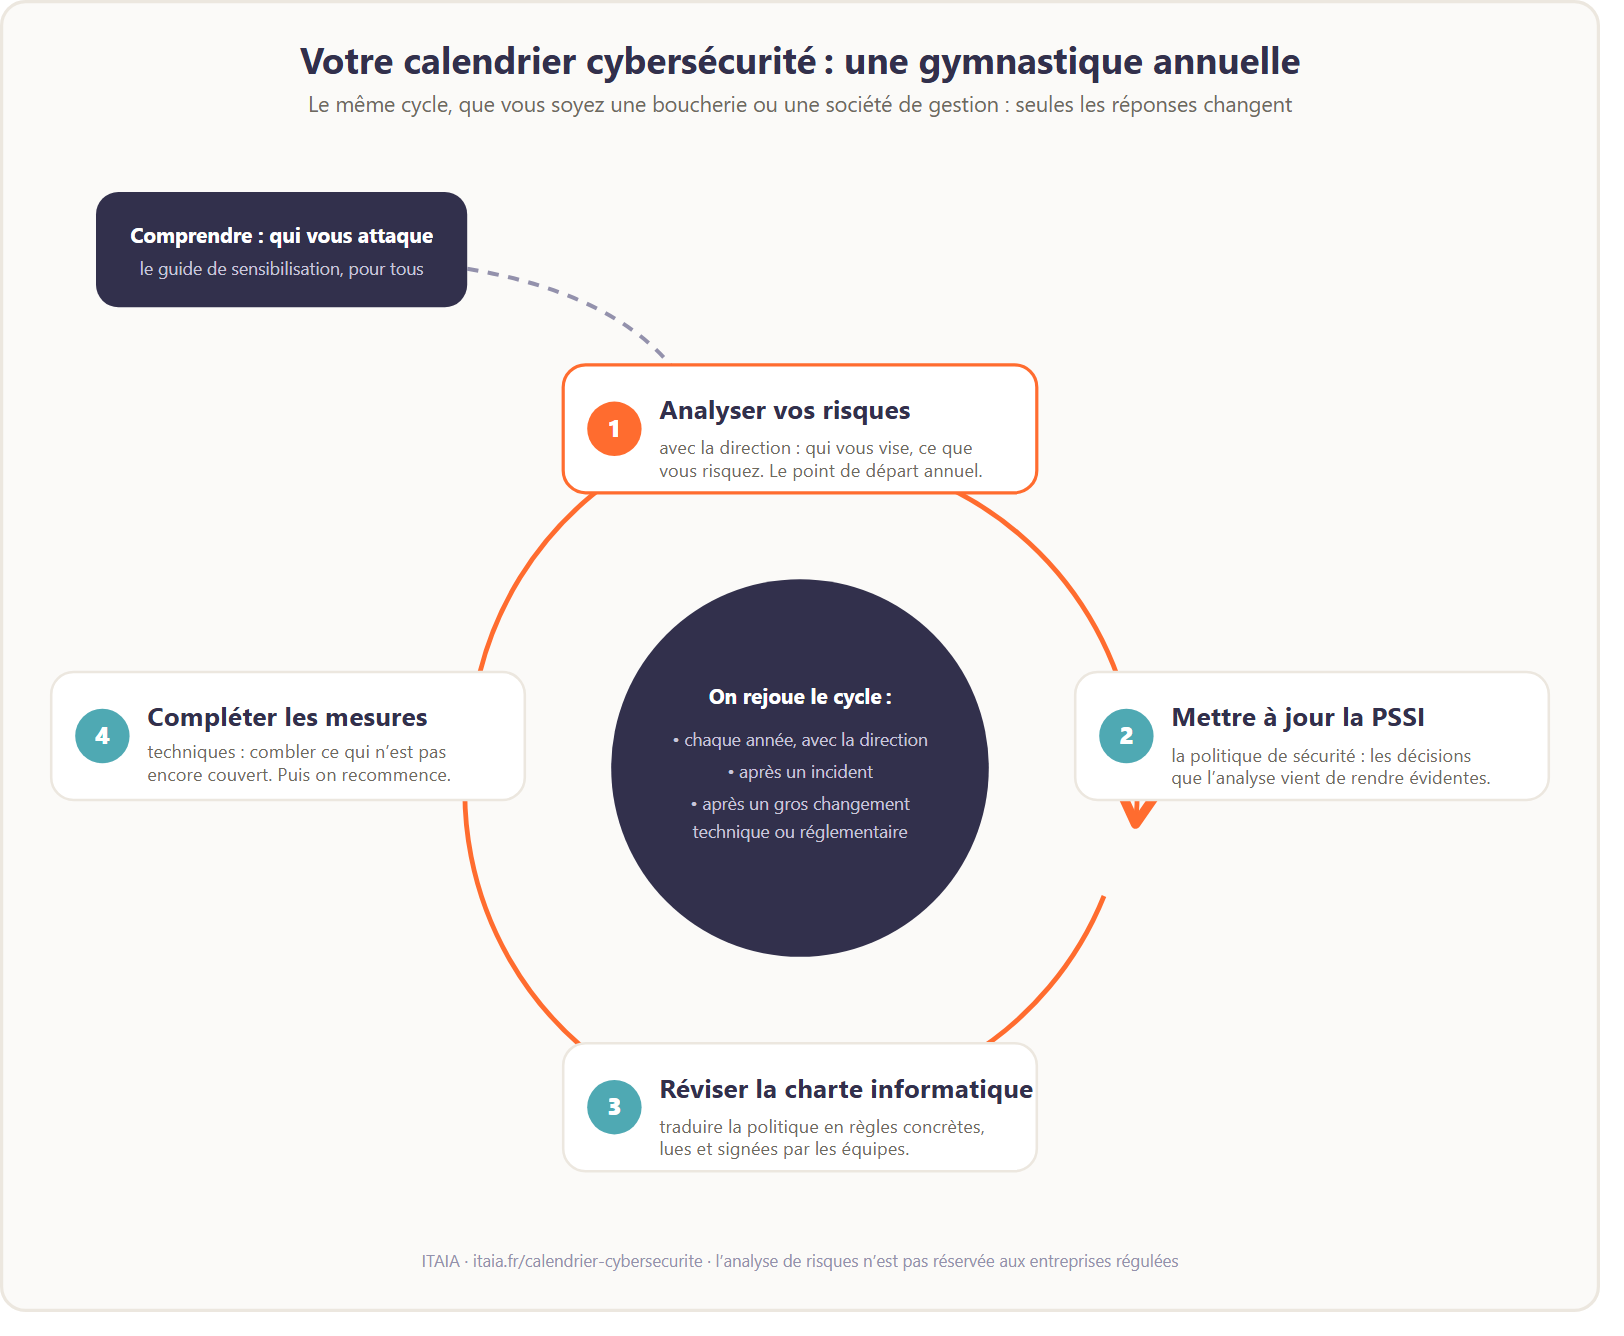
Le cycle annuel de cybersécurité en roue : comprendre qui vous attaque alimente le cycle, puis analyser vos risques avec la direction (étape 1, le point de départ annuel), mettre à jour la politique de sécurité PSSI (étape 2), réviser la charte informatique (étape 3), compléter les mesures techniques là où ce n'est pas couvert (étape 4), et recommencer. Au centre, les trois déclencheurs qui relancent le cycle : chaque année avec la direction, après un incident, après un gros changement technique ou réglementaire. Schéma ITAIA.
L’ordre a un sens : chaque étape découle de la précédente, et le cycle se rejoue à date fixe ou sur événement.
Le parcours, étape par étape

Le préalable, puis quatre étapes dans cet ordre

Commencer par les mesures techniques avant l’analyse, c’est acheter des serrures avant de savoir quelles portes comptent. L’ordre n’est pas cosmétique : il vous fait investir là où ça protège vraiment.

Le préalable, avant le cycle

Comprendre : qui vous attaque, et pourquoi

Le cycle de gouvernance qui suit commence à l’analyse de risques. Mais on ne peut pas analyser ce qu’on ne connaît pas : la première chose est de comprendre qui peut réellement vous viser, avec quels moyens et pour quelle finalité. C’est de la sensibilisation, elle s’entretient en continu et ne demande ni budget ni obligation. C’est le rôle du guide de cybersécurité.

  1. 1

    Analyser vos risques

    Le point de départ, chaque année, avec la direction

    Qui peut vous viser, par quel chemin, ce que vous risquez de perdre. C’est une décision de gouvernance, pas une affaire technique : elle se prend en comité, parce que ce sont des arbitrages de budget et de priorité. Notre simulateur la déroule gratuitement en dix minutes et produit un document daté à présenter.

    Faire une analyse de risques (gratuit)La méthode EBIOS RM

  2. 2

    Mettre à jour la politique de sécurité (PSSI)

    Ce que l’analyse vient de rendre évident

    L’analyse a montré où sont les vrais risques : la PSSI en tire les décisions. Ce qu’on protège, à quel niveau, qui en répond, ce qu’on accepte et ce qu’on refuse. C’est le document qui transforme un constat en politique, et qui donne son autorité à tout le reste.

    Pourquoi la PSSI est indispensable

  3. 3

    Réviser la charte informatique

    La politique, traduite pour les équipes

    La PSSI décide, la charte fait appliquer. Elle traduit les décisions en règles concrètes que chacun lit et signe : les mots de passe, la messagerie, les usages de l’IA, la vérification des virements. Une charte qui n’a pas bougé depuis l’analyse ne reflète plus vos décisions. Notre générateur en produit une adaptée en quelques minutes.

    Générer une charte informatiqueÀ quoi sert une charte

  4. 4

    Compléter les mesures techniques

    Combler ce qui n’est pas encore couvert

    En dernier, pas en premier : on équipe là où l’analyse et la politique ont montré un trou, pas au hasard des offres commerciales. Sauvegardes testées, détection, durcissement, double authentification. Et surtout, ces mesures ne se posent pas une fois : elles s’appliquent et s’entretiennent en continu. Un correctif non déployé, une sauvegarde jamais testée, et la mesure décidée en janvier ne protège plus en juin. C’est le rôle d’un contrat de maintenance informatique et d’infogérance : faire tenir dans la durée ce que l’analyse a décidé.

    La maintenance informatiqueL’infogérance pour PMETester mon exposition (pré-diagnostic)

Quand rejouer le cycle

Une fois par an, et à chaque fois que le monde bouge

À date fixe

Chaque année, avec la direction

Une revue annuelle, en comité, parce que les arbitrages sont des décisions de gouvernance. On repart de l’analyse, on met à jour ce qui a bougé, on trace la décision. C’est cette régularité, plus que la perfection d’un document, qu’un auditeur ou un assureur veut voir.

Sur événement

Après un incident, même évité

Un rançongiciel bloqué, une tentative de fraude au virement, un poste compromis : chaque incident est une donnée réelle sur qui vous vise et comment. On rejoue l’analyse à chaud pendant que la mémoire est fraîche, et on ajuste politique, charte et mesures dans la foulée.

Sur changement

Après un gros changement technique ou réglementaire

Une migration cloud, un nouvel outil métier, un rachat, l’arrivée de l’IA dans vos processus, un nouveau texte (DORA, NIS2) ou un questionnaire client : le paysage de risque change, donc l’analyse doit suivre. Ne pas la rejouer, c’est piloter avec une carte périmée.

Le point qui compte

Ce cycle n’est pas réservé aux entreprises régulées

DORA l’impose aux acteurs financiers, NIS2 l’étendra à des milliers d’entités. Mais aucune loi n’est nécessaire pour que la démarche ait du sens : savoir qui vous vise, décider quoi protéger, l’écrire, puis l’équiper, c’est du bon sens de dirigeant avant d’être une obligation. La version régulée est simplement plus formelle et opposable. La version de tout le monde tient dans les outils gratuits de cette page.

Commencez où vous êtes : si vous ne savez pas encore qui pourrait vous attaquer, prenez le guide ; si c’est clair, lancez directement votre analyse de risques. Dans les deux cas, vous repartez avec quelque chose d’écrit et de daté, ce qui vous met déjà devant la plupart.

Commencer mon analyse de risques (gratuite, sans inscription)

Questions fréquentes

Ordre, fréquence, documents

Dans quel ordre s’occuper de sa cybersécurité ?

Dans l’ordre du sens : comprendre qui vous attaque, analyser vos risques (avec la direction), en tirer une politique de sécurité (PSSI), la traduire en règles concrètes dans la charte informatique, puis compléter les mesures techniques là où c’est encore découvert. Chaque étape découle de la précédente ; commencer par les outils techniques avant l’analyse, c’est acheter des serrures avant de savoir quelles portes comptent.

À quelle fréquence faut-il refaire son analyse de risques ?

Au moins une fois par an, en comité de direction, parce que la menace, l’entreprise et les outils changent. Et hors calendrier à chaque fois qu’un événement le justifie : après un incident (même évité), après un gros changement technique (migration, nouvel outil métier, rachat) ou après un changement réglementaire (DORA, NIS2, un nouveau questionnaire client). Une analyse figée est une analyse fausse.

Quelle différence entre une PSSI et une charte informatique ?

La PSSI (politique de sécurité des systèmes d’information) fixe les décisions et les objectifs : ce que l’entreprise protège, à quel niveau, qui en répond. La charte informatique traduit ces décisions en règles concrètes que les équipes lisent et signent : ce qu’on a le droit de faire, ce qu’on ne fait pas. La PSSI est la stratégie, la charte est le mode d’emploi. L’une nourrit l’autre.

Ce cycle vaut-il pour une petite entreprise non régulée ?

Oui, intégralement. DORA et NIS2 imposent cette discipline à certaines entités, mais la logique (savoir qui vous vise, décider, écrire, équiper) est la même pour un artisan que pour une société de gestion. Seules changent l’ampleur des réponses et la formalité des documents. Un cycle léger tenu vaut mieux qu’un classeur parfait jamais rouvert.

Que faire en premier si on part de zéro ?

Le guide « qui vous attaque » pour poser le décor, puis le simulateur d’analyse de risques pour dérouler l’exercice en dix minutes et repartir avec un document daté. Ces deux étapes ne coûtent rien et ne demandent aucune inscription. Elles suffisent à savoir par où commencer, et c’est déjà l’essentiel de ce qui manque à la plupart des organisations.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · société régulée AMF

Plus aucune infrastructure locale, et un Microsoft 365 enfin sauvegardé

Deux serveurs et un NAS en local, des sauvegardes stockées sur ce même NAS, un Microsoft 365 jamais sauvegardé. Identité et fichiers basculés dans Microsoft 365, sauvegarde du tenant externalisée dans un environnement isolé, bascule menée sans interruption pour les équipes.

Voir notre infogérance à Paris
25 utilisateurs
3 → 0 équipements locaux (2 serveurs, 1 NAS)
0 interruption pour les équipes
10 % d’économies

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages sous NDA

Ils nous font confiance

  • Société de gestion
  • Family office
  • Private equity
  • Fintech régulée
  • Santé (HDS)
  • Ingénierie
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
DirigeantGroupe financier
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour