Une charte informatique est le document qui fixe, pour tous les utilisateurs d’une entreprise, ce qui est autorisé et ce qui ne l’est pas sur le système d’information : messagerie, navigation, mots de passe, périphériques, télétravail, usage personnel des outils professionnels.
C’est aussi le document de sécurité le plus souvent mal mis en place, pour une raison simple : on le traite comme un document informatique alors que c’est un document de droit du travail. Une charte diffusée par courriel informe ses lecteurs. Elle ne permet pas de sanctionner.
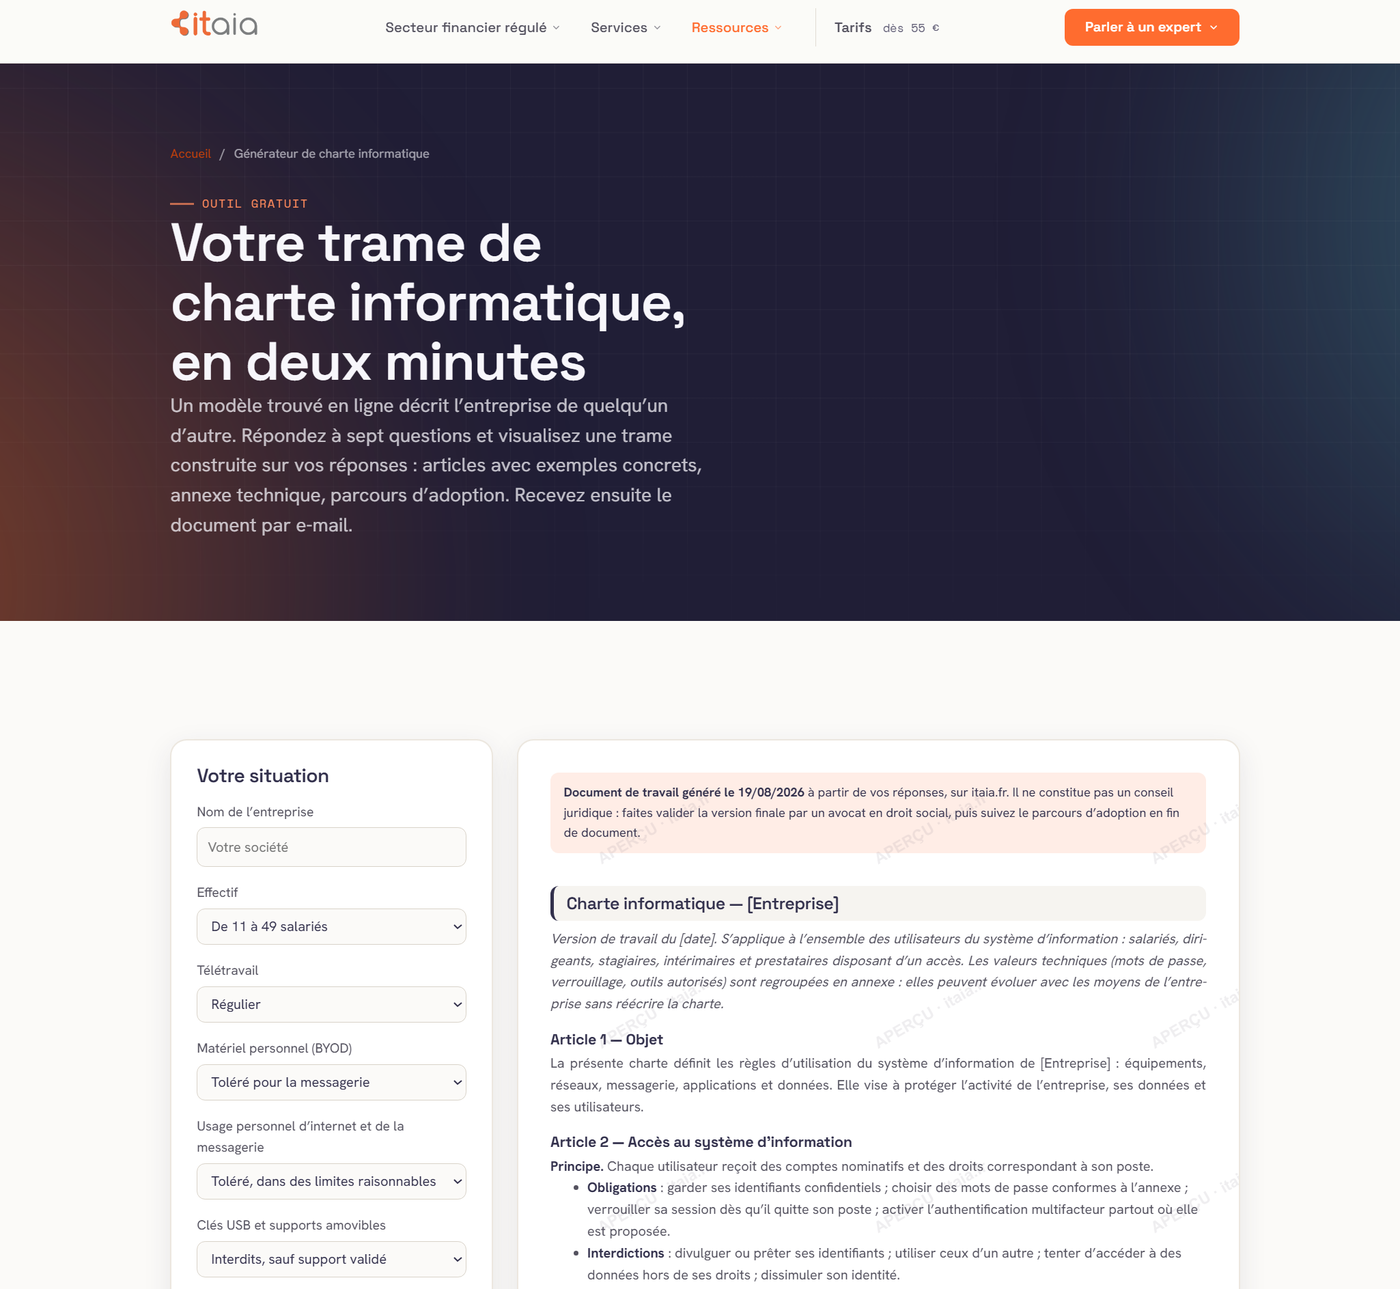
Passer directement à la pratique : notre générateur de charte construit une trame sur vos réponses en deux minutes (articles avec exemples, annexe technique, parcours d’adoption) et vous l’envoie par e-mail. Cette page explique ce que la trame doit respecter pour valoir quelque chose.
Charte informatique et PSSI : ne pas confondre
Les deux documents sont complémentaires et ne s’adressent pas aux mêmes personnes.
- La politique de sécurité (PSSI) s’adresse à la direction et aux équipes techniques. Elle fixe les objectifs, les arbitrages, les responsabilités et les mesures. C’est un document de pilotage.
- La charte s’adresse à l’ensemble des utilisateurs. Elle traduit ces règles en comportements attendus, dans une langue lisible par quelqu’un dont ce n’est pas le métier. C’est un document d’application.
La charte découle donc de la PSSI. L’écrire en premier revient à énoncer des règles dont personne n’a arbitré le fondement.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Ce que contient une charte informatique
Le périmètre varie avec l’entreprise, mais huit rubriques reviennent systématiquement.
- Le champ d’application. Qui est concerné : salariés, mais aussi stagiaires, intérimaires, prestataires et visiteurs disposant d’un accès.
- Les règles d’accès et d’authentification. Gestion des mots de passe, authentification multifacteur, verrouillage de session, interdiction du partage de comptes.
- L’usage de la messagerie et d’Internet. Ce qui est toléré à titre personnel, et dans quelles limites.
- Les équipements et les périphériques. Matériel fourni, clés USB, matériel personnel utilisé à des fins professionnelles, stockage en ligne non validé.
- Le travail à distance. Réseaux publics, confidentialité de l’écran, conservation locale de documents.
- Les contrôles effectués par l’employeur. Leur nature, leur finalité, leur durée de conservation. C’est la rubrique la plus sensible et la plus souvent bâclée.
- Le signalement d’incident. À qui s’adresser, dans quel délai, et l’engagement de ne pas sanctionner une erreur signalée de bonne foi.
- Les suites en cas de manquement. Le renvoi vers le régime disciplinaire, sans créer d’échelle de sanctions propre.
Ce qui rend une charte opposable
C’est le cœur du sujet, et ce que la plupart des chartes ratent. Pour qu’un manquement puisse fonder une sanction, la charte doit suivre le régime du règlement intérieur, dont elle est en pratique une annexe.
- Consultation du comité social et économique avant l’entrée en vigueur. Le CSE rend un avis ; il ne dispose pas d’un droit de veto, mais l’absence de consultation vicie la procédure.
- Transmission à l’inspection du travail, accompagnée de l’avis du CSE.
- Dépôt au greffe du conseil de prud’hommes du ressort de l’établissement.
- Information des salariés par tout moyen leur en donnant connaissance, avec une date d’entrée en vigueur postérieure d’un mois au dépôt et à l’affichage.
Le règlement intérieur lui-même est obligatoire à partir de cinquante salariés. En dessous de ce seuil, une entreprise peut s’en doter volontairement, et beaucoup le font précisément pour donner une base à leur charte.
Une charte qui n’a pas suivi ce chemin conserve une utilité : elle informe, elle sensibilise, et elle peut servir de référence contractuelle si elle est annexée au contrat de travail avec l’accord du salarié. Mais elle ne fonde pas une sanction disciplinaire, et c’est en général au moment où l’on en a besoin qu’on s’en aperçoit.
Le volet données personnelles
Une charte décrit des contrôles : journalisation des connexions, filtrage de la navigation, analyse des messages entrants, supervision des postes. Ces traitements portent sur des données personnelles de salariés, ce qui impose trois choses.
Informer avant de contrôler. Un dispositif de surveillance non porté à la connaissance des salariés ne peut pas servir de preuve contre eux. La charte est justement le véhicule de cette information.
Rester proportionné. Le contrôle doit être justifié par la nature de la tâche et proportionné au but recherché. Une surveillance permanente et généralisée de l’activité ne l’est pas.
Préserver la sphère privée résiduelle. Un salarié conserve un droit au respect de sa vie privée sur son lieu de travail. Les fichiers et messages identifiés comme personnels bénéficient d’une protection particulière, que la charte doit reconnaître plutôt que tenter d’écarter.
Qui rédige quoi
Trois intervenants, trois rôles distincts.
- Votre prestataire technique écrit le contenu : ce que fait réellement votre système, quels contrôles existent, quelles règles sont techniquement applicables. Une charte qui interdit ce que la configuration autorise, ou qui décrit des outils que vous n’avez pas, se retourne contre vous.
- Un avocat en droit social sécurise la forme et la procédure. C’est lui qui vous dira si votre document relève du règlement intérieur, comment articuler charte et contrat de travail, et jusqu’où le contrôle peut aller sans devenir disproportionné.
- Le CSE, quand il existe, est consulté. Le prendre en amont plutôt qu’à la fin évite de refaire le document.
Chez ITAIA, nous produisons la matière technique et nous la tenons à jour ; la rédaction documentaire est incluse dans notre offre Conformité. Nous ne donnons pas de conseil juridique et nous travaillons avec des cabinets partenaires que nous pouvons vous recommander. Cette frontière est détaillée sur la page qui rédige quoi.
Les erreurs qui reviennent
Le modèle recopié. Il mentionne des outils que vous n’avez pas, ignore ceux que vous utilisez, et prévoit des contrôles que vous n’effectuez pas. Devant un conseil de prud’hommes, l’écart entre le document et la réalité est le premier angle d’attaque.
La charte signée mais jamais consultée. Faire signer un document de quinze pages le jour de l’arrivée ne vaut pas information. Une charte utile est courte, lisible, et rappelée périodiquement.
La charte figée. Elle décrit un système d’information qui a changé. Une révision annuelle, alignée sur celle de la PSSI, suffit à la maintenir crédible.
La charte muette sur les prestataires. Vos comptes délégués sont un périmètre à part entière. S’ils ne figurent nulle part, ils ne sont encadrés par personne.
Questions fréquentes
La charte informatique est-elle obligatoire ?
Aucun texte ne l’impose en tant que telle. Elle devient nécessaire en pratique dès que vous voulez pouvoir sanctionner un usage abusif, dès que vous mettez en place des contrôles sur les postes ou la messagerie, et dès qu’un assureur, un client grand compte ou un régulateur vous demande de démontrer que vos utilisateurs sont encadrés.
Comment rendre une charte informatique opposable aux salariés ?
En lui appliquant le régime du règlement intérieur, dont elle constitue en pratique une annexe : consultation du CSE, transmission à l’inspection du travail, dépôt au greffe du conseil de prud’hommes, puis information des salariés avec une entrée en vigueur un mois après le dépôt et l’affichage. Sans ce parcours, la charte informe mais ne fonde pas de sanction disciplinaire.
Faut-il consulter le CSE pour une charte informatique ?
Oui, quand un CSE existe et que la charte est destinée à produire des effets disciplinaires. Le comité rend un avis, qui ne lie pas l’employeur, mais dont l’absence entache la procédure. Le consulter tôt évite d’avoir à reprendre le document.
Quelle différence entre charte informatique et règlement intérieur ?
Le règlement intérieur couvre l’ensemble de la discipline et de l’hygiène dans l’entreprise ; la charte informatique en est le volet numérique. C’est pourquoi elle emprunte sa procédure de mise en vigueur, le plus souvent en y étant annexée.
Peut-on utiliser un modèle de charte informatique trouvé en ligne ?
Comme trame, oui. Comme document final, non. Un modèle décrit un système d’information générique et une organisation qui n’est pas la vôtre. Le travail utile consiste précisément à confronter la trame à ce que fait réellement votre parc, puis à faire valider la forme par un avocat. Pour partir d’une base construite sur vos réponses plutôt que d’un document générique, notre générateur de charte produit une trame en deux minutes : articles avec exemples, annexe technique et parcours d’adoption, reçus par e-mail.
Faire le point
Vous n’avez pas de charte, ou vous en avez une dont vous ne savez plus si elle est opposable ? En trente minutes nous regardons ce qu’elle couvre, ce que fait réellement votre système, et ce qui manque pour que les deux coïncident. Prendre rendez-vous.