Avec DORA, la conformité ne se déclare plus : elle se prouve. En cas de contrôle, vous devez démontrer que votre informatique était réellement protégée, surveillée et sauvegardée, pas seulement l’affirmer. Tout le monde vous parle de gouvernance et de conformité ; très peu vous parlent du socle technique qui rend cette conformité possible. C’est précisément notre métier.
Qu’est-ce que le règlement DORA et à qui s’applique-t-il ?
Le règlement DORA (Digital Operational Resilience Act) est un règlement européen, entré en application le 17 janvier 2025, qui impose aux entités financières régulées un cadre de résilience opérationnelle informatique : gestion des risques liés aux technologies de l’information (TIC), détection et notification des incidents, tests de résilience et surveillance des prestataires tiers, à qui il faut savoir poser les questions d’un contrôleur. Il s’applique notamment aux sociétés de gestion de portefeuille supervisées par l’AMF et l’ACPR, avec un régime allégé pour les microentreprises.
Ce que DORA change vraiment
Avant, la conformité était largement déclarative : il suffisait d’expliquer ce que vous aviez mis en place. Aujourd’hui, DORA repose sur des preuves. En cas de contrôle, vous devez démontrer par A + B que tout était en ordre, sur la gouvernance comme sur le volet technique.
Le règlement DORA n’est donc pas qu’un texte de gouvernance : c’est une exigence de résilience technique, mesurable et démontrable. Et c’est exactement là que se situe notre rôle, pas à la place de votre RCCI, mais à ses côtés, pour fournir le socle technique et les preuves dont il a besoin.
Notre rôle, et là où il s’arrête
Soyons clairs. Nous ne sommes pas un cabinet de conformité et nous ne remplaçons pas votre responsable de la conformité. Votre RCCI pilote les exigences réglementaires ; nous mettons en œuvre et documentons le socle technique qui les rend démontrables. Cette répartition est saine, et c’est celle qu’attend le régulateur.
Notre force, c’est que nous gérons l’intégralité de ce volet technique. Vous n’avez pas besoin de multiplier les prestataires : un seul interlocuteur, qui fait marcher votre informatique, la sécurise, et trace chaque action pour votre conformité.
1. Sécuriser et durcir votre système
Durcir un système, c’est le rendre le plus résistant possible aux attaques. Le risque zéro n’existe pas, mais une bonne hygiène informatique vous prémunit de la très grande majorité des menaces. Quatre fondamentaux :
La double authentification (MFA). Essentielle sur les accès administrateur et les portails clients. Un mot de passe seul fuite ou se craque ; la double authentification ajoute une couche de protection indispensable.
Le chiffrement des données, au repos et en transit. Si un disque est volé ou un échange intercepté, le chiffrement rend les données illisibles sans la clé. C’est votre coffre-fort numérique : HTTPS sur vos services, disques chiffrés, chiffrement activé sur vos environnements cloud.
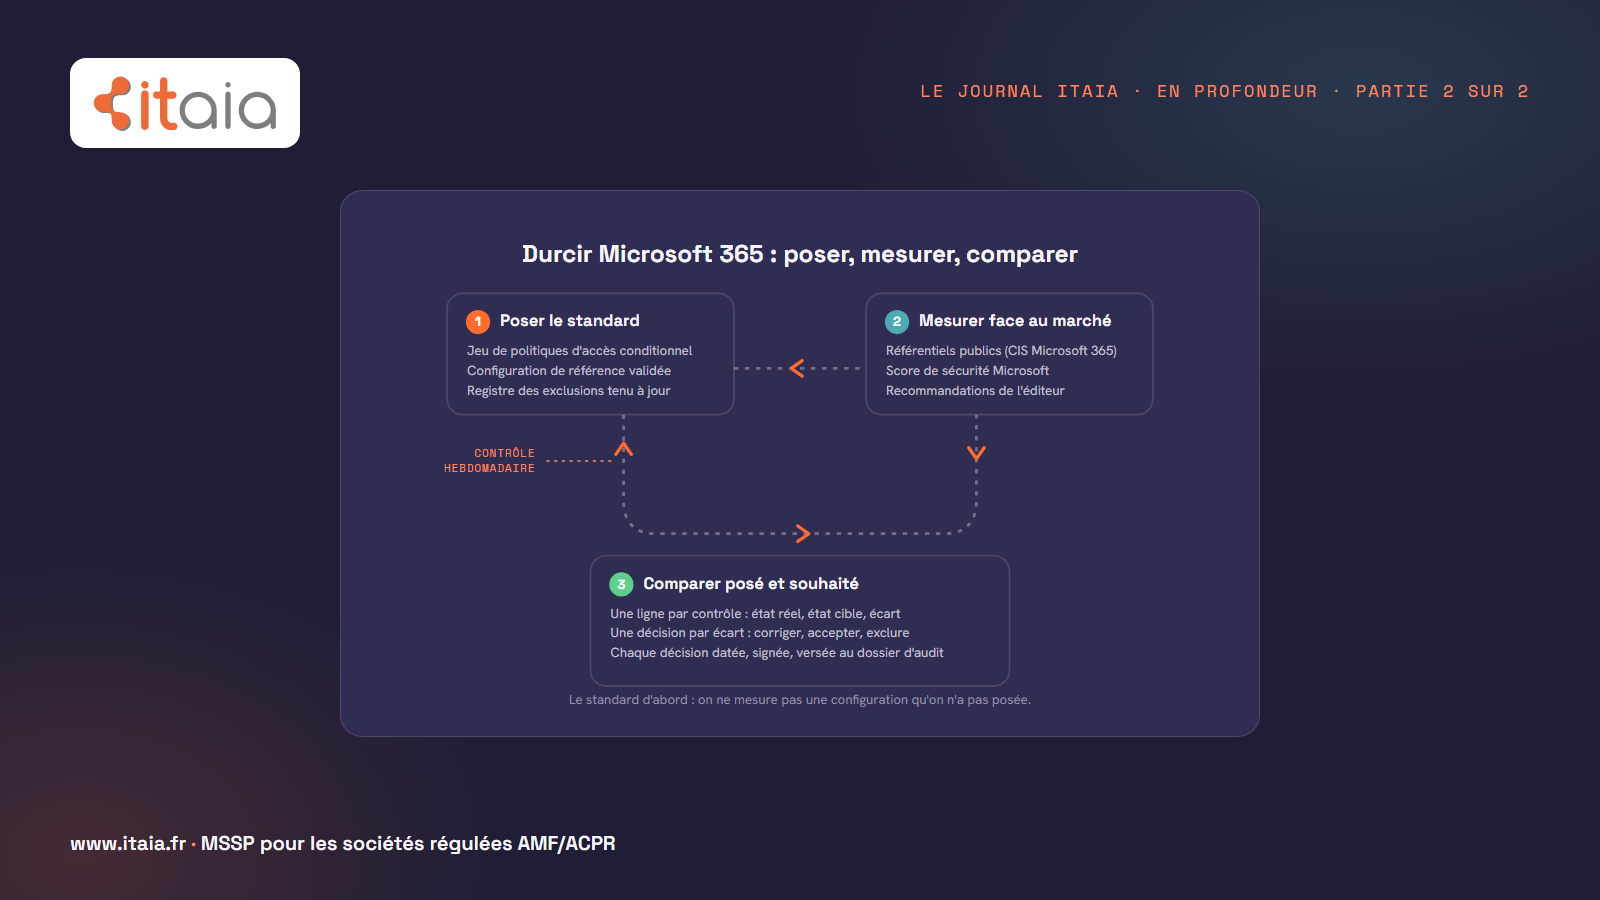
La segmentation réseau et le durcissement des systèmes critiques. Votre réseau ne doit pas être un espace ouvert où tout le monde accède à tout. Cloisonner, c’est limiter les dégâts : si un attaquant entre par un point, il ne doit pas atteindre l’ensemble. Le durcissement consiste à désactiver l’inutile et à restreindre les accès au strict nécessaire.
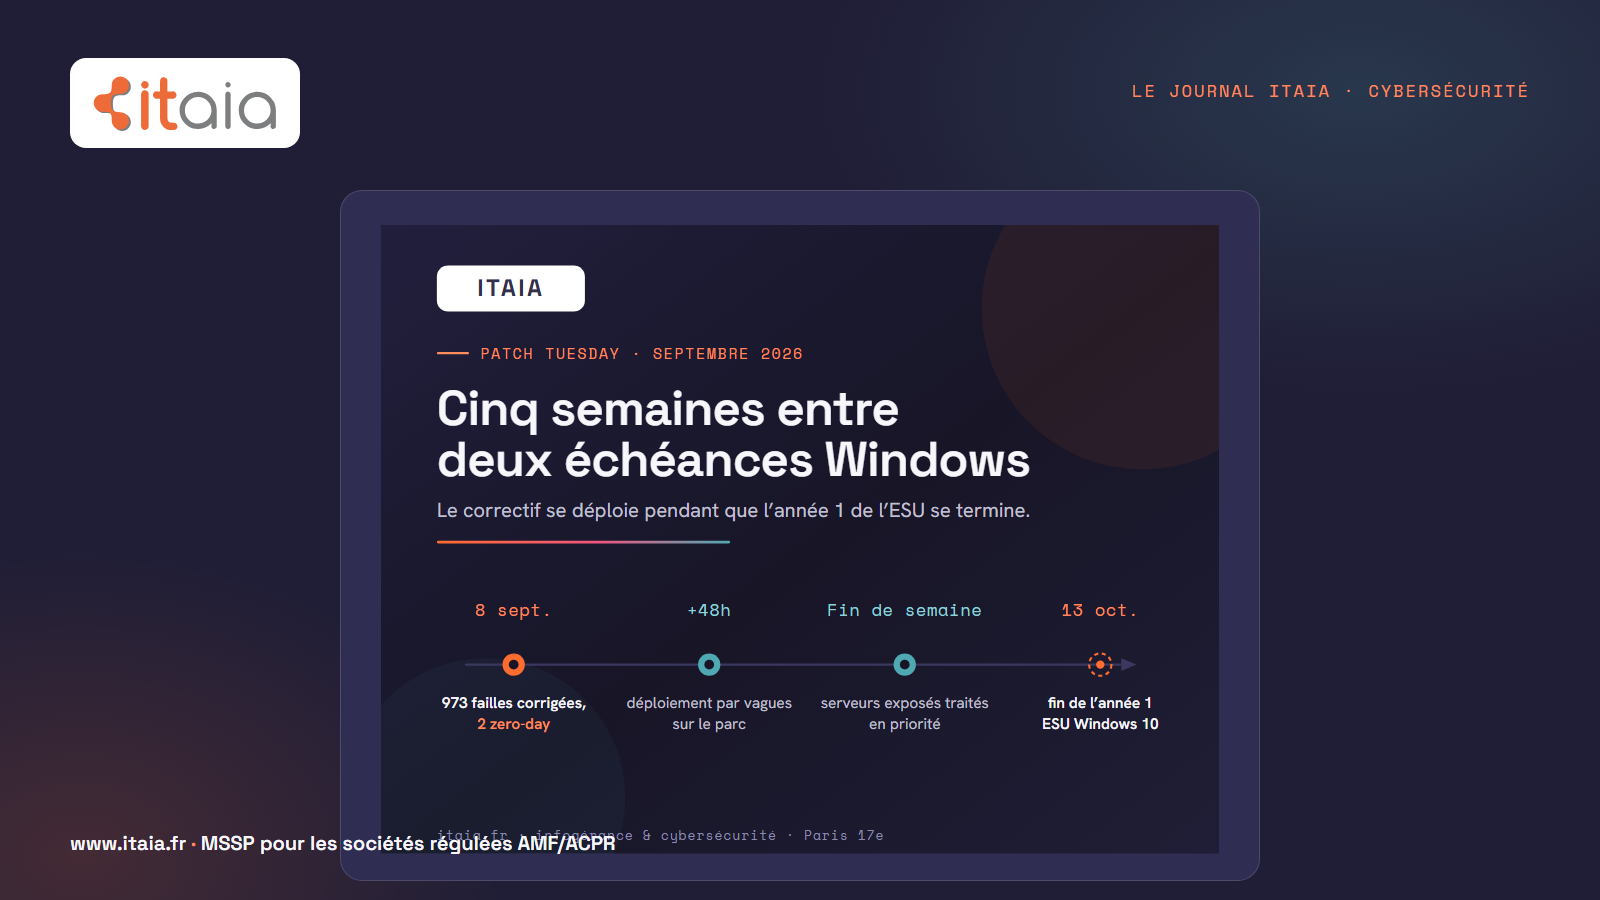
Le patch management automatisé. La plupart des attaques exploitent des failles connues. C’est là que le contrat de maintenance informatique rejoint la conformité : mettre à jour automatiquement tout votre parc dès qu’un correctif paraît vous protège, et vous permet de démontrer, en cas de contrôle, que vous faites le nécessaire au quotidien. Avec l’accélération des attaques par l’intelligence artificielle, le délai entre la découverte d’une faille et son exploitation se réduit à quelques jours : cette réactivité n’est plus optionnelle.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

2. Surveiller et détecter les incidents
Une fois votre système sécurisé, il faut savoir immédiatement quand quelque chose d’anormal se produit. Découvrir une attaque trois mois après coup, c’est s’exposer à de gros problèmes. La surveillance, c’est votre système d’alarme, et une alarme ne sert que si elle est connectée, analysée et déclenche une réaction. La détection continue repose sur un SOC opéré en permanence, et la réaction sur un dispositif de crise arrêté à l’avance, avec ses rôles et ses délais de notification.
Des outils de détection avancée. La supervision continue de vos postes et serveurs, couplée à une analyse comportementale en temps réel, détecte et bloque les menaces : connexions anormales, fichiers modifiés sans intervention, installations non autorisées.
La journalisation centralisée et l’analyse des logs. Chaque équipement génère des journaux qui ne servent à rien s’ils sont dispersés. Les centraliser et les conserver permet de détecter les comportements suspects et d’enquêter en cas de détection tardive. Une surveillance permanente qualifie les alertes et, lorsqu’une menace est confirmée, intervient pour bloquer l’attaque en temps réel.
Une procédure de gestion d’incidents. Une procédure claire et écrite : détection, évaluation de la gravité, confinement, investigation, correction, documentation. Le régulateur ne demande pas seulement si vous l’avez : il demande si vous l’avez déjà appliquée et améliorée.
La capacité à notifier rapidement. DORA impose des délais stricts de notification en cas d’incident majeur, y compris la notification à l’ACPR. Cela suppose une procédure de communication définie à l’avance : qui décide, qui rédige, par quel canal, avec quelles informations.
3. Gérer les sauvegardes et préparer la reprise
En cas d’incident majeur, vous pouvez perdre vos données ou subir un arrêt total d’activité. DORA n’exige pas seulement de protéger vos données : elle exige de pouvoir les restaurer rapidement et de façon fiable. Dans la finance, chaque heure d’indisponibilité coûte cher et entame votre crédibilité.
Des sauvegardes isolées, chiffrées et testées. La règle du 3-2-1 : trois copies, sur deux supports différents, dont une hors site. Si un rançongiciel chiffre vos serveurs, vos sauvegardes isolées restent intactes. Mais une sauvegarde non testée est potentiellement inutilisable : nous programmons des tests de restauration réguliers.
Un plan de restauration avec RTO et RPO. Le RTO (temps maximum avant remise en ligne) et le RPO (perte de données maximale acceptable) sont définis pour chaque système critique. En cas de contrôle, le régulateur demande ces documents et la preuve que vous tenez ces engagements.
Le monitoring des échecs de sauvegarde. Une sauvegarde qui échoue en silence est un piège. Un système d’alerte vous prévient immédiatement, et un tableau de bord montre chaque jour l’état de toutes vos sauvegardes.
Des preuves de restauration. Nous documentons chaque test : date, système restauré, temps nécessaire, problèmes rencontrés, actions correctives. C’est cette documentation qui distingue une conformité déclarative d’une conformité prouvée.
4. Tracer et documenter : la preuve de votre conformité
En cas d’audit, vous ne pouvez pas vous contenter de déclarations : il faut des preuves. C’est la traçabilité technique. Le but n’est pas d’être parfait, mais de prouver que vous maîtrisez vos risques. Ces preuves se rattachent toutes à un même document de référence : votre politique de sécurité des systèmes d’information (PSSI), qui fixe ce que vous protégez et qui décide quoi.
Quand nous travaillons avec vous, nous centralisons toute la documentation technique nécessaire : inventaire complet de votre infrastructure, archivage des incidents, maintenances et sauvegardes, suivi des engagements de service, traçabilité des interventions et correctifs, conservation des preuves dans un espace sécurisé, reporting clair sur l’état de votre parc.
Nous proposons aussi des points de pilotage réguliers (revues trimestrielles) : l’occasion de faire le point sur les priorités techniques et d’aligner votre informatique sur les standards de sécurité et de conformité DORA. En documentant, en suivant des indicateurs et en améliorant en continu, vous disposez d’une maîtrise technique prête en cas d’audit.
Questions fréquentes sur la conformité DORA
Qu’est-ce que le socle technique DORA ?
C’est la part de la conformité qui vit dans l’infrastructure : un système durci et à jour, une détection des incidents opérée en continu, des sauvegardes testées avec des restaurations chronométrées, et des journaux conservés qui prouvent tout le reste. La gouvernance et l’avis de conformité appartiennent à l’entité et à son RCCI ; la part documentaire informatique, nous pouvons la rédiger, la planifier et la tenir à jour pour lui avec le module Itaia Conformité. Sans socle technique, cette documentation décrit un dispositif qui n’existe pas.
Un prestataire peut-il rendre une société de gestion « conforme DORA » ?
Non, et méfiez-vous de qui le promet : la conformité est une obligation de l’entité régulée, pas du prestataire. Ce qu’un prestataire sérieux fournit, c’est le socle technique et les preuves : délais mesurés, tests datés, journaux exploitables, registre à jour pour ce qui le concerne. L’avis de conformité, lui, relève de votre RCCI ou d’un cabinet indépendant.
Qu’est-ce que le registre d’informations ?
Le registre des accords conclus avec les prestataires de services TIC, que chaque entité doit tenir et pouvoir remettre au régulateur. Pour la part qui nous concerne, nous fournissons les éléments prêts à intégrer : services fournis, engagements de niveau de service, localisation des données, sous-traitance éventuelle et conditions de réversibilité. La méthode complète et un modèle Excel à télécharger sont sur notre page registre d’informations DORA.
Que se passe-t-il en cas d’incident majeur ?
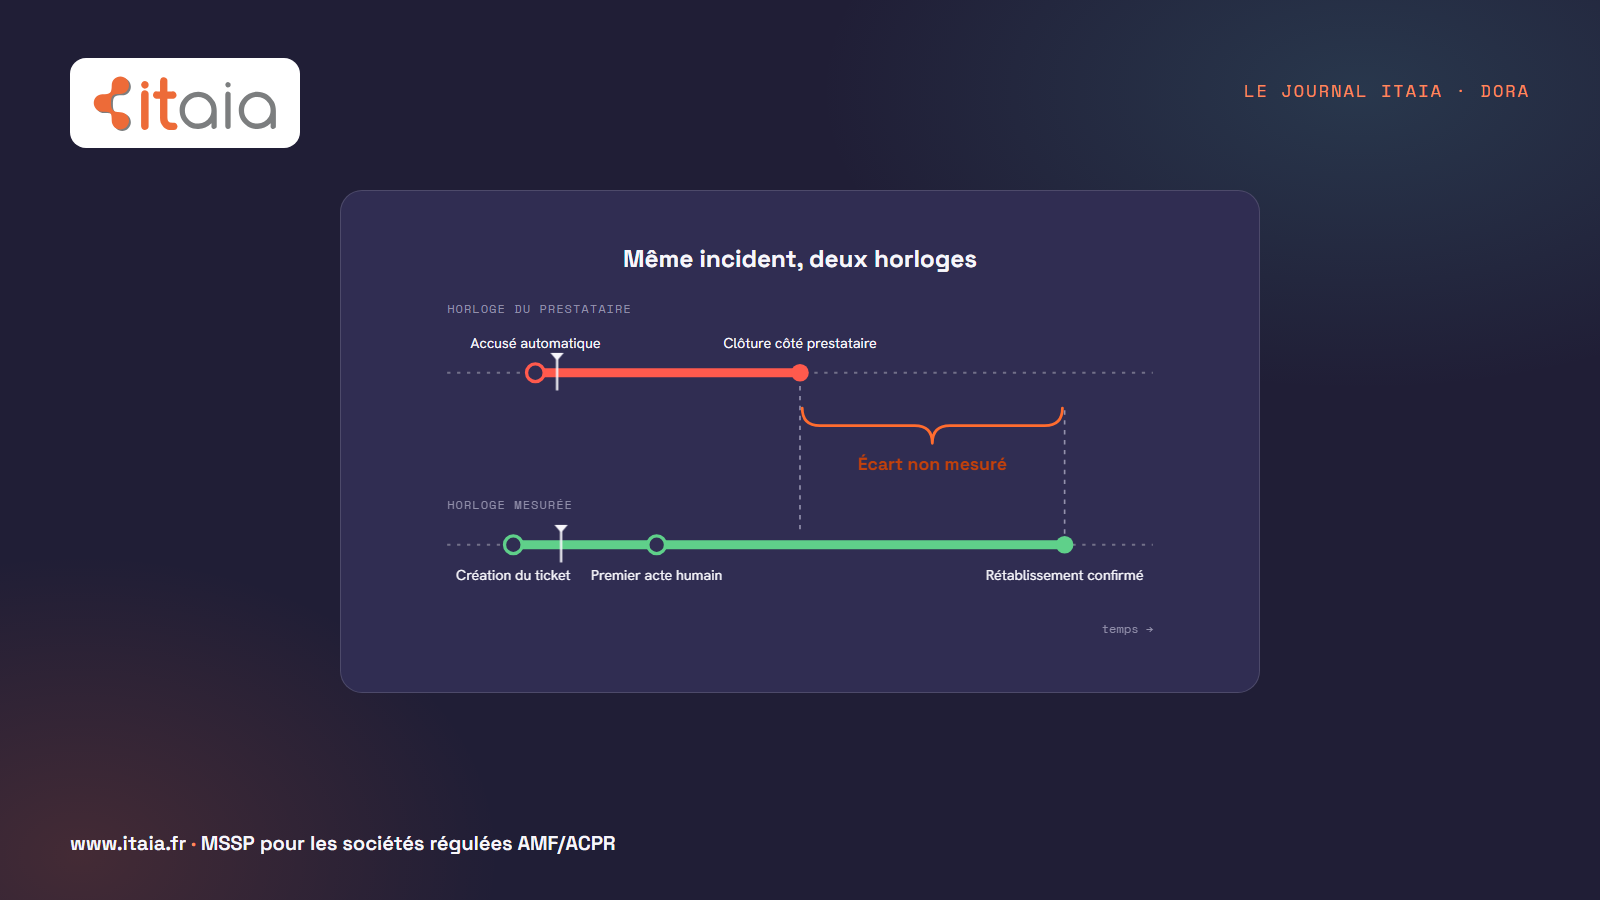
L’incident doit être qualifié contre les critères du règlement (clients affectés, durée, pertes de données, criticité), puis notifié dans des délais stricts s’il est majeur. Notre rôle est de fournir la matière première de cette qualification : horodatages, périmètre mesuré, durées d’indisponibilité constatées, journaux. La décision de qualification appartient à l’entité et à son RCCI.
Faites le point sur votre conformité technique DORA
Lors d’un diagnostic de 30 minutes, nous analysons votre situation actuelle (infrastructure, prestataires, contrats, points déjà couverts) nous identifions vos points d’exposition prioritaires en cas de contrôle, et nous vous proposons une feuille de route priorisée et réaliste. Sans engagement.
Réserver mon diagnostic DORA (30 min, offert) →
Pour vous préparer en autonomie : le guide DORA en vidéos, quiz et checklists.
Ce socle technique ne remplace pas le travail de votre RCCI : il lui donne les preuves techniques pour mieux l’exercer.
Consultez aussi nos réponses aux questions fréquentes sur DORA et la conformité.