Guide cybersécurité : qui vous attaque, pourquoi, et par où commencer
Personne n’est « trop petit » pour être attaqué, mais personne n’est visé par tout le
monde non plus. Chaque attaquant a un budget, une envie et une finalité : ce guide vous
apprend à croiser les trois avec ce que vous êtes. Et non, cet exercice n’est pas réservé
aux entreprises régulées.
La question qui commence tout
Qui peut VOUS cibler ? Choisissez votre profil
Le boucher du coin ne sera jamais la cible d’un service de renseignement ; il peut l’être
d’un collectif militant. Le sous-traitant qui usine des boulons pour l’aéronautique, si :
pour ses plans, ou pour remonter jusqu’à son client final. Faites l’exercice :
Partie 1 · Les menaces
Trois familles d’attaquants, trois logiques
Leur point commun : ils exploitent d’abord l’humain, avant la technique. Dépliez chaque famille.
01 États, agences et groupes affiliés moyens quasi illimités
Recherche d’informations stratégiques, de la manière la plus discrète possible. Des opérations qui durent des années, un prépositionnement observé sur les infrastructures critiques : énergie, télécoms, santé, transport.
À titre individuel, vous avez peu de chances d’être visé directement. En revanche, une PME peut être visée comme porte d’entrée vers ses clients et partenaires : c’est l’attaque par la chaîne de sous-traitance. Votre entreprise fait partie du « cercle de confiance » de ses clients ; votre sécurité protège aussi la leur, et c’est de plus en plus souvent une exigence contractuelle ou réglementaire (DORA, NIS2).
02 Cybercriminels : de l’opportuniste au grand banditisme motivation : l’argent
Les opportunistes : phishing de masse, arnaques, chantage. Des kits d’attaque prêts à l’emploi, loués quelques dizaines d’euros. Peu de moyens, beaucoup de bluff : une hygiène numérique de base les arrête, et c’est l’objet de ce guide.
Les groupes structurés : rançongiciel « en mode service », franchises criminelles, double extorsion (vos données sont chiffrées ET leur publication sert de pression). Objectif : paralyser l’organisation pour monnayer très cher le retour à la normale. En 2025, 48 % des victimes de rançongiciel traitées par l’ANSSI étaient des PME.
03 Hacktivistes : le piratage comme tribune motivation : la cause
Défiguration de sites, dénis de service, fuites de données revendiquées : faire passer un message, décrédibiliser la cible. Leur force : le nombre, la motivation et la caisse de résonance des réseaux sociaux. Forte recrudescence depuis 2022, portée par les tensions géopolitiques.
Cibles typiques : institutions, entreprises emblématiques… ou simplement visibles au mauvais moment : une campagne de déni de service se loue à l’heure. Les dégâts sont surtout d’image, mais un site indisponible reste une vraie perte d’exploitation.
Ce que l’IA a changé depuis la dernière édition
L’hameçonnage parfait. Fini les fautes d’orthographe : des courriels impeccables, personnalisés, générés en masse. La « qualité du français » ne suffit plus comme indice.
Les deepfakes audio et vidéo. Voix et visages clonés en quelques secondes d’échantillon. En 2024, un employé a viré 25 M$ après une visioconférence entière avec des deepfakes de son directeur financier (affaire Arup, Hong Kong).
Les fraudes automatisées. Faux conseillers bancaires (+159 % en 2025), faux supports techniques, campagnes vocales : l’arnaque artisanale est devenue une chaîne de production.
Le bon réflexe. Une demande sensible (virement, code, accès) se vérifie TOUJOURS par un second canal : rappeler la personne à son numéro connu, de votre propre initiative. La voix ou l’image ne prouvent plus l’identité.
La menace en chiffres
La France en 2025
504 000demandes d’assistance sur Cybermalveillance.gouv.fr en 2025 (+20 %)
40 %des entreprises françaises ont subi au moins une cyberattaque significative en 2025
+71 %pour l’hameçonnage, première menace tous publics confondus
48 %des victimes de rançongiciel traitées par l’ANSSI sont des PME
Partie 2 · Les attaques
Une attaque, quatre finalités possibles
L’extorsionVoler ou chiffrer des données pour les monnayer : rançongiciel, fraude au virement, revente d’accès. La motivation de l’immense majorité des attaques.
L’espionnageCapter discrètement l’information stratégique, parfois pendant des années : hameçonnage très ciblé, piégeage de sites légitimes.
L’atteinte à l’imageDéfiguration, déni de service, publication de données volées : décrédibiliser et déstabiliser, avec relais sur les réseaux sociaux.
Le sabotageRendre le système inopérant : une « panne organisée », plus ou moins durable, aux conséquences parfois dramatiques pour l’activité.
Le fil rouge de presque toutes ces attaques : l’ingénierie sociale. C’est-à-dire vous.
L’hameçonnage et ses déclinaisons
Phishing. Usurper une marque ou un service pour voler identifiants et données bancaires. Première menace en France, en hausse de 71 % en 2025. Réflexe : vérifier l’adresse réelle de l’expéditeur et la destination du lien avant tout clic.
Spearphishing. Un message sur mesure, préparé grâce aux informations publiques sur vous et votre entreprise. Bien plus crédible, bien plus dangereux : c’est l’arme des attaques ciblées.
Smishing. Colis en attente, amende, carte Vitale, compte CPF : les prétextes suivent l’actualité et pointent vers de faux sites. Un SMS ne prouve rien.
Vishing. Le « faux conseiller bancaire » connaît déjà vos données (issues de fuites) et vous fait valider des opérations « de sécurité » (+159 % en 2025). Aucune banque ne fait valider une opération par téléphone entrant.
Quishing. Un QR code piégé dans un courriel, sur une affiche ou un faux PV : on ne voit pas l’adresse avant de flasher. Même réflexe qu’un lien : au doute, passer par le site officiel.
Le rançongiciel, l’arme favorite des cybercriminels
Intrusion
Propagation
Exfiltration
Chiffrement
Extorsion
La « double extorsion » est devenue la norme : vos données sont volées AVANT d’être chiffrées, puis la menace de publication sert de second levier. 196 exfiltrations signalées à l’ANSSI en 2025 (+50 % sur un an). Quelques heures suffisent entre l’intrusion et le chiffrement : la détection rapide fait toute la différence. L’ANSSI recommande de ne jamais payer : payer ne garantit ni la récupération ni la non-publication, et finance l’écosystème. La parade tient en deux mots : des sauvegardes isolées et testées, et le signalement immédiat du moindre signe anormal.
Les fraudes sur mesure
Fraude au président et au virement : un « dirigeant » ou un « fournisseur » exige un virement urgent, ou annonce un changement de RIB, désormais appuyé par une voix voire une visio deepfake. Faux conseiller bancaire : il connaît vos dernières opérations et vous fait « sécuriser » vos comptes en validant les siennes. Faux support technique : écran alarmant, numéro à appeler, prise en main à distance. Ni Microsoft ni ITAIA ne fonctionnent ainsi. La parade est organisationnelle, pas technique : double validation systématique et contre-appel sur un numéro connu, quel que soit le demandeur, même pressé, même insistant, même « le président ».
L’ingénierie sociale : pirater l’humain
Une manipulation psychologique à des fins d’escroquerie : abuser de la confiance, de l’ignorance ou de la crédulité. Les leviers sont toujours les mêmes : l’autorité (le « dirigeant », le « technicien »), l’urgence, la peur, la curiosité, l’envie d’aider. L’attaquant se renseigne d’abord : site web, réseaux sociaux, organigrammes, données issues de fuites précédentes. La discipline a même son classique : dès 2002, Kevin Mitnick théorisait dans L’Art de la supercherie les « failles humaines » comme levier pour contourner toutes les barrières techniques.
Exemple vécu : pendant la permanence des fêtes, un interlocuteur sûr de lui vous met la pression au téléphone : il lui faut « d’urgence » les codes d’accès de l’application des paiements. Votre hiérarchie est absente ; à force d’arguments, vous cédez. Le bon réflexe : aucune information sensible par téléphone. On note, on raccroche, on vérifie par le canal officiel.
Les logiciels malveillants aujourd’hui
RançongicielsChiffrent vos fichiers après avoir volé vos données. L’étape finale, et la plus visible, de nombreuses intrusions.
Chevaux de Troie et RATCachés dans un logiciel en apparence anodin, ils ouvrent un accès distant complet à la machine : fichiers, clavier, écran, webcam.
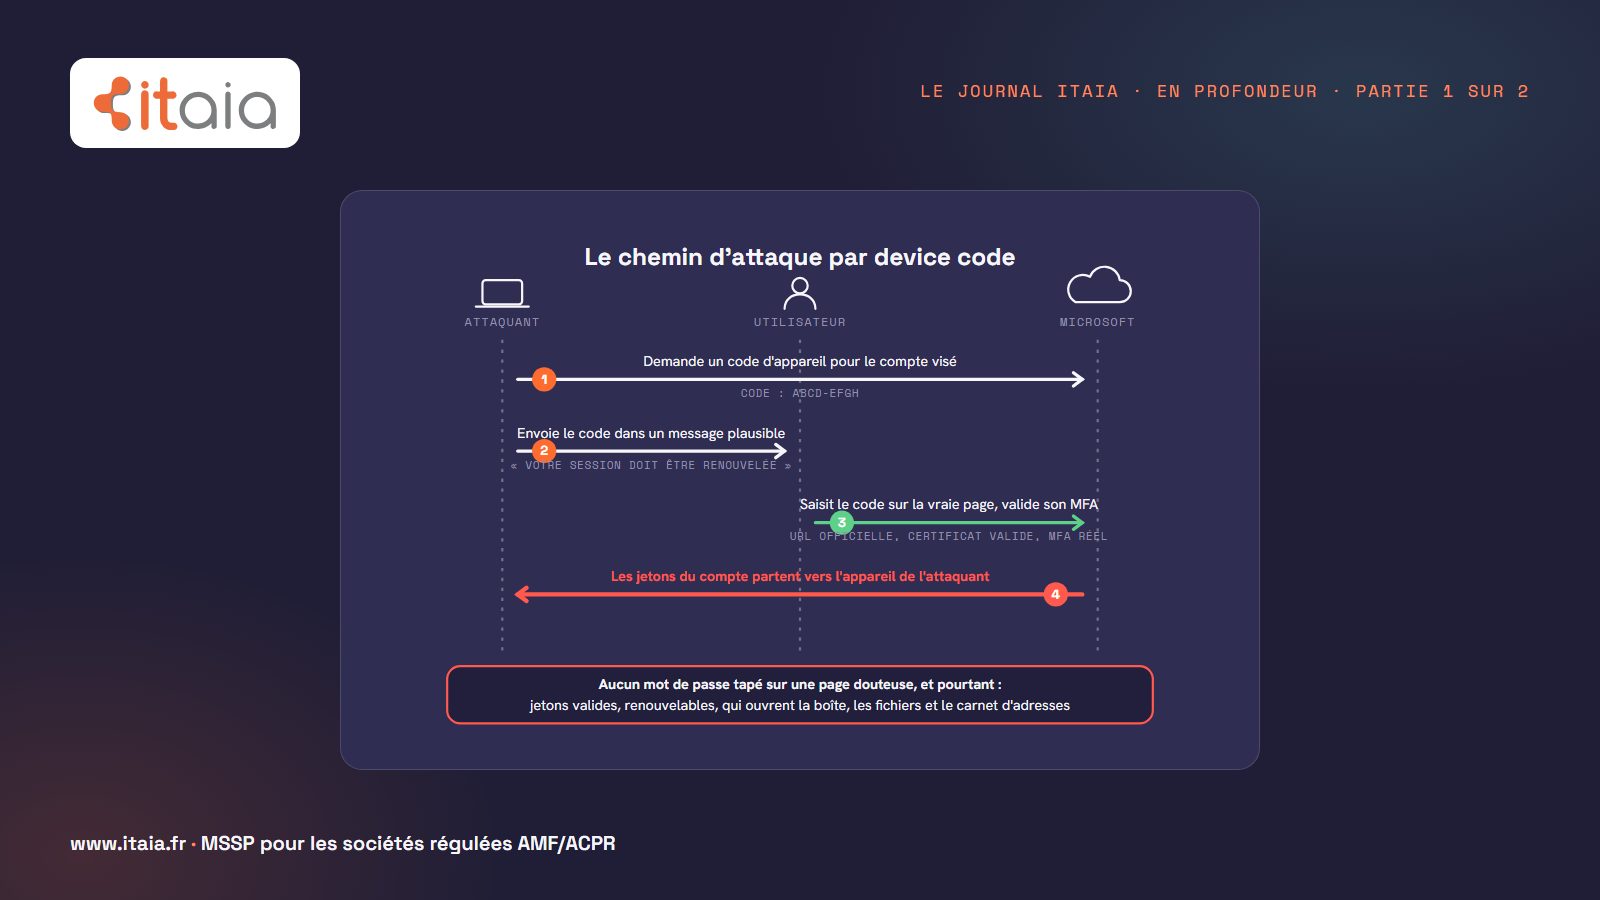
InfostealersLa grande tendance : ils aspirent en quelques secondes mots de passe, cookies et sessions du navigateur, revendus ensuite en masse. Ce sont eux qui alimentent les fuites de comptes.
Les vecteurs d’infectionPièces jointes piégées, logiciels gratuits ou « crackés », fausses mises à jour, publicités et faux résultats de recherche.
Sur les postes gérés, une protection supervisée en continu bloque et isole automatiquement les menaces détectées. Mais aucun outil n’arrête 100 % des attaques : votre vigilance reste la dernière ligne de défense.
Partie 3 · Prévention
Une hygiène, pas une forteresse
La protection parfaite n’existe pas, et ce n’est pas grave : la prévention est un ensemble de petites actions régulières qui anéantit les attaques opportunistes, c’est-à-dire l’immense majorité.
Ce qu’un bon prestataire gère pour vous
Mises à jour de sécurité déployées en continu
Protection du poste supervisée 24 h/24
Sauvegardes vérifiées chaque jour
Durcissement et surveillance de l’environnement Microsoft 365
Tout ceci porte un nom : la maintenance informatique, l’entretien continu qui applique et fait tenir les mesures de sécurité, dans le cadre d’un contrat d’infogérance.
Ce qui dépendra toujours de vous
Vos réflexes face aux courriels, appels et messages
Vos mots de passe et votre double authentification
La séparation des usages pro et perso
Le signalement immédiat au moindre doute : le réflexe qui sauve
Le poste de travail, première porte d’entrée
Contrairement à un serveur, il y a un humain devant l’écran pour « valider » les demandes des pirates. Protégez-vous contre vous-même :
Verrouillez votre session dès que vous quittez le poste : Win + L, un réflexe d’une seconde.
Acceptez les mises à jour sans les repousser : elles corrigent des failles activement exploitées.
Pas de compte administrateur pour le travail quotidien : un clic malheureux aurait tous les droits.
Aucune clé USB inconnue ou « trouvée » : c’est un grand classique de l’intrusion.
Séparez pro et perso et ne prêtez pas votre poste, même à vos proches.
Un comportement anormal ? Lenteurs, fenêtres, redémarrages : signalez, ne « bricolez » pas.
Mots de passe : la longueur protège, le MFA sauve
Longueur
Chiffres seuls
Minuscules + chiffres
+ majuscules + symboles
8 caractères
instantané
quelques minutes
quelques jours
12 caractères
quelques minutes
plusieurs années
des millions d’années
16 caractères
quelques semaines
des millions d’années
quasi incassable
Ordres de grandeur en force brute avec du matériel courant en 2026. Un mot de passe déjà présent dans une fuite se casse en une seconde, quelle que soit sa longueur : un mot de passe = un service, jamais de réutilisation.
La méthode simple : assemblez 4 ou 5 mots sans aucun rapport (« meringue-cactus-tramway-perle »), glissez majuscules et ponctuation où on ne les attend pas. Ce mot de passe « maître » protège votre gestionnaire ; le gestionnaire génère tout le reste. Et activez la double authentification partout, en préférant l’application ou la clé de sécurité au SMS. Attention au « MFA fatigue » : une demande de validation que vous n’avez pas sollicitée signifie que quelqu’un a déjà votre mot de passe. Refusez, changez-le, signalez.
Courriel : les cinq réflexes qui sauvent
L’adresse, pas le nom affiché. N’importe qui peut afficher n’importe quel nom d’expéditeur. Vérifiez l’adresse complète ; au moindre doute, contactez l’expéditeur par un autre canal.
Survolez avant de cliquer. Le lien affiché n’est pas toujours la destination réelle. En cas de doute, tapez vous-même l’adresse du site officiel.
Pièces jointes : prudence. Même venant d’un contact légitime, qui a pu être piraté. Archives chiffrées, macros, extensions inhabituelles : abstenez-vous.
Jamais d’information confidentielle. Aucune demande légitime de mot de passe, de code ou de RIB ne se fait par courriel. Jamais. Sans exception.
Signalez, ne supprimez pas. Utilisez le bouton de signalement de votre messagerie : vous protégez toute l’entreprise, pas seulement vous.
En déplacement et en télétravail
Wi-Fi public (hôtel, gare, aéroport) : à éviter. Préférez le partage de connexion de votre téléphone.
Hors d’un réseau de confiance, activez le VPN d’entreprise : tout votre trafic est alors protégé.
Filtre de confidentialité et discrétion dans les transports : les regards aussi collectent des données.
Ne laissez jamais le matériel sans surveillance : voiture, salle de réunion, consigne d’hôtel.
Bornes de recharge USB publiques : préférez votre propre chargeur secteur.
Le vol physique aussi : un ordinateur volé n’est pas une catastrophe si le disque est chiffré et la session verrouillée, les données restent illisibles. Signalez immédiatement pour révoquer les accès.
Au moindre doute : quatre gestes, dans l’ordre
Isolez. Débranchez le câble réseau, coupez le Wi-Fi. N’éteignez PAS la machine : des preuves essentielles disparaîtraient.
Alertez. Prévenez immédiatement votre prestataire et votre hiérarchie. Signaler vite n’est jamais une faute ; se taire, si.
Ne payez rien. Aucune rançon, aucune « régularisation », aucun rappel d’un numéro fourni par l’interlocuteur suspect.
Préservez. Conservez courriels, SMS et captures : ils serviront à l’analyse et au dépôt de plainte.
Sphère privée : 17Cyber.gouv.fr, le guichet unique d’assistance aux victimes, avec diagnostic en ligne et tchat avec un policier ou un gendarme, 24 h/24.
Partie 4 · À vous de jouer
Cinq questions pour tester vos réflexes
En session de sensibilisation, l’exercice complet passe sept vrais courriels au crible et se corrige ensemble. En voici l’esprit, en cinq situations.
Tout se joue dans votre navigateur : rien n’est envoyé, rien n’est conservé.
1. Un commerce de proximité doit surtout se méfier…
Les campagnes opportunistes balaient tout ce qui est connecté, sans regarder la taille ; la visibilité locale peut attirer une cause. Un État, non.
2. Un sous-traitant industriel d’un grand donneur d’ordres peut être visé par un attaquant étatique…
C’est l’attaque par la chaîne de sous-traitance : votre sécurité fait partie du cercle de confiance de vos clients.
3. Vous recevez une notification de double authentification que vous n’avez pas demandée. Que faites-vous ?
Une demande non sollicitée signifie que quelqu’un a déjà votre mot de passe. Approuver lui ouvrirait la porte.
4. Votre poste se comporte bizarrement et vous suspectez une intrusion. Premier geste ?
Couper le réseau stoppe l’attaquant ; éteindre détruirait les preuves en mémoire nécessaires à l’analyse.
5. Quel mot de passe résiste le mieux à une attaque par force brute ?
La longueur protège exponentiellement, la complexité seule très peu. Et un mot de passe réutilisé se casse en une seconde dès la première fuite.
Recevez le guide complet en PDF
Le document que nous présentons en session de sensibilisation, à lire au calme, faire circuler dans l’équipe ou afficher. En échange de ce document gratuit, nous nous réservons la possibilité de vous recontacter à son sujet.
L’étape d’après
L’analyse de risques n’est pas réservée aux entreprises régulées
DORA l’impose aux acteurs financiers, NIS2 l’imposera à des milliers d’entités. Mais la
démarche elle-même (savoir qui vous vise, ce que vous risquez de perdre et quoi faire en
premier) vaut pour toute organisation. Le boucher, le cabinet comptable et le sous-traitant
aéronautique se posent exactement les mêmes trois questions ; seules les réponses changent.
L’exercice que vous venez de faire avec le sélecteur de profil, c’est le début de
l’atelier « sources de risque » de la méthode EBIOS RM de l’ANSSI, la première étape
d’un cycle qui se rejoue chaque année, détaillé sur notre page
calendrier cybersécurité. Notre
simulateur d’analyse de risques le déroule en entier,
gratuitement et sans inscription : vos sources, vos scénarios, votre matrice de risque et
les mesures qui la font baisser, avec un rapport PDF à conserver. La méthode est expliquée
sur notre page EBIOS Risk Manager,
et le pré-diagnostic teste votre exposition
réelle en dix minutes.
Pour aller plus loin, trois ressources officielles et gratuites : cyber.gouv.fr (les guides de l’ANSSI : TPE-PME, télétravail, mots de passe), cybermalveillance.gouv.fr (fiches réflexes par menace et parcours d’entraînement SensCyber) et 17cyber.gouv.fr, le guichet d’assistance aux victimes, 24 h/24.
Sources du guide : ANSSI, Panorama de la cybermenace 2025 · Cybermalveillance.gouv.fr,
rapport d’activité 2025 · CESIN / OpinionWay, baromètre 2026 · Cybersecurity Ventures.
Ce guide est celui que nous présentons en session de sensibilisation chez nos clients.
Questions fréquentes
Cibles, attaquants, premiers pas
Ma petite entreprise est-elle vraiment une cible ?
Oui, mais pas par tout le monde. Les attaques opportunistes sont industrialisées : elles balaient tout ce qui est connecté, sans regarder la taille. En 2025, 48 % des victimes de rançongiciel traitées par l’ANSSI étaient des PME. En revanche, un service étatique ne s’intéressera pas à un commerce de proximité : chaque attaquant a un budget, une motivation et une finalité, et c’est ce croisement qui dessine votre menace réelle.
Qu’est-ce qu’une attaque par la chaîne de sous-traitance ?
Attaquer une entreprise pour atteindre ses clients ou partenaires. Un sous-traitant industriel qui usine des pièces pour un grand donneur d’ordres peut être visé non pour lui-même, mais comme porte d’entrée : votre entreprise fait partie du cercle de confiance de ses clients, et votre sécurité protège aussi la leur. C’est précisément pourquoi DORA et NIS2 encadrent les prestataires et sous-traitants.
Comment savoir qui pourrait viser mon entreprise ?
En croisant trois questions : qu’est-ce que je détiens qui a de la valeur (données, argent, secrets, accès à des tiers), qui aurait intérêt à l’obtenir ou à me nuire, et avec quels moyens. Cet exercice a un nom : c’est l’atelier « sources de risque » d’une analyse de risques. Notre simulateur gratuit le déroule en dix minutes, avec des pertinences pré-calculées selon votre profil.
L’analyse de risques est-elle réservée aux entreprises régulées ?
Non. DORA ou NIS2 l’imposent à certaines, mais la démarche (savoir qui vous vise, ce que vous risquez, quoi faire en premier) vaut pour toute organisation, du commerce indépendant à la société de gestion. La version formelle se conduit en ateliers ; la version découverte est gratuite et prend dix minutes avec notre simulateur EBIOS RM.
Quelle différence entre un cybercriminel et un hacktiviste ?
La motivation. Le cybercriminel veut de l’argent : rançongiciel, fraude au virement, revente de données et d’accès. L’hacktiviste veut faire passer un message : défiguration de site, déni de service, fuite revendiquée, pour une cause sociale, politique ou religieuse. Les dégâts du second sont surtout d’image, mais un site indisponible reste une perte d’exploitation.
Que faire au moindre doute sur un poste ou un message ?
Quatre gestes, dans l’ordre : isoler la machine du réseau sans l’éteindre (les preuves disparaîtraient), alerter immédiatement votre prestataire et votre hiérarchie, ne rien payer et ne rappeler aucun numéro fourni par l’interlocuteur suspect, et préserver courriels, SMS et captures pour l’analyse. Signaler vite n’est jamais une faute ; se taire, si.
Nos offres · HT par poste et par mois
Deux forfaits, prix publics
Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans
surveillance 24h/24.
Résultat immédiat, aucun formulaire · aucun frais de mise en service.
Conformité DORA. Le socle technique et les preuves qu’attend votre
régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées.
Notre approche DORA
Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas :
vos environnements restent les vôtres, en France et dans l’UE, sans lock-in.
Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et
services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours.
Retour d’expérience · tiré de nos dossiers, anonymisé
Un cas client, et où vous pouvez économiser
Cas client · société régulée AMF
Plus aucune infrastructure locale, et un Microsoft 365 enfin sauvegardé
Deux serveurs et un NAS en local, des sauvegardes stockées sur ce même NAS, un Microsoft 365 jamais sauvegardé. Identité et fichiers basculés dans Microsoft 365, sauvegarde du tenant externalisée dans un environnement isolé, bascule menée sans interruption pour les équipes.
Où vous pouvez économiser
Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.
Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs
Mesuré chaque mois
< 10 minPrise en charge moyenne
< 4 hIntervention sur site à Paris
97 %SLA respectés
4,7/5Satisfaction client
Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois ·
ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.
Nos clients · 80 % régulés AMF / ACPR · témoignages sous NDA
Ils nous font confiance
Société de gestion
Family office
Private equity
Fintech régulée
Santé (HDS)
Ingénierie
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
DirigeantGroupe financier
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Des expertises pointues au service de votre croissance
Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.
DSI externalisé
Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.
Qualité certifiée
ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.
Certificat FS 733354
Expertise Microsoft 365 et Azure
Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.
Cybersécurité 24h/24
Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.
Conformité DORA et réglementaire
Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.
Architecture, réseau et infrastructure
Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.
Le journal ITAIA
Nos dernières analyses
Retours terrain, décisions techniques et preuves attendues en audit, écrits par ceux qui sont d’astreinte.