Gérer et protéger un système d’information devient trop complexe pour être improvisé, surtout dans une PME sans équipe IT dédiée. C’est le rôle des prestataires de services managés. Mais MSP, MSSP ou ESN ? Et surtout : comment distinguer un bon prestataire d’un prestataire qui promet ? Voici les définitions, le tableau comparatif, puis une grille de critères vérifiables.
MSP, MSSP : définitions et différence
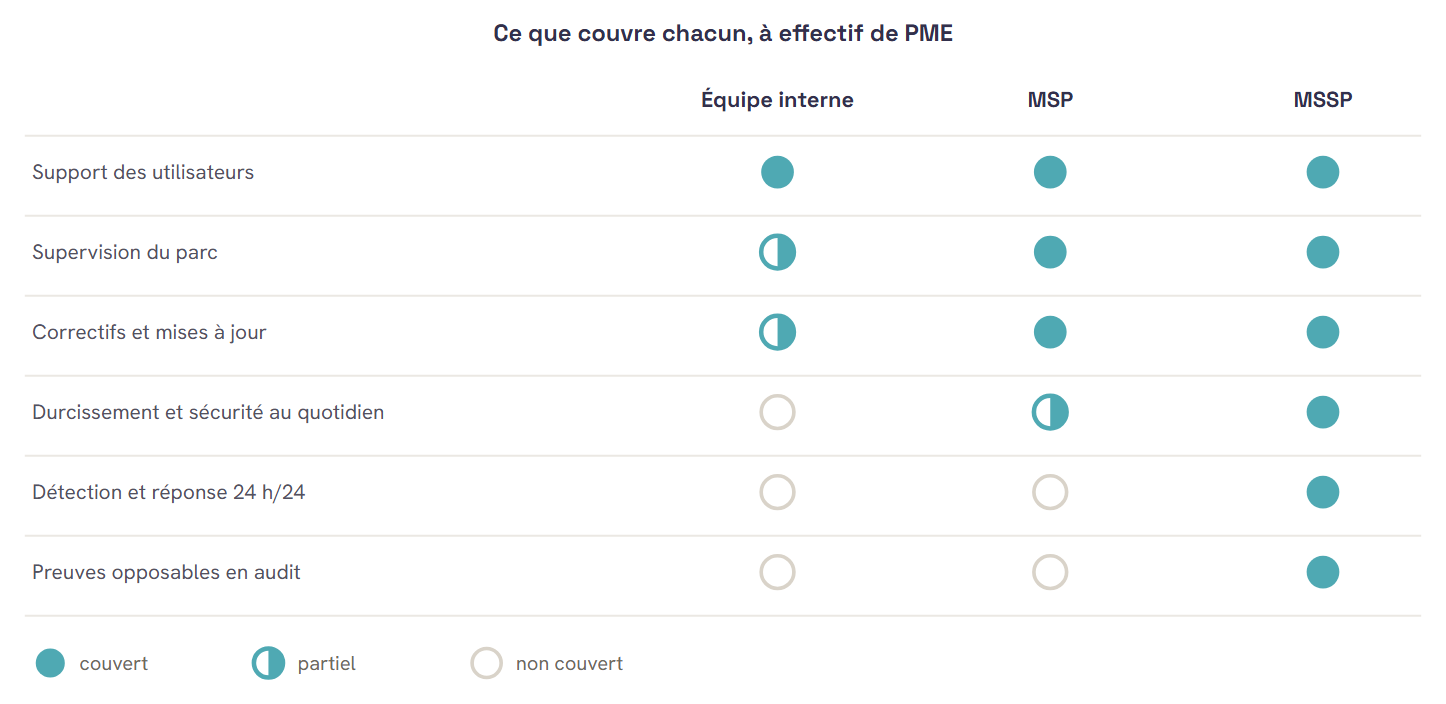
Un MSP (Managed Service Provider) est un prestataire qui gère et maintient au quotidien l’infrastructure informatique d’une entreprise (postes, serveurs, réseau, support utilisateurs) dans le cadre d’un forfait de services managés.
Un MSSP (Managed Security Service Provider) est un prestataire spécialisé en cybersécurité managée : il surveille, détecte et répond aux menaces, typiquement au travers d’un SOC (centre opérationnel de sécurité) actif 24 h/24 et 7 j/7.
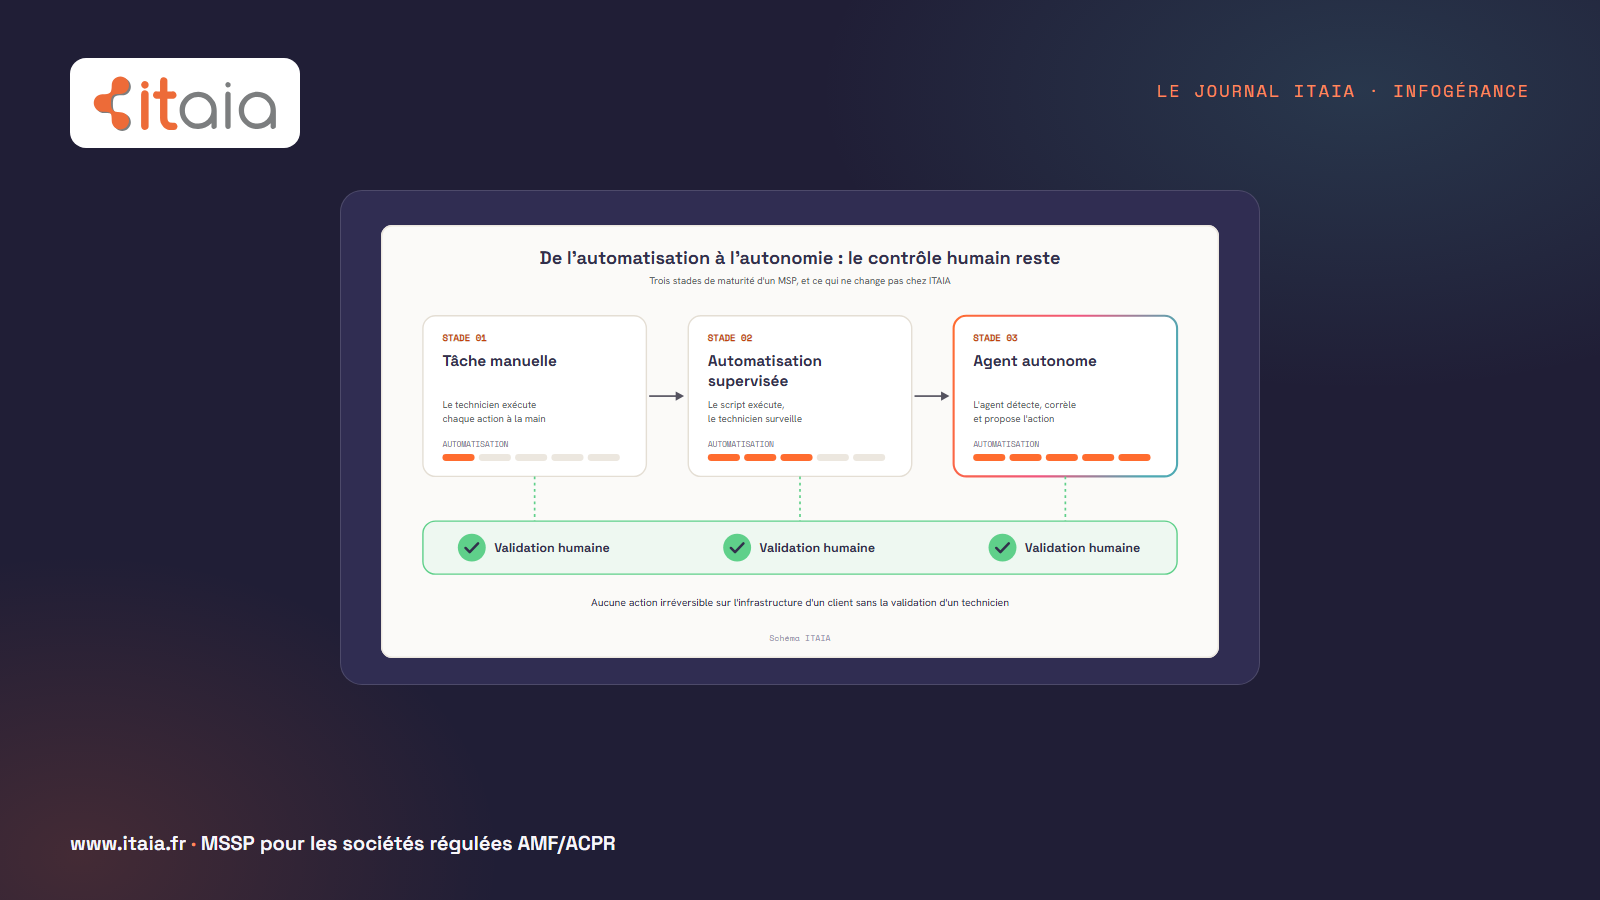
L’un ne va pas sans l’autre : le MSP s’assure que « la maison » fonctionne, le MSSP veille à ce qu’elle soit protégée contre les intrusions. Certains prestataires, dont ITAIA, cumulent les deux rôles : l’infogérance et la cybersécurité sont alors pilotées par la même équipe, sans zone grise de responsabilité entre « celui qui exploite » et « celui qui sécurise ».
Précisons le positionnement, parce que les sigles se galvaudent : ITAIA est un MSSP au sens strict, et rien d’autre. Ni copieurs, ni bureautique, ni régie de consultants, ni développement logiciel : un prestataire qui vit de plusieurs métiers finit par n’en opérer aucun sérieusement. Opérer et sécuriser des systèmes d’information est un métier à temps plein.
Et l’ESN, dans tout ça ?
Une ESN (entreprise de services du numérique, l’ancienne SSII) vend d’abord des compétences : consultants en régie, projets au forfait, conseil, développement. Son unité de compte est la mission, avec un début, une fin et des livrables. Elle excelle sur les projets de transformation des ETI et des grands comptes ; elle n’est pas construite pour exploiter au quotidien le parc d’une PME, et encore moins pour le surveiller la nuit.
Confondre les catégories est la première cause de mauvais choix : on demande à une ESN de faire tourner un parc, à un dépanneur de faire de la sécurité, et on s’étonne du résultat. Chaque acteur à sa place :
| Catégorie | Ce qu’elle vend | Pour qui | Le test qui ne trompe pas |
|---|---|---|---|
| Dépanneur au ticket | Des interventions à l’acte, facturées à l’heure | Très petites structures, besoins ponctuels | Aucun engagement écrit sur les délais ni sur le résultat |
| ESN (ex-SSII) | Des compétences : consultants, projets, développement | ETI et grands comptes, projets de transformation | Parle en jours-homme et en missions, pas en forfait par poste |
| MSP (infogérance) | L’exploitation continue du SI au forfait : support, supervision, maintenance, sauvegardes | PME et ETI sans équipe informatique complète | Un forfait par poste, des SLA écrits, un inventaire tenu à jour |
| MSSP | La sécurité opérée : détection et réponse 24 h/24, durcissement, preuves | Toute organisation exposée, acteurs régulés en tête | Des analystes qui répondent la nuit, horodatages à l’appui |
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

La grille de critères pour choisir
1. Des SLA publics, pas des promesses orales
Tout prestataire annonce être « réactif ». La vraie question : ses engagements de service (délais de prise en charge, de rétablissement, voir GTR/GTI) sont-ils écrits, publics et mesurés ? Demandez les chiffres réellement constatés, pas seulement les cibles. Chez ITAIA, les SLA sont publics : prise en charge moyenne en moins de 10 minutes, intervention sur site à Paris en moins de 4 heures, et 97 % de SLA respectés : un chiffre mesuré en continu et communiqué chaque mois à nos clients.
2. Des certifications vérifiables
Une certification ISO 9001 (qualité) ou ISO 27001 (sécurité de l’information) démontre que le prestataire travaille selon des processus audités par un tiers, pas selon la bonne volonté du technicien de garde. Vérifiez le certificat lui-même : numéro, organisme, périmètre. Le nôtre (BSI, FS 733354) est téléchargeable sur notre page Transparence, et notre démarche ISO 27001 est en cours.
3. La réversibilité : exigez le « sans lock-in »
Le test décisif d’un prestataire de confiance : que se passe-t-il si vous partez ? Documentation à jour et accessible, mots de passe et accès qui vous appartiennent, données restituables dans des formats standards, clause de réversibilité écrite. Un prestataire qui organise votre dépendance vous vend une prison confortable. C’est un principe fondateur de notre philosophie : la fidélité de nos clients doit tenir à la qualité du service, jamais à la difficulté de partir.
4. La spécialisation sectorielle
Un cabinet de gestion réglementé par l’AMF, un cabinet d’avocats et un industriel n’ont pas les mêmes exigences. Si votre secteur est régulé (finance : DORA, santé : HDS…), vérifiez que le prestataire connaît vos obligations et peut produire les preuves attendues par votre régulateur, journaux, traçabilité, tests de sauvegarde. Pour les sociétés de gestion, notre FAQ DORA donne une idée du niveau d’exigence à attendre.
5. Un vrai SOC 24/7, pas un simple monitoring
Beaucoup de prestataires annoncent une « surveillance 24/7 » qui n’est qu’une supervision automatique : des sondes qui alertent, sans personne pour analyser ni répondre la nuit. Un SOC digne de ce nom collecte les journaux (SIEM), corrèle, et fait intervenir des analystes en continu. Notre article SOC ou monitoring ? explique la différence, et comment la vérifier en posant deux questions simples.
6. La satisfaction mesurée, pas déclarée
Demandez comment la satisfaction client est mesurée. Une enquête envoyée à la clôture de chaque ticket (notre note moyenne : 4,7/5) dit plus qu’une plaquette de témoignages choisis.
En résumé : la checklist
- SLA écrits, publics, avec chiffres constatés ;
- certifications vérifiables (ISO 9001, ISO 27001) ;
- clause de réversibilité et documentation qui vous appartient ;
- références dans votre secteur, exigences réglementaires comprises ;
- SOC 24/7 avec analystes, pas seulement des sondes ;
- satisfaction mesurée en continu.
Le socle avant les sigles
MSP, MSSP : les sigles décrivent des périmètres, pas des qualités. Ce qui fait un bon prestataire reste ce qui a toujours fait une bonne informatique : la maintenance tenue au quotidien et l’infogérance qui l’organise contractuellement. Un MSSP qui vend de la détection sans tenir les correctifs et les sauvegardes protège une maison aux fenêtres ouvertes. Les questions vérifiables à poser avant de signer, au-delà des sigles, sont sur notre page choisir un prestataire informatique.
Notre propre discipline vient d’un terrain particulier : une partie de nos clients sont des sociétés de gestion soumises au règlement DORA, qui impose de prouver la surveillance, les tests et la réversibilité au lieu de les déclarer. Ce niveau d’exigence, décrit sur notre page infogérance en finance régulée, est devenu notre standard pour tous les clients.
Si vous êtes régulé : le critère qui prime sur les sigles
Pour une entité financière soumise à DORA, choisir un prestataire n’est plus seulement une décision d’achat : c’est une ligne du registre des prestataires TIC, avec la réversibilité, la notification d’incident et l’auditabilité qui vont avec. Les premiers chiffres des superviseurs français donnent la mesure du sujet : dans plus de la moitié des incidents majeurs notifiés, un prestataire tiers est impliqué ; et si 84 % des entités ont remis leur registre d’information, seuls 39 % de ces registres ont pu être traités au niveau européen (ACPR-AMF, Forum Fintech 2025).
Le périmètre est massif : 638 sociétés de gestion sur 681 sont couvertes par DORA, soit 94 % du secteur, en grande majorité des structures entrepreneuriales sans direction informatique étoffée (données AMF, septembre 2025). Pour elles, la grille ci-dessus se complète de trois exigences non négociables : un contrat aligné sur les clauses DORA, des preuves produites sans effort (journaux, tests de sauvegarde, rapports datés), et une sortie organisée dès la signature. Les questions à poser à son prestataire TIC en font le tour.
L’AMF décrit elle-même les profils de prestataires qu’un fonds peut mobiliser : une société d’infogérance spécialisée finance, un cabinet de cybersécurité, un fournisseur cloud, un prestataire spécialisé en sociétés de gestion. Chacun est une ligne au registre, un contrat à aligner sur DORA (audit, sécurité, continuité, réversibilité) et un fournisseur à surveiller dans la durée. C’est l’argument silencieux du MSSP spécialisé : infogérance, cybersécurité et connaissance du métier de la gestion tenues par un seul acteur, donc une ligne de registre au lieu de trois, un seul contrat à auditer, une seule surveillance à organiser. Reste le fournisseur cloud, Microsoft pour la plupart des sociétés de gestion : celui-là, personne ne le remplace, mais un bon MSSP en organise la surveillance et la réversibilité pour vous. Voir Microsoft, tiers critique au sens de DORA.
Questions fréquentes sur les MSP, MSSP et ESN
Qu’est-ce qu’un MSP ?
Un MSP, pour fournisseur de services managés, est un prestataire qui exploite l’informatique de ses clients en continu et au forfait : maintenance des postes et des serveurs, support aux utilisateurs, supervision, sauvegardes. Il se distingue du dépanneur à l’acte par son engagement dans la durée et par son intérêt aligné : au forfait, chaque panne évitée est une marge gagnée.
Qu’est-ce qu’un MSSP ?
Un MSSP est l’équivalent du MSP sur le champ de la sécurité : il surveille, détecte et répond aux menaces en continu, typiquement au travers d’un SOC actif 24 h/24 avec des analystes humains. Le sigle est souvent revendiqué à tort : un outil qui envoie des courriels d’alerte la nuit sans personne pour les lire n’est pas un SOC.
Quelle est la différence entre une ESN et un MSP ?
L’ESN vend des compétences en mission : projets, consultants en régie, développement, avec un début et une fin. Le MSP vend un résultat en continu : un parc qui fonctionne, au forfait par poste et par mois. On confie un projet de migration à une ESN ; on confie son informatique de tous les jours à un MSP.
Faut-il un MSP et un MSSP séparés ?
Pas nécessairement, et la séparation crée une zone grise de responsabilité entre celui qui exploite et celui qui sécurise, où chacun renvoie à l’autre le jour de l’incident. Un prestataire qui cumule les deux rôles supprime cette zone, à condition de prouver qu’il tient réellement les deux : les correctifs et les sauvegardes d’un côté, les analystes de nuit de l’autre.
Comment vérifier qu’un SOC 24/7 existe vraiment ?
Deux questions suffisent. « Qui a traité la dernière alerte de nuit, et en combien de temps ? » : un vrai SOC répond avec un horodatage. « Que se passe-t-il concrètement quand une détection tombe un dimanche à 3 h ? » : la réponse doit décrire une action humaine, pas un courriel envoyé.
Combien coûte un prestataire de services managés ?
Le marché s’exprime par poste et par mois, la sécurité managée s’ajoutant au socle d’infogérance. Nos forfaits démarrent à 55 € HT par poste et par mois et sont affichés publiquement avec un configurateur, sur la page offres. Un tarif qui exige plusieurs rendez-vous pour être annoncé est déjà une information.
Vous voulez comparer concrètement ? Nos offres et tarifs sont en ligne, avec un configurateur par poste : là aussi, la transparence se pratique plus qu’elle ne se déclare.