Dans un monde où les données numériques sont au cœur des activités économiques, le sujet de la cybersécurité s’impose. Mais pour mieux l’appréhender, il faut mieux le comprendre. Quels événements ont marqué son développement exponentiel au fil des décennies ? Quelles sont les cyberattaques connues ? Et surtout, quelles sont les tendances à venir ? Découvrez la fascinante histoire de la cybersécurité, ainsi que les progrès technologiques pour faire face à la cybercriminalité de demain.
Les débuts de la cybersécurité : des premières alertes aux premières solutions
Années 1940 : le début de l’informatique
En 1946, le premier “véritable ordinateur” (soit le premier ordinateur numérique à usage général) voit le jour à l’Université de la Pennsylvanie. Il s’agit d’un mastodonte technologique occupant une pièce entière à lui seul. La protection physique avec restriction d’accès est alors la seule stratégie de défense existante.
Années 1970 : l’origine de la cybersécurité
L’arrivée de la cybersécurité, telle que nous la connaissons aujourd’hui, vient de pair avec une révolution technologique sans précédent : le premier réseau de communication distribué. En 1969, le ministère de la Défense des États-Unis met sur pied l’ancêtre de notre réseau informatique mondial, le projet ARPAnet (Advanced Research Projects Agency network). Sa mission ? Connecter les universités et les centres de recherche.
En 1971, Bob Thomas, un programmeur travaillant chez BBN, crée alors le premier virus nommé Creeper. Une version ultérieure est conçue par Ray Tomlinson pour se copier d’ordinateur à ordinateur plutôt que de simplement se déplacer. Cette version auto-réplicative est considérée comme le premier ver informatique, bien que de notoriété inférieure au ver Morris, distribué en 1988 via l’Internet. Si ces cyber-attaques sont inoffensives (se propagent sans causer de dommages), elles mettent en lumière un problème fondamental : tout système connecté est vulnérable.
Années 1990 : l’ère des antivirus
En 1993, les fournisseurs de services commerciaux sont autorisés à vendre l’accès à Internet à des particuliers. Autrement dit, le Web devient accessible au grand public. Or, cette bonne nouvelle s’accompagne d’une moins bonne : les virus informatiques se propagent à vitesse grand V.
Pour contrer ces nouvelles menaces, les logiciels antivirus se multiplient. Leur mission ? Repérer, isoler et éliminer les programmes malveillants. Aux États-Unis, la société de sécurité McAfee commercialise VirusScan. En Europe, des programmes tels que Ultimate Virus Killer et NOD antivirus font leur apparition.
C’est aussi durant cette décennie que les pare-feu émergent. Agissant comme des barrières protectrices entre les réseaux internes des entreprises et le cyberespace, ils bloquent les intrusions malveillantes.
Années 2000 : l’émergence des attaques sophistiquées
Au début du XXIe siècle, les attaques deviennent non seulement plus fréquentes, mais aussi plus complexes et ciblées. Les cybercriminels ne se contentent plus de créer des virus aléatoires. Ils développent des stratégies d’attaque sophistiquées, comme les attaques par déni de service (DDoS) qui surchargent les serveurs et paralysent les entreprises.
Les malwares évoluent également : chevaux de Troie, ransomwares et autres logiciels espions prolifèrent. Les données sensibles des entreprises deviennent des actifs stratégiques que les hackers cherchent à exploiter ou à monnayer.
Face à ces menaces grandissantes, on prend conscience qu’’installer un antivirus pour se protéger est insuffisant. Les premières stratégies de cybersécurité émergent, combinant VPN, logiciels anti-malwares avancés et formation des employés.
Des années 2010 à aujourd’hui : une cybersécurité en pleine mutation
Les cybermenaces modernes : ransomware, phishing…
Dans les années 2010, l’ampleur des attaques est sans précédent. Parmi les menaces cybernétiques les plus redoutées ? Les ransomwares. Ces logiciels malveillants, qui monétisent les données de leurs victimes via une demande de rançon, deviennent un fléau mondial. Entre janvier et septembre 2016, on comptabilise ainsi une attaque par ransomware toutes les 40 secondes. Et c’était sans compter sur la crise du Covid avec le passage au télétravail. Ainsi, en 2021, le volume des attaques par rançongiciel double, dépassant les 600 millions d’euros.
Mais ces dernières ne sont qu’une partie du problème. Les failles humaines, comme les attaques par phishing (hameçonnage), restent la porte d’entrée favorite des pirates informatiques. En exploitant la crédulité ou l’inattention des employés, ces attaques ciblées réussissent à voler des informations sensibles ou à introduire des logiciels malveillants dans les systèmes.
Et cela devrait malheureusement s’intensifier dans les années à venir… IA, objets connectés, blockchain, 5G : de nouveaux défis émergent en matière de sécurisation des systèmes d’information.
L’impact de la réglementation (RGPD et normes de sécurité)
Face à la montée en puissance des cyberrisques, les législations se renforcent. En 2016, l’Union européenne adopte ainsi la première NIS Directive (la V2 entrera en vigueur en 2024). Autre texte phare : le Cybersecurity Act qui, en 2019, établit un cadre et des standards de cybersécurité en Europe.
La France prend aussi ses mesures. En 2017, elle déploie le commandement de la cyberdéfense (COMCYBER). Un an plus tard, le règlement général sur la protection des données (RGPD) entre en application et impose des normes strictes en matière de gestion et de protection des données personnelles.
La menace des sanctions financières (parfois colossales) a alors un effet catalyseur. Beaucoup d’entreprises, conscientes de l’impact potentiel d’une amende ou d’une atteinte à leur réputation, investissent dans des solutions cyber adaptées.
Il existe désormais la directive NIS 2, La directive NIS2 (Network and Information Systems) vise à renforcer la cybersécurité dans les secteurs critiques de l’Union européenne. Elle s’applique aux entreprises de taille moyenne et grande opérant dans des secteurs tels que l’énergie, les transports, les infrastructures financières, la santé, l’eau potable, les infrastructures numériques, et bien d’autres
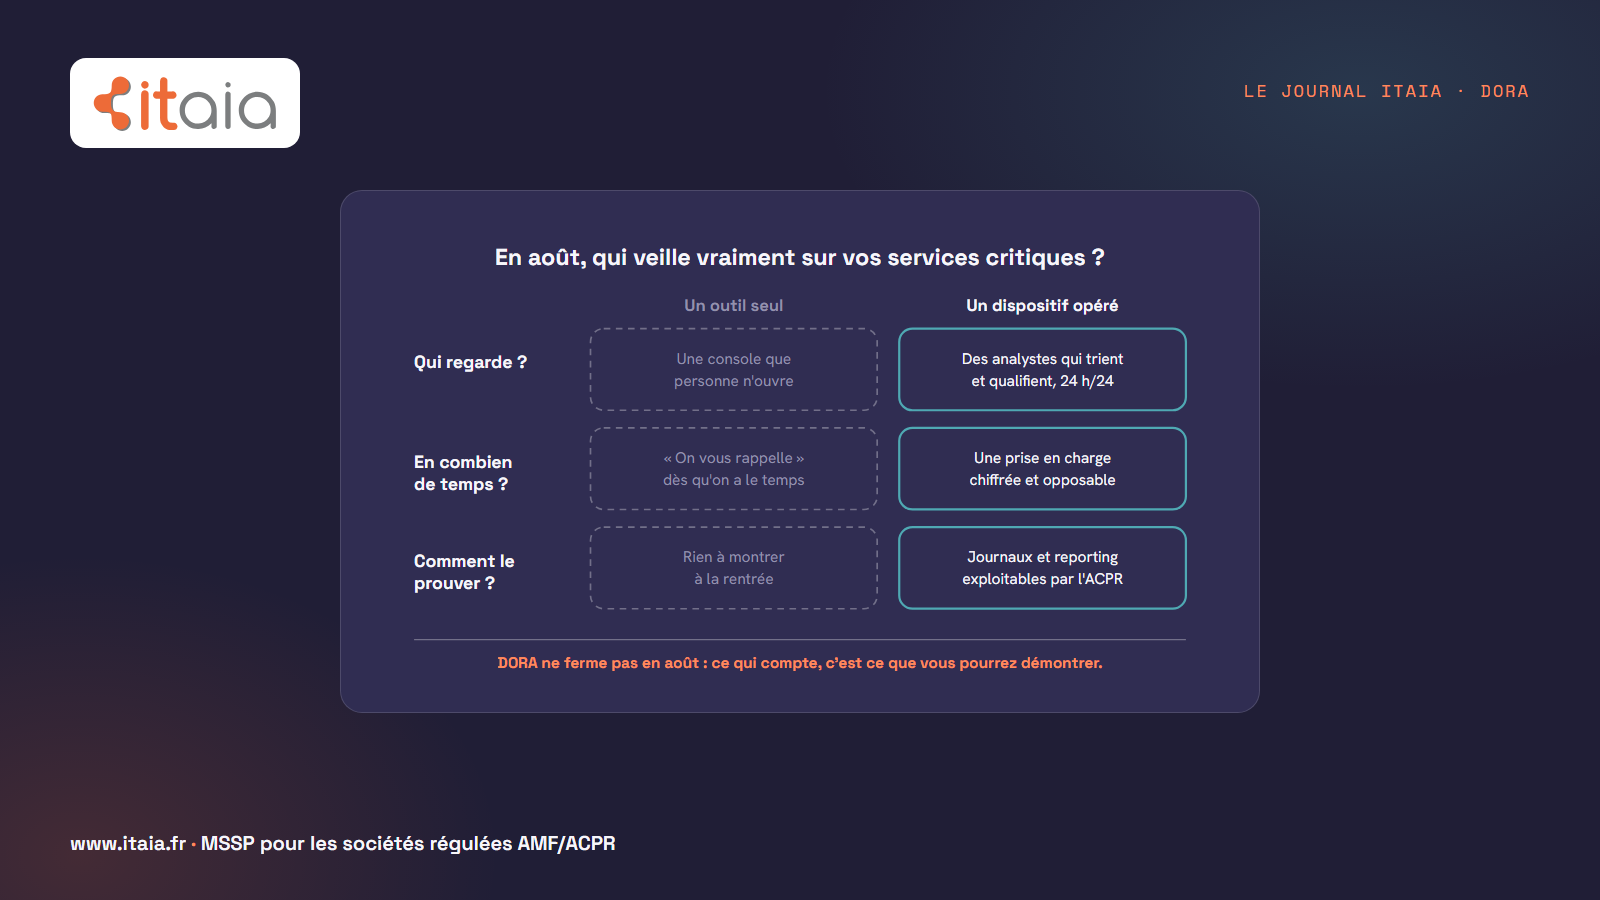
En parallèle, le règlement DORA (Digital Operational Resilience Act) impose des exigences strictes en matière de résilience opérationnelle numérique aux entités financières, y compris les sociétés de gestion de fonds, toutes les société régulées par l’AMF.
Nos services permettent aux entreprises de se conformer à ces réglementations en offrant des solutions de cybersécurité robustes et adaptées aux besoins spécifiques de chaque secteur. S’occuper des sociétés régulées par l’AMF, c’est notre métier !
L’essor des technologies de protection avancées
Dans la famille des nouvelles solutions pour détecter les anomalies et prévenir les cybermenaces en temps réel, nous demandons l’intelligence artificielle (IA) et le machine learning. Grâce à ces technologies, il est désormais possible d’identifier des comportements suspects avant qu’ils ne causent des dégâts. Par exemple, une tentative de connexion inhabituelle depuis un pays étranger.
Le chiffrement des données, autrefois réservé à quelques grandes entreprises, devient également une norme généralisée. Cette technologie rend les informations illisibles sans clé de déchiffrement, protégeant ainsi les entreprises même en cas de vol ou de piratage. Les services cloud, intégrant souvent ces fonctionnalités, offrent aujourd’hui une couche supplémentaire de sécurité aux entreprises de toutes tailles.
Et après : les tendances à venir dans la cybersécurité
La cybersécurité proactive
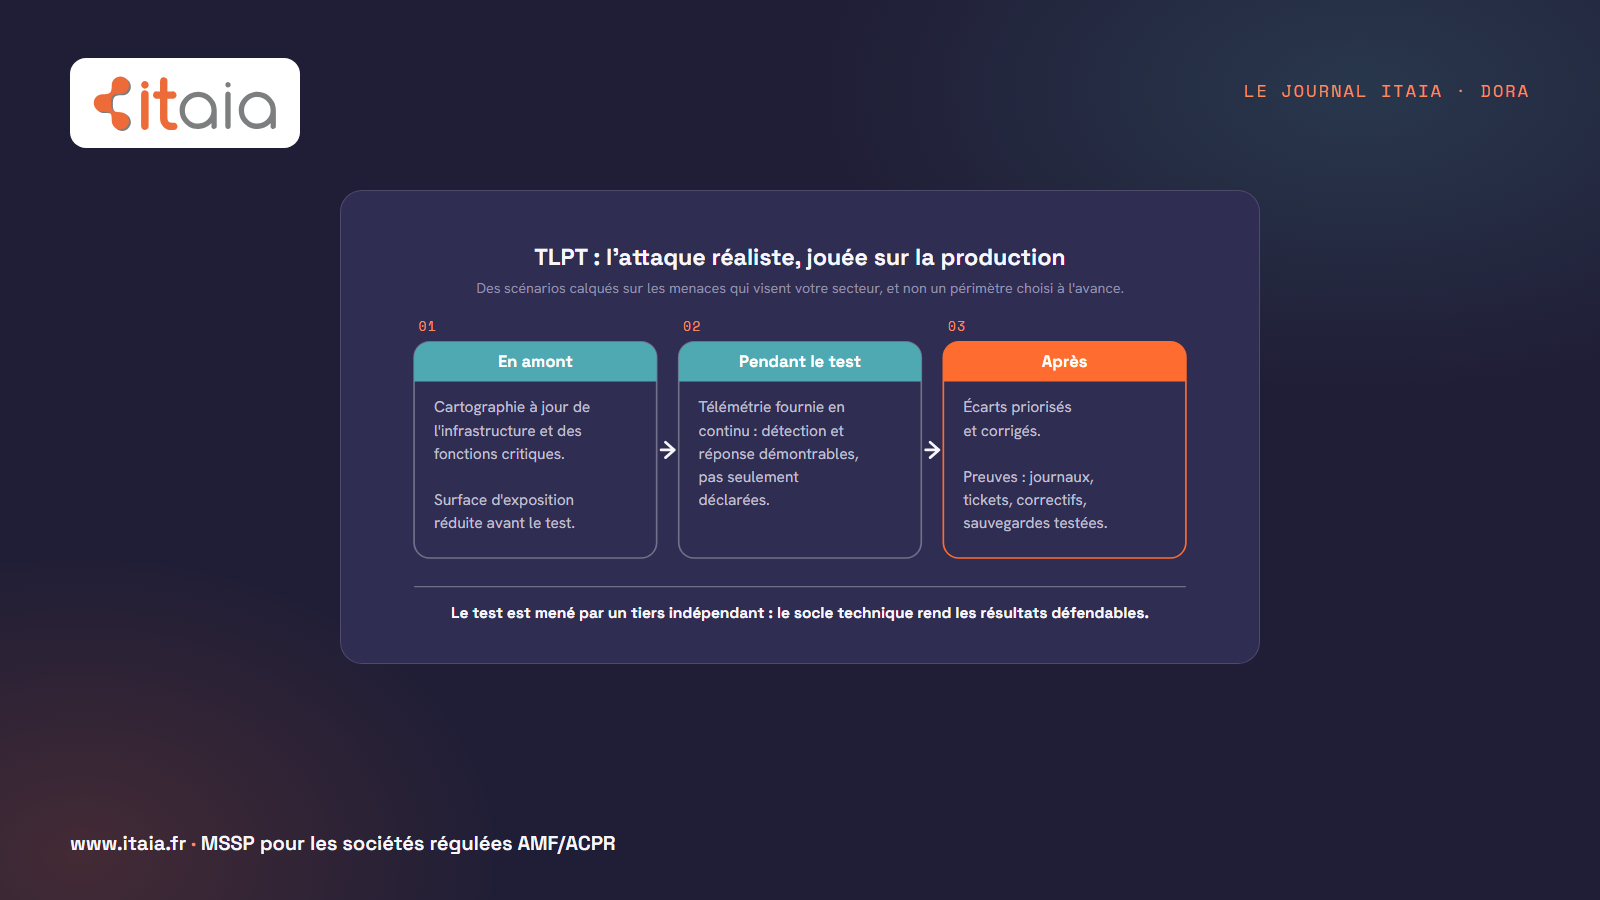
Dans un contexte de propagation des attaques, adopter une posture réactive devient insuffisant. La cybersécurité de demain repose sur la proactivité, soit l’anticipation des menaces. Cela passe notamment par l’analyse prédictive, avec des audits de sécurité et des tests de pénétration. Ces démarches permettent d’évaluer la robustesse des systèmes et d’identifier les failles potentielles.
L’intelligence artificielle, une arme à double tranchant
L’intelligence artificielle (IA) est une révolution à double tranchant. Si elle offre des outils puissants pour détecter les anomalies, identifier les attaques externes en temps réel et renforcer les systèmes de défense, elle est aussi utilisée par les cybercriminels. Ces derniers l’exploitent notamment pour développer des malwares plus sophistiqués, contourner les protections ou orchestrer des attaques massives. Il faut donc rester en veille continue et adopter les bons outils IA pour faire face.
L’éducation et la sensibilisation
Enfin, la cybersécurité de demain ne sera efficace qu’avec la participation active des employés. Pour cause, si ces derniers représentent souvent la première ligne de vulnérabilité, ils représentent aussi la première ligne de défense.
Pour ce faire, les entreprises doivent investir dans la formation et la sensibilisation de leurs équipes. Des ateliers pratiques, des sessions de sensibilisation régulières et des certifications en cybersécurité permettent d’ancrer les bons réflexes. Rien qu’apprendre à repérer un courriel suspect ou à créer des mots de passe robustes peut réduire significativement les risques.
La cybersécurité comme service
Toutes les PME n’ont pas les moyens de recruter une équipe cybersécurité en interne. Mais cela ne doit pas les empêcher de bénéficier d’une protection de haut niveau. Comment faire alors ? Opter pour des services MSSP (Managed Security Services Providers).
ITAIA offre une large gamme de services de cybersécurité, incluant la surveillance continue, la gestion proactive des menaces et une réponse rapide aux incidents grâce à son Centre Opérationnel de Sécurité (SOC) disponible 24h/24 et 7j/7.
Quelques avantages à l’externalisation de la cybersécurité avec ITAIA :
- Réduction des coûts : En mutualisant les ressources et les compétences, vous bénéficiez d’une protection de haut niveau sans les charges liées à l’embauche et à la formation d’une équipe interne.
- Accès à une expertise spécialisée : Les consultants ITAIA sont forts d’une expertise de plusieurs années dans la cybersécurité et d’une veille active.
- Flexibilité et évolutivité : Les services ITAIA évoluent avec votre entreprise, offrant des solutions modulables en fonction de vos besoins spécifiques.
En choisissant ITAIA comme partenaire, vous pouvez vous concentrer sur votre cœur de métier tout en ayant l’assurance d’une infrastructure informatique protégée. Simulez votre devis en ligne en quelques clics !