Aujourd’hui, plus aucune entreprise n’est à l’abri d’une cyberattaque. Et les PME, souvent perçues comme des cibles plus vulnérables, ne font surtout pas exception. Or, les conséquences d’une attaque informatique peuvent être désastreuses : vol de données sensibles, paralysie des systèmes électroniques, pertes financières importantes… sans oublier l’atteinte à la réputation de l’organisation. La bonne nouvelle ? Il est tout à fait possible d’assurer la sécurité de votre réseau informatique, même avec des ressources limitées. Découvrez comment sécuriser un réseau informatique via 10 mesures de sécurité concrètes et efficaces !
Pourquoi protéger le réseau informatique d’une entreprise ?
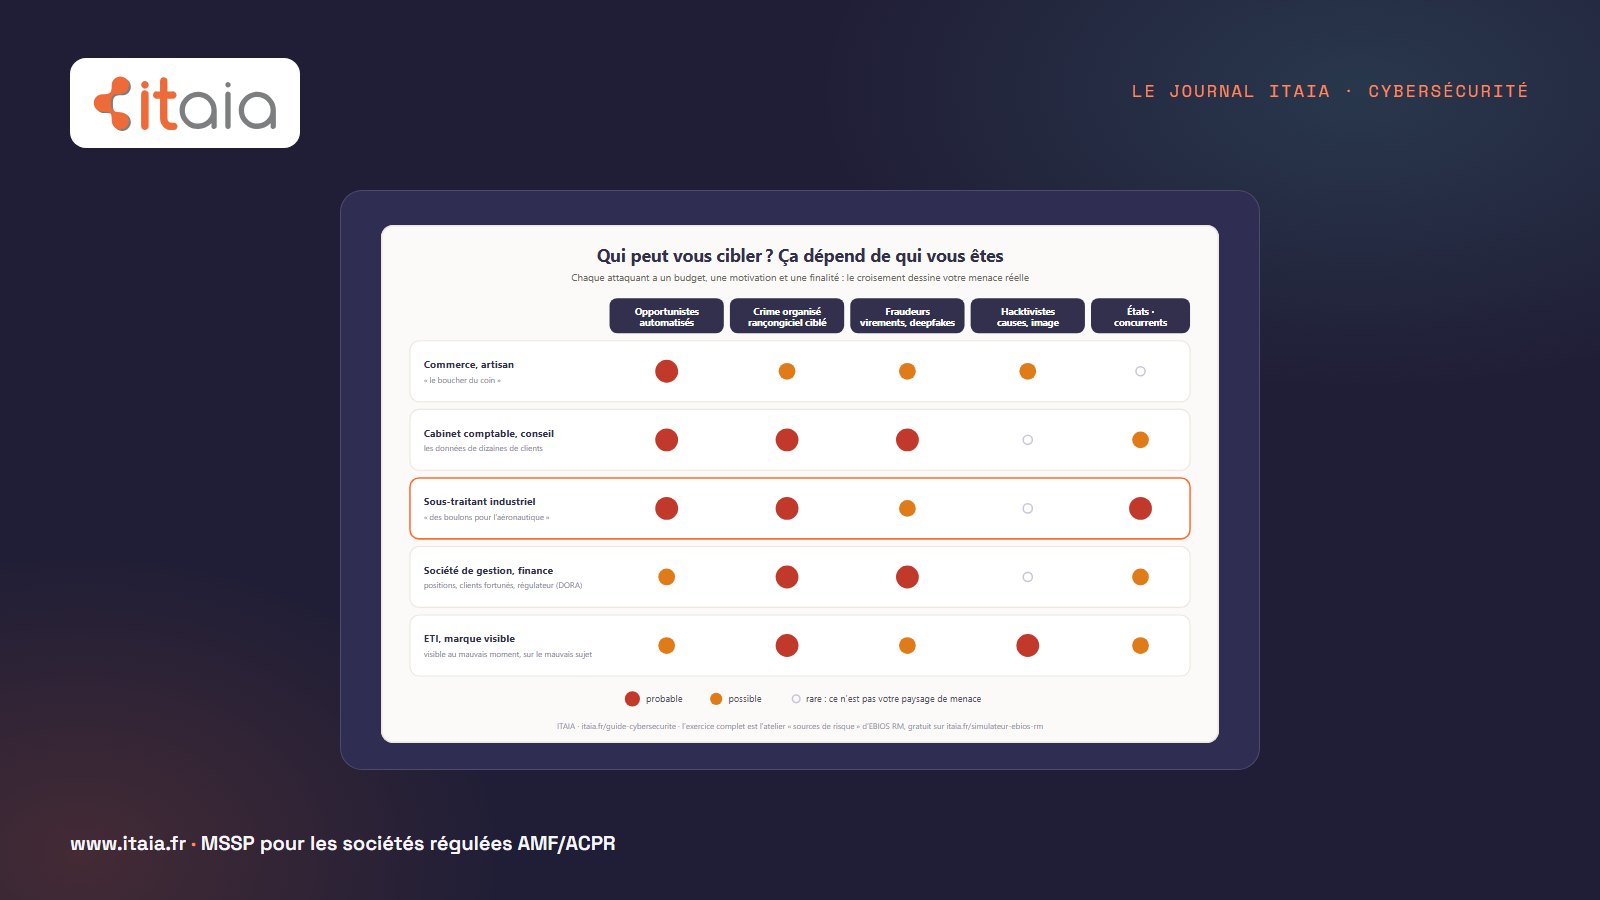
Un réseau informatique non sécurisé équivaut à une porte d’entrée grande ouverte. Comprendre les menaces existantes et leurs impacts potentiels est une première étape essentielle pour toute politique de sécurité informatique efficace.
Types d’attaques informatiques
Les cyberattaques peuvent prendre différentes formes, souvent sournoises, parfois brutales. Voici les principales menaces modernes de sécurité informatique :
- Attaques de type DoS et DDoS : Ces attaques visent à saturer un serveur ou un site web avec un flot massif de requêtes, jusqu’à le rendre indisponible. Résultat : une interruption totale de service, parfois au moment le plus critique.
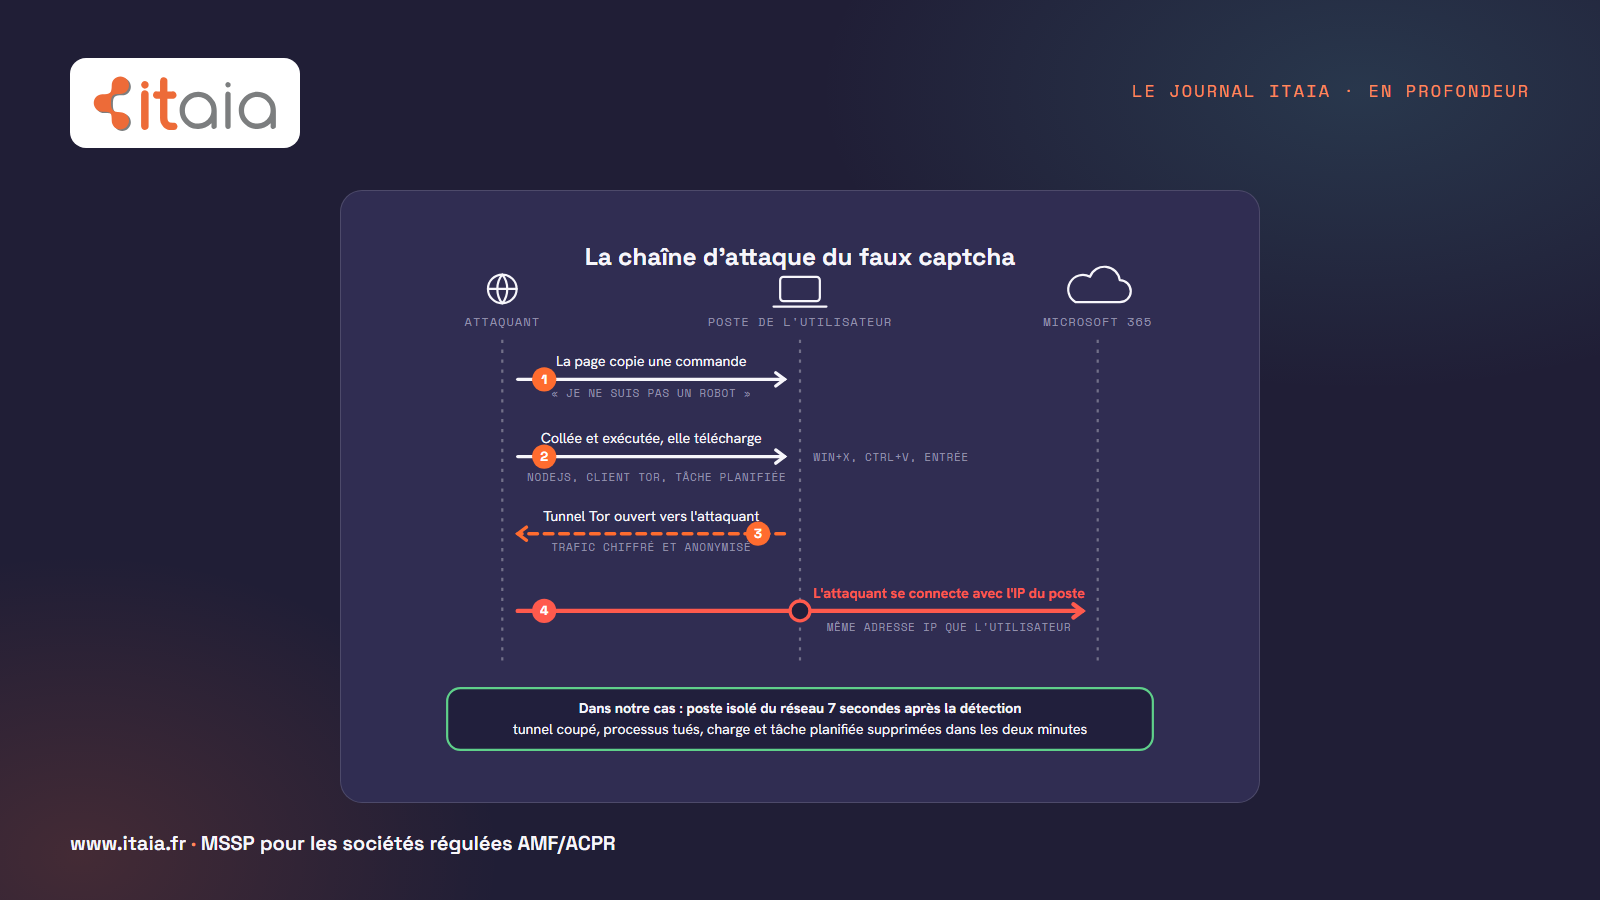
- Phishing (hameçonnage) : L’une des méthodes les plus courantes et redoutables. Elle consiste à tromper un utilisateur afin qu’il divulgue des informations sensibles (identifiants, mots de passe, coordonnées bancaires…) en se faisant passer pour un tiers de confiance, via des mails ou des sites web contrefaits.
- Ransomware (rançongiciel) : Ce type de malware chiffre vos fichiers ou bloque l’accès à votre système, puis réclame une rançon pour en restituer l’usage. Très répandus, les ransomwares peuvent paralyser totalement l’activité d’une entreprise.
- Malware (logiciels malveillants) : Ce terme regroupe tous les logiciels conçus pour nuire : virus, chevaux de Troie, logiciels espions… Une fois installés, ils peuvent voler des données, altérer le fonctionnement de votre système ou ouvrir des portes d’accès à d’autres attaques.
- Attaques DNS : Ces attaques ciblent le système de noms de domaine (DNS), qui permet de relier un nom de site à une adresse IP. Les pirates peuvent ainsi détourner le trafic, rediriger vos visiteurs vers de faux sites ou couper l’accès à votre site web.
- Etc.
Conséquences d’une cyberattaque
Une cyberattaque peut coûter cher à une PME – bien plus qu’on ne l’imagine. Les impacts peuvent être :
- Financiers : pertes d’exploitation, frais de restauration des données, rançons à payer, investissements imprévus en urgence…
- Opérationnels : arrêt d’activité, perte d’accès aux outils de travail, délais de livraison perturbés…
- Légaux et réglementaires : sanctions importantes en cas de fuite de données personnelles, notamment au regard du RGPD.
- Réputationnels : la confiance de vos clients et partenaires peut être durablement affectée.
Heureusement, il existe des solutions concrètes pour réduire considérablement ces risques. Et c’est exactement ce que nous allons explorer dans la suite de cet article.
1. Mettre à jour les logiciels et systèmes d’exploitation
C’est l’un des gestes les plus simples, mais aussi l’un des plus efficaces. Les mises à jour corrigent des failles de sécurité que les cybercriminels exploitent activement. Que ce soit pour vos systèmes d’exploitation, vos applications métiers ou vos équipements réseau (routeurs, firewalls), il est donc crucial de maintenir tous les logiciels à jour.
Bon réflexe : activez les mises à jour automatiques pour chaque ordinateur, téléphone et matériel électronique. Planifiez également des audits réguliers pour ne rien laisser passer.
2. Installer un pare-feu et des antivirus performants
Un pare-feu (ou firewall) agit comme un bouclier entre votre réseau interne et Internet. Il filtre les connexions entrantes et sortantes afin de bloquer les accès non autorisés. Il existe alors deux types complémentaires :
- le pare-feu logiciel installé sur chaque machine
- le pare-feu matériel placé entre votre réseau et votre box ou routeur
Pour une sécurité informatique renforcée, optez pour un pare-feu de nouvelle génération (NGFW), capable de détecter les menaces avancées en temps réel.
En complément, un logiciel antivirus et une solution antimalware protègent vos postes de travail contre les attaques malveillantes (ransomwares, chevaux de Troie). Ces outils doivent être régulièrement mis à jour pour rester efficaces.
Bon réflexe : privilégiez des solutions centralisées faciles à administrer. Pensez aussi à protéger les appareils mobiles !
3. Adopter le chiffrement des données
Le chiffrement protège vos données en les rendant illisibles sans clé d’accès. C’est une barrière essentielle contre le vol ou l’interception d’informations sensibles, que ce soit en interne ou lors des échanges extérieurs.
On distingue deux types de chiffrement à mettre en place :
- Données en transit : sécurisez les communications grâce à des protocoles comme HTTPS, VPN ou TLS.
- Données au repos : chiffrez les disques durs, les bases de données ou les sauvegardes contenant des informations critiques.
Bon réflexe : choisissez des outils simples à déployer, compatibles avec votre système existant. Et veillez à aussi protéger les clés de chiffrement.
4. Renforcer les contrôles d’accès
Renforcer le contrôle d’accès aux données et aux systèmes est fondamental afin d’éviter les intrusions et les erreurs internes. Voici les bonnes pratiques en matière de contrôle des accès au réseau :
- Gestion des identités et des accès (IAM) : attribuez des droits personnalisés selon les rôles de chacun.
- Principe du moindre privilège : ne donnez jamais plus d’accès que nécessaire.
- Authentification forte avec des mots de passe robustes : combinez majuscules, chiffres, symboles, et bannissez les mots de passe réutilisés.
- Authentification multi-facteurs (MFA) : ajoutez une couche de sécurité avec un code reçu par SMS, une application mobile ou une clé physique.
Bon réflexe : mettez en place une politique de contrôle d’accès claire et révisez-la régulièrement, notamment lors des départs ou changements de poste.
5. Mettre en place un VPN pour les accès distants
Avec le télétravail ou les déplacements professionnels, vos collaborateurs doivent parfois se connecter au réseau de l’entreprise depuis l’extérieur. Sans protection, ces connexions sont une porte d’entrée idéale pour les cyberattaques.
La solution : un VPN (Virtual Private Network ou Réseau Privé Virtuel). Il crée un tunnel chiffré entre l’appareil de l’utilisateur et le réseau de l’entreprise, rendant les données illisibles pour les pirates.
Bon réflexe : choisissez une solution VPN professionnelle, facile à déployer, et combinez-la avec l’authentification multi-facteurs pour plus de sécurité.
6. Réaliser des sauvegardes régulières
Même avec toutes les protections du monde, le risque zéro n’existe pas. Une bonne stratégie de sauvegarde vous permet de rebondir rapidement en cas d’incident, sans perdre vos données essentielles.
Sauvegardez vos fichiers critiques (dossiers clients, comptabilité, données RH…) et vos configurations systèmes applications. Et ce, à la fois en local (disque dur externe, NAS) et dans le cloud.
Testez régulièrement la restauration pour vérifier que vos sauvegardes fonctionnent correctement !
Bon réflexe : automatisez les sauvegardes afin d’éviter les oublis.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

7. Segmenter le réseau
La segmentation du réseau, c’est comme cloisonner les pièces d’un bâtiment : en cas d’incendie (ou d’attaque), les dégâts restent limités. Cela permet d’isoler les zones critiques et de mieux contrôler les accès.
Les bonnes pratiques à adopter :
- Créer des zones de confiance selon les usages : administration, production, visiteurs, etc.
- Mettre en place des VLAN (réseaux virtuels) pour séparer les flux réseau sans matériel supplémentaire.
- Sécuriser le réseau Wifi avec un chiffrement WPA3, un SSID masqué et des restrictions d’accès par adresse MAC.
- Utiliser une zone démilitarisée (DMZ) pour héberger les services accessibles depuis Internet (site web, messagerie…), tout en les isolant du reste du réseau.
Bon réflexe : évitez que tous les appareils soient connectés au même réseau par défaut. Et créez un Wi-Fi invité séparé pour les visiteurs.
8. Former et sensibiliser le personnel
La sécurité des réseaux ne repose pas uniquement sur la technologie. Les utilisateurs sont souvent la première ligne de défense (ou la première faille). En effet, une erreur humaine suffit pour compromettre tout un système.
Adoptez donc une approche proactive :
- Formations régulières sur les risques courants (phishing, pièces jointes piégées).
- Rappels des bonnes pratiques : verrouillage de session, mots de passe robustes, vigilance face aux emails suspects.
- Politique de mot de passe claire : durée de validité, complexité minimale, interdiction des mots de passe partagés.
- Simulations de phishing pour tester et renforcer les réflexes des équipes.
Bon réflexe : intégrez la cybersécurité dans la culture d’entreprise, sans dramatiser, mais avec constance.
9. Surveiller le réseau et effectuer une maintenance régulière
Un réseau sécurisé n’est jamais “terminé” : il doit être surveillé et entretenu en continu pour rester efficace face aux menaces évolutives.
Voici les actions à mettre en place :
- Surveillance du réseau avec des outils adaptés (logs de sécurité, solutions SIEM) et un système de détection poussé
- Mises à jour régulières des logiciels, systèmes d’exploitation, antivirus, routeurs, etc.
- Audit des accès utilisateurs pour s’assurer que chacun a toujours les droits appropriés
- Revue périodique de la configuration réseau afin de corriger les éventuelles failles ou erreurs
Bon réflexe : programmez des vérifications mensuelles. Et documentez les actions effectuées pour garder une trace claire de votre maintenance.
10. Prévoir une réponse aux incidents
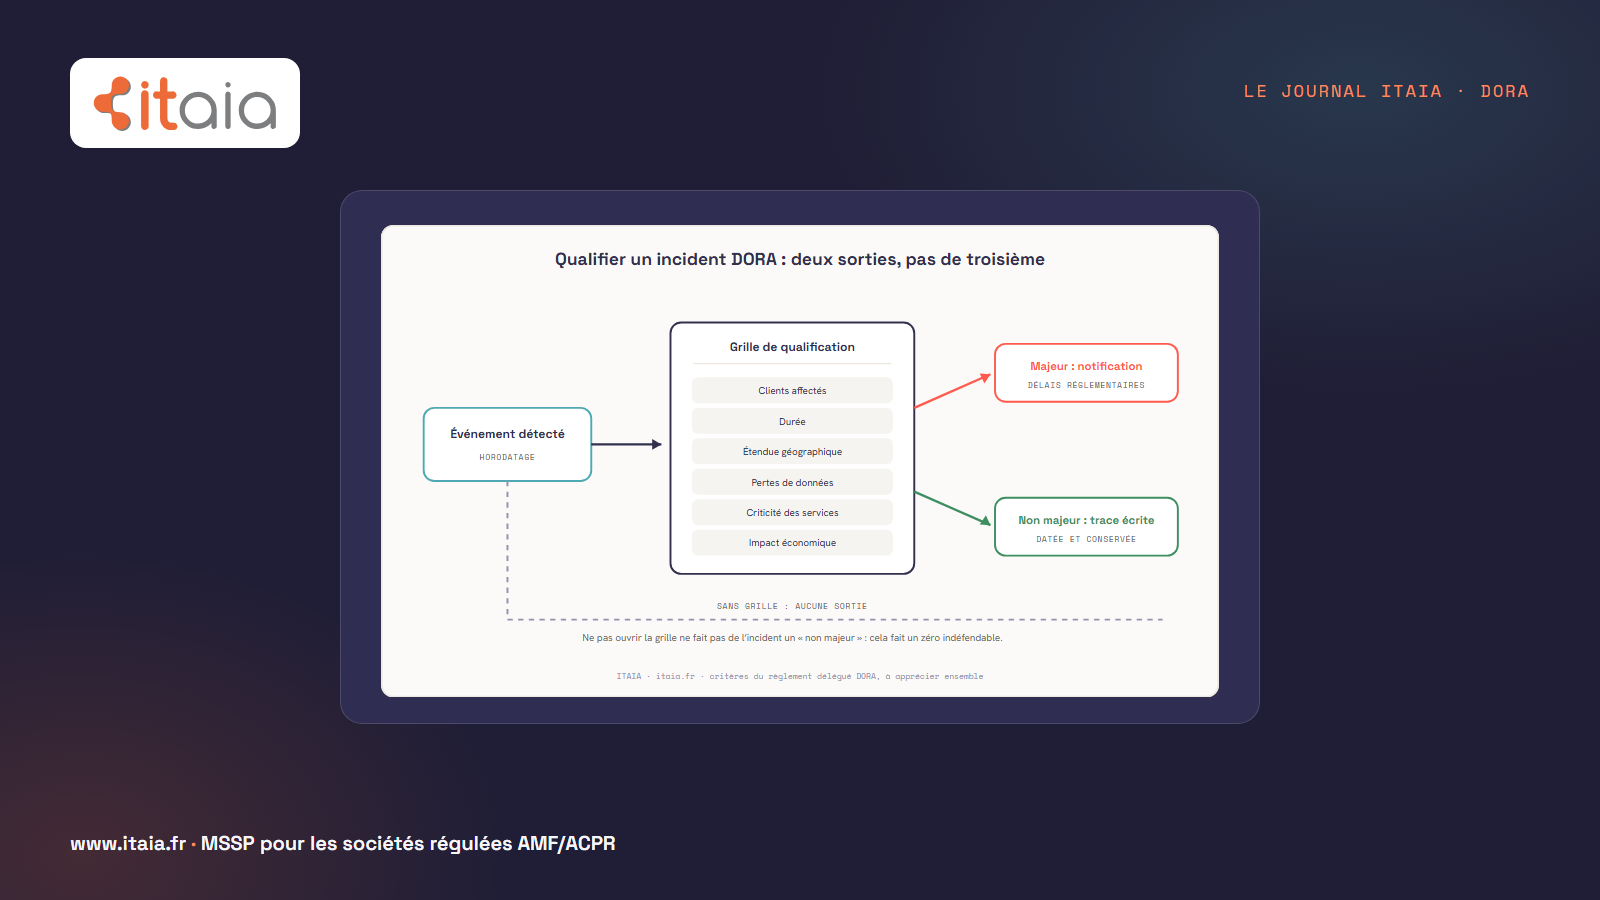
En cas d’attaque, disposer d’un plan clair permet de réagir rapidement, de limiter les dégâts et de relancer l’activité. Les étapes clés d’un bon plan de réponse :
- Détection et alerte : savoir identifier rapidement qu’un incident est en cours (alertes système, comportement inhabituel).
- Confinement et remédiation : isoler les machines infectées, couper les accès compromis et corriger la faille.
- Communication interne et externe : informer les équipes, les partenaires, voire les autorités si nécessaire (notamment en cas de fuite de données).
Bon réflexe : rédigez une procédure simple, mais précise. Testez-la à blanc et désignez un référent cybersécurité en interne ou en externe.
Comment sécuriser un réseau informatique, conclusion
Face à des menaces numériques toujours plus nombreuses et sophistiquées, la sécurité du réseau informatique n’est plus une option, mais une priorité pour toute PME. La bonne nouvelle, c’est qu’il existe des actions simples, accessibles et efficaces pour protéger vos données, vos outils et votre activité.
10 étapes pour sécuriser les données et le réseau informatique de votre entreprise :
- Mettre à jour tous vos logiciels et systèmes
- Installer un pare-feu et des antivirus performants
- Chiffrer les données en transit et au repos
- Renforcer la sécurisation des accès
- Sauvegarder régulièrement vos données
- Segmenter le réseau pour limiter les risques
- Sensibiliser les utilisateurs aux bons réflexes
- Surveiller le trafic entrant et sortant
- Sécuriser les accès à distance avec un VPN
- Prévoir une réponse claire en cas d’incident
Besoin d’un accompagnement pour protéger votre réseau ? ITAIA vous propose des solutions sur mesure pour la protection des données et la cybersécurité des PME : audit de sécurité, mise en place de pare-feu de nouvelle génération, gestion des accès, chiffrement, sensibilisation des équipes… Nous vous aidons à bâtir une infrastructure robuste et adaptée à vos enjeux.
Pour aller plus loin
Compléments utiles : le guide des bonnes pratiques PME, la MFA (et le phishing-resistant), et pour une surveillance active du réseau, SOC ou simple monitoring ?. Les approches SASE/ZTNA (accès réseau zéro confiance) prolongent aujourd’hui la segmentation et le VPN évoqués ci-dessus.