
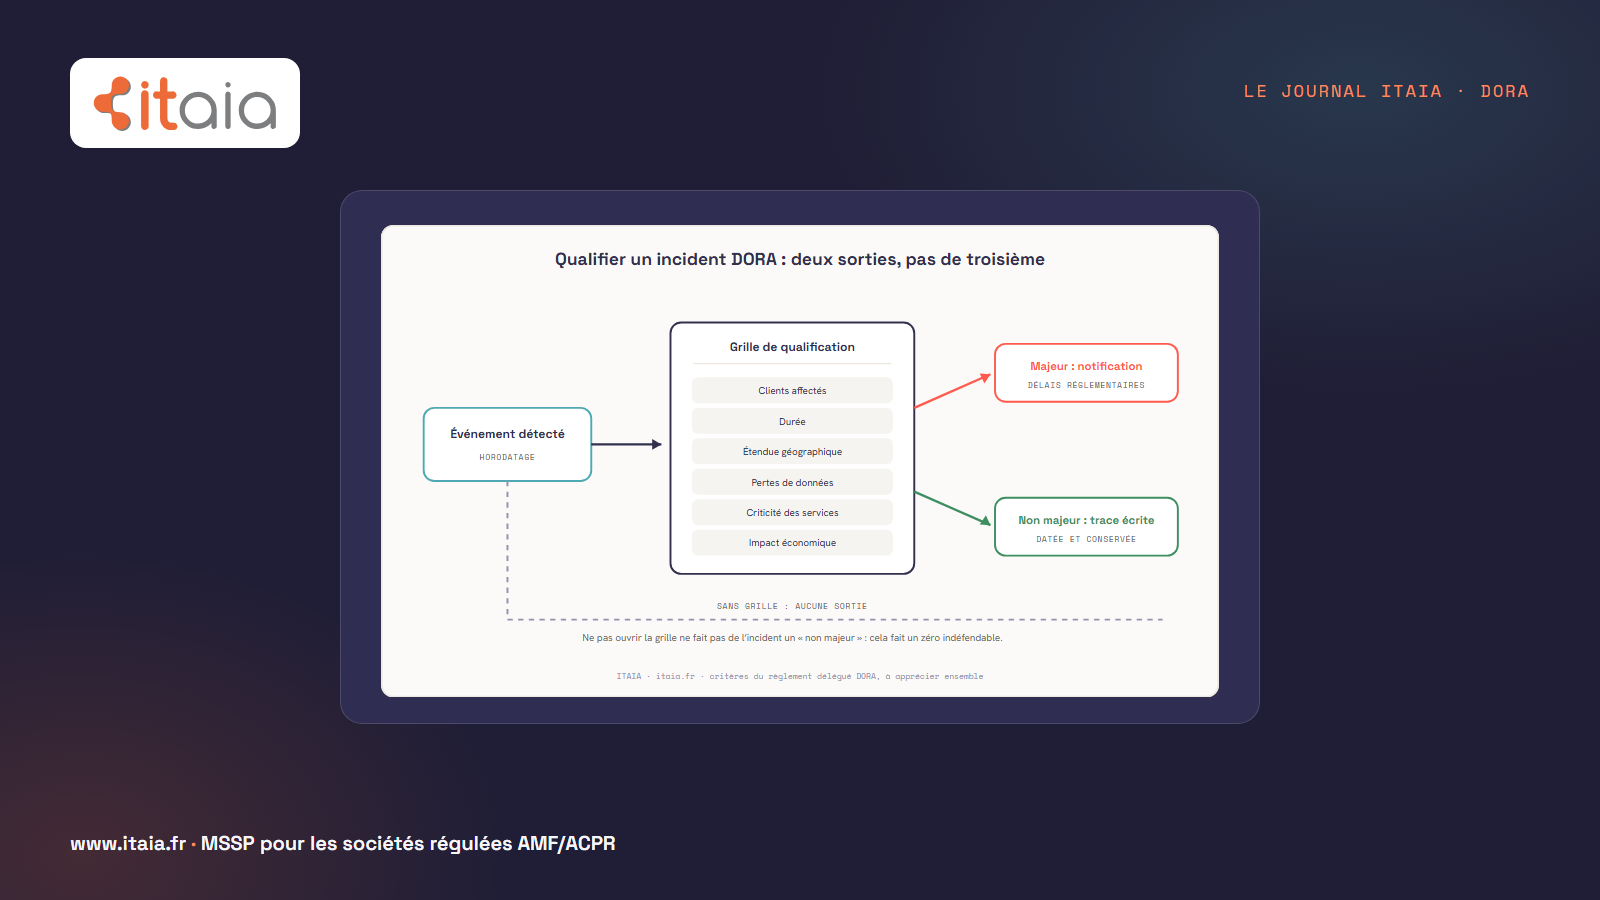
Trois mille trois cent quatre-vingt-trois. C’est le nombre d’incidents TIC majeurs déclarés en 2025 par l’ensemble du secteur financier de l’Union, d’après le premier bilan annuel publié le 3 juin 2026 par les trois autorités européennes de surveillance au titre de DORA. Rapporté au nombre d’entités assujetties, cela fait 0,18 incident par entité. Trente et un ont été recensés parmi les sociétés de gestion françaises. Et la phrase que nous entendons en comité depuis la publication de ce bilan mérite qu’on s’y arrête : « nous n’avons rien déclaré en 2025, donc nous n’avons rien eu de majeur ».
Un registre d’incidents vide ne prouve pas l’absence d’incident. Il prouve, au mieux, l’absence de qualification.
Combien d’incidents majeurs les sociétés de gestion françaises ont-elles déclarés en 2025 ?
Trente et un, donc. Le chiffre se lit avec la moyenne européenne de 0,18 incident par entité : l’immense majorité des entités soumises à DORA ont déclaré zéro. Le zéro est la norme statistique, il ne distingue personne, et il ne dit rien de la mécanique interne qui l’a produit. Une entité qui a ouvert sa grille de qualification douze fois dans l’année et conclu douze fois « non majeur » affiche le même zéro qu’une entité qui n’a jamais eu de grille.
La croyance casse sur un mot, qualification
Un événement n’est pas sa qualification. Le règlement n’impose pas de déclarer ce que l’exploitation a vécu comme grave ; il impose de déclarer ce qui franchit des seuils fixés par le règlement délégué. Ces seuils se mesurent et se documentent au moment des faits, pas six mois plus tard, quand un contrôleur demande la liste et que plus personne ne retrouve la durée réelle de l’indisponibilité.
Qu’est-ce qui rend un incident TIC « majeur » au sens de DORA ?
Le règlement délégué combine plusieurs familles de critères, qu’il faut apprécier ensemble : le nombre et l’importance des clients, contreparties ou transactions touchés, la durée de l’incident et l’indisponibilité effective du service, l’étendue géographique (surtout si d’autres États membres sont concernés), les pertes de données, qu’elles portent sur la disponibilité, l’authenticité, l’intégrité ou la confidentialité, la criticité des services atteints, et l’impact économique direct et indirect.
Aucun de ces critères ne se lit sur un tableau de bord. Chacun se reconstitue à partir de traces : l’heure exacte de la détection, le périmètre précis des comptes concernés, une durée d’indisponibilité mesurée plutôt qu’estimée, des journaux d’accès conservés au-delà du trimestre en cours. C’est sur ce matériau que la conformité se joue, avant même d’arriver à la documentation.
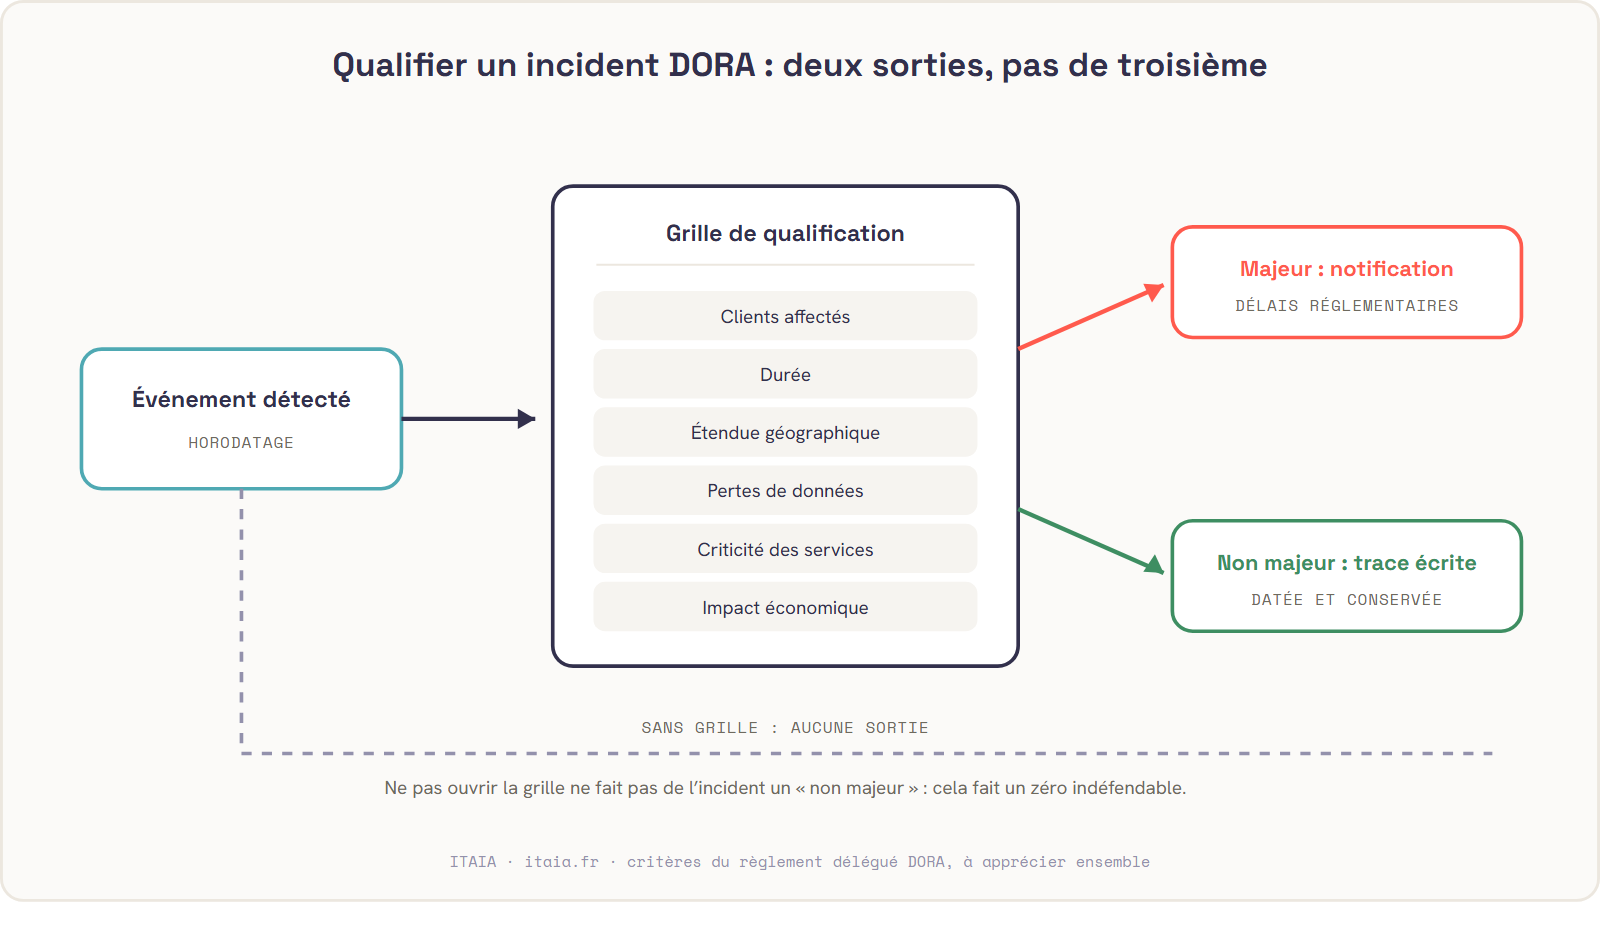
Le zéro de procédure
Du 1er janvier au 31 juillet 2026, sur les 3 000 postes que nous supervisons, sept incidents ont franchi le seuil d’escalade prévu dans nos procédures et donné lieu à une communication écrite au responsable de compte côté client. Combien ont été qualifiés de majeurs au sens de DORA par les entités concernées ? Aucun. À notre lecture, deux d’entre eux méritaient au moins que la question soit posée et tranchée par écrit.
Nous pensons qu’une partie des zéros déclarés en 2025 sont des zéros de procédure, sans mauvaise foi de qui que ce soit : la grille manquait, l’horloge tournait, et personne n’a eu de raison de l’ouvrir un mardi soir.
Qualifier les incidents à votre place n’est pas notre rôle, pas plus que l’audit. La décision appartient à l’entité et à son RCCI. Ce qui nous revient, c’est la matière première : détecter, horodater, mesurer, conserver. Notre offre de surveillance et détection est construite pour cela. L’avis de conformité, lui, vient d’ailleurs.
Ce que le texte ne tranche pas
Le critère « clients affectés » reste discutable quand les porteurs de parts sont touchés par l’intermédiaire d’un dépositaire ou d’un valorisateur. L’AMF a annoncé un premier bilan de la mise en œuvre de DORA pour les entités de son périmètre, tiré des notifications reçues et des points d’attention observés. Ce document nous dira ce que le superviseur considère comme sous-déclaré, et nous ne le devinerons pas avant.
Ce qu’il reste à faire avant le prochain contrôle
Ouvrez votre registre d’incidents et regardez la dernière ligne. Si elle date d’avant 2025, commencez par la grille plutôt que par la déclaration : une grille datée, signée et appliquée deux fois vaut mieux qu’une déclaration rédigée sous pression. Les checklists de qualification et de notification, avec les délais applicables et l’ordre des destinataires, sont dans notre guide DORA, en accès libre. Sur le volet des délais, notre analyse de juillet sur l’ordre des notifications après l’accord ANSSI-ACPR complète le tableau.
Et si vous voulez savoir ce que vos journaux permettraient de reconstituer sur un incident survenu il y a six mois, un ingénieur vous le dit en trente minutes : prendre rendez-vous.
Sources
- ESMA, EBA, EIOPA : premier rapport sur les incidents TIC majeurs déclarés au titre de DORA, 3 juin 2026
- AMF, résilience cyber : appel aux acteurs financiers à renforcer leurs dispositifs, 4 juin 2026
- ACPR, instruction n° 2025-I-10 relative aux déclarations des incidents majeurs liés aux TIC
- EUR-Lex, règlement (UE) 2022/2554 du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier
