Un commutateur réseau, ou switch, sert à relier entre eux les équipements d’un même réseau local (postes de travail, serveurs, imprimantes, bornes Wi-Fi, téléphones IP, caméras) et à n’acheminer chaque trame qu’au port de son destinataire. C’est lui qui fait exister le réseau interne de l’entreprise ; le routeur, lui, relie ce réseau à l’extérieur. Un switch de couche 2 commute ; un switch de couche 3 commute et route entre les VLAN dans le même boîtier, ce qui en fait un appareil de couche 3 au sens du modèle OSI. En répartissant le trafic port par port au lieu de le diffuser partout, il améliore les performances du réseau et participe à la protection des données en cloisonnant qui parle à qui.
Qu’est-ce qu’un switch, ou commutateur réseau ?
En informatique, un switch est un châssis doté de quatre à plusieurs centaines de ports Ethernet, et qui sert à relier en réseau différents éléments du système informatique.
Il permet notamment de créer différents circuits au sein d’un même réseau, de recevoir des informations et d’envoyer des données vers un destinataire précis en les transportant via le port adéquat. Le switch réseau présente plusieurs avantages dans la gestion de votre parc informatique. Il contribue à la sécurité du réseau et à la protection des données échangées via le réseau.
D’autre part, il permet de connecter davantage de postes de travail sur le même réseau Ethernet. Le switch permet avant tout de répartir l’information de manière « intelligente » au sein de l’entreprise. Il contrôle et sécurise au maximum votre réseau pour vous éviter les intrusions. Une fois paramétré par un technicien informatique, le switch réseau distribue l’information seulement aux utilisateurs prédéfinis en fonction de la typologie de collaborateurs (pôle finance, direction, marketing…) et/ou de certaines restrictions, améliorant ainsi la confidentialité des données d’entreprise, c’est ce qu’on appelle un VLAN. Le switch réseau a donc une double fonction de filtrage et de connectivité.
Dans un bâtiment, le switch vit dans une baie de brassage : l’armoire technique où aboutissent toutes les prises réseau. La baie est le meuble, le switch est l’équipement qu’on y installe. La confusion entre les deux est fréquente, on la démêle dans la page dédiée.
Ne pas confondre switch, hub et routeur
Il est aisé de confondre switch et hub. Pourtant, les hubs réseaux ne filtrent pas les informations reçues et les diffusent à l’ensemble des ports sans distinction : tout le réseau partage un unique domaine de collision. Sur un commutateur, chaque port constitue son propre domaine de collision, ce qui améliore très fortement les performances du protocole CSMA/CD.
Opter pour un switch plutôt qu’un hub permet, en triant les données, de libérer de la bande passante et de booster les performances de votre réseau informatique, surtout s’il comprend un grand nombre d’utilisateurs simultanés. Le routeur, lui, relie des réseaux différents entre eux (par exemple pour passer d’un VLAN à un autre). Sur les petits réseaux, il connecte le réseau interne de l’entreprise à internet et partage un même accès entre les différents postes de travail.
Les différents paramétrages de switches
Il existe différents types de switches qui fonctionnent de manière différente selon les usages au sein de votre entreprise. Le modèle standard de switch fonctionne en mode « différé », également appelé « store and forward » : c’est-à-dire qu’il stocke les données réseau pour les analyser afin de détecter d’éventuelles erreurs avant de les envoyer sur les différents postes.
Les commutateurs réseaux qui fonctionnent en mode « direct » ou « cut through » se contentent de lire l’adresse de destination et de transmettre les données sans les analyser. Les switches « fragment free » sont un mélange entre ces deux méthodes : ils effectuent une détection d’erreur simplifiée ne nécessitant pas le stockage des données, ce qui améliore la rapidité de transmission. Enfin, les switches « adaptative cut through » sélectionnent automatiquement un des modes cités précédemment, en fonction des erreurs constatées.
Existe-t-il différents types de switch ?
Pour plus de détails, nous répertorions aujourd’hui 4 types de switches réseaux des plus simples aux plus évolués :
- Les switches réseaux non paramétrables : Comme leur nom l’indique, ces switches ne possèdent pas d’interface de paramétrage : ils se branchent simplement sur votre réseau d’entreprise pour recevoir et redistribuer le trafic vers les différents équipements.
- Les switches Layer 2 (niveau 2) : Il peut être paramétré à partir d’une interface SaaS ou interne en fonction d’une information de base type adresse MAC. Idéal si vous avez un réseau “simple” avec un seul switch réseau sur votre environnement.
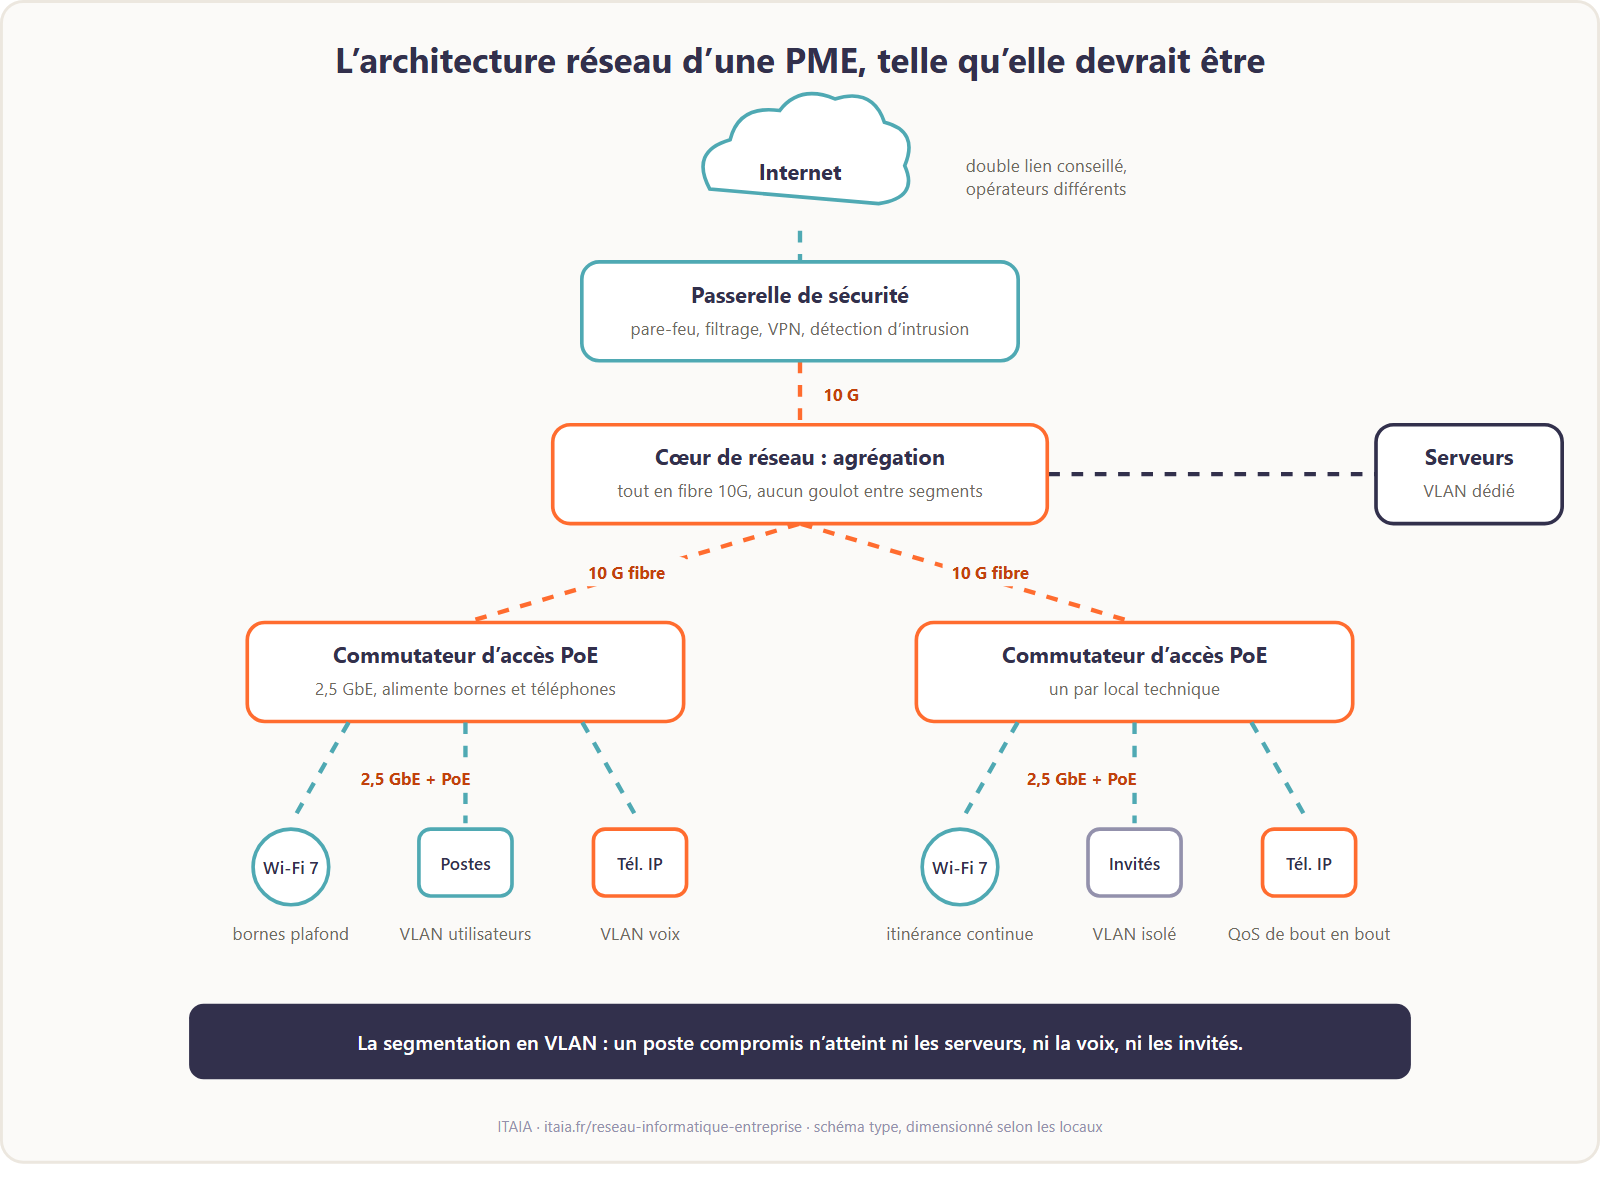
- Les switches de couche 3 (Layer 3) : ils commutent comme un modèle de couche 2 et, en plus, routent les paquets entre VLAN à partir de l’adresse IP. Le routeur est intégré au commutateur : les échanges entre le VLAN des utilisateurs et celui des serveurs restent dans le boîtier, à la vitesse de la commutation, au lieu de remonter jusqu’au pare-feu. C’est le modèle attendu en cœur de réseau dès qu’il y a plusieurs VLAN et plusieurs switches d’accès.
- Les switches réseaux Cloud : Ici aussi le nom est suffisamment explicite, il s’agit d’une gestion réseau totalement administrable à distance par le biais du Cloud. Idéal dans le cadre d’un déploiement de masse, mais la question de la sécurité du fait de l’hébergement délocalisé peut être un frein pour certaines données jugées trop sensibles par certaines entreprises.
Switch de couche 2 ou switch de couche 3 : lequel vous faut-il ?
Dans le modèle OSI, la couche 2 (liaison) travaille avec les adresses MAC, la couche 3 (réseau) avec les adresses IP. Un switch de couche 2 apprend quelle adresse MAC se trouve derrière chaque port et commute les trames en conséquence ; dès qu’une trame doit changer de VLAN, il la remet à un routeur. Un switch de couche 3 fait les deux : il commute à l’intérieur de chaque VLAN et route entre eux, avec ses propres interfaces IP. Pour le réseau, il se comporte donc comme un appareil de couche 3, et le pare-feu ne voit plus passer que le trafic qui sort réellement du site.
Le choix se lit sur le plan du réseau. Un seul VLAN et une dizaine de postes : la couche 2 suffit, le routeur ou le pare-feu fait le reste. Plusieurs VLAN (utilisateurs, voix, invités, serveurs, caméras), plusieurs étages ou des serveurs locaux sollicités : un cœur de couche 3 évite que tout le trafic interne transite par le pare-feu, qui devient sinon le goulot d’étranglement du bâtiment. Sur un bâtiment neuf ou une rénovation, cette décision se prend au moment de la conception du réseau et de la salle serveur, et le matériel se configure en atelier avant la pose : c’est la démarche de nos projets d’infrastructure informatique clé en main.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Quelle vitesse pour votre switch : 1, 2,5, 10 ou 25 Gb/s ?
Longtemps, la question ne se posait pas : tout le monde était en 1 Gb/s (gigabit), et c’est toujours suffisant pour un poste bureautique classique. Mais les usages ont changé, et trois paliers supérieurs se sont installés :
- Le 2,5 GbE se généralise (norme 802.3bz) : il multiplie le débit par 2,5 en réutilisant le câblage cuivre existant (Cat 5e ou Cat 6), sans tirer un seul câble neuf. C’est devenu la vitesse standard des bornes Wi-Fi récentes et des postes exigeants.
- Le 10 Gb/s : en cuivre (Cat 6a) pour les courtes distances, ou en fibre via un module SFP+. C’est le palier des serveurs, des NAS et des liaisons entre switches.
- Le 25 Gb/s : réservé aux cœurs de réseau et aux uplinks chargés, via un module SFP28.
Attention au piège classique : SFP+ (10 Gb/s) et SFP28 (25 Gb/s) ont exactement le même format physique et se ressemblent à s’y méprendre. Un port SFP28 accepte généralement un module SFP+ en redescendant à 10 Gb/s ; l’inverse n’est pas vrai. Vérifiez la compatibilité des modules, des DAC et de la fibre avant d’acheter.
PoE, PoE+ et PoE++ : alimenter vos équipements par le câble réseau
Le PoE (Power over Ethernet) fait passer le courant électrique dans le câble réseau : un seul câble transporte les données et l’alimentation. Trois normes cohabitent :
- PoE (802.3af) : jusqu’à 15 W par port. Téléphones IP, caméras simples.
- PoE+ (802.3at) : jusqu’à 30 W. La plupart des bornes Wi-Fi et des caméras motorisées.
- PoE++ (802.3bt) : 60 à 90 W. Bornes Wi-Fi 6E et Wi-Fi 7 haut de gamme, écrans, contrôle d’accès.
Concrètement, le déploiement type que nous réalisons aujourd’hui : des bornes Wi-Fi raccordées en 2,5 GbE et alimentées en PoE+ ou PoE++. Ni prise électrique au plafond, ni deuxième câble. Un point de vigilance souvent oublié : le budget PoE total du switch, c’est-à-dire la puissance qu’il peut délivrer sur l’ensemble de ses ports en même temps.
Comment choisir un switch adapté à votre système informatique ?
Le bon switch dépend de la taille de votre réseau d’entreprise et de vos usages. Un inventaire précis et une analyse de votre infrastructure restent indispensables avant l’installation : c’est exactement ce que produit notre équipe maintenance et infrastructure avant toute évolution. Les critères qui comptent :
- Le nombre de ports, avec une marge pour la croissance ;
- La vitesse des ports : 1 GbE en bureautique, 2,5 GbE pour le Wi-Fi et les postes exigeants, et des uplinks SFP+ ou SFP28 (voir ci-dessus) ;
- Le PoE et son budget total, si le switch alimente bornes, téléphones ou caméras ;
- Manageable ou non : indispensable dès que vous voulez des VLAN ;
- Couche 2 ou couche 3 : la couche 3 en cœur de réseau dès qu’il faut router entre plusieurs VLAN sans solliciter le pare-feu ;
- La redondance (double alimentation, agrégation de liens) pour les équipements critiques.
Sur un projet de A à Z, les switches sont configurés et testés en pré-staging en atelier (VLAN, agrégations, PoE, supervision) avant d’être posés : le jour du déploiement sur site, il ne reste qu’à brancher et à valider.
Les switches réseau cloud : désormais un standard du marché
Vous pouvez opter pour un tout autre type d’équipement que le switch physique plus classique. Le switch réseau cloud fait tout comme ses pairs physiques, mais il peut être contrôlé via n’importe quel appareil (ordinateur, téléphone, tablette…) grâce au cloud computing.
Vous l’installez de la même manière qu’un switch réseau classique, il ne reste ensuite qu’à le paramétrer sur votre interface Cloud pour pouvoir le manager à distance.
Ils appartiennent à la famille des switches dits “manageables” : la nouveauté n’est pas la gestion elle-même, mais le fait qu’elle soit hébergée dans le cloud, ce qui en fait un moyen facile et flexible de piloter votre installation.
Là encore, les leaders du secteur se taillent la part du lion sur ces équipements.
Quelles sont les meilleures marques de switch réseau ?
On ne peut pas forcément parler de “meilleur” switch, par contre il y a des marques leader sur le marché qui sont reconnues pour être de bonne qualité.
Les leaders du marché des switches réseau sont :
- Netgear
- Cisco
- D-Link
- HPE Aruba
- TP-Link
- Ubiquiti
Questions fréquentes sur les switchs
À quoi sert un commutateur ?
Un commutateur réseau sert à relier les équipements d’un réseau local et à acheminer chaque trame uniquement vers le port de son destinataire, au lieu de la diffuser à tout le monde comme le faisait un hub. Résultat : plusieurs conversations circulent en parallèle, le débit utile augmente et un poste ne voit pas le trafic des autres. Avec les VLAN, il cloisonne en plus le réseau en zones étanches.
Que permet de relier un commutateur ?
Tout ce qui a une prise réseau : postes de travail, serveurs, imprimantes, bornes Wi-Fi, téléphones IP, caméras, contrôleurs d’accès, et d’autres commutateurs (liaison entre le cœur de réseau et les étages). Il relie des équipements d’un même réseau local ; pour relier des réseaux entre eux, il faut un routeur ou un switch de couche 3.
Interrupteur, commutateur électrique ou commutateur réseau : de quoi parle-t-on ?
Le mot désigne deux objets sans rapport. En électricité, un commutateur est un interrupteur à plusieurs positions qui dirige le courant vers un circuit ou un autre (le va-et-vient en est l’exemple courant). En informatique, un commutateur réseau, ou switch, est l’équipement qui relie les machines d’un réseau local. Cette page traite du second.
Qu’est-ce qu’un switch en informatique ?
Un switch, ou commutateur réseau, est le boîtier qui relie entre eux les équipements d’un réseau local (postes, imprimantes, serveurs, bornes Wi-Fi, téléphones IP) et achemine chaque trame uniquement vers son destinataire. C’est lui qui fait exister le réseau interne ; la box ou le routeur ne gèrent, eux, que la sortie vers internet.
Quelle est la différence entre un switch et un routeur ?
Le switch relie les équipements à l’intérieur d’un même réseau local ; le routeur relie des réseaux entre eux, typiquement votre réseau et internet. Dans une PME, les deux coexistent : le routeur (ou le pare-feu) tient la frontière, les switchs distribuent tout ce qui se passe derrière.
Qu’est-ce qu’un switch de couche 3 ?
Un switch de couche 3 est un commutateur qui intègre les fonctions de routage : il commute les trames à l’intérieur de chaque VLAN (couche 2) et route les paquets entre VLAN à partir de l’adresse IP (couche 3), sans renvoyer le trafic vers le routeur ou le pare-feu. On le place en cœur de réseau dès qu’il y a plusieurs VLAN ; les switches d’accès des étages restent le plus souvent en couche 2.
Quelle est la différence entre un hub et un switch ?
Le hub répète chaque donnée reçue vers tous les ports, ce qui sature le réseau et expose les échanges à l’écoute ; le switch mémorise qui est branché où et n’envoie chaque trame qu’à son destinataire. Le hub est obsolète depuis vingt ans : s’il en reste un dans votre baie, son remplacement est la première ligne de l’audit.
Qu’est-ce qu’un switch PoE ?
Un switch PoE (Power over Ethernet) alimente ses équipements en électricité par le câble réseau lui-même : bornes Wi-Fi, téléphones IP et caméras se passent de prise secteur. Le budget de puissance total du switch est le point à vérifier : c’est lui qui limite le nombre d’équipements réellement alimentables, pas le nombre de ports.
Switch manageable ou non manageable ?
Un switch manageable se configure et se supervise : VLAN pour cloisonner (utilisateurs, voix, invités, serveurs), priorité à la voix, remontée d’alertes. Un modèle non manageable se contente de commuter. Dès qu’il y a de la téléphonie IP, des données sensibles ou plus d’une dizaine de postes, le manageable s’impose : la segmentation qu’il permet est ce qui contient une compromission.
Pour aller plus loin : notre page réseau informatique d’entreprise replace le commutateur dans l’architecture complète (cœur, accès, VLAN), notre FAQ du vocabulaire informatique couvre les autres sigles, et le choix comme le suivi du matériel s’inscrivent dans un contrat de maintenance informatique qui vit dans la durée.