L’ACPR a fait de 2026 son « année de supervision » DORA. Le questionnaire déclaratif a vécu : le superviseur ne demande plus si vous êtes conforme, il demande de le montrer. Pour une société de gestion, c’est un changement de registre assez brutal. Un tableur de conformité bien tenu et une politique signée par la direction ne pèsent pas grand-chose en contrôle s’ils ne s’appuient pas sur des journaux, des tickets, des historiques de correctifs et des sauvegardes réellement testées. Nous le disons à nos clients depuis le premier jour, et nous allons le redire ici : la sécurité se démontre, elle ne se déclare pas.
Que va contrôler l’ACPR sur DORA en 2026 ?
Les registres d’information ont fait l’objet d’une première remise en 2025. Vient maintenant le contrôle effectif, et le programme de travail 2026 de l’ACPR l’annonce sans détour, avec trois priorités sur le risque TIC : la gestion des incidents, la mise en place des cadres de gestion du risque informatique et la conformité des contrats passés avec les prestataires de services numériques. La FAQ DORA de l’autorité a été mise à jour dans le même mouvement, sur les modalités de remise du registre, la réalisation des tests d’intrusion et le champ d’application. Autrement dit, vos déclarations vont être confrontées à la réalité de vos systèmes.
« Déclaré » ou « démontré » : quelle différence lors d’un contrôle ?
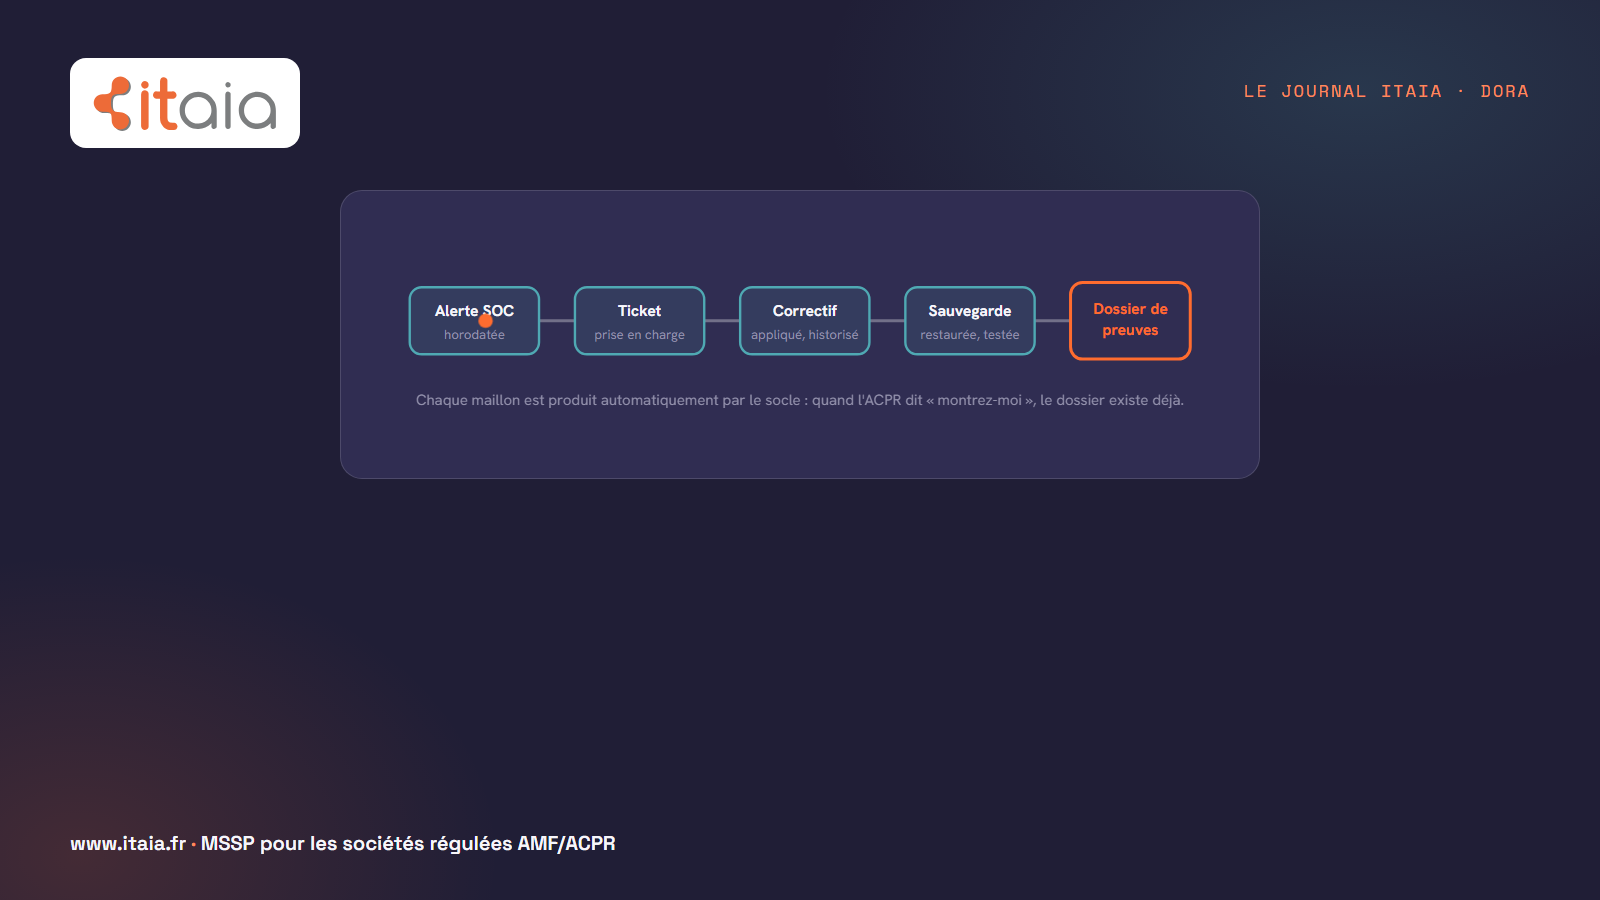
Déclarer, c’est écrire dans une politique « nous détectons et corrigeons les incidents ». Sept mots, vite rédigés. Démontrer, c’est produire pour un incident donné l’alerte horodatée du SOC, le ticket de prise en charge, le délai réel de remédiation, le correctif appliqué, et la sauvegarde restaurée pour test. C’est là qu’un contrôle DORA se gagne ou se perd, bien plus que sur la qualité rédactionnelle du classeur de conformité.
Quelles preuves préparer dès maintenant ?
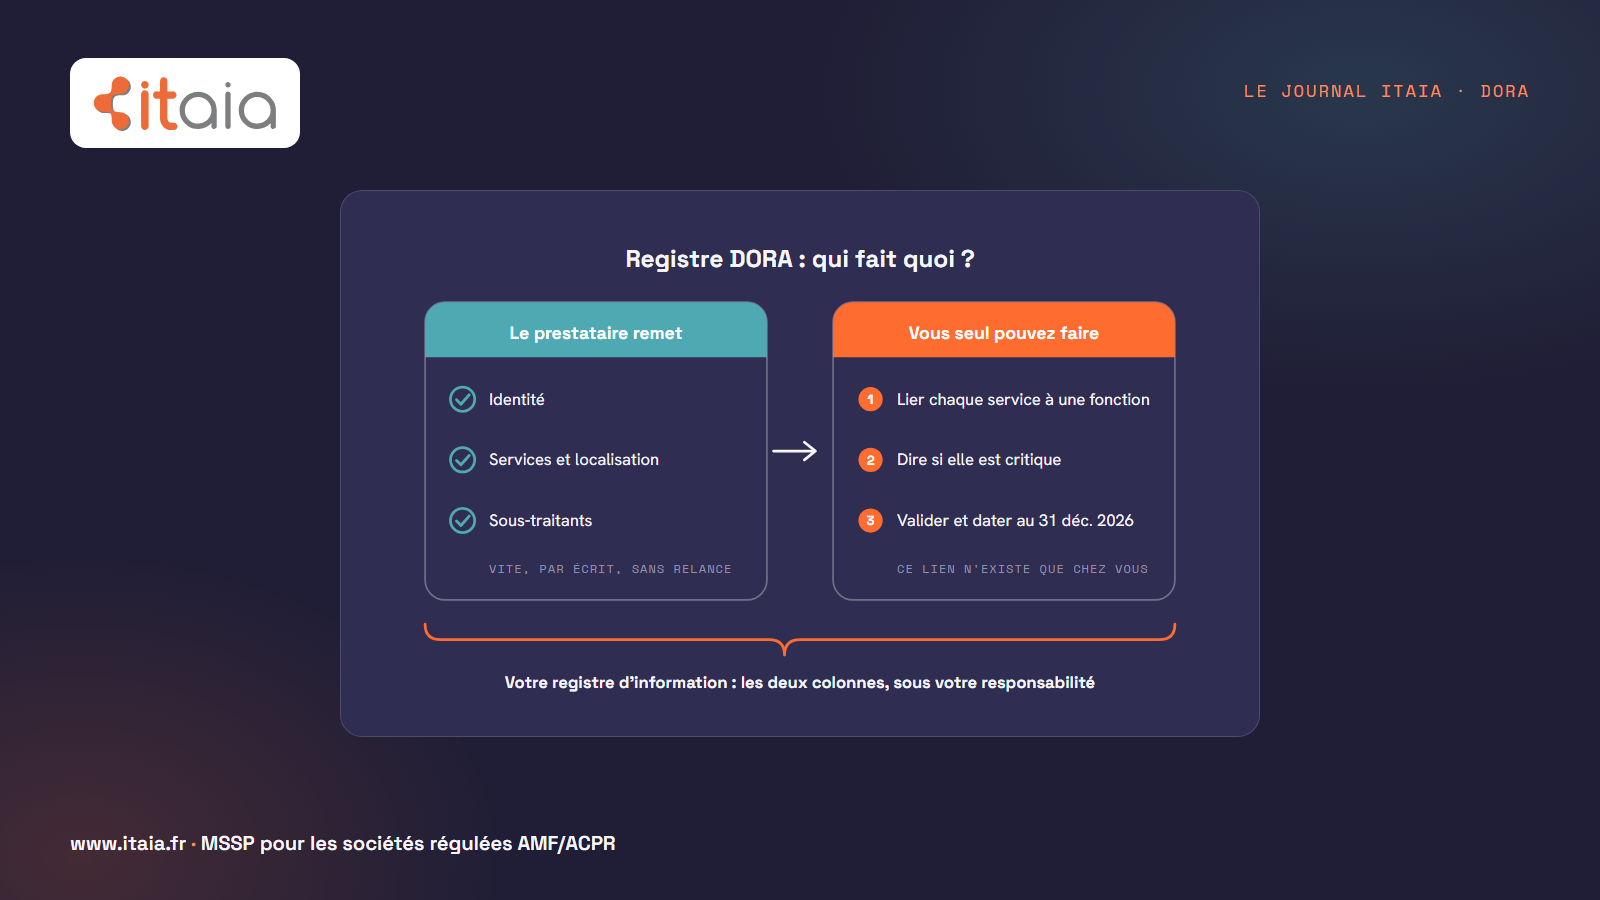
Le registre d’information de vos prestataires TIC vient en premier : à jour, et remis chaque année selon le calendrier de l’ACPR. Viennent ensuite les journaux, qui doivent être réellement exploitables (détection, réponse, correctifs, accès), et les SLA, qui doivent être mesurés plutôt que promis : temps de prise en charge, délai de remédiation, disponibilité constatée. Les nôtres sont publics, chiffres constatés compris.
Deux chantiers sont presque toujours repoussés. Les tests documentés, c’est-à-dire la restauration de sauvegarde, le plan de continuité et le cas échéant un TLPT. Et le fil des incidents, traçable de l’alerte jusqu’à la clôture, sans trou.
Côté AMF, une échéance voisine à ne pas manquer : le programme d’activité des sociétés de gestion sur ROSA, attendu pour fin septembre 2026 selon le calendrier annoncé.
Notre rôle : produire la preuve, pas la promesse
Nous ne sommes ni votre auditeur ni votre RCCI, et par indépendance ITAIA ne fait ni audit ni conformité. Notre métier, c’est le socle technique qui rend vos résultats défendables : une supervision et un SOC 24/7 qui produisent des journaux exploitables, des tickets tracés, une gestion des correctifs historisée, des sauvegardes testées, et des SLA publiés et mesurés (prise en charge en moins de 10 minutes, 97 % de SLA respectés). Le jour où l’ACPR dit « montrez-moi », le dossier existe déjà.
Un contrôle DORA à préparer ? Réservez un créneau : trente minutes pour faire le point, sans engagement.
Sources : ACPR, mise à jour de la FAQ DORA · ACPR, remise des registres d’information · ACPR, page de référence DORA · ACPR, programme de travail 2026.