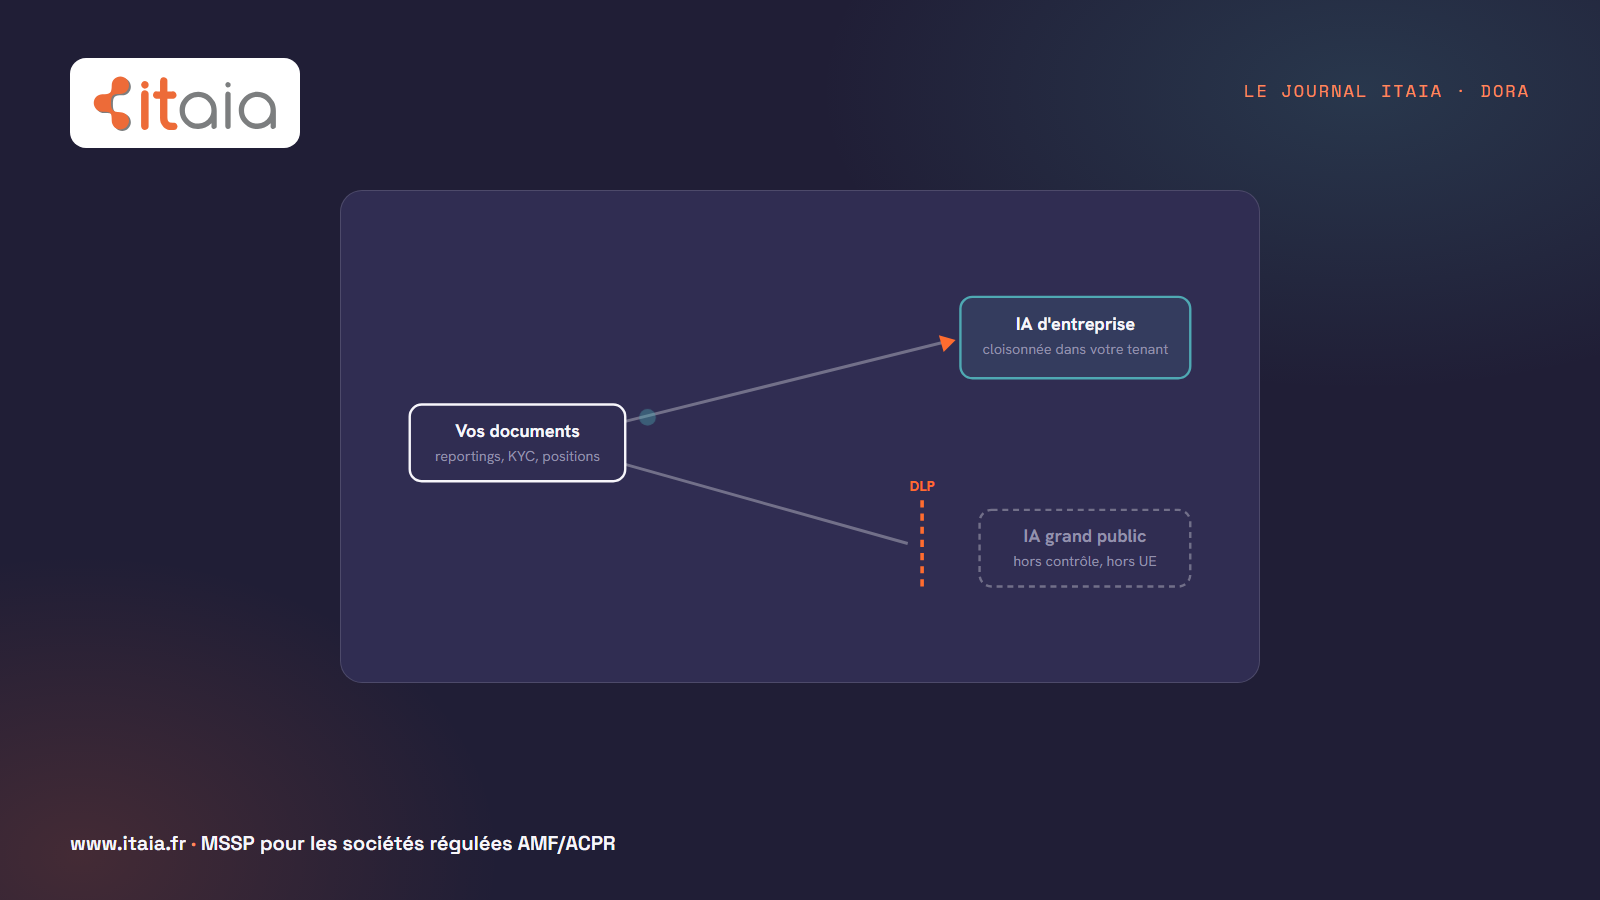
Oui, une société de gestion régulée par l’AMF ou l’ACPR peut utiliser l’IA générative, à condition de la traiter comme un tiers TIC de plus : encadré, journalisé, cloisonné. La vraie difficulté ne vient pas de l’outil que la direction a validé. Elle vient du collaborateur qui, un vendredi à 18 h, colle un reporting confidentiel dans un ChatGPT grand public pour aller plus vite, hors de tout contrôle. C’est ce qu’on appelle le shadow IA, et c’est de lui qu’il faut se protéger. Notre métier, c’est le socle technique qui rend l’usage défendable. Le vôtre, avec votre RCCI et votre DPO, c’est de le documenter, et nous vous aidons à le faire.
Copilot ou ChatGPT dans une société de gestion régulée : est-ce autorisé ?
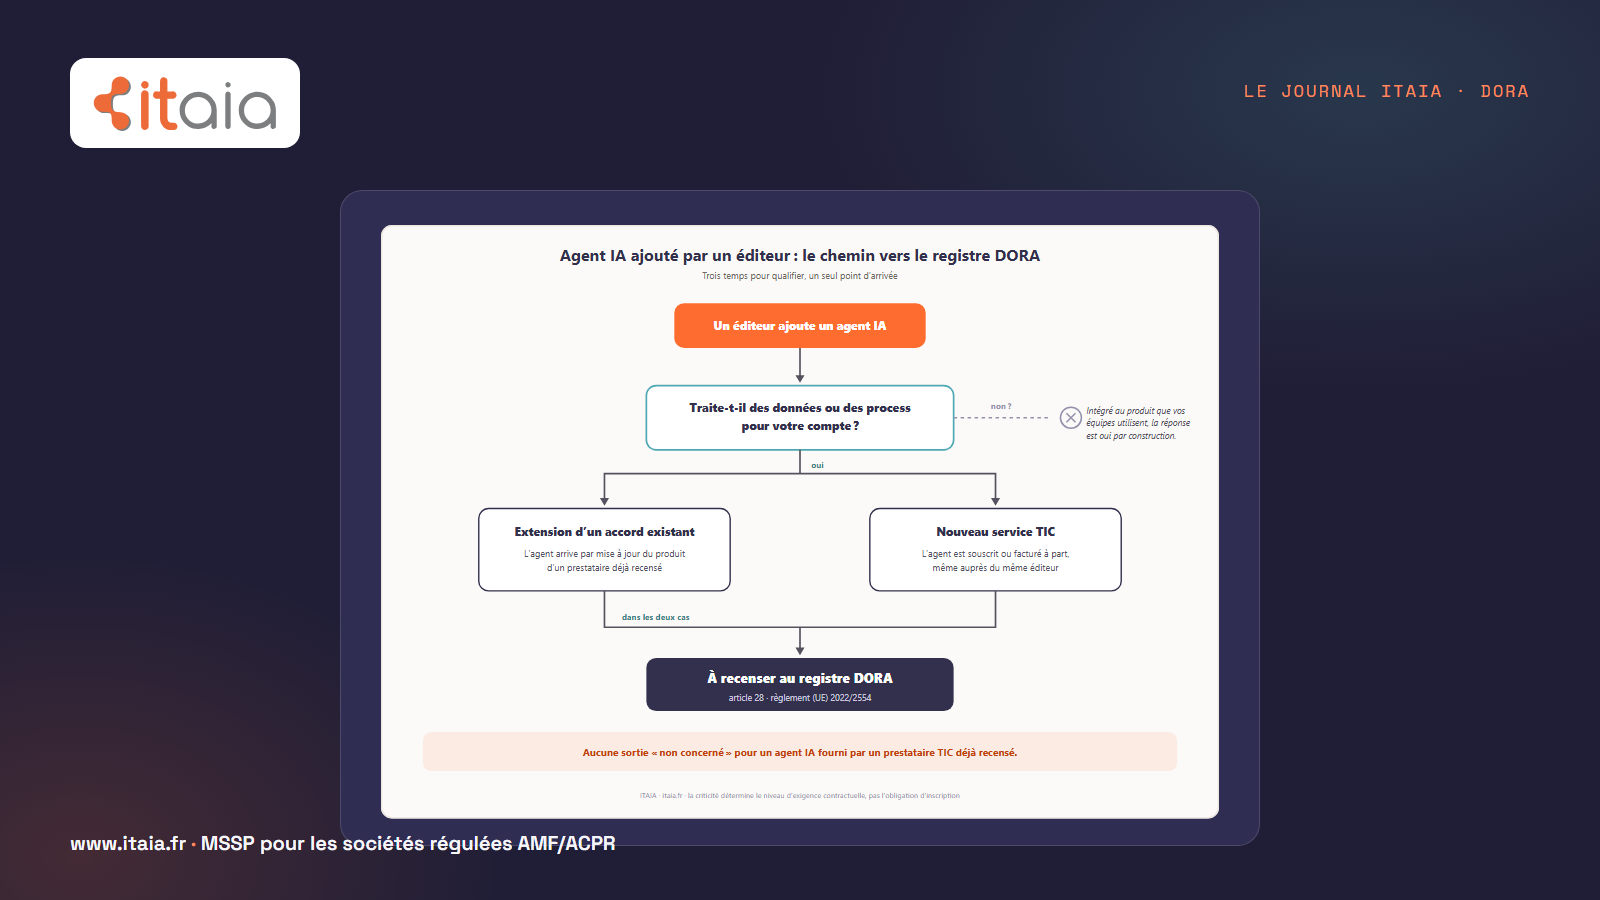
Aucun texte n’interdit l’IA générative en société de gestion. Ce qui a changé, c’est le cadre dans lequel elle s’inscrit. Depuis l’entrée en application de DORA le 17 janvier 2025, tout service numérique qui traite vos données relève de la résilience opérationnelle : cartographie, gestion du risque, contractualisation, journalisation. Une IA qui lit vos e-mails, vos documents et vos reportings n’y échappe pas. C’est un fournisseur de services TIC comme un autre, à inscrire dans votre registre d’information et à encadrer comme tel.
La question utile n’est donc pas « a-t-on le droit ? », mais « peut-on le prouver et le maîtriser ? ».
Qu’est-ce que le « shadow IA », et pourquoi c’est le vrai risque ?
Un pacte d’associés, un dossier KYC, une liste de positions. Voilà ce que des collaborateurs soumettent à des services d’IA grand public quand rien n’a été mis à leur disposition. Pour une société de gestion, les conséquences se suivent : sortie de données confidentielles hors de l’Union, perte du secret des affaires, violation du RGPD, et surtout aucune trace, donc rien à présenter en cas de contrôle ou d’incident.
Une note de service qui interdit ne règle rien. Ce qui marche, c’est de fournir une IA autorisée et sûre, et de bloquer techniquement les fuites vers les autres.
Ce que DORA et le RGPD imposent concrètement
Les deux textes se recoupent sur l’essentiel. Les données doivent rester dans un périmètre maîtrisé, sans servir à entraîner un modèle public, idéalement votre tenant Microsoft 365 / Azure. Le RGPD ajoute la base légale et la minimisation : pas de données personnelles ou clients au-delà du nécessaire, et les personnes informées. DORA réclame la journalisation et la traçabilité, qui a utilisé quoi, quand, sur quelles données, dans la logique du démontrable plutôt que du déclaré. Et il reste l’humain dans la boucle : aucune décision d’investissement, de conformité ou de reporting produite sans validation humaine.
Qui fait quoi ? Le partage des rôles
Nous ne nous substituons ni à votre RCCI, ni à votre DPO, ni à votre conseil juridique. Par indépendance, ITAIA ne fait ni audit ni conformité réglementaire. Vous documentez le volet juridique, c’est-à-dire la charte d’usage de l’IA, la base légale, l’analyse d’impact et l’inscription au registre. Nous vous aidons à le remplir avec les éléments techniques réels, nous conseillons sur le choix d’une IA cloisonnée et ses réglages de sécurité, et nous mettons en place les garde-fous.
Notre rôle : le socle technique qui rend l’IA défendable
Sur votre environnement, cela se traduit par quatre chantiers.
- Anti-upload et DLP : des règles qui empêchent la sortie de fichiers et de contenus sensibles vers les IA non autorisées (blocage des envois vers les services grand public, contrôle des extensions de navigateur, filtrage réseau). Le shadow IA devient techniquement impossible, et plus seulement déconseillé.
- IA cloisonnée : déploiement et gouvernance d’une IA d’entreprise (Copilot ou Claude sur votre tenant Microsoft 365 ou Azure), où vos données restent chez vous et ne nourrissent aucun modèle public.
- Journalisation : une télémétrie des usages exploitable le jour d’un contrôle ACPR ou d’un incident.
- Durcissement des identités : MFA, accès conditionnel, séparation des périmètres, pour que seul le bon utilisateur accède au bon outil.
Ouvrir l’IA à vos équipes sans ouvrir de brèche de conformité se prépare. Prenez RDV pour un diagnostic de 30 minutes qui ne vous engage à rien. Les questions que nous posent le plus souvent les sociétés de gestion ont leurs réponses dans notre FAQ finance régulée.
Sources : ACPR, DORA en application depuis le 17 janvier 2025.