En juillet, à la fin d’un point sur son registre d’information, un RCCI de société de gestion nous a demandé s’il fallait aller chercher ISO 42001. Nous lui avons répondu que non, pas cette année. La réponse mérite d’être expliquée, parce qu’elle surprend souvent.
ISO/IEC 42001 est la première norme certifiable consacrée au système de management de l’intelligence artificielle. Elle n’impose aucune technologie et ne valide aucun modèle. Ce qu’elle demande se situe ailleurs : que l’organisation sache quels systèmes d’IA elle utilise, qui en répond, ce qu’ils produisent et comment on le vérifie le jour où un investisseur, un commissaire aux comptes ou le superviseur pose la question. Publiée en décembre 2023, elle reprend l’ossature en dix chapitres d’ISO 9001 et d’ISO 27001, ce qui lui permet de se greffer sur un système de management déjà audité.
L’intérêt soudain pour cette norme a une date. Depuis le 2 août 2026, les obligations du règlement européen sur l’IA qui visent les systèmes à haut risque sont applicables. Le secteur financier en abrite par construction : notation de contrepartie, détection de fraude, aide à la décision d’investissement, tri de dossiers de connaissance client. Une norme certifiable arrive donc au moment précis où les directions cherchent quelque chose à montrer.
Qu’est-ce que la norme ISO 42001 exige concrètement ?
Un périmètre écrit, pour commencer : quels systèmes d’IA entrent dans le champ et lesquels en sortent. Ensuite un inventaire tenu à jour, où chaque système a un propriétaire nommé, une finalité et une classification de risque. La norme attend aussi une évaluation d’impact, qui se distingue de l’analyse de risques habituelle en ce qu’elle regarde l’effet sur les personnes concernées et pas seulement sur l’entreprise. Et elle vit de traces : journaux d’usage, comptes rendus du comité qui arbitre, revues datées.
Rien de tout cela ne demande un outil nouveau. Il faut quelqu’un qui tienne la liste.
L’inventaire prend une semaine, la certification prend trois trimestres
L’ordre des opérations fait tout. Sur les parcs que nous gérons, l’inventaire réel des usages d’IA ne ressemble jamais à l’idée que s’en fait la direction. Les assistants intégrés aux suites bureautiques sont connus et déclarés. Les extensions de navigateur que les équipes installent elles-mêmes, presque jamais. En juillet 2026, un relevé sur le parc d’un client de 180 postes a fait remonter onze extensions à composante générative, dont sept qu’aucun responsable n’avait vues passer.
Lancer une certification avant cet inventaire revient à certifier un périmètre faux, et l’organisme s’en aperçoit.
L’autre point où calent la plupart des dossiers est l’analyse de risques. Pour voir à quoi ressemble le raisonnement attendu sans engager de démarche, notre simulateur d’analyse de risques suit la méthode publiée par l’ANSSI et produit un constat écrit qu’on peut présenter en comité. Il ne remplace pas une analyse conduite par vos équipes, mais il montre ce qu’on vous demandera de produire.
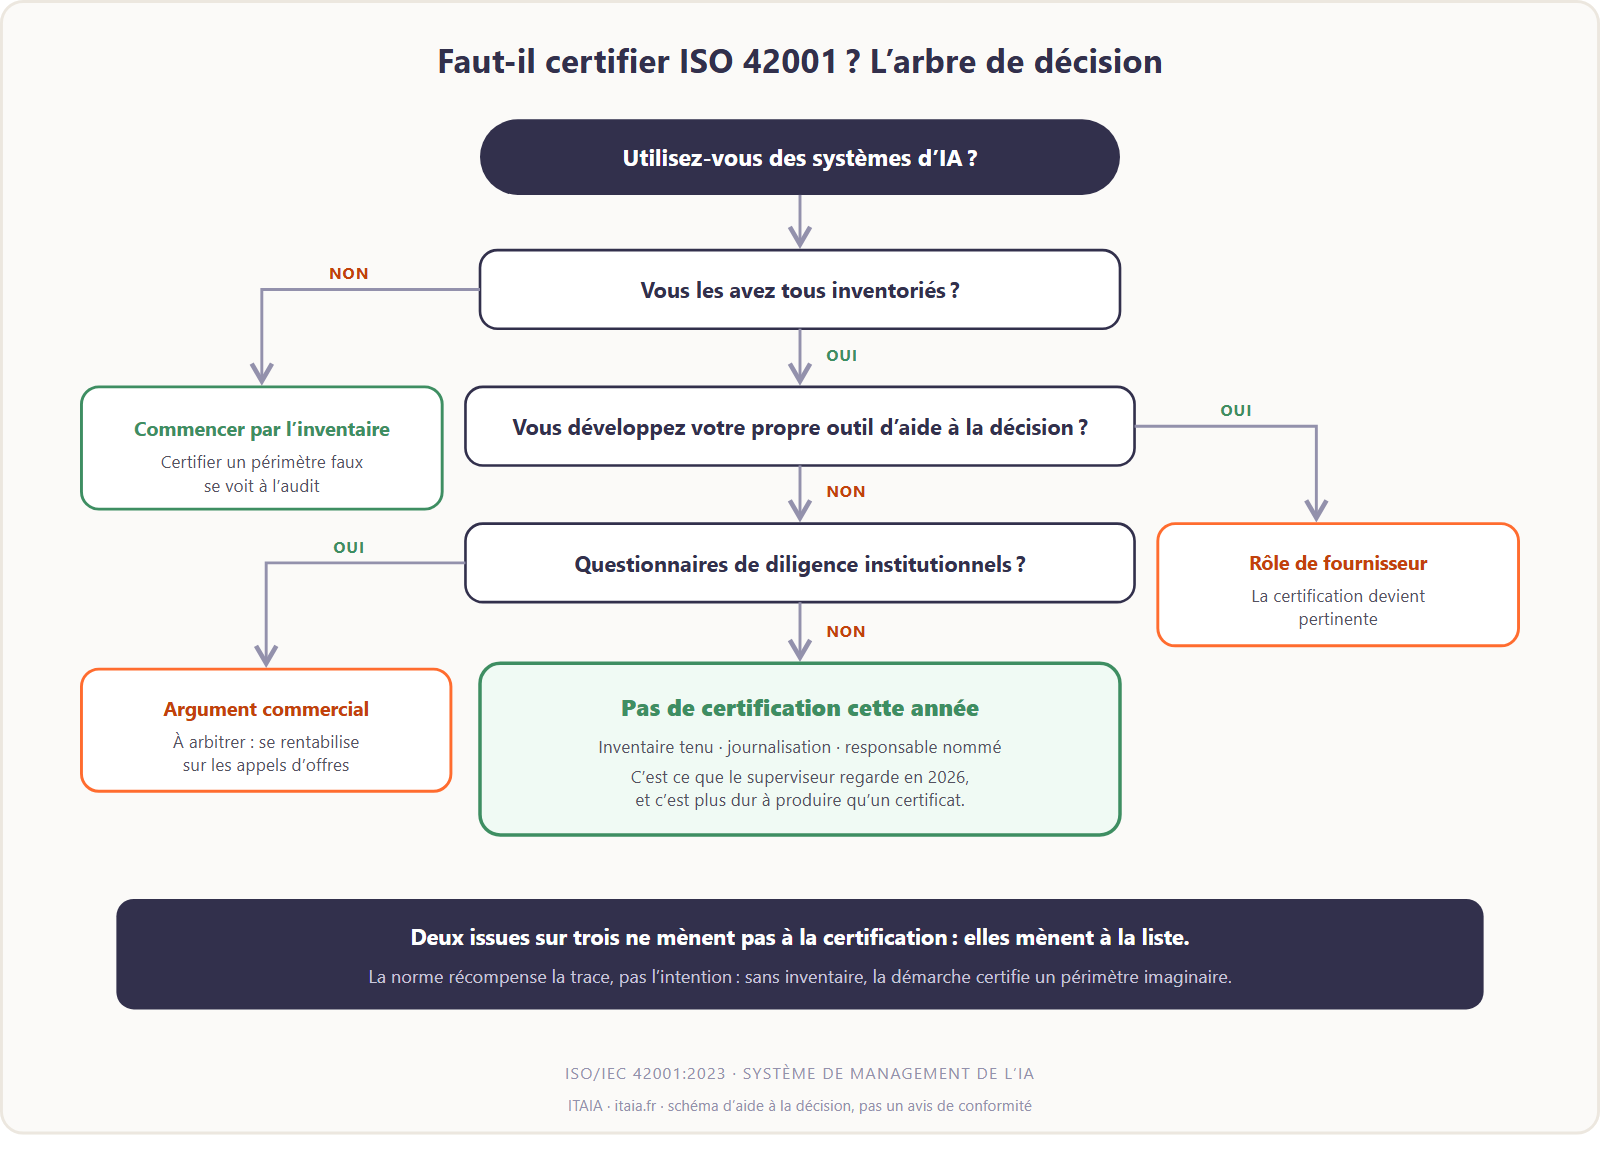
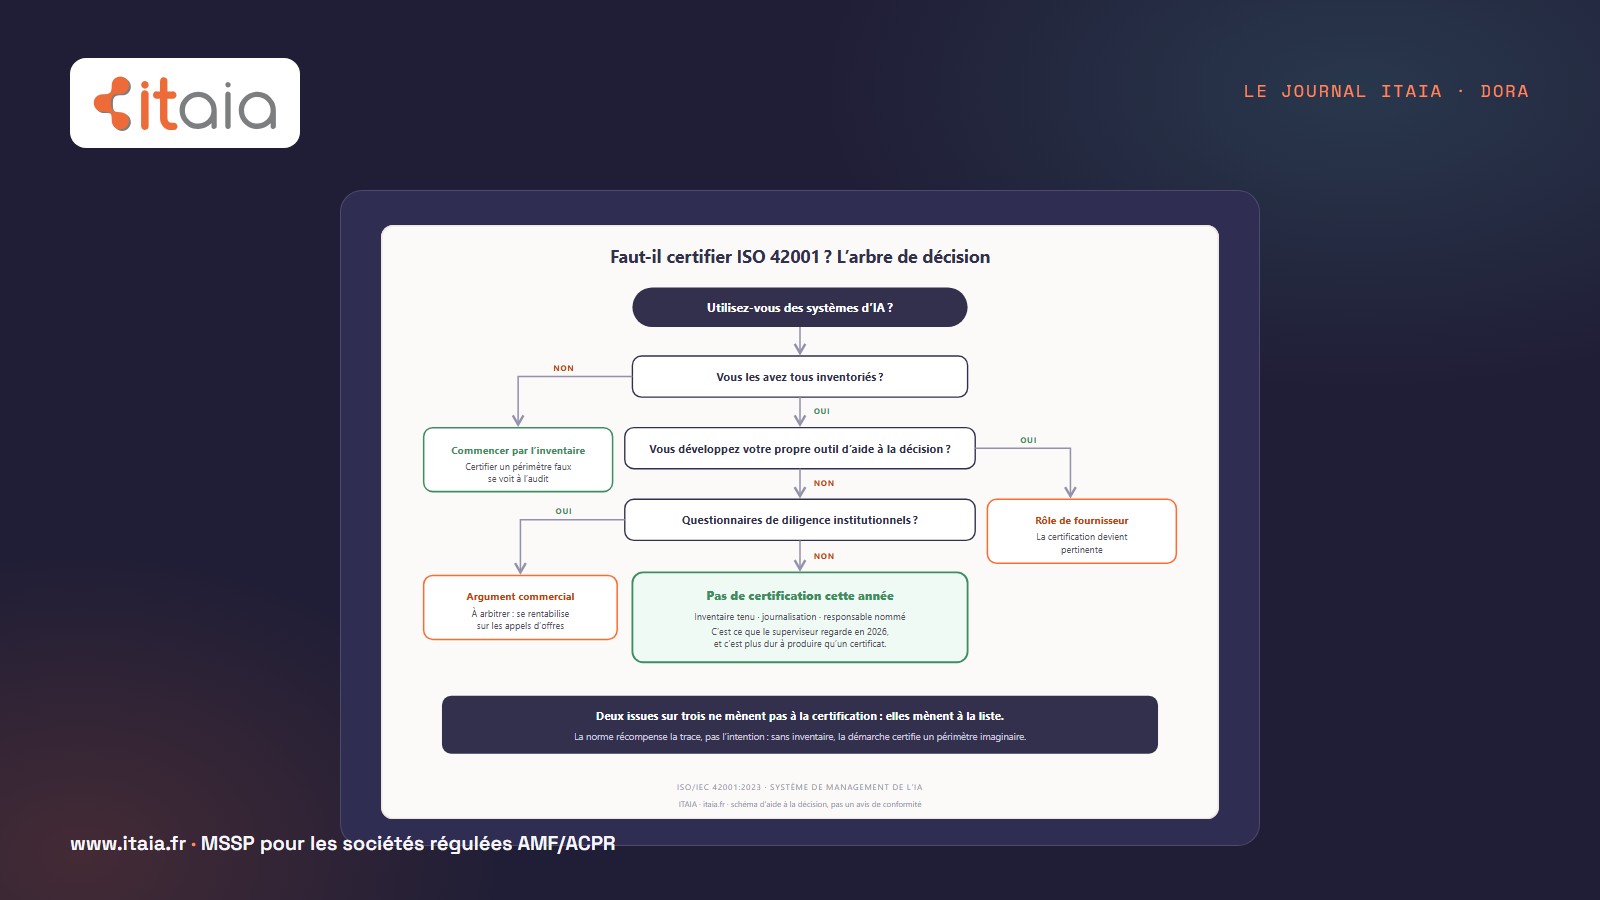
Faut-il certifier ISO 42001 quand on est une société de gestion ?
Pour la grande majorité des sociétés de gestion françaises, non, pas aujourd’hui.
Aucun texte de l’AMF ni de l’ACPR ne l’exige. Le règlement européen sur l’IA n’a pas encore de norme harmonisée qui donnerait à ISO 42001 une présomption de conformité. Et ce que le superviseur regarde en 2026 est plus modeste sur le papier et plus difficile à produire en pratique : un inventaire, une journalisation, une responsabilité nommée. Nous l’avons détaillé dans notre analyse sur la surveillance de l’IA par l’ACPR.
Deux situations changent le calcul. Si vous vendez de la gestion à des institutionnels qui vous envoient des questionnaires de diligence, la certification devient un argument commercial avant d’être un argument de conformité, et elle se rentabilise sur les appels d’offres. Si vous développez vous-même un outil d’aide à la décision, vous passez du rôle d’utilisateur à celui de fournisseur, et le sujet change de nature.
Il reste un point que la norme ne tranche pas et qu’il faut dire honnêtement : un assistant intégré à une suite bureautique compte-t-il comme un système d’IA distinct ou comme une fonction du logiciel hôte ? Les premiers organismes de certification arbitrent au cas par cas. Nous n’avons pas de doctrine stable là-dessus, et nous nous méfions de ceux qui en affichent une depuis six mois.
Ce que nous tenons, ce que nous ne tenons pas
ITAIA ne certifie pas et ne réalise pas l’audit de certification. Notre part, c’est le socle technique qui rend la démarche possible : l’inventaire des postes et des extensions installées, la journalisation des accès, le cloisonnement des données envoyées vers des services d’IA, et les preuves horodatées que l’organisme ou le superviseur réclamera. C’est le même travail que nous documentons au titre de la conformité DORA de nos clients régulés.
Nous sommes certifiés ISO 9001 depuis 2021 et notre certification ISO 27001 est en cours. Cinq ans de système qualité audité nous ont appris une chose sur les normes de management : elles ne récompensent pas l’intention, elles récompensent la trace. Le prestataire qui vend dans le même contrat l’audit de gouvernance IA, la plateforme d’IA et l’infogérance finit par évaluer son propre travail. Nous avons choisi de ne pas occuper cette position, et elle nous coûte des lignes de chiffre d’affaires chaque année.
Votre prochaine échéance est l’inventaire, et il est déjà en retard sur le 2 août. Trente minutes avec un de nos ingénieurs suffisent à savoir où vous en êtes : réserver un créneau.
Sources
- ISO/IEC 42001:2023 - Intelligence artificielle : système de management, Organisation internationale de normalisation
- Règlement (UE) 2024/1689 établissant des règles harmonisées concernant l’intelligence artificielle, EUR-Lex
- Règlement européen sur l’IA (« AI Act »), Autorité de contrôle prudentiel et de résolution