

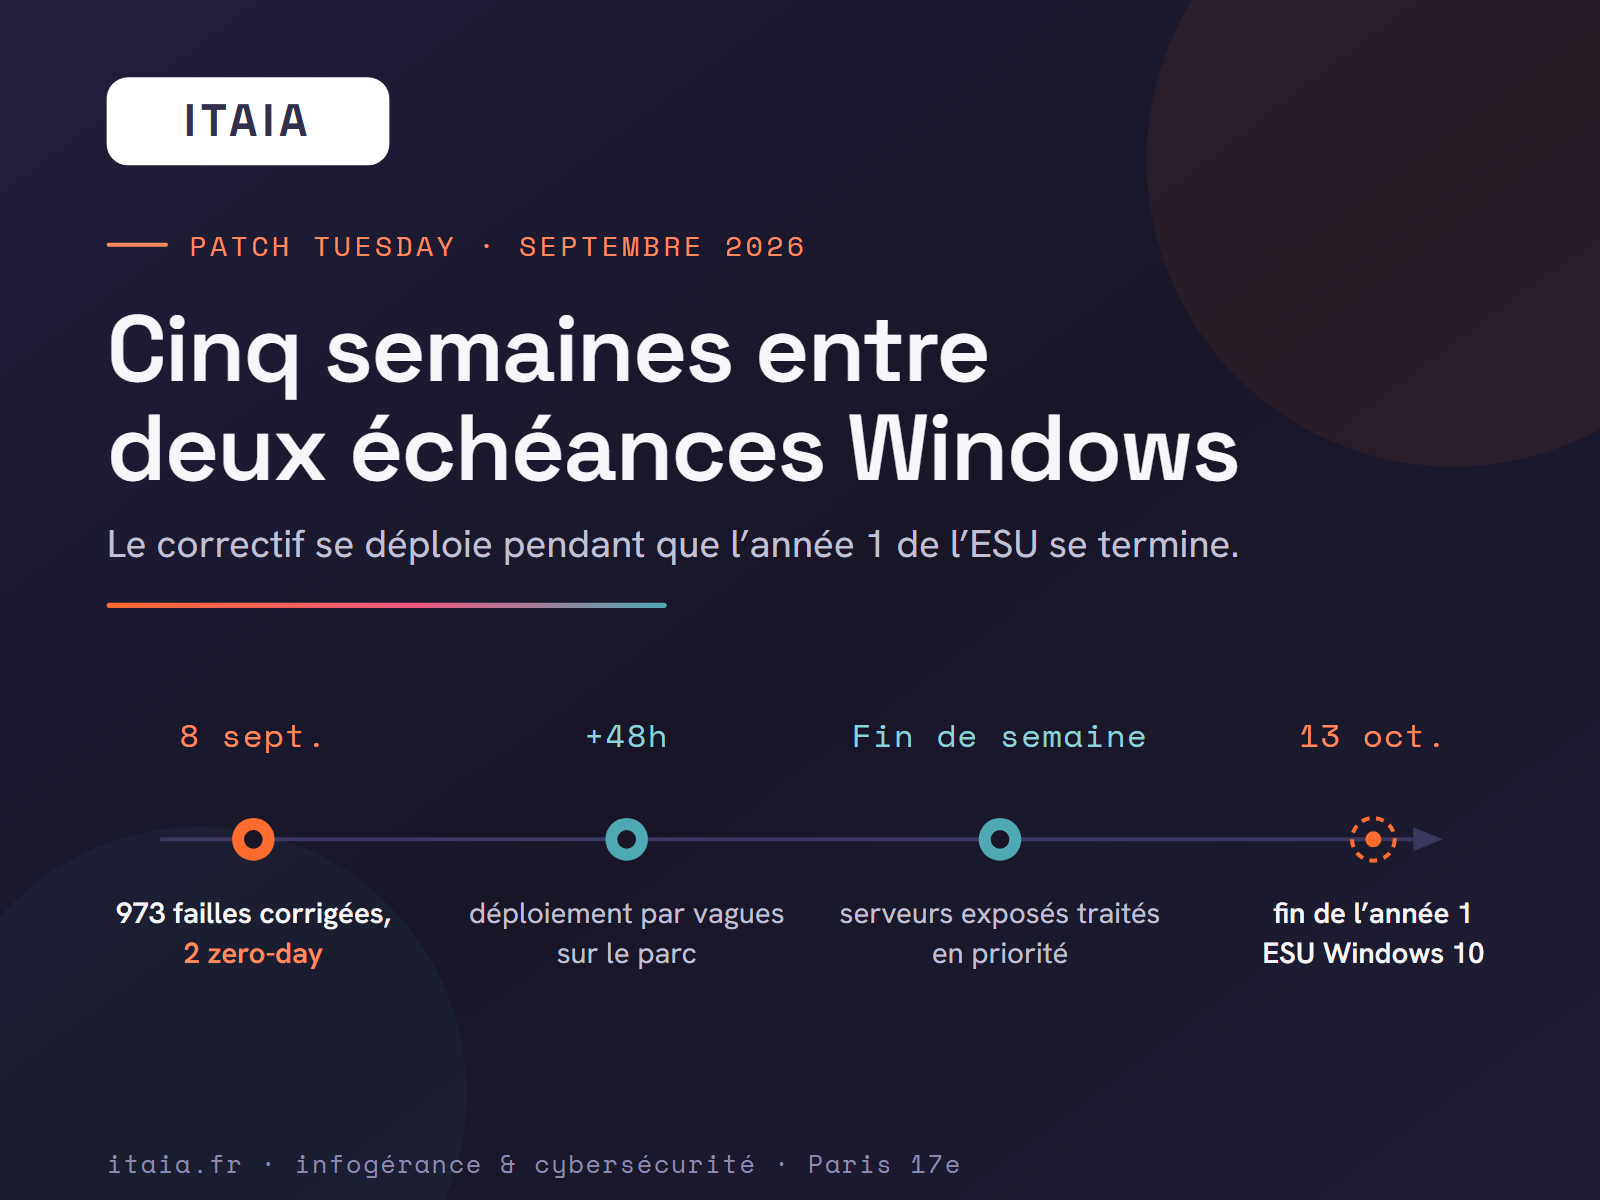
Mardi 8 septembre, Microsoft a publié son lot mensuel de correctifs. 973 failles corrigées d’un coup, un record pour l’année, et surtout deux d’entre elles déjà activement exploitées avant même la publication du correctif. Si votre mise à jour Windows 11 traîne depuis quelques jours, c’est le moment de s’en occuper.
Mardi 8 septembre : ce que Microsoft a corrigé et ce qui reste ouvert
Le cycle de septembre corrige des failles réparties sur l’ensemble de l’écosystème Windows, avec une vingtaine classées « wormable », c’est-à-dire capables de se propager d’un poste à l’autre sans action de l’utilisateur. Deux d’entre elles, CVE-2026-81963 et CVE-2026-85880, étaient déjà exploitées activement au moment de la publication, ce qui place ce patch au-dessus de la moyenne habituelle en termes d’urgence. Microsoft documente l’ensemble sur son Security Update Guide, poste par poste ; le CERT-FR a publié son propre avis dès le lendemain, le 9 septembre, en reprenant les deux CVE activement exploitées.
Ce niveau de correction n’est pas exceptionnel en soi. Ce qui l’est davantage, c’est la combinaison du volume et de l’exploitation déjà active : d’ordinaire, l’un ou l’autre suffit à justifier une priorité haute. Là, les deux se cumulent.
Pourquoi deux failles sur 973 suffisent à changer votre priorité de la semaine ?
Sur les 973 corrections, l’immense majorité concerne des scénarios qui demandent un accès local ou des conditions spécifiques. Les deux failles exploitées, elles, ne demandent pas ces conditions favorables : c’est précisément pour cela qu’elles sont déjà utilisées. Un poste exposé sur internet, ou simplement mal isolé sur le réseau interne, devient une porte d’entrée exploitable dans les jours qui suivent une publication de ce type, le temps que les outils d’attaque automatisés intègrent les nouvelles signatures.
Vous allez peut-être penser que Windows Update s’en charge tout seul, sans intervention. C’est vrai pour un particulier. Ça l’est beaucoup moins pour une entreprise : la plupart des PME déploient les correctifs par vagues, pour vérifier qu’une mise à jour ne casse pas un logiciel métier avant de la généraliser à tout le parc. Cette prudence a un coût, en jours d’exposition.
Vos postes sont-ils vraiment à jour ?
Sur le parc que nous supervisons, un poste sur six n’avait pas terminé l’installation du correctif de septembre quarante-huit heures après sa sortie, la plupart en attente d’un redémarrage repoussé par leur utilisateur. C’est un chiffre banal, presque tous les mois se ressemblent sur ce point précis, et c’est justement ce qui en fait un point aveugle : personne ne s’alarme d’un redémarrage reporté, jusqu’au jour où la faille qu’il laisse ouverte a une CVE et un exploit public.
Trois vérifications suffisent, sans compétence technique particulière : demander à son prestataire ou à son service informatique le taux de déploiement du patch de septembre sur le parc, vérifier qu’aucun poste ancien (ou sous Windows 10 hors ESU) n’est resté hors du cycle de correctifs, et confirmer que les serveurs exposés (VPN, accès distant) ont été traités en priorité plutôt qu’en fin de vague.
Nous préférons, chez ITAIA, un déploiement en anneaux échelonné sur deux à trois jours plutôt qu’un déploiement massif immédiat : un correctif mal testé qui bloque une application métier coûte souvent plus cher qu’un jour ou deux d’exposition supplémentaire sur un parc déjà surveillé. Cette position ne fait pas l’unanimité chez tous les éditeurs de solutions de sécurité, qui poussent plutôt vers l’automatisation totale.
Le prochain rendez-vous, le 13 octobre
Ce patch de septembre n’est pas un cas isolé posé sur un calendrier vide. Le 13 octobre, l’année de mises à jour de sécurité étendues pour Windows 10 s’achève, avec un doublement du tarif de la deuxième année pour les entreprises qui restent sur cet OS. Les deux échéances se recoupent : un parc encore partiellement sous Windows 10 est un parc où chaque cycle de correctifs mensuel devient plus coûteux à suivre, pas seulement en licences, en temps d’administration aussi.
Pour se faire une idée concrète de ce qu’un poste compromis ou un arrêt de production coûterait à votre structure, notre calculateur du coût d’un arrêt informatique donne un ordre de grandeur en quelques minutes, à partir de vos propres effectifs.
