RTO, RPO, PCA, PRA : les définitions (et le BCDR)

Le RTO est la durée d’arrêt maximale admissible ; le RPO est la perte de données maximale admissible, exprimée en temps. Ces deux chiffres, avec le PCA et le PRA qui les mettent en œuvre, forment ce que l’anglais regroupe sous l’acronyme BCDR. Chaque terme est défini ci-dessous, en une phrase, avec ses équivalents français.

BCDR : la définition

Le BCDR (Business Continuity and Disaster Recovery) désigne l’ensemble des processus et techniques qui permettent à une organisation de continuer à fonctionner pendant un sinistre et de reprendre ses opérations normales après. En français, il recouvre deux plans complémentaires : le PCA et le PRA.
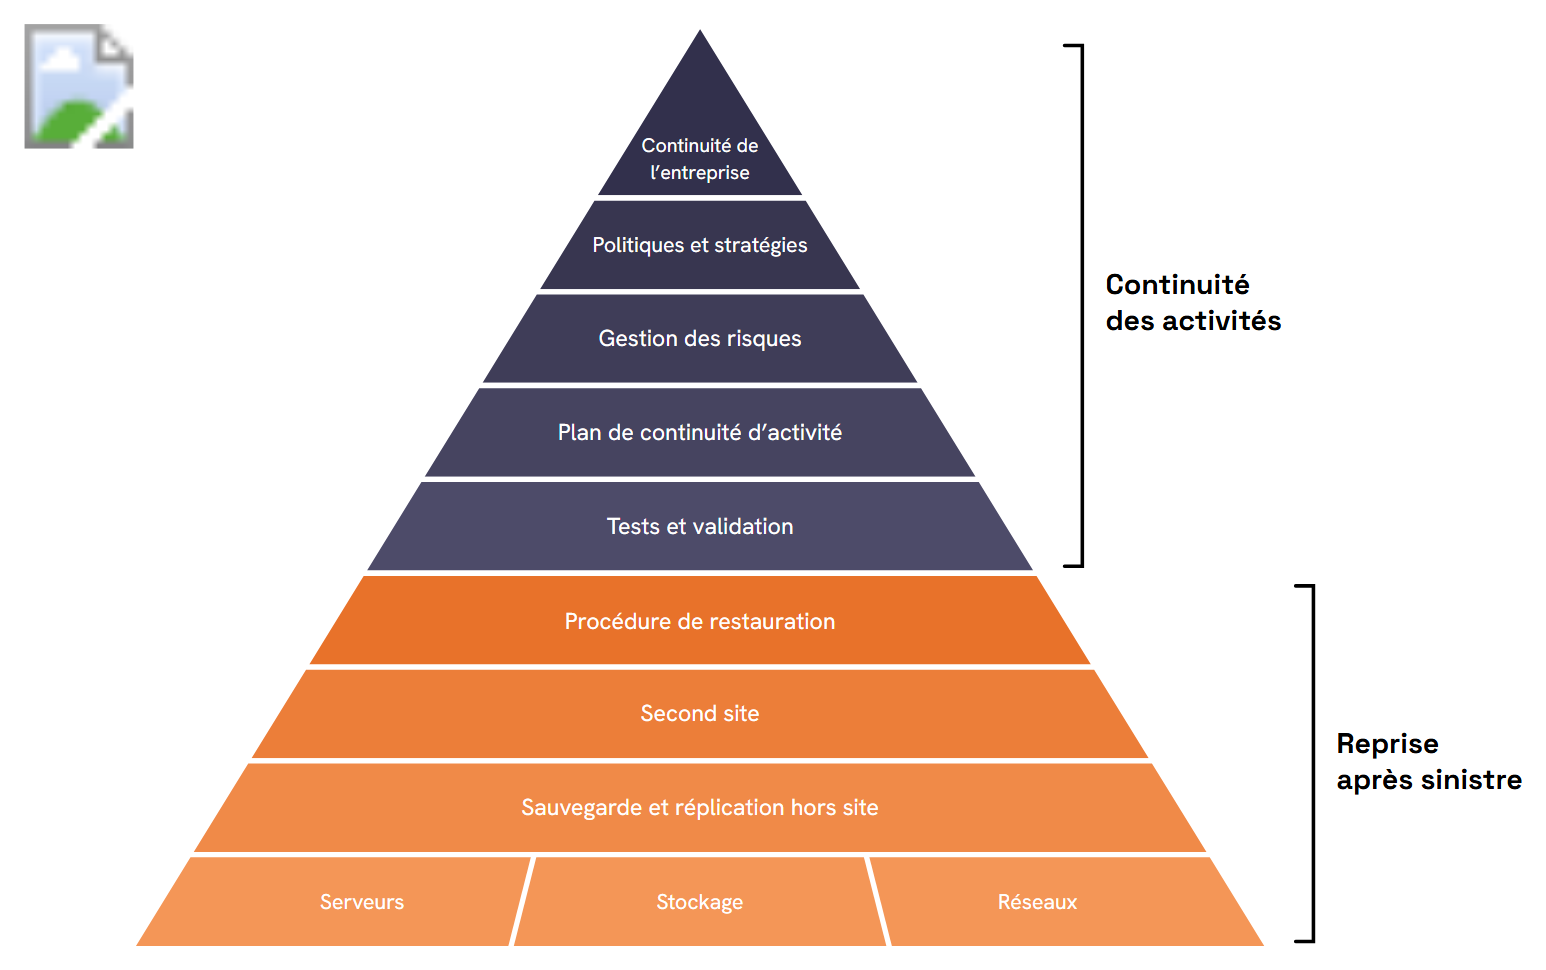
Pyramide BCDR : en haut la continuité des activités (continuité de l’entreprise, politiques et stratégies, gestion des risques, plan de continuité d’activité, tests et validation), en bas la reprise après sinistre (procédure de restauration, second site, sauvegarde et réplication hors site, socle serveurs, stockage, réseaux).
La pyramide BCDR : continuité des activités (haut) et reprise après sinistre (bas).

PCA : continuer à travailler pendant l’incident

Le PCA (plan de continuité d’activité) définit comment l’entreprise maintient ses fonctions essentielles pendant un incident : mode dégradé, postes de repli, procédures manuelles temporaires, communication interne et externe. C’est le volet « métier » du BCDR : qui fait quoi, avec quels moyens, pendant que l’informatique est indisponible.

PRA : revenir à la normale après

Le PRA (plan de reprise d’activité) définit comment le système d’information est restauré après un sinistre : ordre de restauration des serveurs et applications, bascule vers un environnement de secours, vérifications avant remise en production. C’est le volet technique : celui que l’on teste par des exercices réguliers.

Cette page vous a aidé ? C’est notre métier.

  • Support 8h-20h · 7j/7
  • SOC 24/7
  • < 10 min
  • Équipe dédiée
Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

ou lancez le pré-diagnostic cybersécurité (3 min, sans inscription, rien n’est stocké) →
En plateau
Gestion réseau
En datacenter
En datacenter
Documentation
En sensibilisation
Octobre Rose Movember

RTO et RPO : les deux chiffres qui dimensionnent tout

Le RTO (Recovery Time Objective), en français l’objectif de délai de restauration (DDR pour délai de restauration maximal admissible, on croise aussi DMIA), est la durée maximale d’interruption : en combien de temps le service doit être rétabli.

Le RPO (Recovery Point Objective), en français l’objectif de point de reprise (PDMA pour perte de données maximale admissible), est exprimé en temps : combien de minutes ou d’heures de travail on accepte de perdre.

Ces deux objectifs dictent les moyens : un RPO de 24 h se satisfait d’une sauvegarde nocturne ; un RPO de 15 minutes exige une réplication continue. Un RTO de 4 h impose un environnement de secours prêt à démarrer (DRaaS) ; un RTO de 72 h tolère une reconstruction. Fixer RTO/RPO sans les chiffrer en euros de moyens, c’est écrire un vœu.
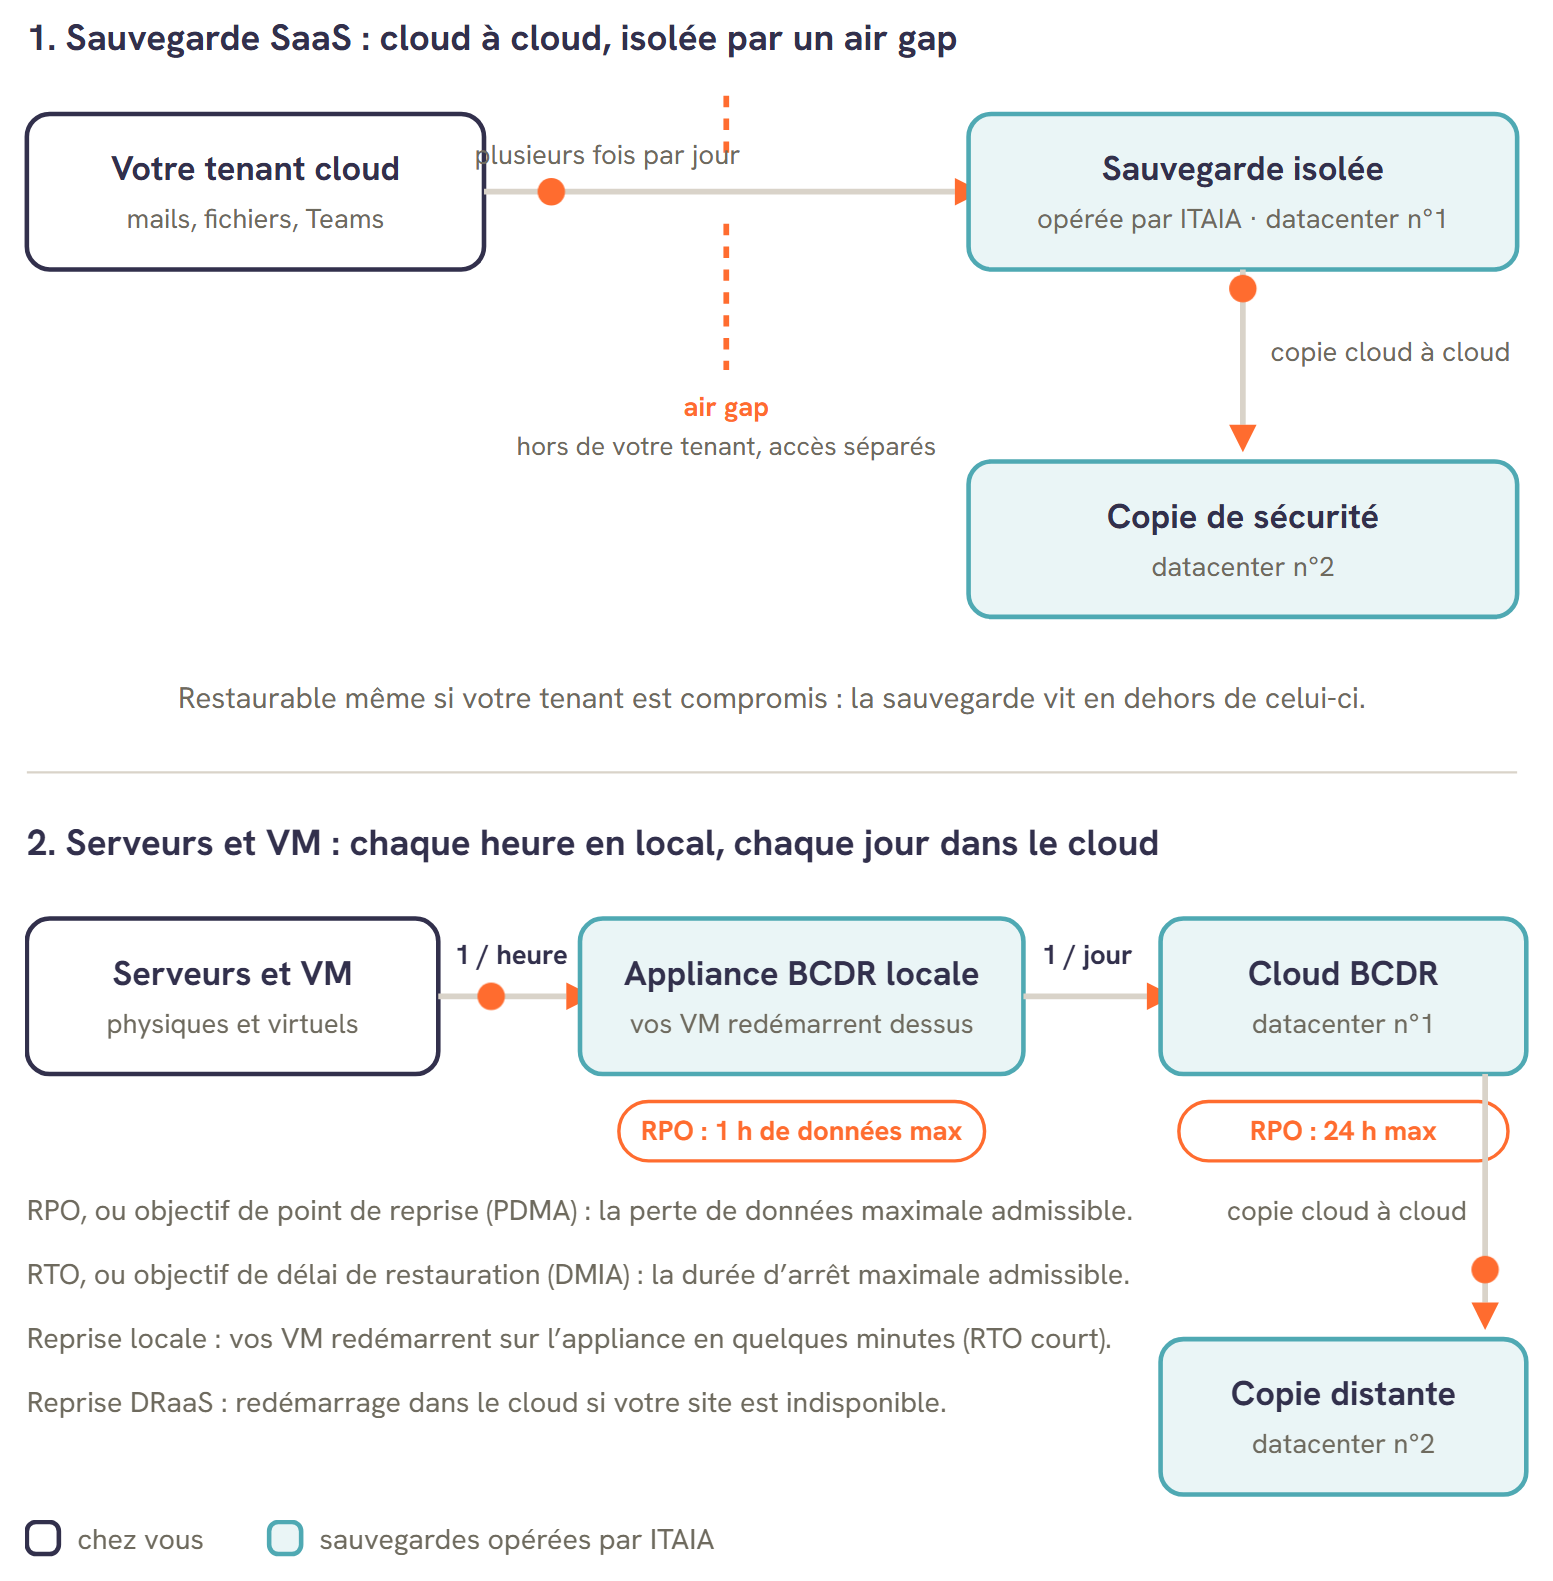
Architecture de sauvegarde BCDR ITAIA : sauvegarde SaaS cloud à cloud isolée par un air gap, copiée sur un second datacenter ; serveurs et VM sauvegardés chaque heure sur l’appliance locale (RPO 1 h) puis chaque jour dans le cloud BCDR (RPO 24 h), avec copie distante.
Deux chaînes complémentaires : vos données SaaS copiées hors de votre tenant (air gap, deux datacenters), et vos serveurs protégés toutes les heures en local puis chaque jour dans le cloud, avec une copie de cloud à cloud. Le RPO (objectif de point de reprise, PDMA) indique la perte de données maximale ; le RTO (objectif de délai de restauration, DDR ou DMIA), le temps de redémarrage.

Les briques techniques

Pour les entités régulées : BCDR = obligation DORA

DORA impose aux entités financières une politique de continuité TIC documentée, des RTO/RPO définis, et des tests réguliers dont les résultats sont opposables au régulateur. Le détail dans notre FAQ DORA et notre page sauvegarde & reprise pour la finance régulée. Retrouvez aussi les définitions liées (RTO, RPO, GTR, sauvegarde immuable…) dans notre glossaire informatique.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · PME parisienne

Zéro serveur sur site, et la preuve que rien ne manque

Quatre serveurs physiques migrés vers l’identité, les fichiers et la comptabilité dans le cloud Microsoft. Migration vérifiée par inventaire chiffré et empreintes, procès-verbal de recette signé, serveurs décommissionnés avec un certificat d’effacement par disque.

Lire le cas complet
4 → 0 serveurs sur site
0 écart inexpliqué à la recette
4 disques effacés, un certificat chacun
1 dossier de preuves inaltérable

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages anonymisés sauf accord

Ils nous font confiance

Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Le socle technique DORA
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
Vanguélis Panayotis, présidentMKG Consulting
Lire le cas MKG Consulting
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Infogérance pour la finance régulée
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

    Externalisation informatique
  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    Notre transparence
    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

    Nos services cloud Microsoft
  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

    Le SOC 24/7
  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

    Conformité DORA
  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

    Infrastructure clé en main
Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour