
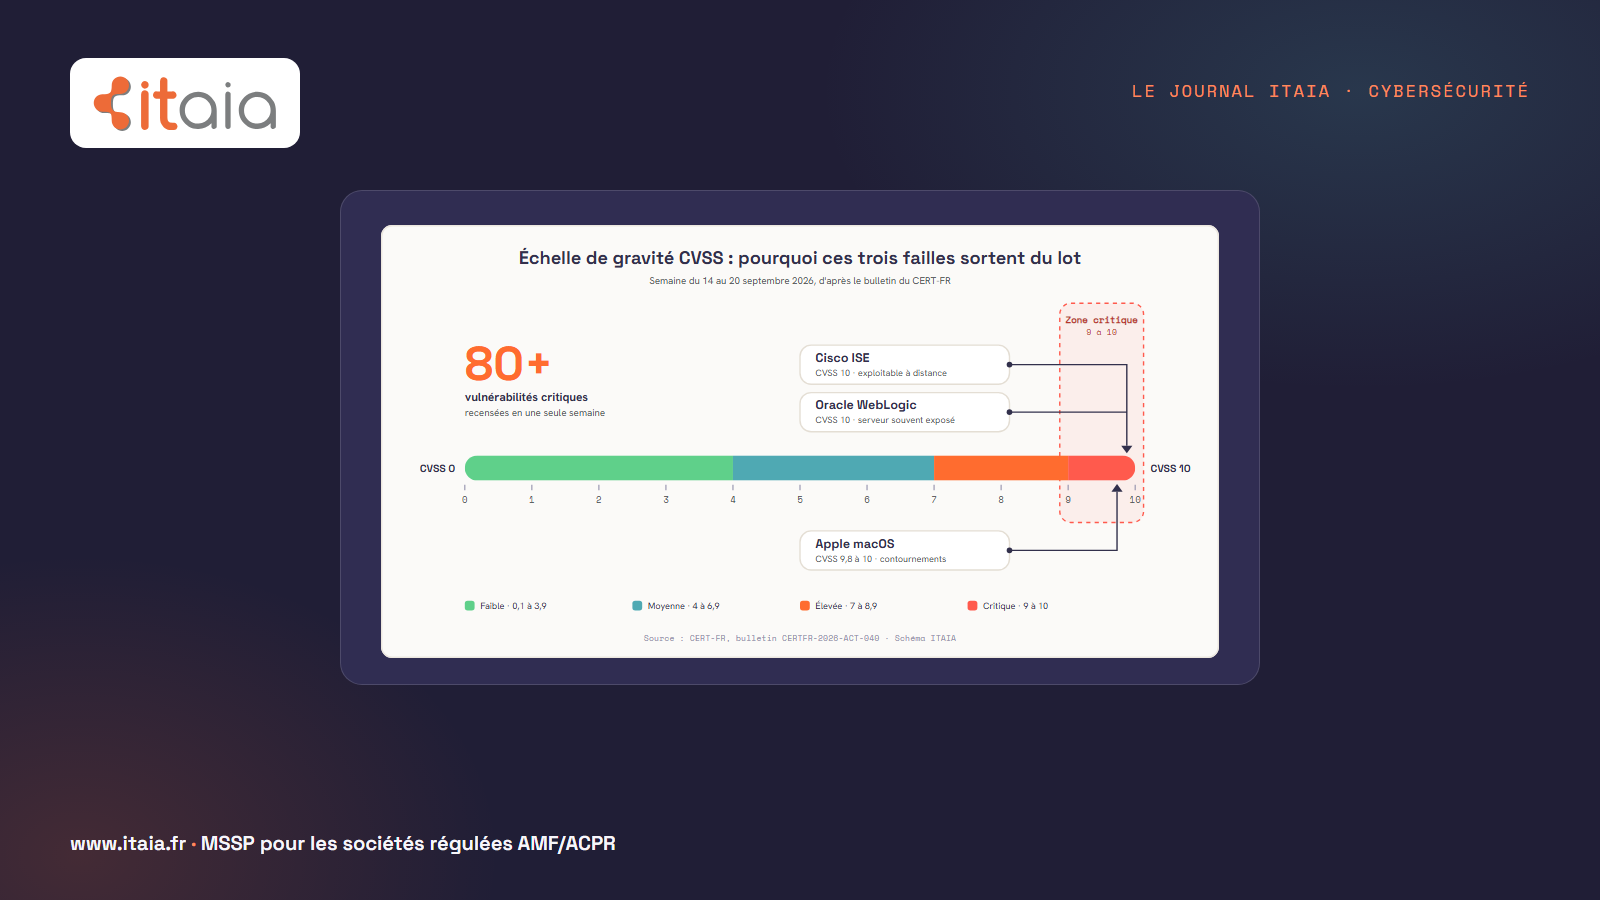
Le bulletin hebdomadaire du CERT-FR daté du 21 septembre 2026 compte plus de 80 vulnérabilités jugées critiques pour la seule semaine du 14 au 20 septembre. Plusieurs sont notées 10 sur 10, chez Cisco, Apple et Oracle. Avant de s’inquiéter, un rappel utile : la plupart des PME ne font tourner ni Cisco Identity Services Engine ni Oracle WebLogic, et ne sont donc pas directement visées. Ce qui vaut pour tout le monde, en revanche, c’est la question que soulève une semaine pareille. Qui, chez vous, apprend qu’une faille vient d’être publiée, et qui décide si elle vous concerne ou non ?
Une note sur 10, ça veut dire quoi concrètement ?
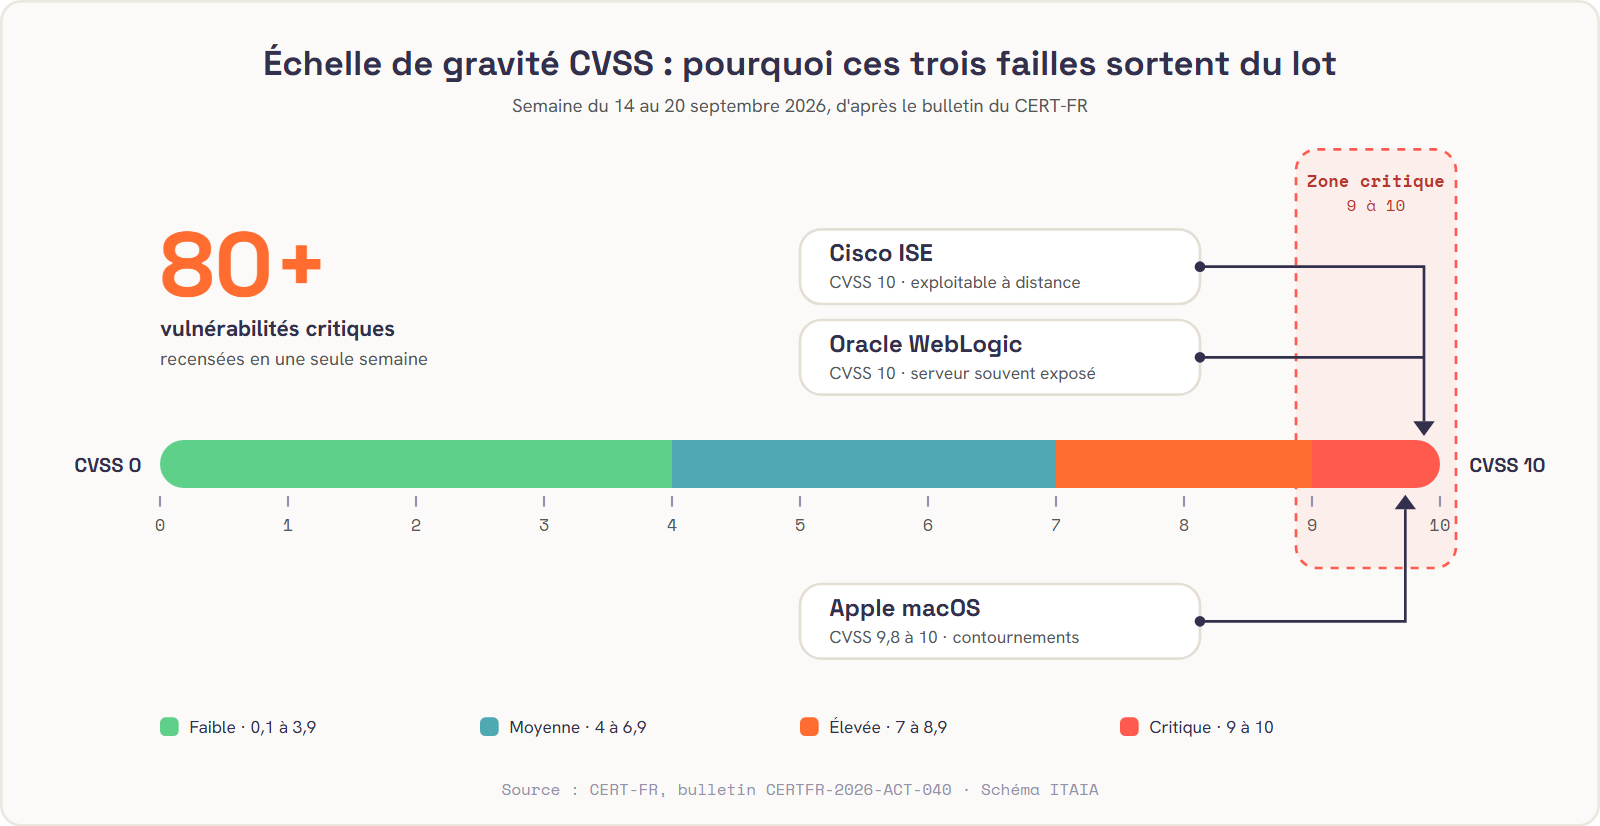
L’échelle CVSS va de 0 à 10. Au-delà de 9, on parle de faille critique ; à 10, un attaquant peut prendre la main sur le système à distance, sans compte ni mot de passe, et le plus souvent sans grande compétence une fois que l’exploit circule sur internet. Cette semaine, c’est le cas d’une faille Cisco ISE et d’une faille Oracle WebLogic Server, deux produits qu’on trouve plutôt chez les grandes structures et chez certains prestataires. Apple a corrigé de son côté plusieurs contournements de sécurité de macOS, notés entre 9,8 et 10.
Ce qui sort ces alertes du bruit de fond, ce n’est pas seulement la note. Ces produits sont souvent installés en façade, exposés à internet, et dans ce cas le délai entre la publication d’une faille et les premières tentatives d’exploitation se compte en jours, parfois en heures. Il y a aussi un effet de dépendance qu’on oublie facilement : une PME qui n’utilise aucun de ces logiciels peut quand même être touchée si son prestataire, son opérateur ou l’éditeur de son logiciel métier en dépend quelque part dans ses coulisses.
Sur les parcs que nous administrons, la différence entre une entreprise bien protégée et une autre tient rarement à la technique. Elle tient au délai entre la sortie d’un correctif et son application. Pour les failles critiques, sur nos 3 000 postes et serveurs, ce délai se mesure en heures. Nous avons vu des contrats où il se mesurait en semaines, sans que personne s’en rende compte.
Faut-il attendre le prochain Patch Tuesday pour agir ?
Non. Le Patch Tuesday, rendez-vous mensuel des correctifs Microsoft, sert à planifier les mises à jour Windows ordinaires. Une faille notée 10 sur un équipement exposé ne rentre pas dans ce calendrier : le correctif part dès sa publication, hors cycle, et si l’éditeur n’en fournit pas encore, on isole l’équipement en attendant.
Pour une entreprise de taille modeste, ce qu’on peut faire sans équipe informatique se résume à quelques questions. Demander par écrit à son prestataire sous combien de temps il applique les correctifs critiques, et pas seulement les mises à jour standard : la réponse, ou son absence, est très instructive. Vérifier que les équipements exposés à internet, VPN, pare-feu, accès distants, figurent sur une liste tenue à jour quelque part, plutôt qu’installés un jour puis oubliés. Et si le doute persiste sur l’état réel du parc, le mesurer au lieu de le supposer. Notre pré-diagnostic cybersécurité gratuit en donne une photographie en quelques minutes, sans inscription.
On nous répond parfois « je paie déjà un contrat de maintenance, ça doit être fait ». Souvent, oui. Mais un contrat qui ne fixe aucun délai chiffré pour les correctifs critiques ne vous protège pas davantage qu’un contrat sans cette ligne : il rassure, ce qui est autre chose.
La semaine prochaine apportera sa propre liste de failles à 10 sur 10, c’est le rythme normal du logiciel. Retenir les numéros de CVE n’a aucun intérêt. Savoir qui les lit chaque semaine à votre place, si.
Sources : CERT-FR, Bulletin d’actualité CERTFR-2026-ACT-040 · CERT-FR, Avis de sécurité
Pour aller plus loin, notre rendez-vous de 30 minutes permet de passer en revue, avec un ingénieur, la manière dont votre parc actuel encaisse ce type de semaine.
