
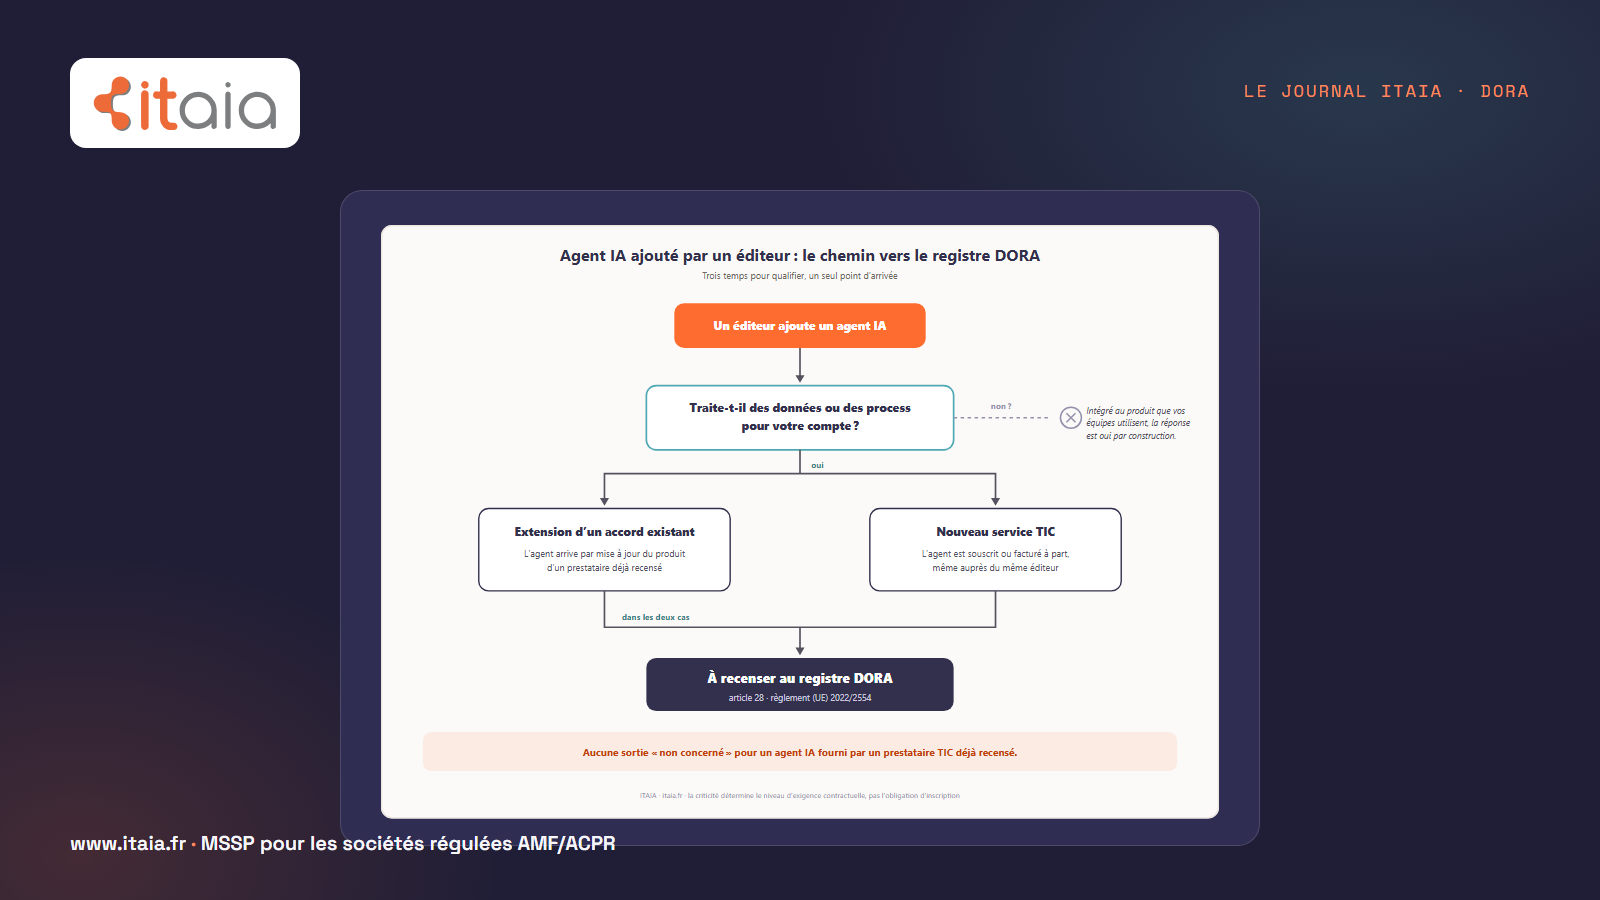
Début septembre, en marge d’un point trimestriel, le RCCI d’une société de gestion parisienne nous a décrit une situation devenue banale : son éditeur de reporting réglementaire venait d’ajouter un agent IA à son produit, sans en informer qui que ce soit. Fallait-il l’inscrire au registre DORA ? Oui. Un agent IA fourni par un prestataire TIC est un composant TIC comme un autre au sens de l’article 28 du règlement DORA, qu’il tourne dans un cloud tiers ou à l’intérieur du logiciel que vos équipes utilisent tous les jours.
Nous ne faisons là aucune interprétation audacieuse. C’est la lecture littérale du texte, celle que l’ACPR rappelle dans sa documentation DORA à l’intention des sociétés de gestion.
Un agent IA doit-il figurer dans le registre DORA ?
L’article 28 vise tout accord contractuel portant sur des services TIC, sans distinguer la nature technique de l’outil ni sa taille. Un module d’analyse automatisée ajouté par un éditeur de reporting entre dans ce périmètre au même titre que l’hébergement cloud ou la solution de sauvegarde. Nous avons détaillé récemment la méthode en quatre étapes pour tenir ce registre : recenser, qualifier, collecter, maintenir à jour. Avec l’IA, c’est l’étape « qualifier » qui pose problème, parce que personne ne vous prévient quand une fonction change de nature au fil des mises à jour.
On nous objecte souvent que l’éditeur en question n’est pas un prestataire TIC critique au sens strict, seulement un sous-traitant applicatif parmi beaucoup d’autres, et que l’ajouter au registre alourdirait un exercice déjà réparti entre trop d’intervenants. DORA ne fait pourtant pas cette distinction au stade du recensement. La criticité détermine le niveau d’exigence contractuelle, pas l’obligation d’inscrire le prestataire.
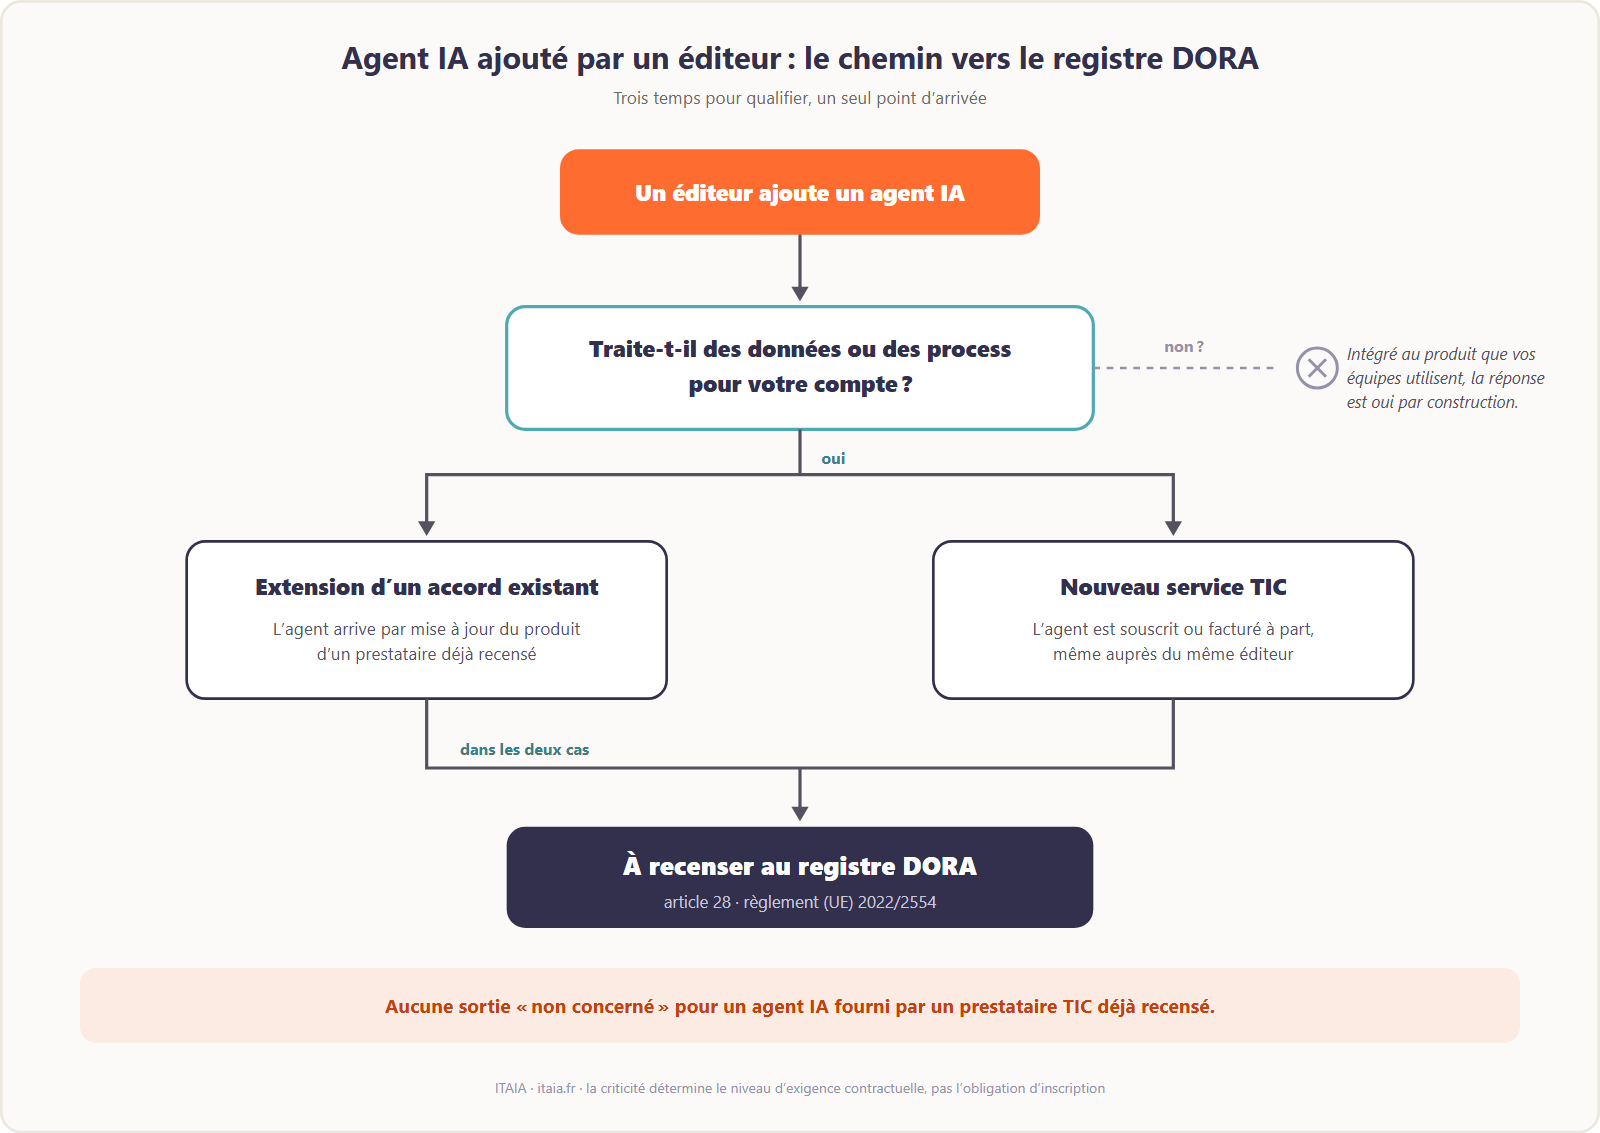
Ce que couvre vraiment l’article 28
Sur les registres que nous avons relus cet été pour nos clients sociétés de gestion, aucun ne mentionnait d’agent IA. Pourtant, la moitié des éditeurs SaaS qu’ils utilisent en avaient déjà activé un par défaut. Le guide DORA d’ITAIA propose, dans son chapitre sur le registre, une checklist écrite pour ce type d’ajout silencieux : à chaque mise à jour produit d’un éditeur, vérifier si une fonction automatisée a changé de statut.
Trois heures pour passer d’un jeton volé au contrôle total
Le rapport de threat intelligence publié par Anthropic en septembre 2026 raconte un cas où un simple jeton de développeur volé a suffi pour obtenir, en trois heures environ, un contrôle administratif complet d’une infrastructure cloud, avec plus de 200 organisations clientes exposées à travers une chaîne d’approvisionnement SaaS compromise. Ce scénario décrit très exactement le type d’accès qu’un agent IA intégré à un produit tiers manipule en permanence, souvent avec des droits plus larges que ce que sa fonction exigerait.
Que faire quand l’éditeur ne prévient pas ?
La démarche tient en peu de choses, mais elle demande de l’écrit. Demander à chaque éditeur présent au registre la liste des traitements automatisés ou IA activés sur votre instance. Qualifier chaque réponse avec la même grille que le reste du registre, sans inventer de catégorie à part. Et consigner les absences de réponse, parce qu’une non-réponse est une information en soi, utile pour le prochain dépôt sur ROSA fin septembre.
Nous pensons qu’une bonne partie des registres déposés cette année resteront incomplets sur ce point, tant que les éditeurs ne joueront pas la transparence sur leurs propres évolutions produit. Le texte laisse d’ailleurs une question ouverte : quel degré de détail attend-on pour documenter un agent IA intégré dans un produit tiers plutôt que souscrit en direct ? Les autorités européennes de supervision n’ont rien publié de spécifique à ce jour. Et le calme réglementaire de ces deux dernières semaines côté DORA ne change rien au terrain : sur la seule semaine du 7 au 13 septembre, le CERT-FR recensait plus de 60 vulnérabilités critiques, dont un contournement de politique de sécurité déjà exploité. Ce que le registre cherche à cartographier ne reste jamais immobile assez longtemps pour qu’on puisse le déclarer stable.
Le prochain client qui nous posera la question ne sera sans doute pas un RCCI mais un éditeur, qui voudra savoir ce qu’il doit nous transmettre pour que ses clients puissent répondre. Trente minutes suffisent en général à cadrer ce qu’il faut ajouter à votre registre →
