

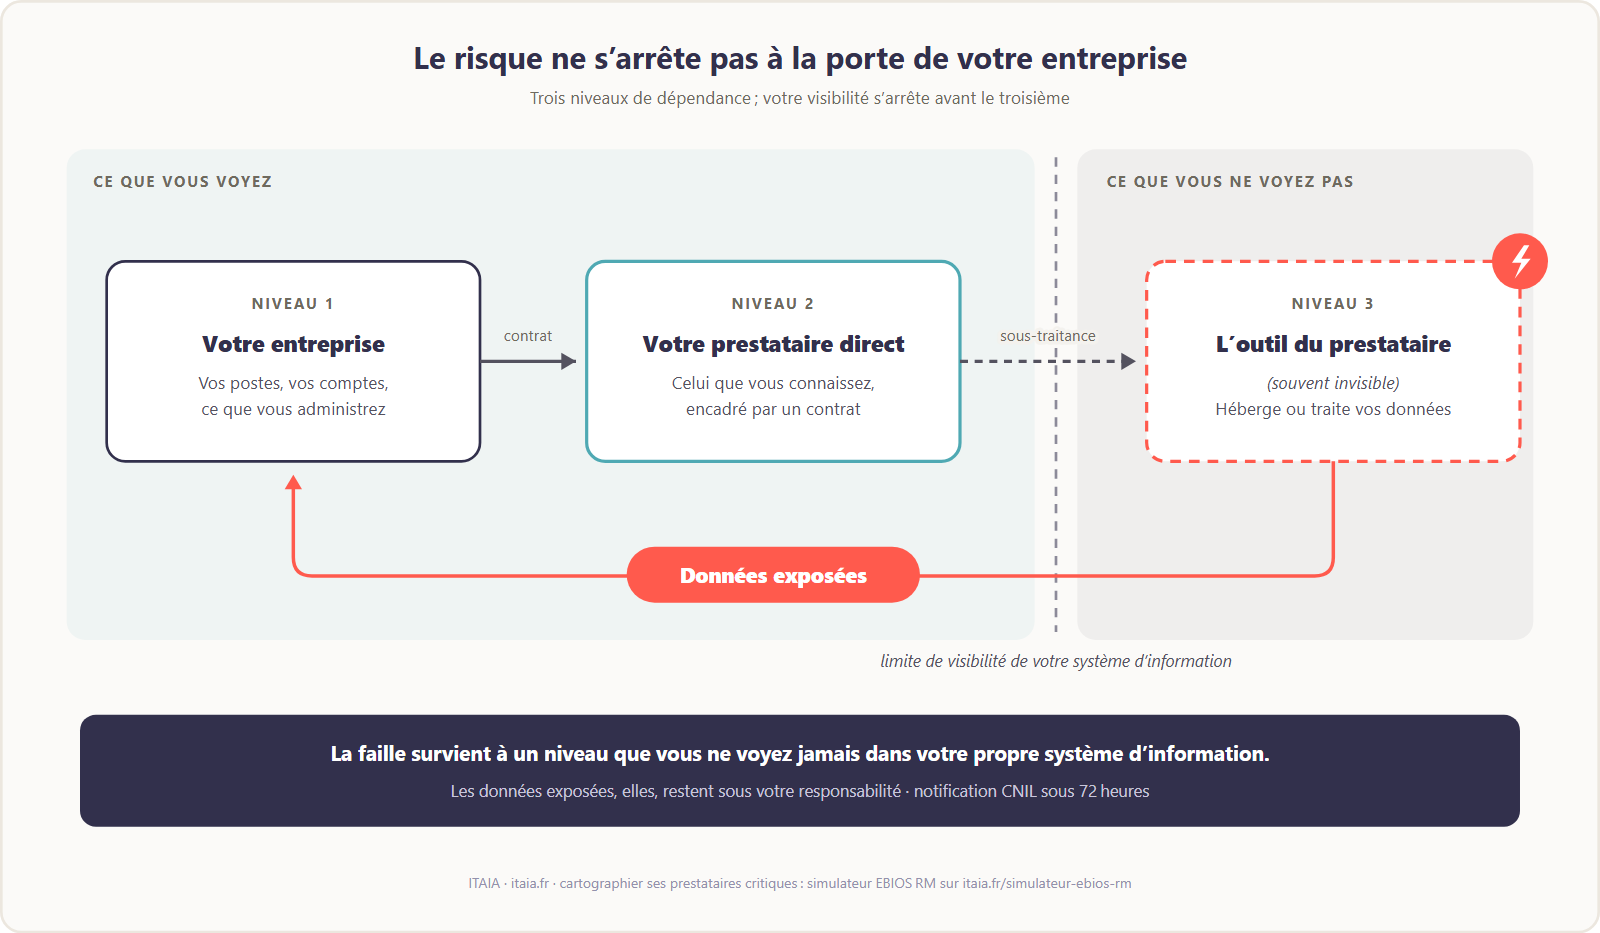
La faille révélée le 20 septembre, qui a exposé jusqu’à 1,7 million de dossiers liés à l’Afpa, n’a pas touché l’Afpa directement : elle est passée par l’outil de gestion des hébergements d’un prestataire externe. Identité, adresse, date de naissance, email, données couvrant parfois vingt ans d’historique. Deux groupes revendiquent l’extraction.
C’est le genre de détail qui change tout dans la manière de lire l’incident. Un grand donneur d’ordre a fait ce qu’il fallait de son côté ; c’est un maillon plus loin dans la chaîne que ça a cédé.
Pourquoi la faute d’un prestataire devient-elle votre problème ?
Vous allez sans doute penser que votre PME de vingt postes n’a rien à voir avec un opérateur public qui en gère des millions. Le volume, non. La mécanique du risque, si : un sous-traitant mal audité expose une PME de vingt postes exactement de la même façon qu’un grand établissement, dès lors que ce sous-traitant héberge, traite ou a accès à des données pour son compte. La CNIL rappelle que tout responsable de traitement dispose de 72 heures pour notifier une violation de données dès qu’il en a connaissance, y compris quand la violation a eu lieu chez un tiers.
Ce qu’on ne sait pas encore
On ne sait pas encore, au moment d’écrire ces lignes, si les données volées incluent des informations bancaires : les deux groupes revendiquant l’attaque ne le précisent pas de la même façon, et aucune confirmation officielle n’a suivi à ce stade. Ce flou n’est pas un détail : c’est justement ce qui rend le sujet difficile à trancher en interne quand un collaborateur demande, dès lundi matin, si son propre dossier est concerné.
Que vérifier cette semaine auprès de vos propres prestataires ?
Un audit express tient sur une feuille : qui a un compte chez qui, depuis quand, avec quels droits, et qui l’a vérifié pour la dernière fois. Nous pensons qu’une bonne partie des dirigeants de PME françaises ne savent toujours pas citer le nom de leurs trois principaux prestataires informatiques, alors qu’ils sauraient citer leur expert-comptable sans hésiter.
Sur les tickets ouverts cette semaine chez nos clients après l’annonce Afpa, aucun ne concernait un incident réel : tous portaient sur la même question, celle de savoir si l’entreprise était concernée par un prestataire similaire. Pour y répondre sans deviner, le simulateur d’analyse de risques selon la méthode de l’ANSSI permet de lister vos prestataires critiques et d’estimer, poste par poste, ce qu’un accès compromis chez l’un d’eux exposerait réellement chez vous.
Trois questions suffisent pour démarrer, sans outil ni rendez-vous : la liste existe-t-elle quelque part, sous une forme lisible par quelqu’un d’autre que vous ? Un accès retiré à un prestataire il y a six mois l’a-t-il vraiment été partout ? Et si la réponse à l’une des deux est non, qui s’en occupe cette semaine plutôt que l’an prochain ?
Le réflexe prestataire, en trois réponses
Trois clics, aucune donnée transmise : tout reste dans votre navigateur.
1. Une faille touche un prestataire externe, pas votre entreprise directement. Est-ce votre problème ?
La mécanique du risque touche une PME exactement comme un grand opérateur, quelle que soit la taille.
2. Après avoir eu connaissance d'une violation de données personnelles, combien de temps un responsable de traitement a-t-il pour la notifier à la CNIL ?
C'est le délai rappelé par la CNIL, qui s'applique aussi quand la violation a eu lieu chez un prestataire.
3. Quelle est la bonne fréquence pour vérifier qui a accès à vos systèmes chez vos prestataires ?
Un audit express tient sur une feuille : qui a un compte, depuis quand, avec quels droits, et qui l'a vérifié en dernier.
