

Le dépôt du programme d’activité sur ROSA n’est plus un exercice de rédaction. Depuis cette année, l’ACPR ne se contente plus de la case cochée : elle veut la pièce qui prouve que la case a un sens. Et la moitié des RCCI que nous croisons chez nos clients sous gestion d’actifs n’ont pas encore intégré ce changement.
Le dépôt ROSA, une formalité comme une autre ?
Pendant des années, la logique a été simple. On décrivait son dispositif de contrôle interne, on cochait les rubriques du questionnaire annuel sur l’extranet ROSA, mis en place par l’AMF depuis janvier 2021, et on passait à autre chose. La société de gestion racontait sa conformité ; l’AMF la lisait. Personne ne vérifiait vraiment la cohérence entre ce qui était écrit et ce qui se passait réellement sur les postes, dans les journaux, dans les tickets d’incident.
Ce confort déclaratif touche à sa fin.
Ce qui a changé dans la doctrine de contrôle
L’ACPR a présenté son programme de travail pour 2026 le 19 janvier, avec un axe entièrement consacré à la mise en œuvre de DORA : gestion des incidents, cadres de risque TIC, conformité contractuelle des accords avec les prestataires. Ce n’est pas une évolution cosmétique du questionnaire, c’est une bascule de posture : après deux ans de tolérance pédagogique, 2026 est l’année où l’on regarde les preuves plutôt que les intentions.
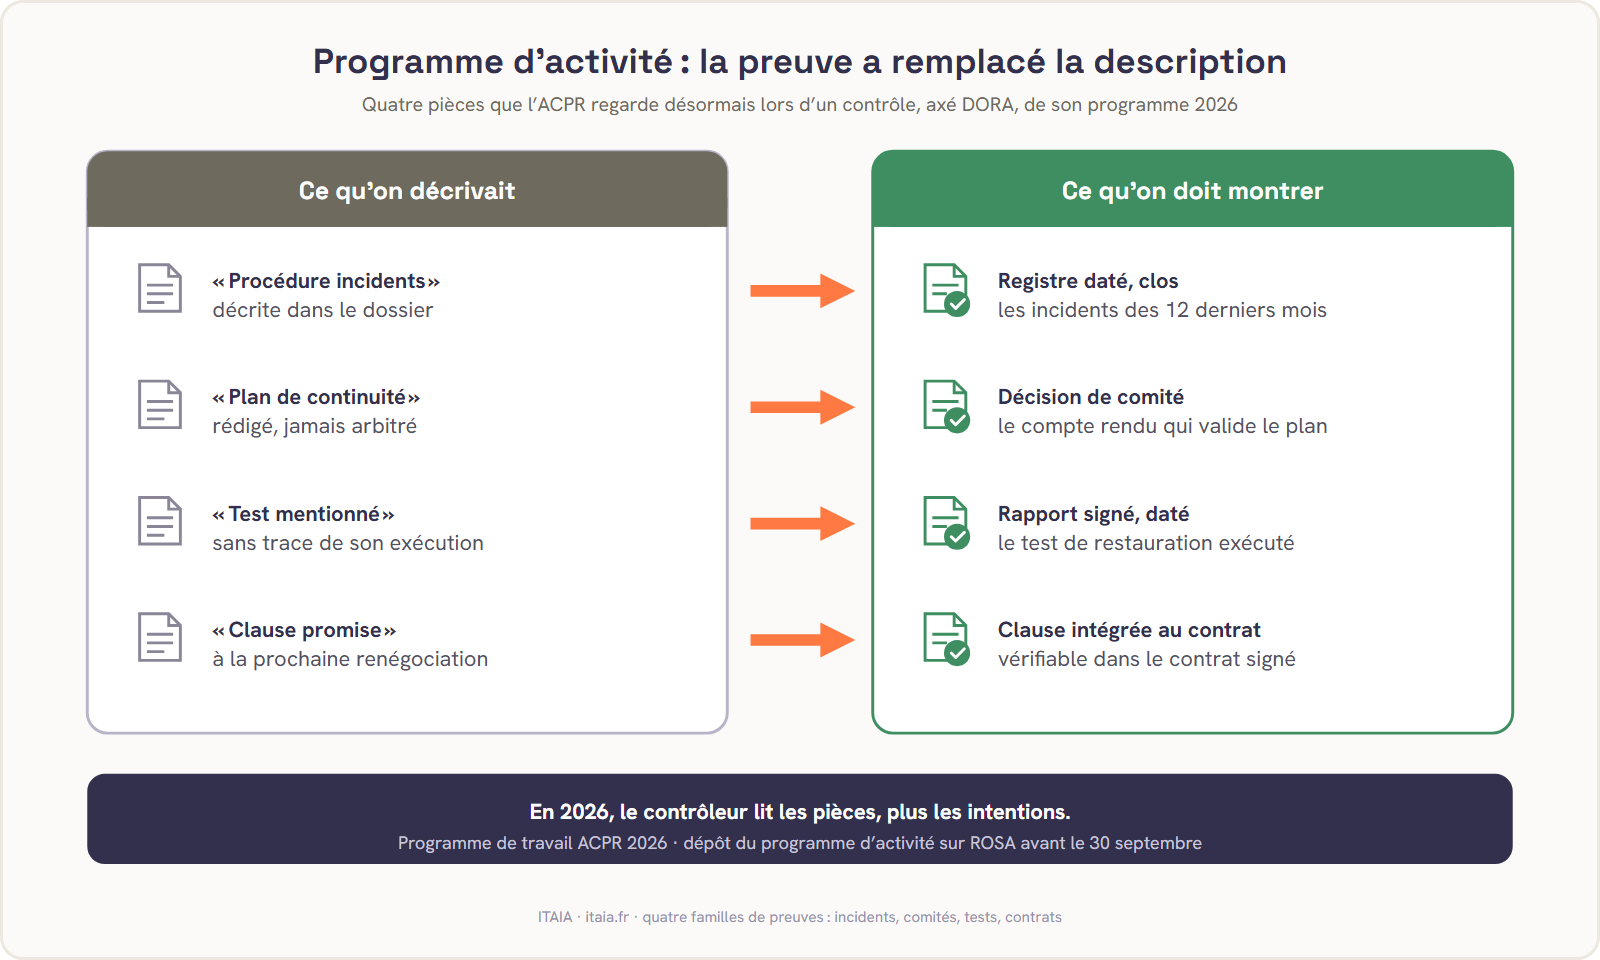
Concrètement, cela veut dire qu’un contrôleur ne se satisfera plus d’une ligne du type « procédure de gestion des incidents en place ». Il voudra le registre des incidents des douze derniers mois, avec leurs dates de clôture. Il voudra la décision du comité qui a validé le plan de continuité, pas seulement le plan. Chez un de nos clients sous gestion, en mars dernier, il a fallu trois relances internes pour simplement retrouver la preuve qu’un test de restauration de sauvegarde avait été exécuté l’année précédente. Le test avait eu lieu. La preuve, elle, dormait dans la boîte mail d’un prestataire qui avait changé d’interlocuteur entre-temps.
Qu’est-ce qu’un RCCI doit pouvoir montrer, concrètement ?
Quatre familles de preuves reviennent systématiquement dans les échanges que nous avons avec les responsables conformité de nos clients régulés : le registre d’incidents daté et clos, les comptes rendus de comité (sécurité, risques, continuité), les rapports de test technique signés d’une date, et les clauses contractuelles DORA effectivement intégrées aux contrats de sous-traitance critique, pas seulement promises à la prochaine renégociation. Sur ce dernier point, notre article sur la sous-traitance TIC détaille ce que le registre d’information attend précisément de vos prestataires.
Vous allez peut-être objecter que votre outil de reporting interne couvre déjà ce périmètre. C’est possible. Mais un tableau Excel mis à jour manuellement n’est pas une preuve technique : c’est une déclaration de plus, présentée sous une forme différente. Ce que l’ACPR cherchera, ce sont des artefacts produits par les systèmes eux-mêmes : journaux d’application de correctifs, historiques de supervision, exports d’un outil de monitoring. Notre page sur la supervision informatique explique comment ces journaux se construisent au fil de l’eau, sans reconstitution de dernière minute.
Ce que personne ne sait encore avec certitude, en revanche, c’est le niveau de granularité que les premiers contrôles sur pièces exigeront réellement. Le règlement délégué ne le précise pas, et il faudra sans doute attendre les premiers retours de terrain, courant 2027, pour savoir si un export mensuel suffit ou s’il faudra une traçabilité quasi continue.
Nous pensons, chez ITAIA, qu’une société qui met plus d’une heure à produire l’historique de ses incidents des deux dernières années a un problème plus sérieux qu’un simple problème de reporting.
Le calendrier qui reste avant le 30 septembre
Deux semaines. C’est ce qu’il reste, à la date de publication de cet article, pour vérifier que le programme d’activité qui part sur ROSA s’appuie sur des pièces réelles et datées, et non sur des formulations rassurantes rédigées en une soirée. Notre guide DORA rassemble les checklists utilisées par nos clients régulés pour ce type de revue avant dépôt : registre, contrats, tests, incidents.
Pour les RCCI qui veulent vérifier où se situent les zones d’ombre de leur dossier avant le dépôt, un point de 30 minutes avec notre équipe technique permet de passer en revue les pièces qui manquent réellement, pas celles qu’on suppose manquantes.
