Recherche de preuves informatiques : figer, constater, prouver

Le réflexe qui détruit un dossier, c’est de fouiller soi-même le poste. Voici comment figer la situation, faire constater par un commissaire de justice, et obtenir des preuves qui tiennent.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

55 € tout compris · 75 € avec SOC 24/7 · HT / poste / mois, prix publics

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour

La recherche de preuves informatiques, aussi appelée investigation numérique ou computer forensics, consiste à collecter, préserver et analyser des données (fichiers, journaux, messageries, historique d’un poste) de façon à ce qu’elles puissent servir de preuve dans une procédure. Le mot important est « préserver » : une donnée informatique se modifie en la regardant, et un dossier se joue souvent dans les premières heures.

Le réflexe qui sauve le dossier : ne touchez à rien

Face à une suspicion (un commercial qui part avec le fichier clients, des documents qui circulent chez un concurrent, une fraude interne), la tentation naturelle est d’ouvrir le poste du collaborateur et de chercher soi-même. C’est la pire chose à faire, pour deux raisons.

Techniquement, chaque fichier ouvert voit ses métadonnées modifiées : dates d’accès, journaux, traces système. Ce que vous consultez, vous l’altérez. Juridiquement, une « preuve » recueillie en fouillant sans cadre peut être contestée, voire écartée, et la manœuvre peut se retourner contre l’employeur. La valeur d’une preuve informatique tient à la chaîne de conservation : qui a accédé à quoi, quand, et dans quelles conditions.

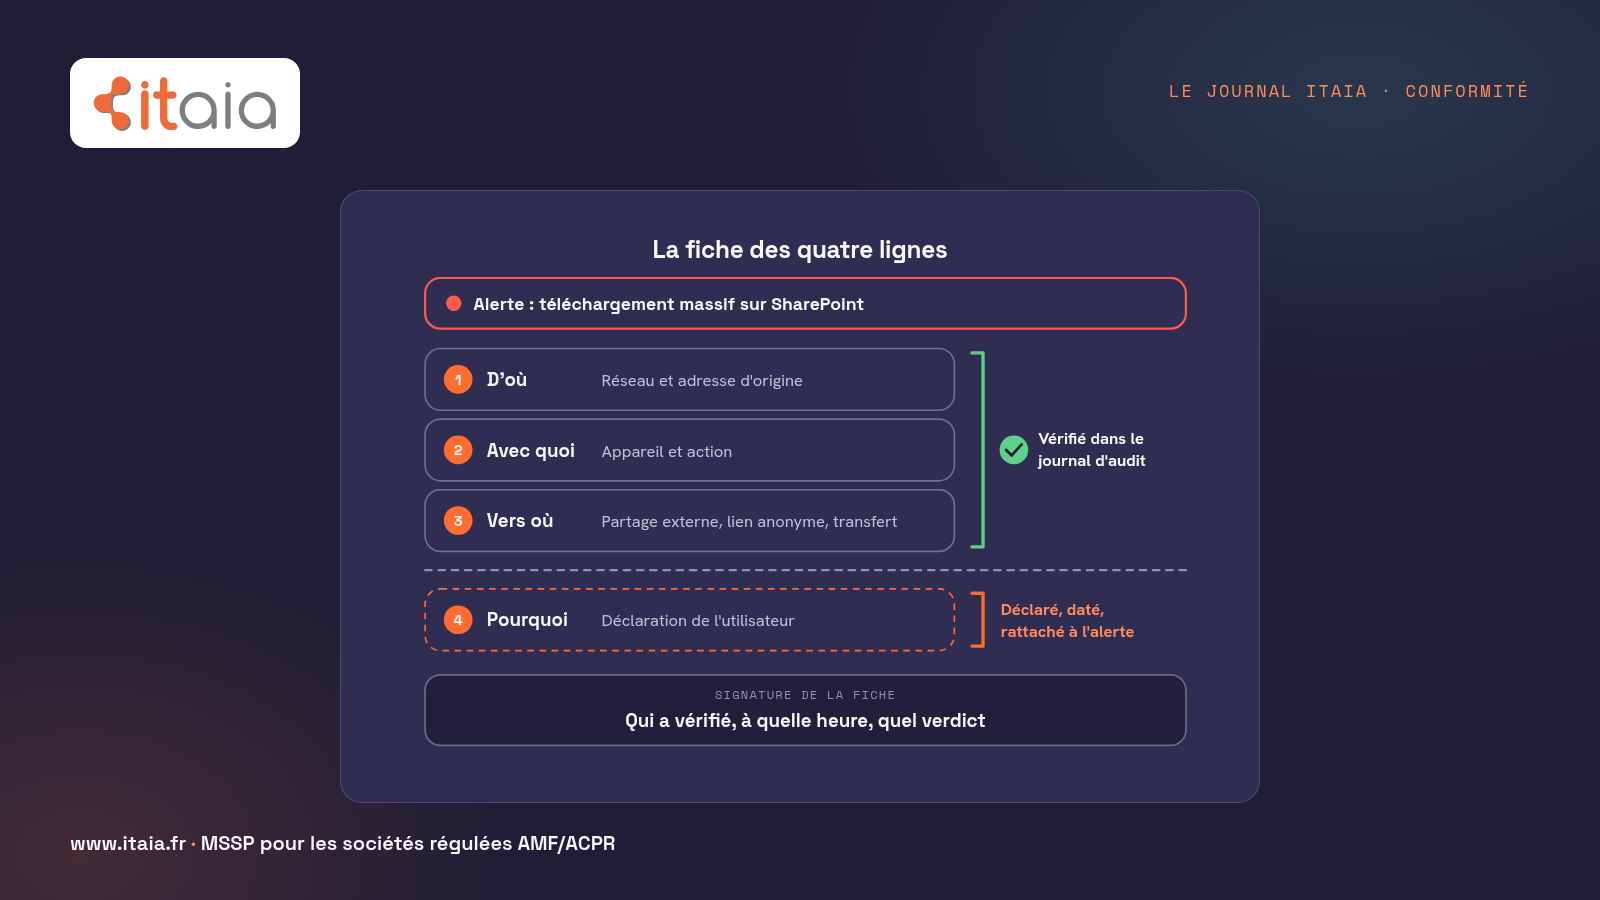
Les bons réflexes tiennent en quatre lignes : n’éteignez pas brutalement le poste et ne le réaffectez à personne, suspendez les accès sans rien supprimer, ne restaurez aucune sauvegarde par-dessus l’existant, notez la chronologie des faits. Puis appelez-nous.

Les situations où l’investigation s’impose

  • Départ d’un collaborateur avec suspicion d’exfiltration : fichier clients, devis, données techniques copiés vers un support USB, un cloud personnel ou une messagerie privée.
  • Concurrence déloyale : des informations internes qui se retrouvent chez un concurrent, avant ou après un départ.
  • Fraude ou malversation interne : manipulations comptables, détournements, faux documents.
  • Litige prud’homal où l’usage du matériel professionnel est en cause.
  • Suspicion d’intrusion ciblée ou d’espionnage, quand il faut établir ce qui a été consulté et emporté.

Qui fait quoi : ITAIA, l’expert, le commissaire de justice

Le déroulé est balisé, et chaque rôle compte.

  1. ITAIA fige et préserve. Nous mettons la situation sous conservation sans la polluer : poste isolé et non réaffecté, comptes suspendus, journaux et sauvegardes préservés en l’état. Comme prestataire de votre informatique, nous détenons la matière (historique, journaux, cartographie des accès) et nous la tenons prête pour l’analyse.
  2. Ontrack (KLDiscovery) est mandaté, par vous directement ou par nous en votre nom. Ce laboratoire, notre partenaire de longue date, est spécialisé dans l’investigation numérique et dispose des outils d’analyse et des salles blanches nécessaires.
  3. Le laboratoire envoie son expert, qui mandate un commissaire de justice (l’officier ministériel qui a succédé à l’huissier). Le constat fige officiellement la situation : c’est lui qui donne aux éléments recueillis leur force probante devant un juge.
  4. L’expert analyse : copie forensique des supports (le poste original n’est plus touché), reconstitution de la chronologie, recherche des exfiltrations et des suppressions, rapport d’expertise exploitable en procédure.

Vous l’aurez noté : nous ne menons pas l’analyse nous-mêmes, et c’est volontaire. Celui qui exploite votre système au quotidien ne peut pas être celui qui expertise, la même logique d’indépendance que nous appliquons à l’audit et à l’analyse de risques. Notre rôle est de faire en sorte que l’expert trouve une situation intacte et une matière complète.

Cette page vous a aidé ? C’est notre métier.

  • Support 8h-20h · 7j/7
  • SOC 24/7
  • < 10 min
  • Équipe dédiée
Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

ou lancez le pré-diagnostic cybersécurité (3 min, sans inscription, rien n’est stocké) →
En plateau
Gestion réseau
En datacenter
En datacenter
Documentation
En sensibilisation
Octobre Rose

Ce que l’analyse peut établir

  • La copie de fichiers vers un support externe, un cloud personnel ou une messagerie privée, avec l’horodatage.
  • Les suppressions et les tentatives de dissimulation, souvent plus parlantes que les fichiers eux-mêmes.
  • La chronologie d’usage d’un poste : connexions, documents ouverts, périphériques branchés.
  • Les échanges pertinents sur les messageries professionnelles, dans le respect du cadre légal sur les contenus personnels.
  • La reconstitution de données effacées, y compris sur des supports endommagés (c’est le même laboratoire que pour la récupération de données).

Un mot sur le cadre : votre avocat pilote

La recevabilité d’une preuve dépend de conditions juridiques précises (loyauté de la preuve, respect de la vie privée du salarié, contenus marqués personnels) qui relèvent de votre avocat, pas de votre prestataire informatique. Nous ne donnons pas de conseil juridique : nous travaillons main dans la main avec votre conseil, et le trio expert, commissaire de justice, avocat est précisément ce qui rend le dossier solide. Si vous n’avez pas encore d’avocat sur le sujet, parlez-en lors du premier échange.

Récupérer, prouver, effacer : un même partenaire, trois situations

L’investigation numérique est l’un des trois volets de notre partenariat avec Ontrack (KLDiscovery), avec la récupération de données quand un support lâche, et l’effacement certifié des données quand un matériel quitte le parc. Trois situations différentes, une même chaîne de confiance sur la donnée.

Vos questions sur la recherche de preuves

Que faire immédiatement en cas de suspicion ?

Ne fouillez pas le poste, ne le réaffectez pas, n’effacez et ne restaurez rien. Suspendez les accès de la personne concernée sans supprimer les comptes, notez la chronologie des faits, et contactez-nous : la mise sous conservation se fait en quelques heures, et c’est elle qui préserve toutes les options.

Qui mandate qui ?

Vous (ou nous, en votre nom) mandatez le laboratoire Ontrack. Le laboratoire missionne son expert, et c’est l’expert qui fait intervenir un commissaire de justice pour constater et figer la situation. Vous gardez un interlocuteur unique : nous.

Les preuves sont-elles recevables aux prud’hommes ou au pénal ?

C’est tout l’enjeu du dispositif : constat d’un officier ministériel, copie forensique, chaîne de conservation documentée et rapport d’expert donnent aux éléments leur force probante. La recevabilité finale dépend des circonstances et se plaide : c’est le travail de votre avocat, avec qui l’expert et nous travaillons de concert.

Pouvez-vous analyser un téléphone ou une tablette professionnels ?

Oui, l’investigation couvre les postes, serveurs, téléphones, tablettes et supports amovibles, dans le respect du cadre légal, notamment sur les contenus personnels d’un salarié, qui bénéficient d’une protection particulière.

Combien de temps cela prend-il ?

La mise sous conservation est une affaire d’heures ; le constat s’organise en quelques jours ; la durée de l’analyse dépend ensuite du volume de données et du périmètre. L’urgence réelle est au début : plus la situation est figée tôt, moins il y a de traces perdues.

Une suspicion en cours ?

N’éteignez rien, ne fouillez rien, et contactez-nous : nous mettons la situation sous conservation et nous déclenchons le dispositif avec le laboratoire. Un créneau de 30 minutes suffit pour cadrer la marche à suivre.

À lire aussi : Récupération de données à Paris, Effacement certifié des données, Gestion de crise cyber, Cybersécurité managée, FAQ & glossaire.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · acteur financier régulé AMF

Six serveurs physiques décommissionnés en un week-end

Contrôleurs de domaine remplacés par l’identité Entra ID, application métier reprise dans le cloud de son éditeur, fichiers sur SharePoint, dernier serveur sur une machine virtuelle Azure géoredondante. Données hébergées en France et en Europe, support assuré 7 j/7 par une équipe.

Voir notre infogérance à Paris
50 postes
6 → 0 serveurs physiques
1 week-end en lecture seule, aucune interruption
40 % d’économies sur l’ancien prestataire

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages sous NDA

Ils nous font confiance

  • Société de gestion
  • Family office
  • Private equity
  • Fintech régulée
  • Santé (HDS)
  • Ingénierie
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
DirigeantGroupe financier
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour