La stratégie de sauvegarde 3-2-1 (et son évolution)

Trois copies, deux supports, une hors site : la règle tient en six mots et n’a pas vieilli. Ce qui a changé, c’est qu’une copie doit désormais être hors de portée d’un administrateur compromis.

Une bonne sauvegarde est votre meilleure assurance contre la perte de données

Panne matérielle, erreur humaine, rançongiciel, sinistre : les façons de perdre ses données sont nombreuses, et leurs conséquences peuvent être fatales pour une entreprise. La stratégie de sauvegarde 3-2-1 est la règle de référence qui structure une protection fiable. Mais face aux menaces actuelles, elle a évolué : voici ce qu’il faut savoir aujourd’hui.

Qu’est-ce que la règle 3-2-1 ?

La stratégie 3-2-1 consiste à conserver :

  • 3 copies de vos données : la version de production que vous utilisez au quotidien, plus deux sauvegardes.
  • 2 supports différents : pour éviter qu’une même défaillance ne touche toutes vos copies (par exemple un stockage local et le cloud). Le panorama des supports possibles, avec leurs limites, est sur notre page comment sauvegarder ses données.
  • 1 copie hors site : conservée ailleurs que dans vos locaux, c’est votre assurance contre un incendie, un dégât des eaux ou un vol sur site.
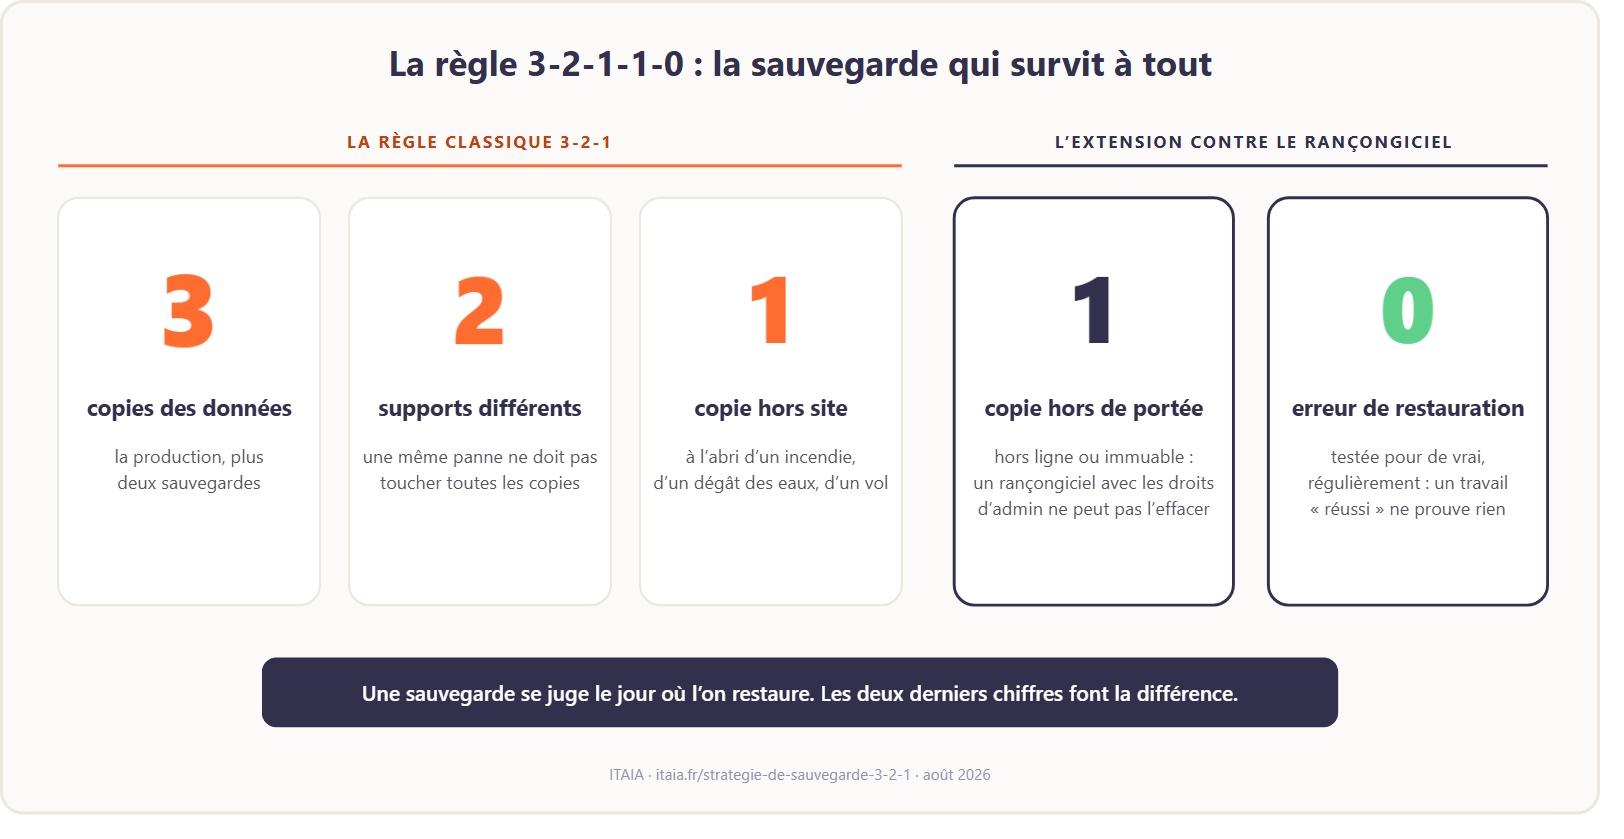
La règle de sauvegarde 3-2-1-1-0 en schéma : 3 copies des données, 2 supports différents, 1 copie hors site, 1 copie hors ligne ou immuable hors de portée d’un rançongiciel, 0 erreur de restauration vérifiée par des tests réels.
La règle 3-2-1 classique, et l’extension 1-0 qui fait la différence face aux rançongiciels.

L’intérêt est simple : si une sauvegarde échoue ou est détruite, il vous en reste d’autres, à d’autres endroits. À noter qu’une redondance de disques (RAID) n’est pas une sauvegarde : elle protège d’une panne de disque, pas d’une suppression, d’un chiffrement ou d’un sinistre.

La règle de sauvegarde 3-2-1 illustrée Trois groupes illustrent la règle : trois copies des données, production comprise ; deux supports de natures différentes, un disque local et le cloud ; une copie hors site, qui protège de l’incendie, du vol et d’un rançongiciel local. Une ligne complémentaire ajoute les deux exigences du 3-2-1-1-0 : une copie immuable ou hors ligne, et zéro erreur constatée au test de restauration. La règle 3-2-1, et ce que le -1-0 y ajoute 3 copies de vos données 2 supports différents 1 copie hors site l’original compte pour une disque local cloud une panne ne les emporte pas ensemble autre site incendie, vol, rançongiciel local +1 : une copie immuable ou hors ligne illisible pour un rançongiciel, même administrateur +0 : zéro erreur au test de restauration une sauvegarde jamais restaurée est une hypothèse
Trois copies dont l’original, sur deux supports de natures différentes, dont une hors site. La version moderne ajoute une copie immuable et l’exigence d’un test de restauration sans erreur : c’est elle que nous appliquons.

Pourquoi la règle a évolué : le 3-2-1-1-0

La règle 3-2-1 a été conçue avant l’ère des rançongiciels. Or aujourd’hui, les attaques ciblent délibérément les sauvegardes elles-mêmes pour empêcher toute restauration et forcer le paiement de la rançon. La règle s’est donc enrichie de deux exigences devenues essentielles :

  • 1 copie immuable ou isolée : une sauvegarde déconnectée ou non modifiable (immuable), qu’un rançongiciel ne peut ni chiffrer ni supprimer, même s’il a pénétré votre réseau.
  • 0 erreur : des tests de restauration réguliers qui prouvent que vos sauvegardes fonctionnent vraiment. Une sauvegarde jamais testée est une fausse sécurité : le voyant « vert » dans une console ne garantit pas qu’on pourra tout restaurer le jour J.

C’est ce qu’on appelle la règle 3-2-1-1-0, aujourd’hui considérée comme le standard pour résister aux menaces modernes.

Cette page vous a aidé ? C’est notre métier.

  • Support 8h-20h · 7j/7
  • SOC 24/7
  • < 10 min
  • Équipe dédiée
Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

ou lancez le pré-diagnostic cybersécurité (3 min, sans inscription, rien n’est stocké) →
En plateau
Gestion réseau
En datacenter
En datacenter
Documentation
En sensibilisation
Octobre Rose

Sauvegarder ne suffit pas : il faut savoir restaurer

La vraie question n’est pas « avez-vous des sauvegardes ? » mais « en combien de temps pouvez-vous repartir, et avec quelle perte de données ? ». C’est tout l’objet d’une vraie stratégie de sauvegarde et de reprise d’activité, qui définit vos objectifs de temps de redémarrage (RTO) et de perte maximale acceptable (RPO), et s’inscrit dans un plan de continuité plus large.

Pour les organisations soumises à des obligations réglementaires, cette capacité de reprise doit en plus être documentée et testée régulièrement. L’ANSSI rappelle d’ailleurs que les sauvegardes sont une cible prioritaire des attaquants et doivent être protégées en conséquence.

Pour aller plus loin : notre page sauvegarde externalisée détaille la mise en œuvre de la copie hors site, et notre FAQ DORA précise les exigences de sauvegarde immuable et de tests pour les entités financières régulées. Le plan d’ensemble est décrit dans notre guide continuité (PCA/PRA).

Questions fréquentes sur la sauvegarde 3-2-1

Qu’est-ce que la règle de sauvegarde 3-2-1 ?

Elle prescrit de conserver trois copies de vos données, sur deux types de supports différents, dont une copie hors site. L’objectif est qu’aucun événement unique, panne matérielle, erreur humaine ou sinistre des locaux, ne puisse détruire l’ensemble des copies en même temps.

Pourquoi parle-t-on de 3-2-1-1-0 ?

C’est l’évolution imposée par les rançongiciels. Le premier ajout impose qu’une copie soit hors ligne ou non modifiable pendant une durée définie, afin qu’un attaquant disposant des droits d’administration ne puisse pas la supprimer. Le second impose zéro erreur de vérification : les sauvegardes doivent être contrôlées et restaurées réellement, pas seulement déclarées réussies.

Un NAS suffit-il comme sauvegarde ?

Non, pas à lui seul. Un boîtier de stockage placé dans les mêmes locaux et joignable depuis le réseau partage le sort du reste : incendie, vol, et surtout suppression par un intrus disposant d’un compte d’administration. Il constitue une bonne copie locale rapide, à condition d’être complété par une copie externalisée.

Faut-il sauvegarder Microsoft 365 ?

Oui. L’éditeur garantit la disponibilité de sa plateforme, pas la récupération de ce que vous supprimez au-delà de courts délais de rétention. Messagerie, documents et espaces d’équipe entrent donc dans le périmètre de sauvegarde au même titre que vos serveurs.

Tous les combien faut-il tester une restauration ?

Au moins deux fois par an, et après tout changement d’infrastructure. Le test doit porter sur une restauration réelle, en dehors de la production, avec ouverture effective des données restaurées : un travail de sauvegarde qui se termine sans erreur ne prouve pas qu’on saura relire son contenu.

Mettez votre stratégie de sauvegarde à l’épreuve

Vos sauvegardes sont-elles isolées, testées, et réellement restaurables ? Prenez RDV : l’audit initial de 30 minutes est offert, sans engagement.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · société régulée AMF

Plus aucune infrastructure locale, et un Microsoft 365 enfin sauvegardé

Deux serveurs et un NAS en local, des sauvegardes stockées sur ce même NAS, un Microsoft 365 jamais sauvegardé. Identité et fichiers basculés dans Microsoft 365, sauvegarde du tenant externalisée dans un environnement isolé, bascule menée sans interruption pour les équipes.

Voir notre infogérance à Paris
25 utilisateurs
3 → 0 équipements locaux (2 serveurs, 1 NAS)
0 interruption pour les équipes
10 % d’économies

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages sous NDA

Ils nous font confiance

  • Société de gestion
  • Family office
  • Private equity
  • Fintech régulée
  • Santé (HDS)
  • Ingénierie
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
DirigeantGroupe financier
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour