
Une sauvegarde immuable est une copie de données verrouillée en écriture : pendant une durée fixée à l'avance, elle ne peut être ni modifiée, ni chiffrée, ni supprimée, y compris par un compte administrateur. Si un rançongiciel traverse vos défenses et détruit vos sauvegardes classiques, cette copie intacte reste disponible pour restaurer l'activité.
Le mot fait désormais partie du vocabulaire courant des assureurs cyber, des auditeurs et des régulateurs. Voici ce qu'il recouvre concrètement, ce qui le distingue d'une sauvegarde ordinaire ou d'un simple versioning, et comment l'intégrer à une stratégie de protection complète.
Comment fonctionne une sauvegarde immuable ?
L'immuabilité repose sur un principe emprunté à l'archivage légal : le stockage WORM (Write Once, Read Many). Chaque point de sauvegarde est écrit une seule fois, puis le système de stockage lui applique un verrou temporel. Tant que ce compte à rebours court, aucune commande ne peut altérer la copie : ni une suppression volontaire, ni un chiffrement malveillant, ni une purge lancée avec les identifiants les plus privilégiés de l'entreprise.
Ce dernier point est le cœur du sujet. Le verrou est appliqué au niveau du stockage lui-même, hors de portée du domaine d'administration de votre réseau. Un attaquant qui a volé un compte d'administrateur, scénario de la quasi-totalité des attaques par rançongiciel abouties, peut effacer une sauvegarde classique ; face à une copie immuable, il n'a aucun levier. Trois briques techniques se combinent en pratique :
- Le verrouillage en écriture : chaque point de restauration devient une copie figée dès sa création.
- La rétention programmée : la durée du verrou (14, 30, 90 jours…) est définie avant l'écriture et ne peut pas être raccourcie ensuite, même par l'éditeur de la solution.
- L'isolation logique (air gap) : la copie vit dans un environnement séparé de votre annuaire et de vos comptes, souvent dans un cloud dédié à la sauvegarde. Compromettre le réseau ne donne pas la main sur elle.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée

Sauvegarde classique, immuable, air gap : le comparatif
| Critère | Sauvegarde classique | Sauvegarde immuable | Air gap physique (bande, disque déconnecté) |
|---|---|---|---|
| Modifiable après écriture | Oui | Non, verrou temporel | Non, tant que le support est déconnecté |
| Effaçable par un administrateur compromis | Oui, c'est la cible n°1 des attaquants | Non | Non |
| Restauration après rançongiciel | Incertaine (copies souvent chiffrées avec la production) | Garantie sur la fenêtre de rétention | Garantie, mais restauration lente |
| Fraîcheur des données restaurées | Bonne | Bonne (points quotidiens, voire horaires) | Limitée par la rotation manuelle des supports |
| Effort d'exploitation | Faible | Faible une fois configurée | Élevé (manipulation humaine régulière) |
Les trois approches ne s'opposent pas : l'immuabilité offre aujourd'hui le meilleur rapport entre garantie de restauration et effort d'exploitation, l'air gap physique restant pertinent pour de l'archivage long ou des exigences sectorielles particulières.
Le scénario qui justifie tout : le rançongiciel qui vise d'abord vos sauvegardes
Les groupes d'attaquants ont intégré depuis longtemps que la sauvegarde est leur principal obstacle. Le mode opératoire courant consiste à passer plusieurs jours dans le réseau, à élever ses privilèges, puis à supprimer ou chiffrer les sauvegardes avant de chiffrer la production. La victime découvre les deux pertes en même temps ; c'est précisément ce qui transforme un incident en arrêt prolongé, avec un coût qui se compte en jours d'activité et une pression maximale pour payer la rançon.
Avec une copie immuable, le calcul de l'attaquant s'effondre : quoi qu'il détruise, il reste un point de restauration intègre, daté d'avant l'attaque. La question n'est plus « faut-il payer ? » mais « combien d'heures pour redémarrer ? ». C'est aussi la pièce maîtresse d'un plan de continuité d'activité crédible : un PCA qui repose sur des sauvegardes effaçables repose sur du sable.
Sa place dans la règle 3-2-1-1-0
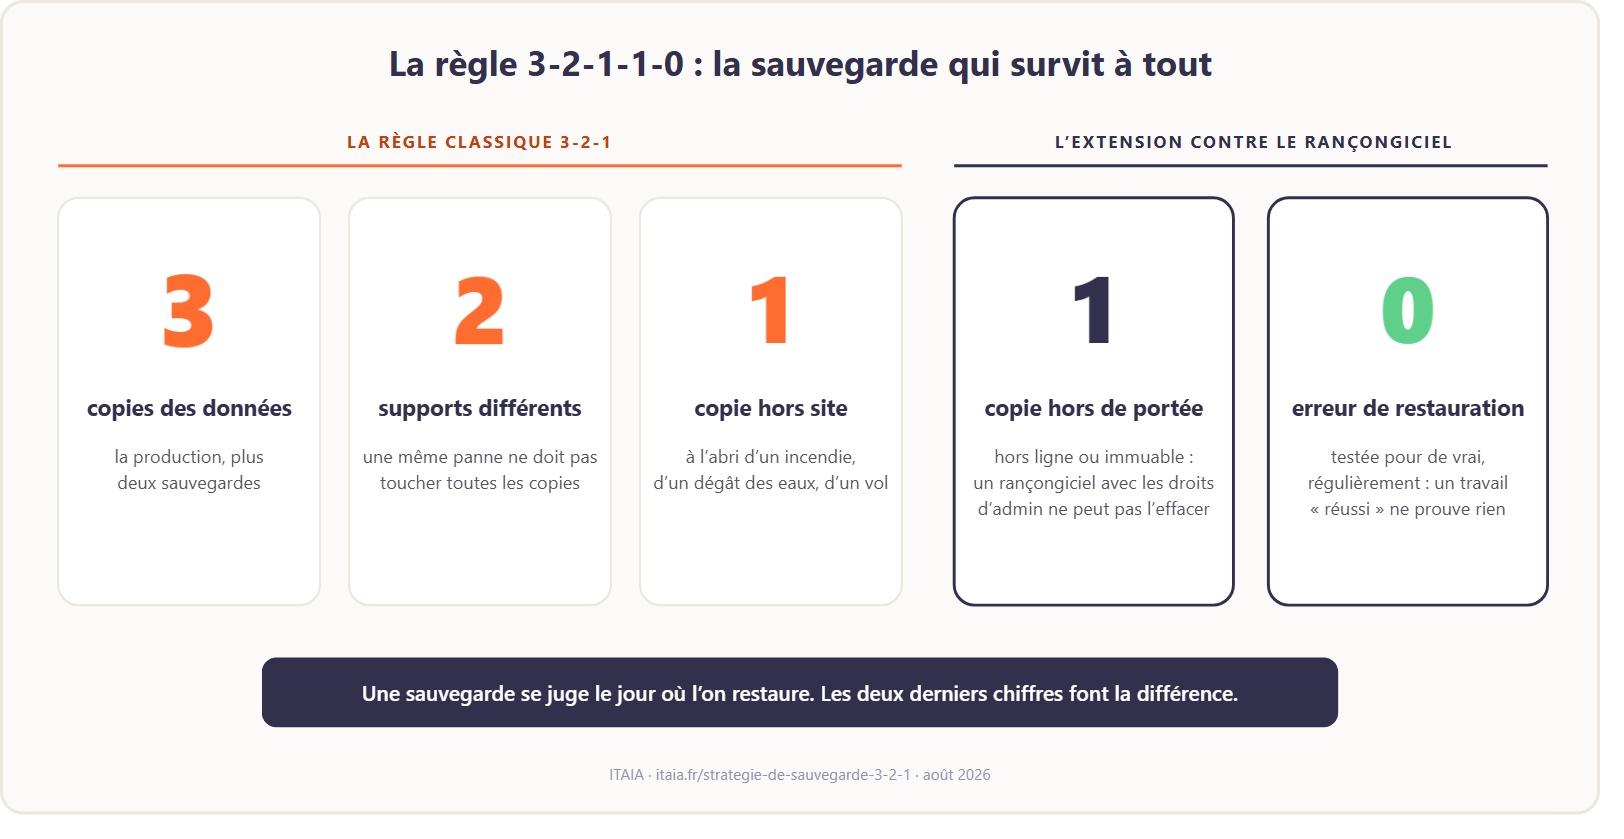
La règle 3-2-1 (3 copies, 2 supports, 1 copie hors site) s'est enrichie de deux exigences qui répondent aux menaces actuelles : 1 copie hors ligne ou immuable, hors de portée d'un rançongiciel, et 0 erreur de restauration, vérifiée par des tests réels. La sauvegarde immuable est la façon moderne de satisfaire ce « 1 » sans les contraintes de manipulation des supports physiques.
Comment ITAIA met en œuvre l'immuabilité
Chez nos clients, la copie immuable n'est pas une option à cocher : elle fait partie du socle de sauvegarde et de reprise d'activité (BCDR) déployé avec nos offres d'infogérance. Concrètement :
- chaque serveur dispose de points de restauration locaux pour les reprises rapides, répliqués vers un cloud de sauvegarde isolé où les copies sont immuables ;
- l'exécution des sauvegardes est vérifiée chaque matin, et toute copie datant de plus de 26 heures déclenche une intervention le jour même ;
- des tests de restauration réguliers valident que les copies redémarrent réellement, le « 0 » de la règle 3-2-1-1-0 ;
- pour nos clients de la finance régulée, le dispositif alimente directement les exigences de sauvegarde et de reprise imposées par DORA.
Vous voulez savoir si vos sauvegardes actuelles résisteraient à un administrateur compromis ? La question mérite dix minutes : prenez rendez-vous, on vous répond schéma à l'appui.
Vos questions sur la sauvegarde immuable
Une sauvegarde immuable est-elle infaillible ?
Non, et il faut se méfier de quiconque le prétend. Trois limites demeurent : une fenêtre de rétention trop courte peut expirer avant la découverte d'une attaque dormante ; des données déjà chiffrées ou corrompues avant la sauvegarde seront sauvegardées telles quelles ; et une copie intègre ne vaut que si la restauration fonctionne, d'où l'exigence de tests réels. L'immuabilité protège la copie, pas l'ensemble du processus.
Quelle durée de rétention immuable choisir ?
L'arbitrage se joue entre la couverture du risque et le volume de stockage. Une attaque se découvre rarement le jour même : une rétention de 14 à 30 jours couvre la grande majorité des scénarios, et certains contextes réglementés ou sensibles justifient 90 jours ou plus. Le bon réglage dépend de votre volumétrie, de vos obligations et de votre tolérance à la perte de données : c'est un paramètre à décider, pas une valeur par défaut à subir.
La sauvegarde immuable est-elle obligatoire avec DORA ?
Le règlement DORA n'impose pas le mot « immuable » : il exige des politiques de sauvegarde et des procédures de restauration documentées, testées, avec des environnements de restauration séparés du système compromis. Dans les faits, la copie immuable est le moyen le plus direct de satisfaire ces exigences et de le démontrer en audit, raison pour laquelle nous l'incluons d'office pour les sociétés de gestion et autres entités régulées.
Quelle différence avec le versioning ou la corbeille ?
Le versioning conserve l'historique d'un fichier et la corbeille retient les éléments supprimés, mais les deux restent administrables : un compte à privilèges peut purger les versions comme la corbeille, et les rançongiciels modernes le font systématiquement. La sauvegarde immuable résiste par construction au compte le plus privilégié de votre système d'information ; c'est toute la différence entre une commodité de récupération et une garantie de restauration.