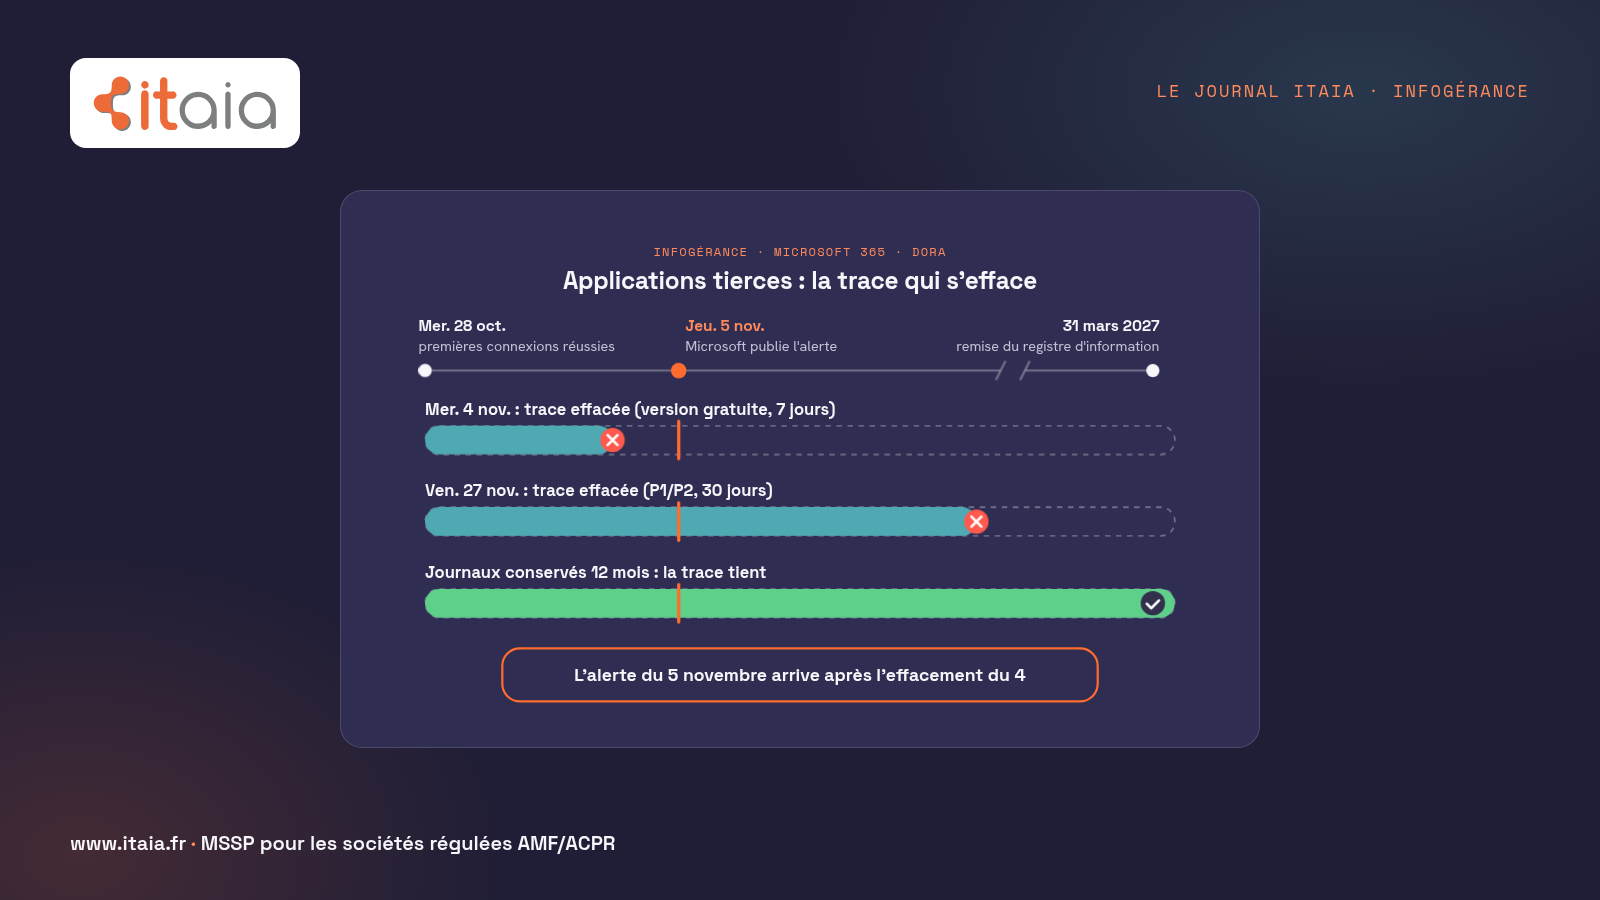
Une application tierce qui se connecte à votre Microsoft 365 avec son propre secret est un accès TIC tiers, au même titre qu’un technicien de votre prestataire : sous DORA, elle doit être inventoriée et surveillée, y compris le jour où il faut prouver qu’elle n’a rien fait. Pour beaucoup de sociétés de gestion, ce jour est arrivé fin octobre 2026, souvent à leur insu.
Depuis le 28 octobre, des applications se connectent sans personne derrière l’écran
D’après Microsoft Threat Intelligence, des connexions malveillantes de principaux de service réussissent sur Microsoft Entra ID depuis le mercredi 28 octobre (Microsoft, 5 novembre 2026). Un principal de service est l’identité qu’une application utilise pour s’authentifier seule, avec un secret ou un certificat. Aucun salarié n’a cliqué. Le secret d’une application multi-locataire a fuité, et il ouvre chaque tenant où elle est installée, sans authentification multifacteur à franchir. Microsoft décrit des outils d’IA agentique qui repèrent ces secrets exposés et les exploitent en quelques minutes.
Pour une société de gestion, le point dur tient à la chaîne. Votre prestataire a installé l’application pour sa sauvegarde ou sa supervision, et c’est l’éditeur, votre fournisseur de rang 2, qui détient le secret. En septembre, nous expliquions jusqu’où DORA demande de remonter la chaîne de sous-traitance ; l’identité d’application en est le maillon le plus discret, faute de contrat à son nom.
Le jour de l’avis, chez nous
Un mardi, en pleine campagne, notre partenaire de surveillance a diffusé un avis de menace. L’équipe a d’abord établi à qui appartenait l’adresse signalée, puis l’a cherchée dans les journaux de connexion des utilisateurs et dans ceux des principaux de service de tous les tenants que nous suivons ; Entra les range dans deux onglets distincts, et le second est celui qu’on oublie. Elle a enfin inventorié les identités d’application du fournisseur concerné dans environ vingt-cinq tenants : rôles, secrets, certificats, dernière connexion.
Aucune connexion trouvée. Aucune modification n’a été nécessaire chez nos clients, et nous avons demandé des précisions au fournisseur.
Ce résultat négatif ne vaut que s’il est écrit. Pour une entité soumise à DORA, la recherche datée et sa conclusion prouvent que la surveillance du prestataire a fonctionné le jour où elle était mise à l’épreuve. Une recherche sans trace n’a pas eu lieu.
Combien de temps reste-t-il pour vérifier son propre tenant ?
Microsoft Entra conserve les journaux de connexion sept jours en version gratuite et trente jours avec les licences P1 et P2 (Microsoft Learn). Une connexion du 28 octobre a donc disparu le mercredi 4 novembre d’un tenant sans licence P1, la veille de la publication de Microsoft. Sur un tenant P1 ou P2, elle s’efface le vendredi 27 novembre.
Nos propres journaux sont conservés douze mois, une douzaine de fois la fenêtre P1 : c’est le réglage de notre infogérance pour sociétés de gestion, celui qui permet de répondre à un avis reçu trois semaines trop tard.
Un RCCI nous objectera : « nous n’avons installé aucune application, notre Microsoft 365 est standard ». Ouvrez la page Applications d’entreprise de votre tenant. Chaque outil de sauvegarde, de signature électronique, de supervision ou d’archivage posé un jour par un prestataire y a laissé une identité, souvent avec des droits sur toute la messagerie.
Quelles applications tierces faut-il inventorier sous DORA ?
Toutes celles qui touchent à la messagerie ou aux fichiers, et nous recommandons de tenir leur inventaire en cinq colonnes : l’éditeur et le prestataire qui a introduit l’application, les droits accordés, les secrets et certificats avec leur date d’expiration, la dernière connexion, et la ligne du registre d’information à laquelle elle se rattache.
Trois articles du règlement DORA fondent la grille : l’article 9 limite les accès à ce qui est nécessaire et approuvé, l’article 28 impose un registre d’information des accords portant sur des services TIC, l’article 29 demande d’évaluer le risque de concentration, chaînes de sous-traitance comprises.
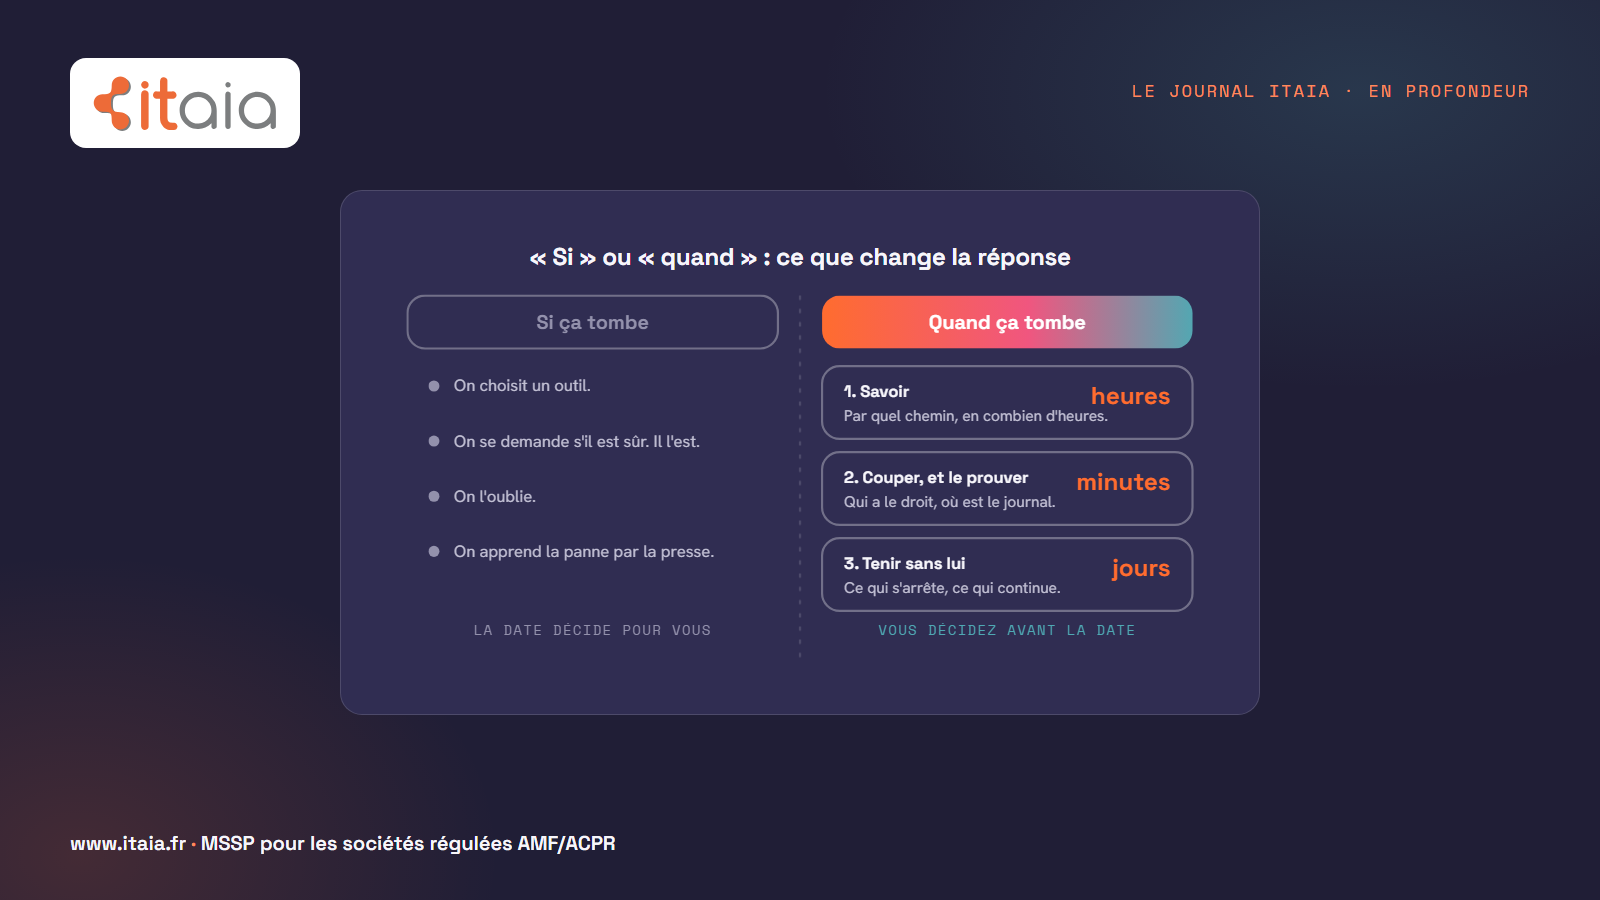
Une application dont personne ne sait dire à quoi elle sert se désactive. Nous le recommandons même quand la désactivation casse un traitement le lendemain : le traitement cassé se voit et se répare, l’accès oublié ne se voit qu’à l’incident.
Pour classer ces applications selon ce qu’elles touchent, le scénario « prestataire compromis » de notre simulateur d’analyse de risques selon la méthode de l’ANSSI montre jusqu’où l’attaque d’un fournisseur rebondit chez vous.
Ce que DORA ne tranche pas
Le règlement ne dit pas si l’identité d’application d’un éditeur de rang 2 doit figurer nommément au registre d’information, ni à quel rythme la revoir, et l’AMF comme l’ACPR n’ont rien publié de nouveau sur DORA cet automne. L’origine des identifiants volés reste en cours d’investigation. Nous rattachons donc chaque identité au prestataire qui l’a introduite, faute de mieux.
La remise du registre d’information est attendue au premier trimestre 2027, au plus tard le mercredi 31 mars. Elle laisse le temps de compléter l’inventaire, pas celui de retrouver une connexion d’octobre.
Marin vous reçoit pendant 30 minutes pour ouvrir avec vous la page Applications d’entreprise de votre tenant et la confronter à votre registre : réserver ce rendez-vous. État des lieux offert, sans engagement, aucune relance.
Marin Barjhoux, fondateur et président chez ITAIA
Sources
- Microsoft Security Blog, Threat actors use agentic AI tooling to find and abuse exposed secrets, 5 novembre 2026 : connexions malveillantes de principaux de service depuis le 28 octobre, secrets d’application exposés exploités par des outils d’IA agentique.
- Microsoft Learn, Microsoft Entra data retention : journaux de connexion conservés sept jours en version gratuite, trente jours en P1 et P2.
- EUR-Lex, Règlement (UE) 2022/2554 sur la résilience opérationnelle numérique du secteur financier (DORA) : article 9 (limitation des accès), article 28 (registre d’information), article 29 (risque de concentration et sous-traitance).