
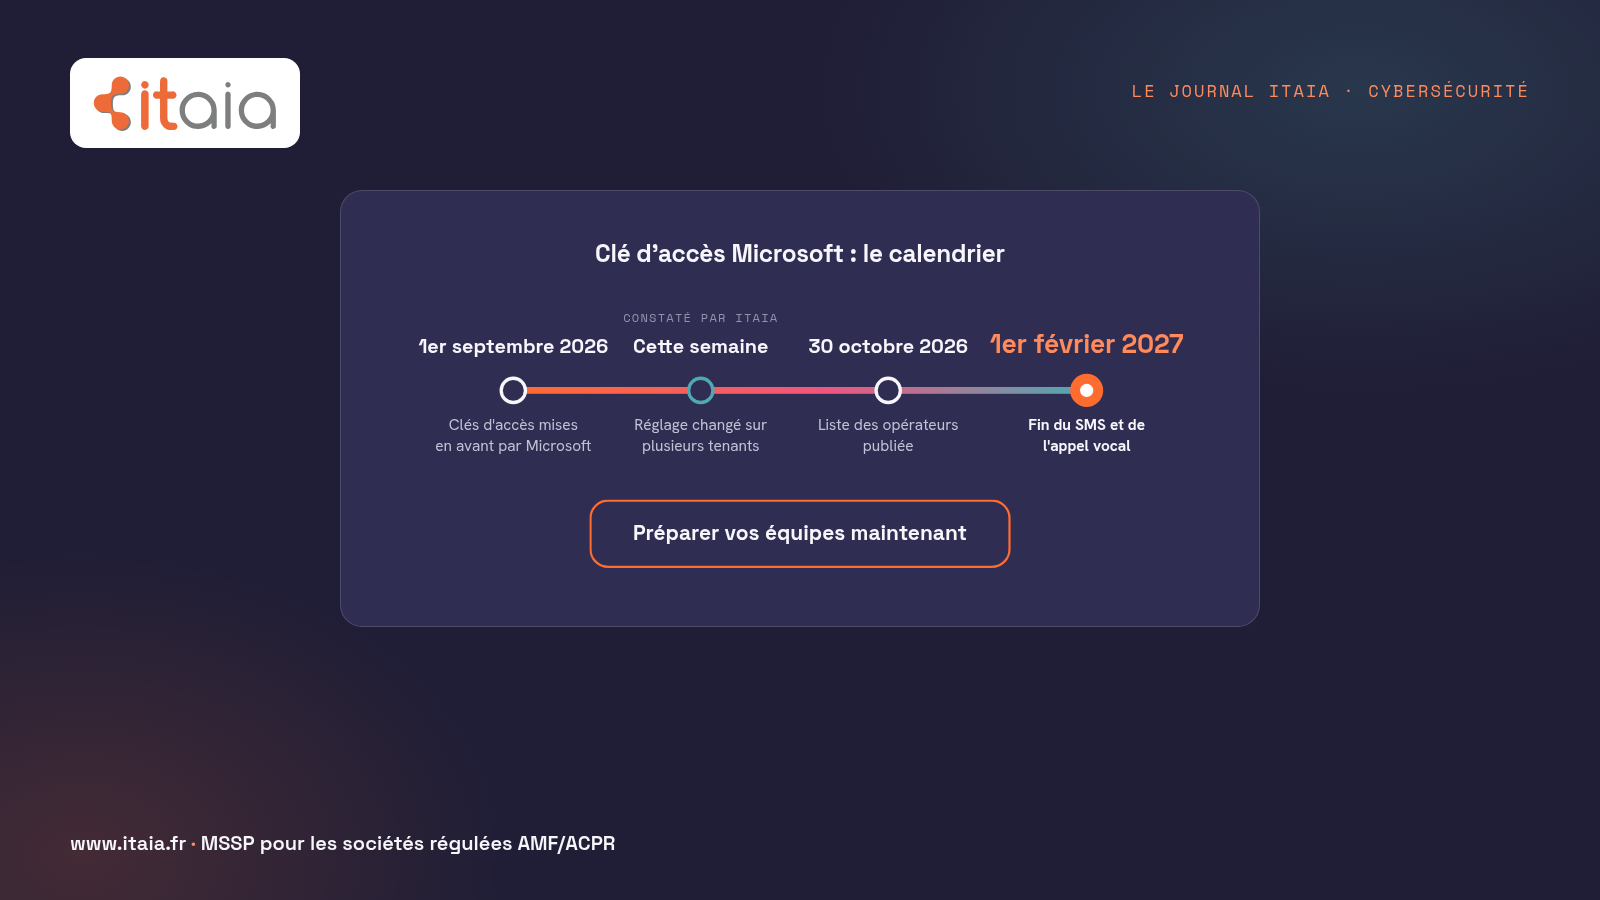
Cette semaine, notre contrôle continu de configuration Microsoft 365 a relevé, sur plusieurs tenants que nous gérons, un réglage modifié sans aucune demande de changement : l’invitation que Microsoft affiche aux utilisateurs propose désormais une clé d’accès à la place de l’application Authenticator. Personne chez nos clients ni chez nous n’y avait touché. Une invitation inattendue à changer de méthode de connexion ressemble trait pour trait à un hameçonnage, et vos équipes doivent être prévenues avant de la voir. Voici la marche à suivre, à dérouler en une matinée.
Qu’est-ce qu’une clé d’accès Microsoft Authenticator ?
Une clé d’accès (passkey en anglais) remplace la saisie d’un code par une clé cryptographique enregistrée sur un appareil, le plus souvent dans l’application Microsoft Authenticator du téléphone, et déverrouillée par l’empreinte, le visage ou le code de ce téléphone (Microsoft Learn). Rien à taper. Surtout, la clé ne fonctionne que sur le vrai site de Microsoft : une fausse page de connexion ne peut rien en tirer, même si l’utilisateur s’y laisse prendre.
Vos collaborateurs gardent donc souvent Authenticator. Ils y ajoutent une clé.
Ce que Microsoft a décidé à votre place
Depuis le mardi 1er septembre, les clés d’accès sont la méthode que Microsoft met en avant, et la campagne d’inscription, c’est-à-dire l’écran qui invite à enregistrer une méthode après une connexion réussie, est pilotée par l’éditeur lui-même (Microsoft Learn). Nous l’avons vu arriver en vague, sur deux jours consécutifs. Le changement renforce la sécurité ; il n’a simplement été annoncé à personne dans les entreprises concernées.
Le mode opératoire, jeudi matin
Commencez par regarder ce que la campagne cible sur votre tenant. Dans le centre d’administration Microsoft Entra, la rubrique des méthodes d’authentification comporte un onglet consacré à la campagne d’inscription : il indique la méthode proposée et les utilisateurs visés. Notez la date du constat et l’état trouvé dans votre registre des changements, avec la manière de revenir en arrière si un usage métier l’exige.
Envoyez ensuite un message court, signé par la direction ou le service informatique, avant que la question n’arrive au support : Microsoft va vous proposer de créer une clé d’accès lors de votre prochaine connexion ; c’est attendu et vous pouvez l’accepter ; si cette proposition vous parvient par un lien dans un courriel, ne cliquez pas et prévenez-nous.
Repérez enfin les comptes qui dépendent encore du SMS ou de l’appel vocal. Le lundi 1er février 2027, le SMS et l’appel vocal fournis par Microsoft s’arrêtent pour la plupart des utilisateurs (message MC1426371), et Microsoft doit publier le vendredi 30 octobre la liste des opérateurs concernés. Nous ne savons pas encore quels comptes garderont le SMS au-delà de février : traitez tout le monde maintenant, en commençant par les collaborateurs sans téléphone professionnel, pour qui une clé de sécurité physique fait l’affaire. Ce retrait figure déjà dans notre méthode de durcissement de Microsoft 365.
Comment distinguer la vraie invitation d’un hameçonnage ?
La vraie invitation apparaît pendant une connexion que vous avez lancée vous-même, sur la page de connexion habituelle de Microsoft, jamais par un lien reçu par courriel ou par SMS. En cas de doute, tapez vous-même mysignins.microsoft.com : la page « Informations de sécurité » montre les méthodes enregistrées sur votre compte et permet d’ajouter la clé sans aucun lien.
Tout se joue dans votre navigateur : rien n'est envoyé, rien n'est conservé.
1. Où se trouve le plus souvent la clé d'accès proposée par Microsoft ?
La clé est enregistrée le plus souvent dans l'application Microsoft Authenticator et se déverrouille par l'empreinte, le visage ou le code du téléphone.
2. Un courriel vous invite à créer une clé d'accès en cliquant sur un lien. Que faites-vous ?
La vraie invitation apparaît pendant une connexion que vous avez lancée vous-même, jamais par un lien reçu par courriel ou par SMS.
3. Quand le SMS et l'appel vocal fournis par Microsoft s'arrêtent-ils pour la plupart des utilisateurs ?
L'arrêt est fixé au lundi 1er février 2027 ; la liste des opérateurs concernés doit être publiée le vendredi 30 octobre.
Cette règle mérite d’être écrite noir sur blanc. Notre générateur de charte informatique permet d’y inscrire que tout changement de méthode de connexion est annoncé par le service informatique avant d’apparaître à l’écran.
Chez nos clients, ce changement a été repéré par le contrôle continu avant les premières questions des utilisateurs, inscrit au registre et documenté avec sa marche arrière. Evan peut faire le même constat sur votre tenant pendant un rendez-vous de 30 minutes, et lister avec vous les comptes encore suspendus au SMS : choisir un créneau avec Evan.
Evan Blaise, ingénieur systèmes et réseaux chez ITAIA
Sources
- Microsoft Learn, Enable passkeys in Microsoft Authenticator : fonctionnement des clés d’accès dans l’application Authenticator.
- Microsoft Learn, Run a registration campaign to set up Microsoft Authenticator : la campagne d’inscription et son réglage dans le centre d’administration Microsoft Entra.
- Centre de messages Microsoft 365, MC1426371 : fin du SMS et de l’appel vocal fournis par Microsoft le 1er février 2027.
