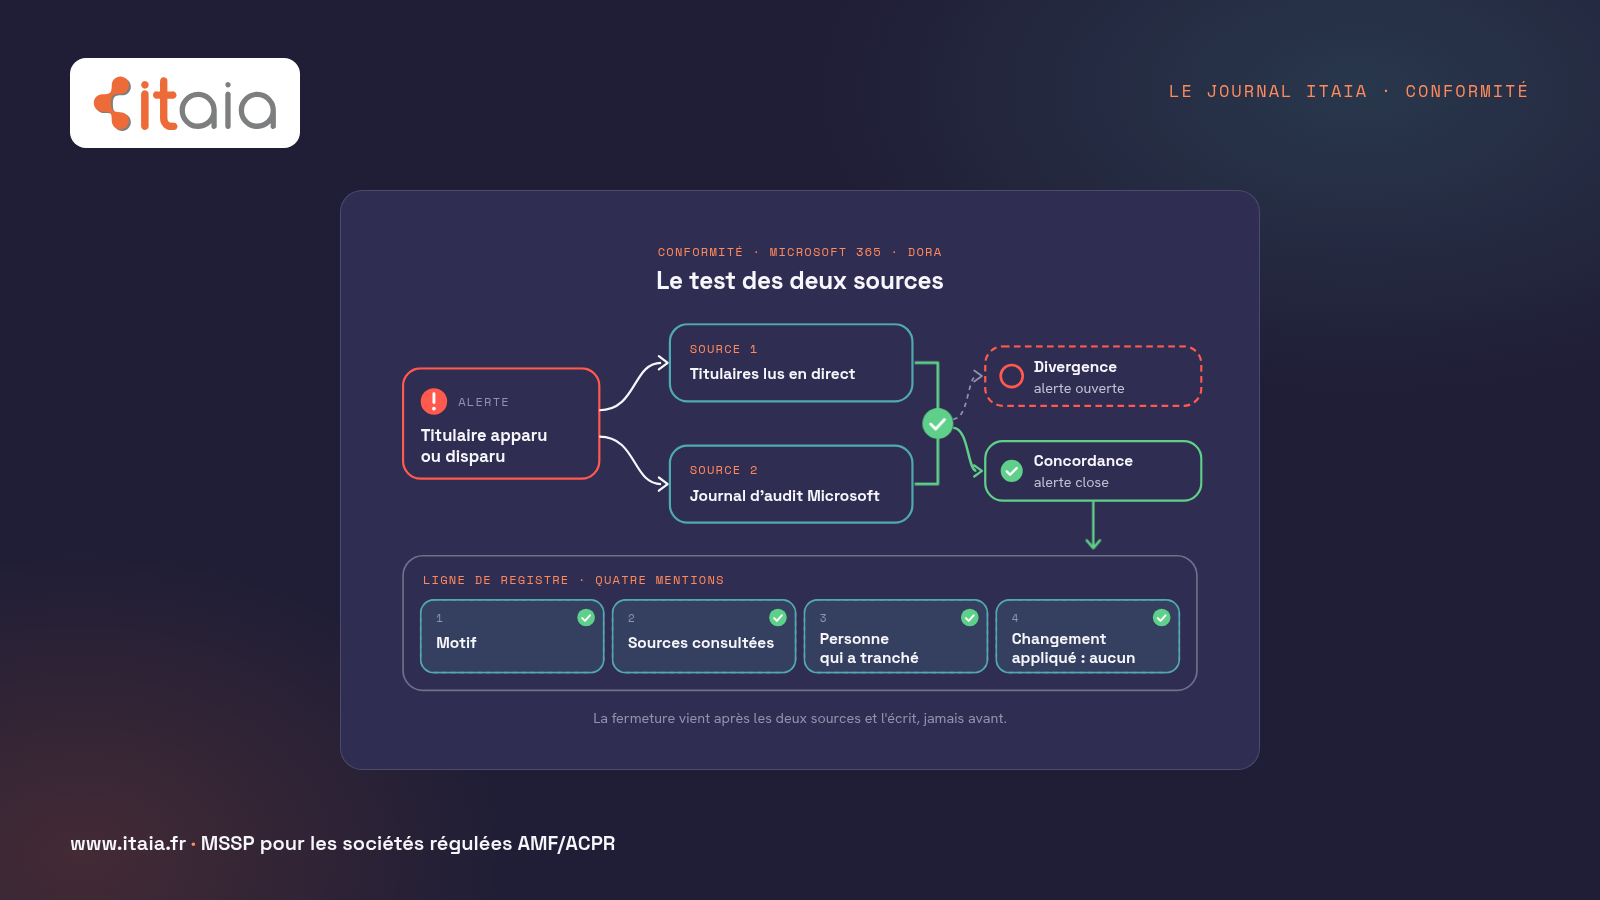
Pour une société de gestion, une alerte sur un compte administrateur de Microsoft 365 ne se referme qu’une fois le verdict confirmé par deux sources indépendantes de l’outil qui l’a levée, et la décision écrite. Close sans cette trace, elle ne prouve rien au contrôleur, même quand elle était fausse.
Une nuit de cette semaine, notre contrôle quotidien de la configuration Microsoft 365 a levé une vingtaine d’alertes d’un coup. Toutes portaient sur les titulaires des rôles les plus sensibles (administrateur général, administrateurs Exchange, Teams et SharePoint, conformité, support), dans plusieurs environnements clients et dans le nôtre. Des titulaires apparus ou disparus, affichés « objet supprimé ou non résolu », sans aucune demande de changement en face.
Deux façons de rater la même alerte
La première consiste à croire l’outil. Il annonce qu’un administrateur a disparu et qu’un objet inconnu a pris sa place : on retire en urgence les droits de l’inconnu. Sur un tenant suivi par un prestataire, cet objet sans nom est souvent le groupe d’administration déléguée du prestataire lui-même, et le retirer en pleine nuit coupe l’équipe qui devait enquêter.
La seconde consiste à fermer. Vingt alertes identiques, un moteur qui a déjà connu des ratés, une équipe qui reconnaît le motif, un clic sur « faux positif » : la console redevient verte. Si l’une des vingt cachait un vrai ajout, personne ne pourra dire qui l’a vue ni sur quelle base elle a été fermée.
Les deux versions ont un défaut commun : elles ne laissent rien qu’un contrôleur puisse relire.
Comment vérifier qu’un administrateur Microsoft 365 n’a pas changé ?
Notre équipe a refait le travail de l’outil sans lui. Pour chaque rôle signalé, elle a relu en direct la liste réelle des titulaires dans Microsoft Entra, page Rôles et administrateurs. Puis elle a interrogé le journal d’audit de Microsoft sur la période, à la recherche des opérations « Add member to role » et « Remove member from role ». Aucune n’y figurait.
Rien n’avait bougé.
La conclusion est tombée le jour même : dans notre collecte, la liste des attributions liées au partenaire remontait de façon instable, et le contrôle avait pris ces variations pour des mouvements. Chaque alerte a été close comme faux positif technique, avec sa qualification écrite ; la correction de notre moteur est suivie à part.
Microsoft Entra conserve ses journaux d’audit trente jours avec les licences P1 et P2, sept jours en version gratuite (Microsoft Learn) : sur un tenant sans licence, une vérification repoussée d’une semaine se fait à l’aveugle. Nous conservons les journaux douze mois.
Une limite reste entière. Quand un prestataire ajoute un technicien dans son propre groupe d’administration déléguée, l’opération se passe dans son tenant, et votre journal d’audit n’en garde rien. La vérification à la source s’arrête aux rôles de votre tenant ; la composition des équipes du prestataire, lui seul peut la montrer.
Le test des deux sources
Nous appelons le test des deux sources une règle simple : une alerte sur un accès à privilèges ne se ferme que lorsque la liste des titulaires lue en direct et le journal d’audit de Microsoft disent la même chose, indépendamment de l’outil qui l’a levée. Si les deux sources divergent, l’alerte reste ouverte. La décision s’écrit sur une ligne de registre, en quatre mentions : le motif, les sources consultées, la personne qui a tranché, le changement appliqué (ici, aucun).
Nous qualifions nos propres faux positifs comme ceux de nos clients, par écrit, y compris quand l’erreur vient de notre moteur et que notre environnement figurait dans la rafale. Un prestataire dont le registre ne compte jamais de faux positif surveille peu, ou montre peu.
Tout se joue dans votre navigateur : rien n'est envoyé, rien n'est conservé.
Combien de temps Microsoft Entra conserve-t-il ses journaux d'audit avec une licence P1 ou P2 ?
Trente jours avec P1 ou P2, sept jours en version gratuite : une vérification repoussée d'une semaine sur un tenant sans licence se fait à l'aveugle.
Selon le test des deux sources, quand une alerte sur un accès à privilèges peut-elle être fermée ?
Les deux sources sont indépendantes de l'outil qui a levé l'alerte ; si elles divergent, l'alerte reste ouverte.
Que prévoit le règlement DORA sur ce sujet ?
Les articles 9 et 10 fixent l'exigence, mais ni l'ACPR ni l'AMF n'ont publié de modèle de qualification d'une alerte écartée.
Que dit DORA des alertes sur les accès à privilèges ?
Le règlement DORA s’applique aux sociétés de gestion depuis le vendredi 17 janvier 2025. Son article 9 demande de limiter les accès logiques au nécessaire, son article 10 des mécanismes qui détectent rapidement les activités anormales (EUR-Lex). Un contrôleur qui lit les deux ensemble cherchera la suite : ce que devient une alerte levée, et sur quoi repose son classement.
Le texte s’arrête là. Ni l’ACPR ni l’AMF n’ont publié de modèle de qualification d’une alerte écartée, et nous ne savons pas quel niveau de détail un contrôle jugera suffisant.
L’objection arrive vite : « vingt faux positifs dans le dossier de contrôle, cela fait désordre. » Un dossier qui montre vingt alertes, les deux sources consultées, la personne qui a tranché et la correction du moteur décrit une surveillance qui fonctionne et se corrige, alors qu’une boîte d’alertes vide sur des rôles d’administration ne permet pas de distinguer un tenant calme d’un contrôle aveugle. Une alerte écartée avec méthode est aussi probante qu’un incident traité.
Le détournement d’un compte d’administration du prestataire a sa place dans votre analyse de risques, et notre simulateur d’analyse de risques selon la méthode de l’ANSSI en pose une première esquisse.
Votre prestataire peut vous le montrer cette semaine
Demandez à votre prestataire la qualification écrite des dernières alertes écartées sur vos rôles d’administration. S’il répond qu’il n’y en a eu aucune, faites-vous montrer ce que surveille son contrôle. Chez nous, ce contrôle quotidien des rôles fait partie de la maintenance informatique et de l’infogérance des sociétés de gestion.
Gregory prend 30 minutes avec vous pour lire ensemble les titulaires des rôles de votre tenant et le journal qui va avec : réserver ce créneau. État des lieux offert, sans engagement, aucune relance.
Gregory Moulis, directeur général chez ITAIA
Sources
- EUR-Lex, Règlement (UE) 2022/2554 sur la résilience opérationnelle numérique du secteur financier (DORA) : article 9 (accès logiques limités au nécessaire), article 10 (détection rapide des activités anormales).
- Microsoft Learn, Audit logs in Microsoft Entra ID : opérations de gestion des rôles consignées dans le journal d’audit.
- Microsoft Learn, Microsoft Entra data retention : journaux d’audit conservés trente jours en P1 et P2, sept jours en version gratuite.