Une société de gestion n’a pas besoin d’attendre un texte propre à l’intelligence artificielle : DORA s’applique déjà à chaque outil d’IA qu’elle utilise, parce qu’un modèle fourni par un éditeur est un prestataire de services informatiques comme un autre. Nous fournissons le socle technique et les preuves de cet encadrement ; l’avis de conformité reste au RCCI.
Un modèle d’IA est un prestataire TIC
- Le registre d’informations (article 28) : chaque fournisseur d’IA utilisé, y compris l’assistant ajouté par un éditeur dans un logiciel déjà en place, y a sa ligne. Voir notre page registre d’informations DORA et l’article sur les agents IA, nouveau tiers critique.
- Le contrat (article 30) : localisation des données, conditions d’accès et d’audit, notification des incidents, stratégie de sortie.
- Les incidents (article 17) : une panne du service d’IA ou une action erronée d’un agent entre au registre des incidents liés aux TIC, avec ses heures et ses effets.
- La sortie : savoir comment continuer sans ce fournisseur, comme pour tout prestataire. Voir la stratégie de sortie TIC.
Le règlement européen sur l’IA, en parallèle
Depuis le 2 février 2025, le règlement européen sur l’IA demande que les personnes qui utilisent l’IA dans l’entreprise en aient une maîtrise suffisante : c’est une obligation de formation, déjà applicable. L’ACPR a été désignée autorité de surveillance des systèmes d’IA à haut risque du secteur financier, avec une échéance au 2 décembre 2027 pour ces systèmes, et elle peut examiner les autres outils d’IA dans le cadre de ses missions habituelles. Le calendrier complet est dans notre article IA en société de gestion et ACPR.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Ce que l’AMF regarde
En octobre 2026, l’AMF a mené auprès des sociétés de gestion une collecte sur les risques liés à l’IA et à la cybersécurité. Nous avons remis à nos clients une note technique pour y répondre, avec des positions identiques d’un client à l’autre et sans rien revendiquer que nous ne puissions prouver.
Nos règles d’usage de l’IA
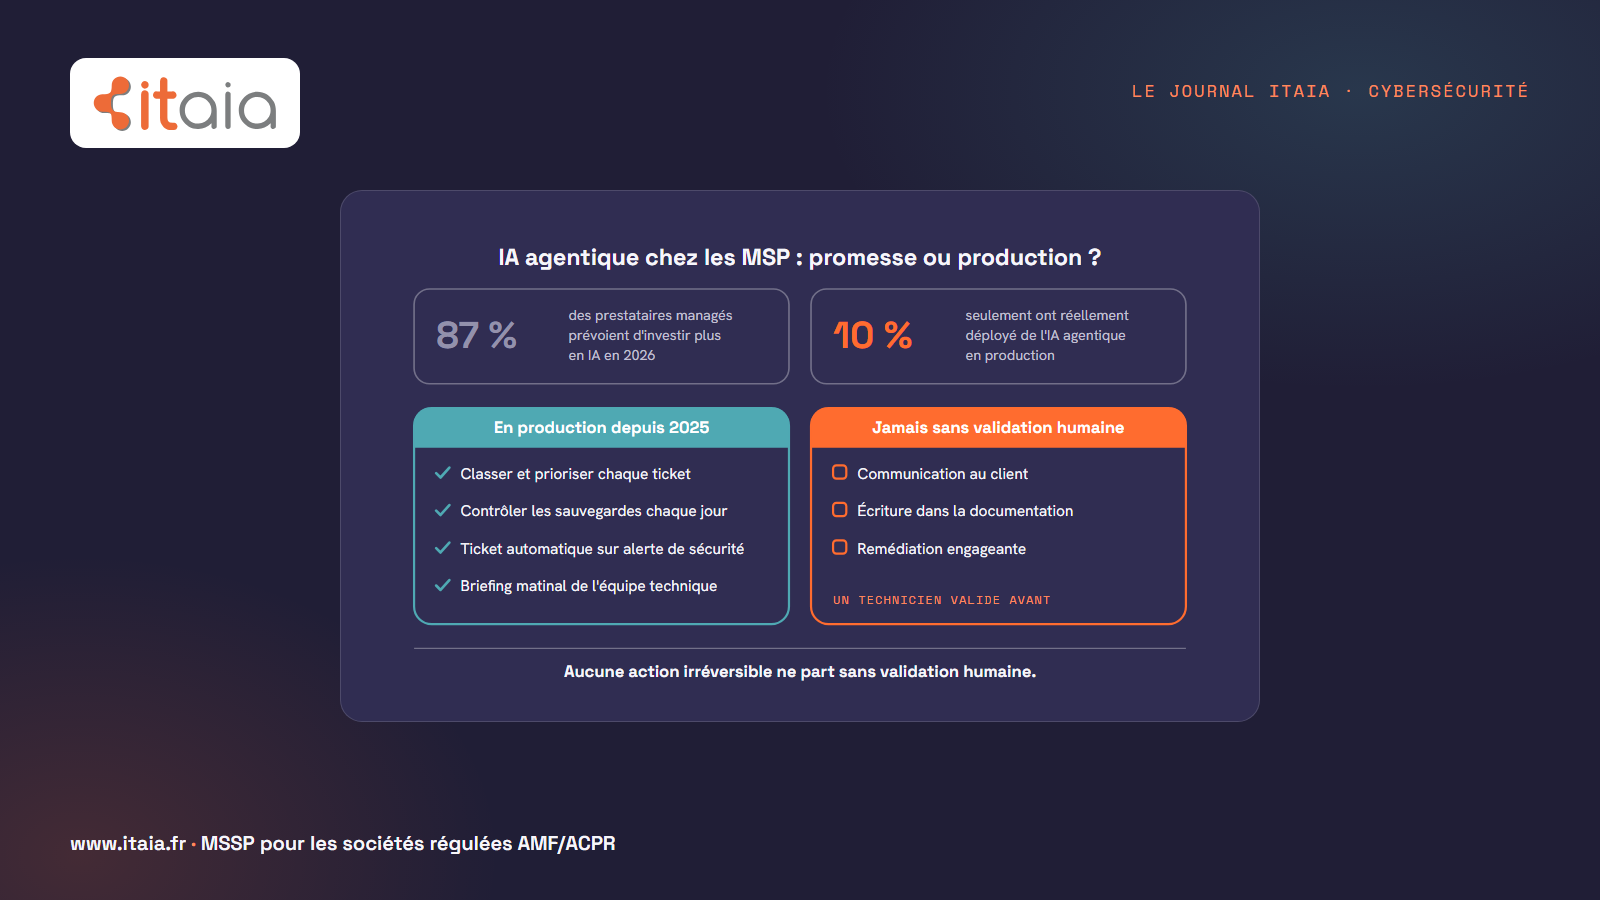
- Validation humaine avant toute action irréversible.
- Journalisation des actions, conservée et consultable.
- Périmètre restreint : un agent n’a accès qu’à ce dont sa tâche a besoin.
- Confinement automatique réservé aux moteurs de sécurité.
- Aucune donnée client utilisée pour entraîner un modèle.
Ce que nous mettons en place pour une société de gestion
- L’inventaire des outils d’IA réellement utilisés sur le parc, y compris ceux que personne n’a autorisés.
- Le filtrage des accès : les assistants autorisés restent utilisables, l’envoi de fichiers vers les autres est bloqué.
- Une politique d’usage de l’IA, rédigée par nos soins et signée par la direction ou le RCCI, à partir de notre générateur de charte IA.
- Copilot préparé : partages vérifiés et documents sensibles protégés avant l’activation.
- L’IA dans la cartographie des risques et dans le PCA, comme source de risque et comme outil.
- Les fiches du registre pour chaque fournisseur d’IA, et la trace des incidents qui le concernent.
La part documentaire peut être prise en charge par le module Itaia Conformité : nous rédigeons, planifions et tenons à jour, le RCCI relit et signe. Les projets d’IA eux-mêmes sont présentés sur notre page intelligence artificielle en entreprise.
Où s’arrête notre rôle
Nous ne rendons personne « conforme » : la conformité est une obligation de la société de gestion. Nous mettons en œuvre et documentons le socle technique qui la rend démontrable, à côté du RCCI, comme pour le reste de votre conformité DORA.
Questions fréquentes sur l’IA en société de gestion
Une société de gestion peut-elle utiliser Copilot sous DORA ?
Oui, à condition de traiter l’IA comme un prestataire TIC : inscrite au registre, encadrée par contrat, journalisée et cloisonnée. Le vrai risque est l’usage d’outils non autorisés. Nous le détaillons dans peut-on utiliser Copilot ou Claude sans violer DORA ni le RGPD.
Faut-il inscrire un outil d’IA au registre d’informations ?
Oui, dès lors qu’il est fourni par un tiers et qu’il soutient une activité de la société. Cela vaut aussi pour un assistant ajouté par l’éditeur d’un logiciel déjà inscrit.
Une erreur d’IA est-elle un incident TIC ?
Une panne du service ou une action erronée d’un agent qui affecte l’activité est un incident lié aux TIC et entre au registre des incidents. Sa notification à l’autorité dépend de sa classification au regard des critères réglementaires, à évaluer avec la fonction conformité.
Qui contrôle l’usage de l’IA dans une société de gestion ?
L’AMF, dans le cadre de sa supervision habituelle, et l’ACPR, désignée autorité de surveillance des systèmes d’IA à haut risque du secteur financier.
ITAIA accompagne-t-elle les sociétés de gestion sur l’IA ?
Oui. 80 % de nos clients sont des acteurs financiers régulés. Nous préparons Copilot, inventorions les outils d’IA, rédigeons la politique d’usage et menons les projets d’IA dans l’environnement du client, avec les preuves qu’attend DORA.
Prochaine étape
Un échange de 30 minutes permet de faire le point sur vos usages de l’IA et sur ce qu’il faut documenter en priorité. Prendre rendez-vous.