Le jour où vous changez de prestataire informatique, ses accès à votre Microsoft 365 restent ouverts tant que personne n’a constaté leur fermeture dans votre tenant, quoi que dise le contrat. La lettre de fin de mission ne ferme rien. Le mode opératoire tient en une matinée, puis en une lecture du journal d’audit dans la semaine.
D’abord, un administrateur qui vous appartient
Tout part d’un compte d’administrateur général qui appartient à l’entreprise et dont l’ancien prestataire ignore le mot de passe. S’il n’existe pas, obtenez-le avant la date de départ. Le calendrier et la réversibilité du contrat sont traités dans notre guide en cinq étapes pour changer de prestataire informatique.
Où l’ancien prestataire a-t-il laissé ses accès ?
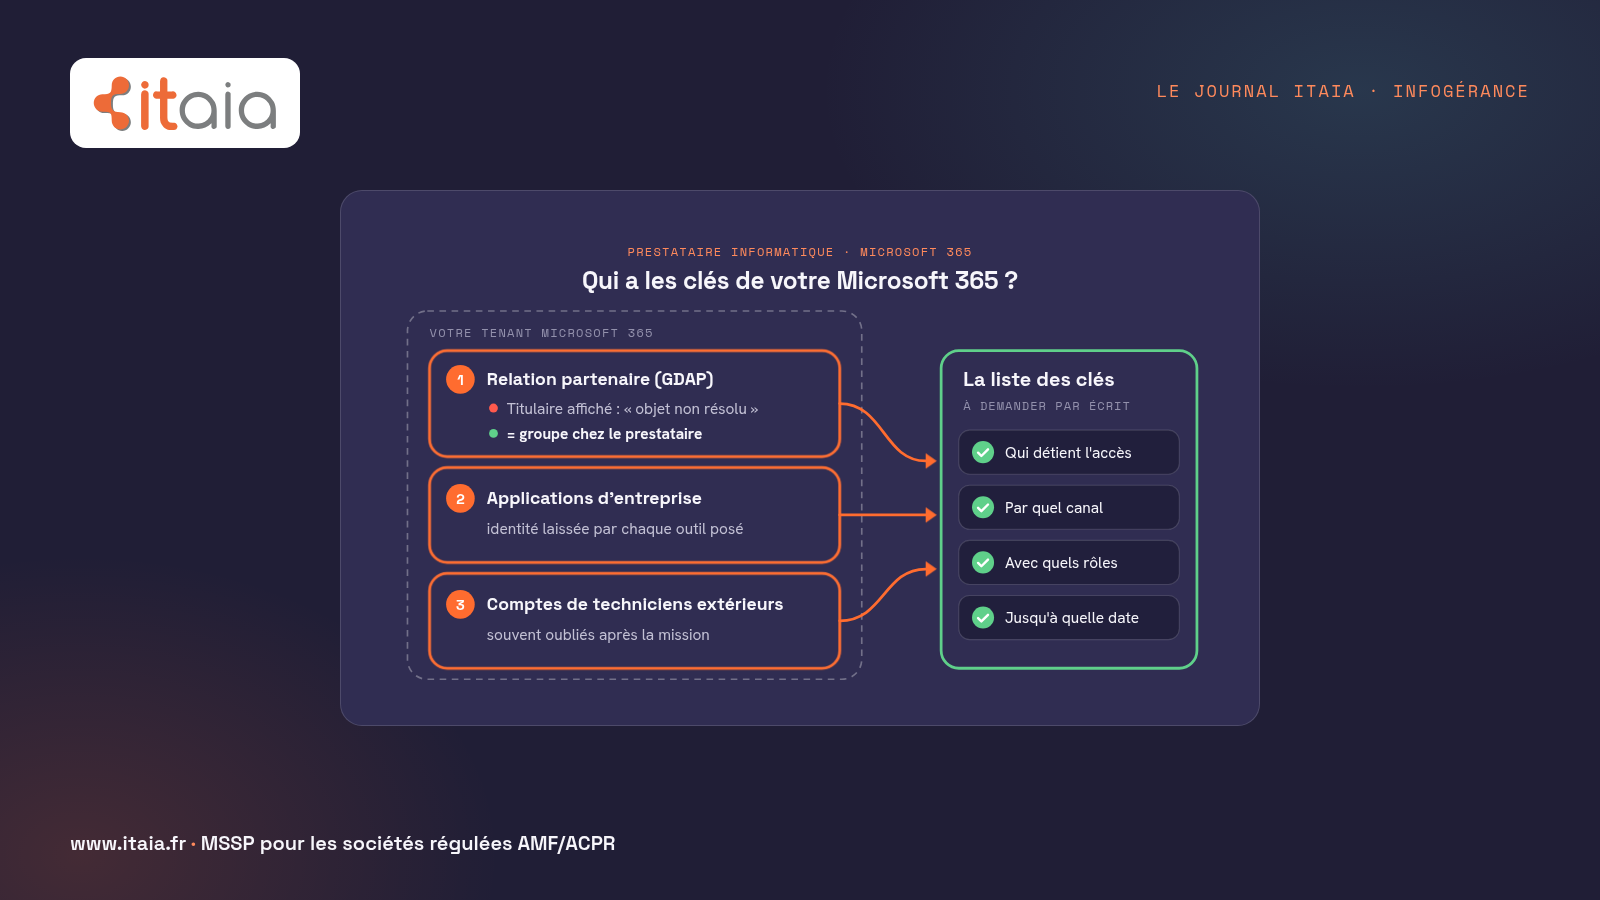
Commencez par le centre d’administration Microsoft 365, rubrique des relations partenaires dans les paramètres. Chaque prestataire relié à votre tenant y figure avec les rôles qu’il détient par administration déléguée granulaire (GDAP), une relation que Microsoft limite à 730 jours au plus (Microsoft Learn). Retirez les rôles de l’ancien prestataire, ou demandez-lui par écrit de mettre fin à la relation le jour même de son départ, puis notez l’heure exacte, parce que c’est elle qui servira de borne quand vous relirez le journal quelques jours plus tard.
Passez ensuite dans Microsoft Entra, page Rôles et administrateurs, et ouvrez un à un les rôles à privilèges. Un titulaire affiché « objet supprimé ou non résolu » désigne souvent le groupe d’un partenaire qui vit dans un autre tenant : il doit disparaître avec la relation.
Viennent les comptes. Ceux des techniciens et le compte générique créé à l’installation se désactivent le jour même, sessions révoquées : un compte désactivé peut garder une session ouverte, et la révocation l’oblige à se reconnecter, ce qui échoue (Microsoft Learn).
Dernier tiroir, le plus souvent oublié : la page Applications d’entreprise. Les outils posés par l’ancien prestataire y ont laissé une identité qui se connecte avec son propre secret, sans personne derrière l’écran. Si personne chez vous ne sait dire à quoi sert une application, désactivez-la.
Votre nom de domaine garde parfois la trace de l’ancien prestataire : des services qu’il avait autorisés à envoyer des e-mails en votre nom. Notre pré-diagnostic cybersécurité les déduit de votre nom de domaine en 30 secondes.
Comment vérifier que les accès sont vraiment fermés ?
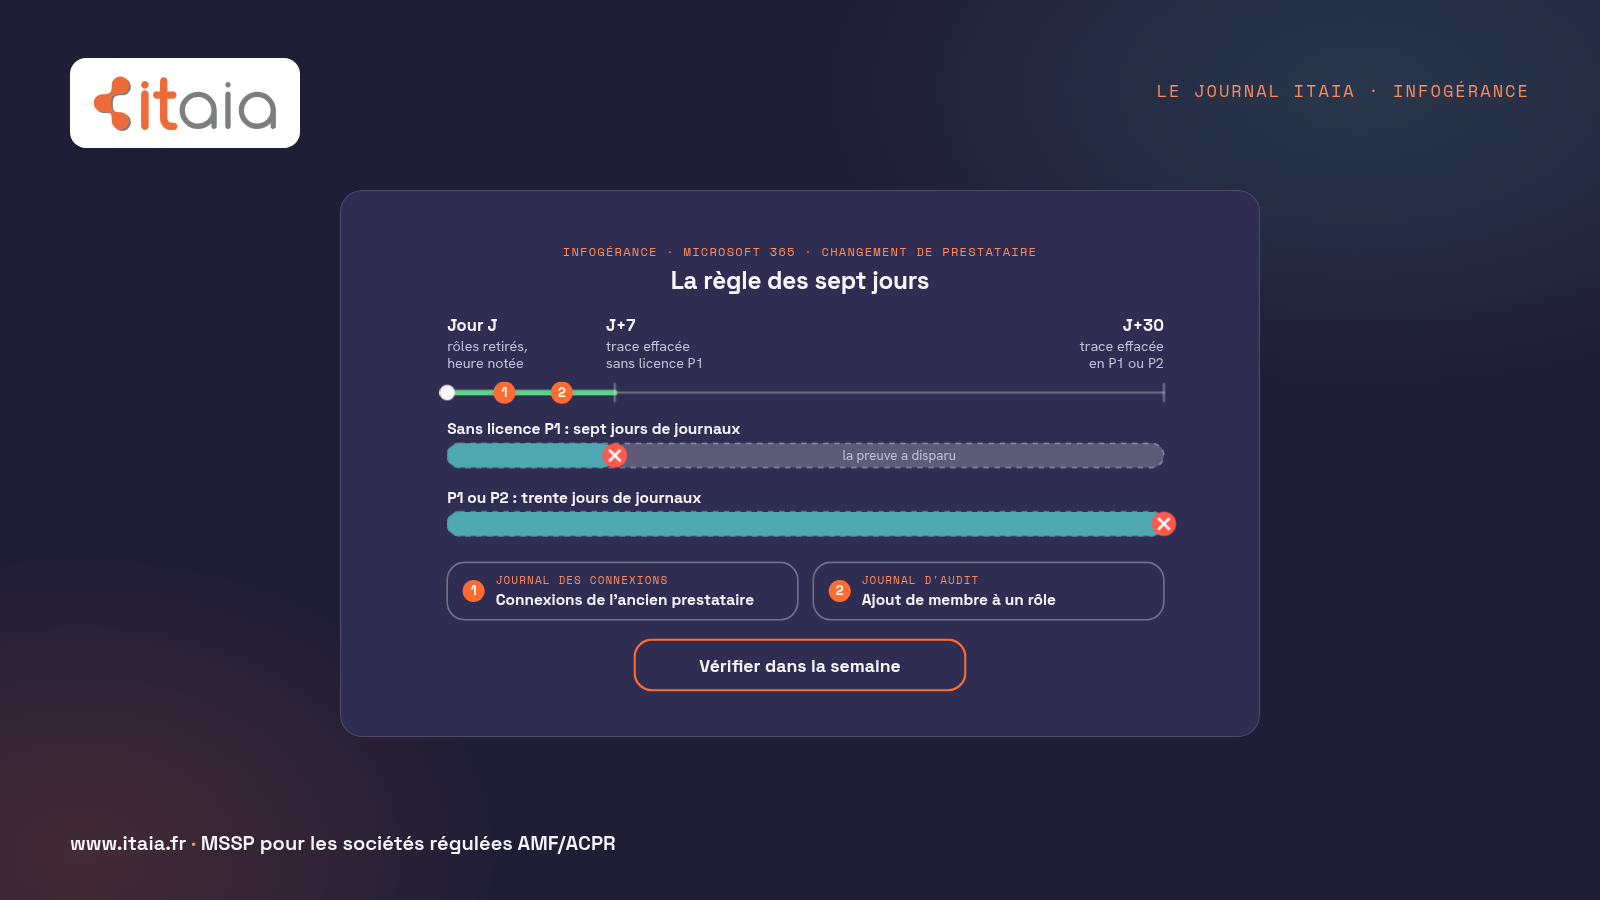
Ouvrez les journaux de Microsoft Entra et cherchez deux choses après l’heure notée : dans les connexions, un compte ou une application de l’ancien prestataire ; dans l’audit, un ajout de membre à un rôle que vous n’avez pas décidé. Nous appelons cela la règle des sept jours : la vérification se fait dans la semaine qui suit le départ, parce qu’un tenant sans licence P1 ne garde ces journaux que sept jours, trente avec P1 ou P2 (Microsoft Learn). Passé ce délai, la preuve a disparu.
« Il nous a écrit qu’il avait tout fermé. » Sans doute de bonne foi. Son courrier dit ce qu’il a voulu faire ; le journal dit ce qui s’est passé, et lui seul fait foi le jour où un doute surgit.
Une nuit de cette semaine, notre contrôle quotidien a signalé une vingtaine de titulaires apparus ou disparus sur des rôles d’administration, chez plusieurs clients et chez nous. Le journal d’audit ne montrait aucun ajout ni retrait : l’écart venait de notre collecte. Face à une alerte sur un compte administrateur, ni panique ni oubli : on lit le journal avant de décider.
Une limite, enfin. Ce que l’ancien prestataire a conservé hors de votre tenant, mots de passe rangés dans son coffre ou accès au registraire de votre domaine, n’apparaît dans aucun journal Microsoft. Seul le changement de ces secrets ferme cette porte.
Le jour où c’est nous qui arrivons
Quand nous reprenons un parc, cette revue des accès ouvre la première semaine, et la reprise complète tient en 4 semaines. Elle se poursuit ensuite chaque jour dans notre maintenance informatique, nos propres accès compris.
Vous préparez un départ : Gregory consacre 30 minutes à la liste de vos accès à fermer, prenez rendez-vous. Premier état des lieux offert, sans engagement, aucune relance.
Gregory Moulis, directeur général chez ITAIA
Sources
- Microsoft Learn, Introduction to granular delegated admin privileges (GDAP) : rôles délégués au prestataire, relation de 730 jours au plus.
- Microsoft Learn, Revoke user access in Microsoft Entra ID : désactivation du compte et révocation des sessions.
- Microsoft Learn, Microsoft Entra data retention : journaux de connexion et d’audit conservés sept jours sans licence P1, trente jours en P1 et P2.