
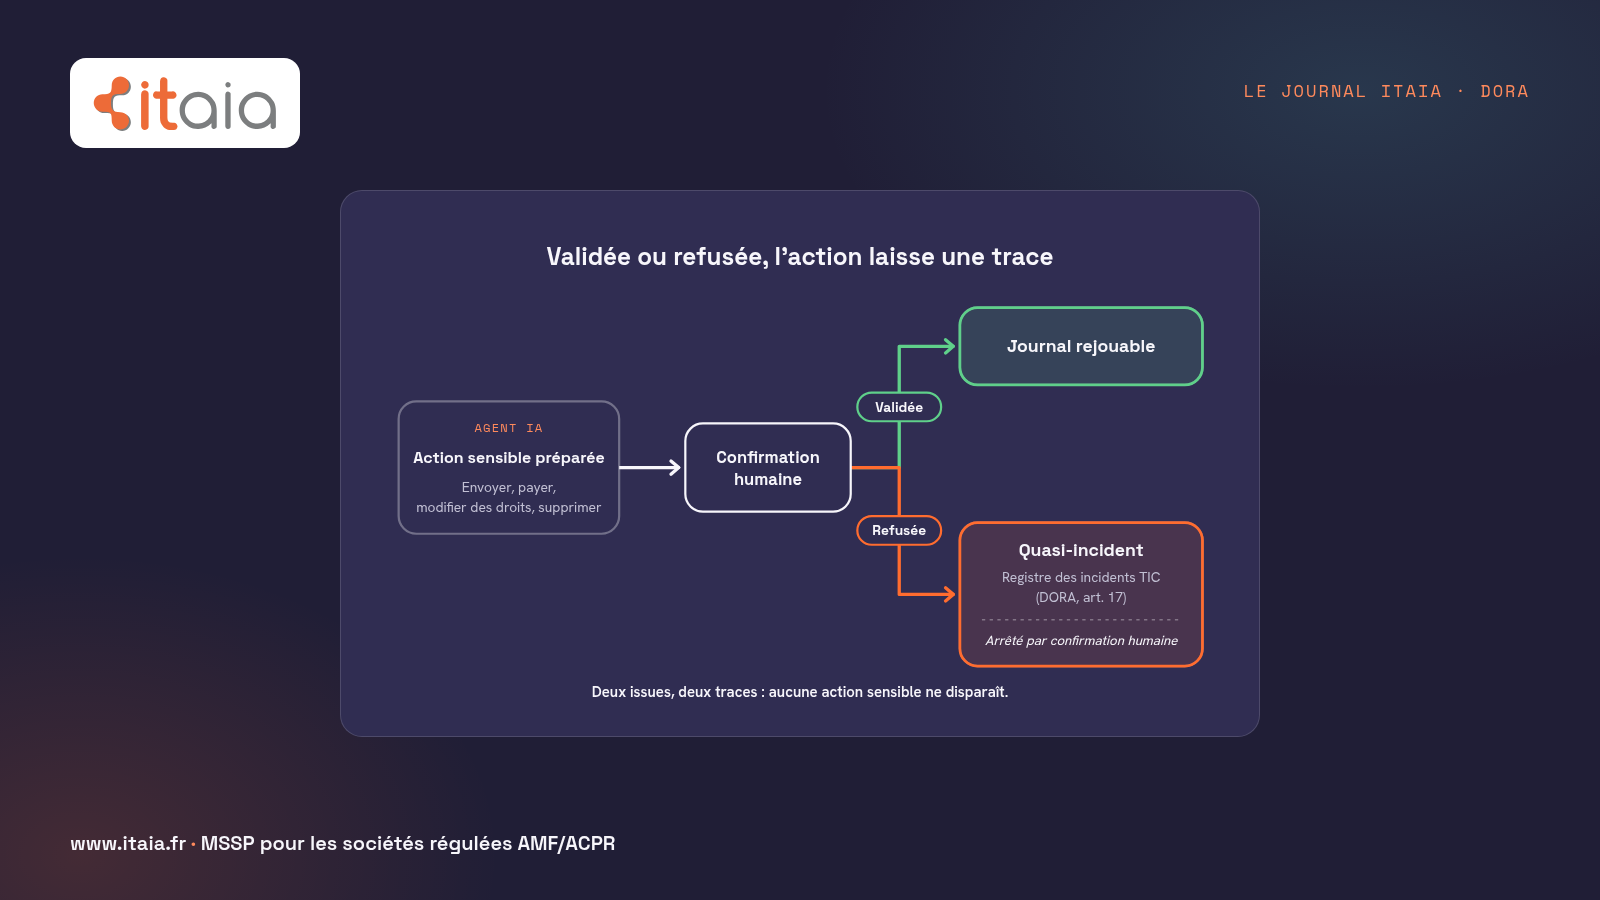
Un agent IA qui clique dans les applications d’une société de gestion est un composant TIC comme un autre : chacune de ses actions doit laisser une trace rejouable, et chaque action sensible arrêtée par un humain mérite une ligne au registre des incidents. Ces agents capables de piloter l’ordinateur arrivent depuis septembre dans les offres grand public. Ils ouvrent le navigateur, remplissent un formulaire, joignent un fichier et l’envoient. La procédure qui suit se lance un jeudi matin et tient en quatre temps.
Un agent IA qui agit seul relève-t-il de DORA ?
Oui, sans débat possible. DORA s’applique aux sociétés de gestion depuis le 17 janvier 2025, et son article 3 définit l’incident lié aux TIC comme un événement non planifié qui compromet la sécurité des réseaux et systèmes d’information et a une incidence négative sur la disponibilité, l’authenticité, l’intégrité ou la confidentialité des données. Le texte ne regarde pas qui a cliqué. Un agent qui joint le mauvais fichier à un reporting et l’expédie à un porteur de parts produit exactement cet événement.
L’article 17 du règlement DORA impose d’enregistrer tous les incidents liés aux TIC, majeurs ou non. Les autorités européennes ont compté 3 383 incidents majeurs déclarés en 2025 dans tout le secteur financier de l’Union ; le registre interne porte tout ce qui reste sous ce seuil, et c’est là que les agents apparaîtront d’abord. Un registre vide renseigne surtout sur la grille, comme nous l’écrivions à propos des incidents majeurs jamais déclarés.
Premier temps : deux décisions écrites avant l’activation
La première fixe une liste fermée des applications que l’agent peut ouvrir. Le logiciel de passage d’ordres et le portail bancaire en restent exclus pendant le pilote, quitte à décevoir les gérants qui attendaient le gain de temps sur ces écrans précisément : un agent dont les actions ne sont pas rejouables n’a rien à faire sur un outil qui engage des fonds.
La seconde nomme un responsable et fixe une date de fin ; trente jours couvrent un cycle complet de reporting mensuel. Le scénario de risque s’écrit avant la première activation : notre simulateur d’analyse de risques selon la méthode de l’ANSSI aide à décrire ce que ferait un agent détourné par une instruction cachée dans une page web, et à en déduire les actions soumises à confirmation humaine. Nous en retenons quatre : envoyer hors de l’entreprise, payer, modifier des droits, supprimer.
Comment journaliser les actions d’un agent IA pour pouvoir les rejouer ?
Un journal d’agent utile se relit comme un film, sans interroger personne. Chaque ligne y décrit une action avec l’horodatage à la seconde et l’identifiant de la session, l’instruction reçue telle que le salarié l’a tapée, l’application et l’écran touchés avec une capture, le résultat obtenu, et le compte sous lequel l’action est passée.
Ce dernier point se règle dans l’annuaire Microsoft Entra ID. Quand l’outil le permet, nous faisons tourner l’agent sous un compte dédié, distinct de celui du salarié, pour que les journaux de connexion séparent la personne de la machine. Le journal lui-même se range hors de portée de l’agent, qui peut y ajouter des lignes sans pouvoir en effacer. Un journal que l’agent peut réécrire ne prouve rien.
Le quasi-incident se consigne aussi
Nous appelons quasi-incident toute action sensible préparée par l’agent et refusée par un humain à l’étape de confirmation : un virement prérempli vers un IBAN inconnu, un dossier partagé vers une adresse personnelle, une demande de droits administrateur, un courriel à un porteur de parts avec la mauvaise pièce jointe.
Ici, le texte ne tranche pas. Sans incidence négative, l’événement ne remplit pas la définition de l’article 3, et ni l’ACPR ni les autorités européennes n’ont publié quoi que ce soit sur les agents IA à ce jour. Notre lecture : le quasi-incident entre au registre des incidents TIC, dans une rubrique à part, qualifié avec la même grille et marqué « arrêté par confirmation humaine ».
« Si rien ne s’est passé, pourquoi l’écrire ? » L’objection revient en comité, et elle se comprend. La confirmation humaine est le contrôle qui protège l’entité, et un contrôle se démontre par ses déclenchements. Un registre où personne n’a rien refusé en trente jours décrit soit un agent irréprochable, soit un salarié qui valide par réflexe ; un superviseur penchera pour la seconde hypothèse.
Que présenter à l’ACPR à la fin du pilote ?
Quatre pièces datées. La liste fermée des applications, signée par le responsable nommé. Une journée de journal tirée au hasard et rejouée devant le RCCI, sans l’aide de l’équipe informatique. Le registre des quasi-incidents, avec pour chacun la cause identifiée et la règle modifiée. Enfin la décision écrite d’étendre l’agent ou de l’arrêter.
L’ACPR rappelle dans sa documentation DORA qu’une entité supervisée démontre ses contrôles ; un agent IA en ajoute un, à prouver comme les autres. Le jour où un contrôleur demandera ce que l’agent a fait un mardi à 14 h 12, la réponse devra tenir dans un fichier.
Trente minutes avec Marin suffisent pour relire le périmètre de votre futur pilote et ce que vos journaux savent déjà rejouer : choisir un créneau. Échange sans engagement, aucune relance ensuite.
Marin Barjhoux, fondateur et président chez ITAIA
