
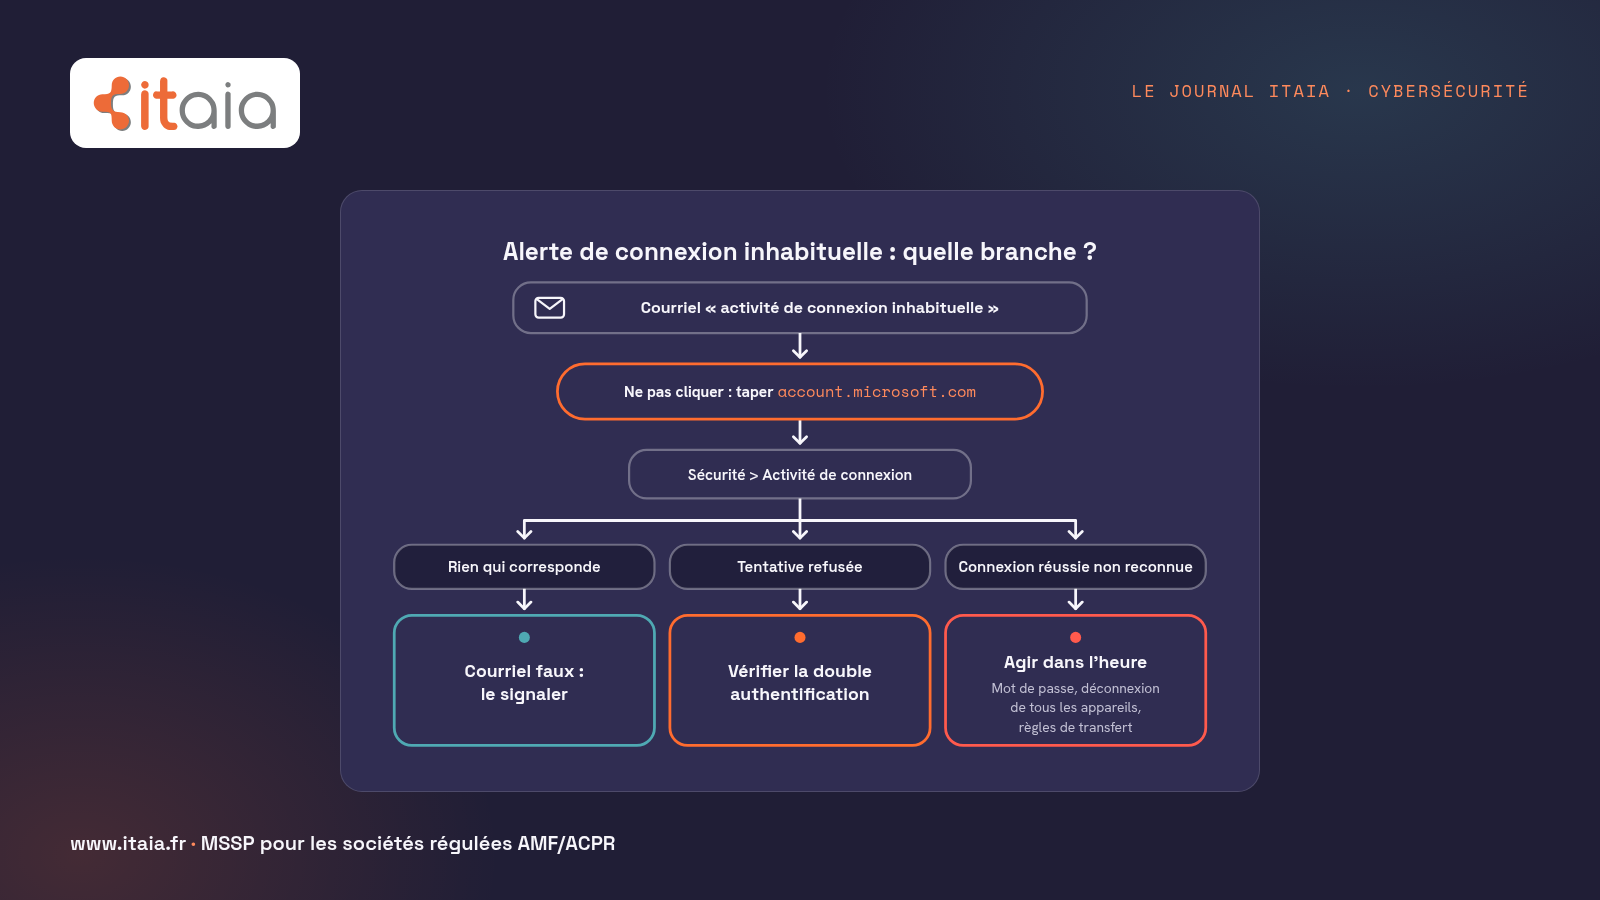
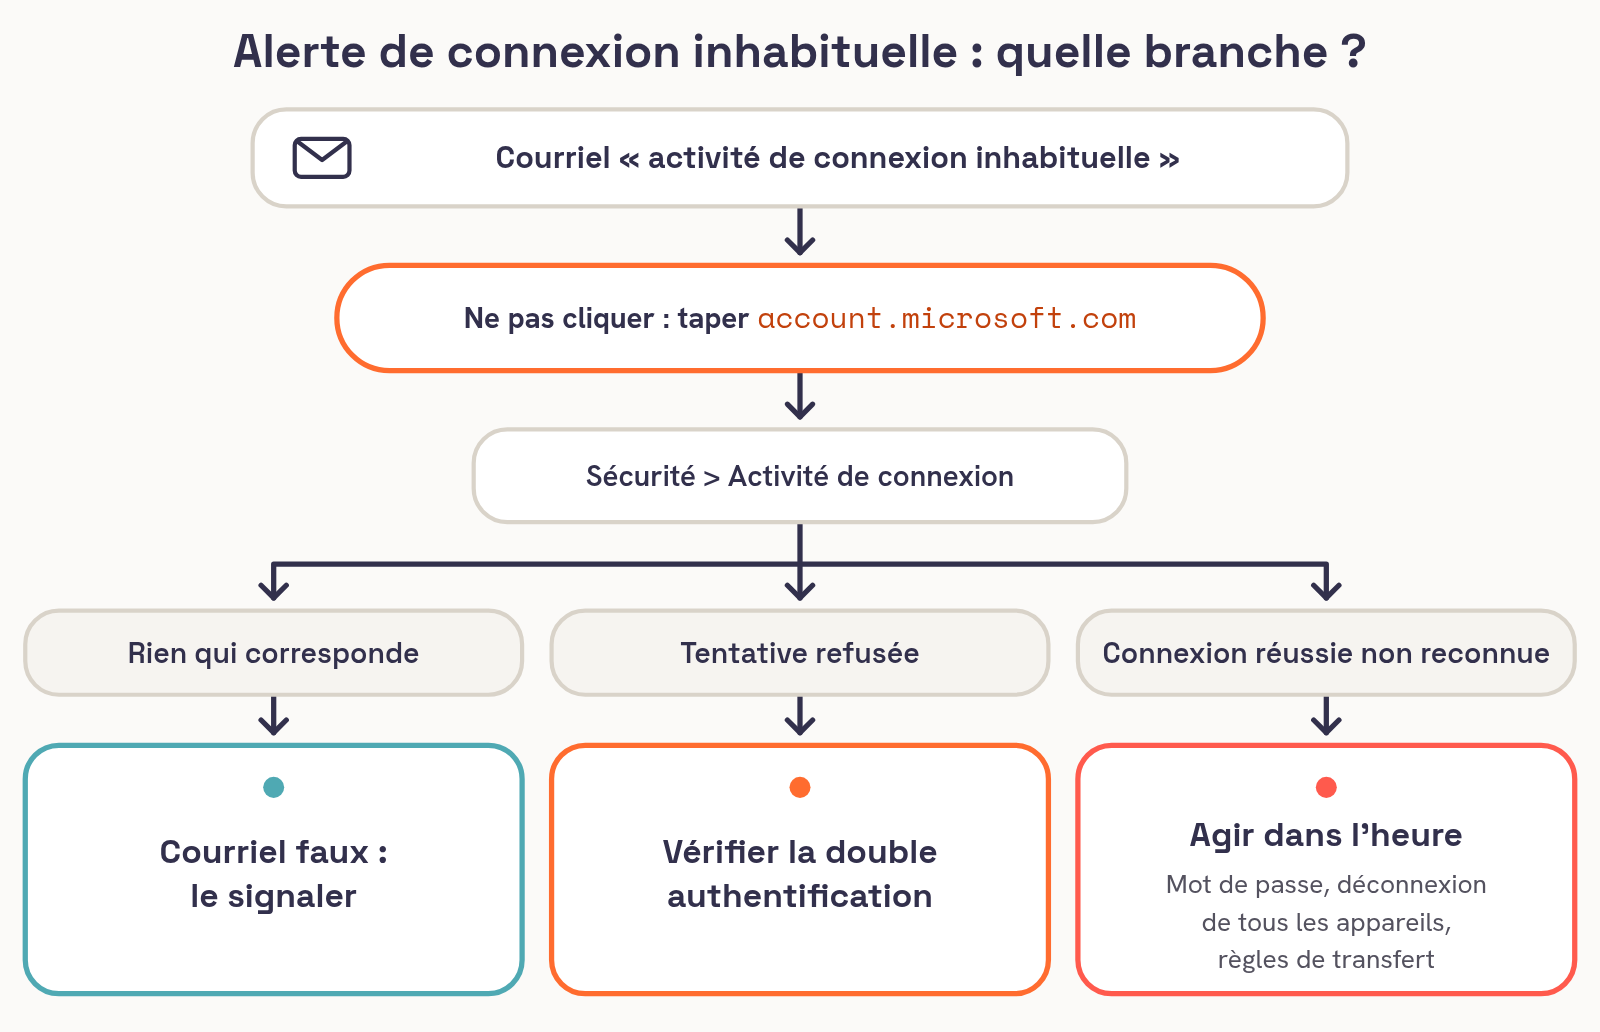
« J’ai reçu un mail de Microsoft qui parle d’une connexion depuis le Brésil, je dois m’inquiéter ? » La réponse commence toujours par le même geste. Une alerte « activité de connexion inhabituelle » se vérifie en tapant soi-même l’adresse account.microsoft.com dans le navigateur, sans toucher au lien du courriel, parce que des pirates imitent ce message au mot près pour voler le mot de passe qu’il prétend protéger.
Le courriel vient-il vraiment de Microsoft ?
Pour un compte Microsoft personnel (Outlook.com, Hotmail, Xbox ou Windows), le vrai message part de l’adresse [email protected]. Une imitation affiche volontiers le même nom d’expéditeur et le même logo ; l’adresse complète, visible en touchant le nom, trahit souvent la copie. Souvent seulement. Un fraudeur soigneux maquille davantage.
Dans le compte, ouvrez la rubrique Sécurité puis l’activité de connexion. Chaque ligne indique la date, le pays, l’adresse IP et l’appareil, et précise si la connexion a réussi. Si la page ne montre rien qui corresponde au courriel, celui-ci était faux : supprimez-le et signalez-le comme hameçonnage.
Connexion réussie ou tentative bloquée : la ligne qui change tout
Deux cas, deux niveaux d’urgence. Une tentative refusée depuis l’étranger signifie que quelqu’un a essayé votre adresse, ce qui arrive souvent puisque les adresses circulent dans les fuites de données ; on vérifie alors sans précipitation que la vérification en deux étapes est active. Une connexion réussie depuis un pays où vous n’étiez pas appelle une réaction immédiate. Et si la ligne précise que le mot de passe était correct et que seule la seconde vérification a bloqué, ce mot de passe est connu d’un tiers : changez-le dans l’heure.
Reste la fausse alerte, plus courante qu’on ne le croit. La localisation d’une adresse IP est approximative. Un VPN, d’entreprise ou personnel, sort souvent par un autre pays. Une application de messagerie tierce installée sur un smartphone peut aussi se connecter depuis les serveurs de son éditeur, hors de France. La page d’activité ne permet pas de trancher à coup sûr ; l’heure et l’appareil, que vous seul connaissez, font la différence.
Que faire dans l’heure si quelqu’un s’est connecté à votre compte Microsoft ?
Changez le mot de passe depuis account.microsoft.com, long et jamais utilisé ailleurs. Contrôlez ensuite les informations de sécurité : un numéro de téléphone ou une adresse de secours ajoutés par l’intrus lui permettraient de reprendre la main. Activez la vérification en deux étapes si elle ne l’était pas. Dans les options de sécurité avancées, demandez la déconnexion de tous les appareils, puis regardez les règles de transfert d’Outlook : une règle qui expédie vos courriels vers une adresse inconnue est la signature classique d’un compte visité.
« J’ai changé mon mot de passe, c’est réglé ? » Pas tout à fait. Les sessions déjà ouvertes reposent sur des jetons, et Microsoft indique que les jetons d’accès restent valables environ une heure : sans déconnexion forcée, l’intrus peut garder la main pendant ce délai. Notre chronologie d’une compromission Microsoft 365 détaille ce mécanisme.
Tout se joue dans votre navigateur : rien n'est envoyé, rien n'est conservé.
Le courriel « activité de connexion inhabituelle » arrive. Quel est le premier geste ?
Des pirates imitent ce message au mot près : la vérification passe par une visite directe du compte, sans toucher au lien.
La page d'activité montre une connexion réussie depuis un autre pays, pendant que vous utilisiez un VPN. Que conclure ?
La localisation d'une adresse IP est approximative ; l'heure et l'appareil, que vous seul connaissez, font la différence.
Après une vraie connexion d'un tiers, vous avez changé le mot de passe. Que reste-t-il à faire en priorité ?
Les jetons d'accès restent valables environ une heure selon Microsoft : sans déconnexion forcée, l'intrus peut garder la main pendant ce délai.
Et sur un compte professionnel Microsoft 365 ?
Le circuit change. Sur un compte d’entreprise, les détections de connexion à risque comme le voyage atypique remontent d’abord à l’administrateur. Un salarié qui reçoit sur son adresse professionnelle un courriel l’invitant à « sécuriser son compte » par un lien a donc de bonnes raisons de s’en méfier, et le bon réflexe consiste à appeler le support informatique sans rien cliquer. Révocation des sessions, blocage temporaire du compte, contrôle des méthodes d’authentification et recherche de règles de boîte se font côté administration, en quelques minutes quand la procédure existe.
Sur les parcs que nous gérons, ces gestes partent dès la prise en charge, en moins de dix minutes. Pour savoir si la vérification en deux étapes couvre tous vos comptes, boîte partagée oubliée comprise, le pré-diagnostic cybersécurité donne un résultat immédiat, sans inscription.
Une alerte a déjà sonné chez vous et vous voulez savoir ce que les journaux en disent : Evan regarde la situation avec vous pendant 30 minutes, prendre rendez-vous. Un ingénieur répond, sans engagement et sans relance.
Evan Blaise, ingénieur systèmes et réseaux chez ITAIA
Sources
- Fiche réflexe hameçonnage (phishing), Cybermalveillance.gouv.fr
- Revoke user access in an emergency in Microsoft Entra ID, Microsoft Learn
- Risk detections in Microsoft Entra ID Protection, Microsoft Learn
