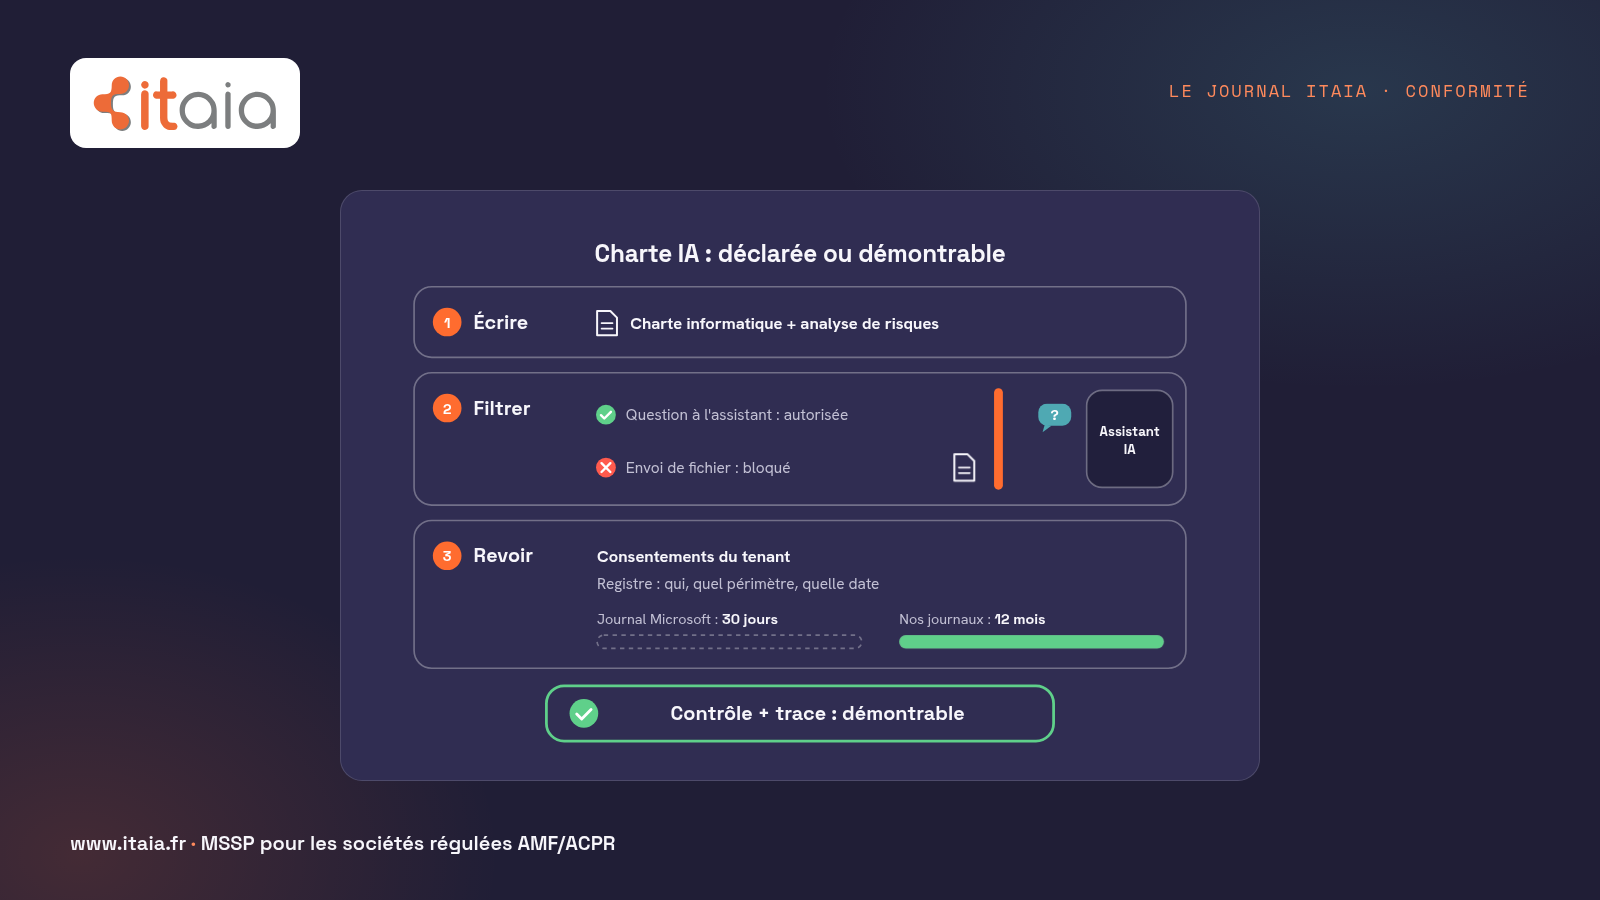
Une charte IA ne vaut que par ses contrôles : chaque règle doit avoir un réglage qui la fait respecter et une trace conservée plus longtemps que les journaux de Microsoft. Sans cela, elle reste une déclaration. Pour une société de gestion, l’écart se paie au premier contrôle, le jour où il faut montrer que la règle a été appliquée et non seulement écrite.
La charte signée, et le tenant qui dit autre chose
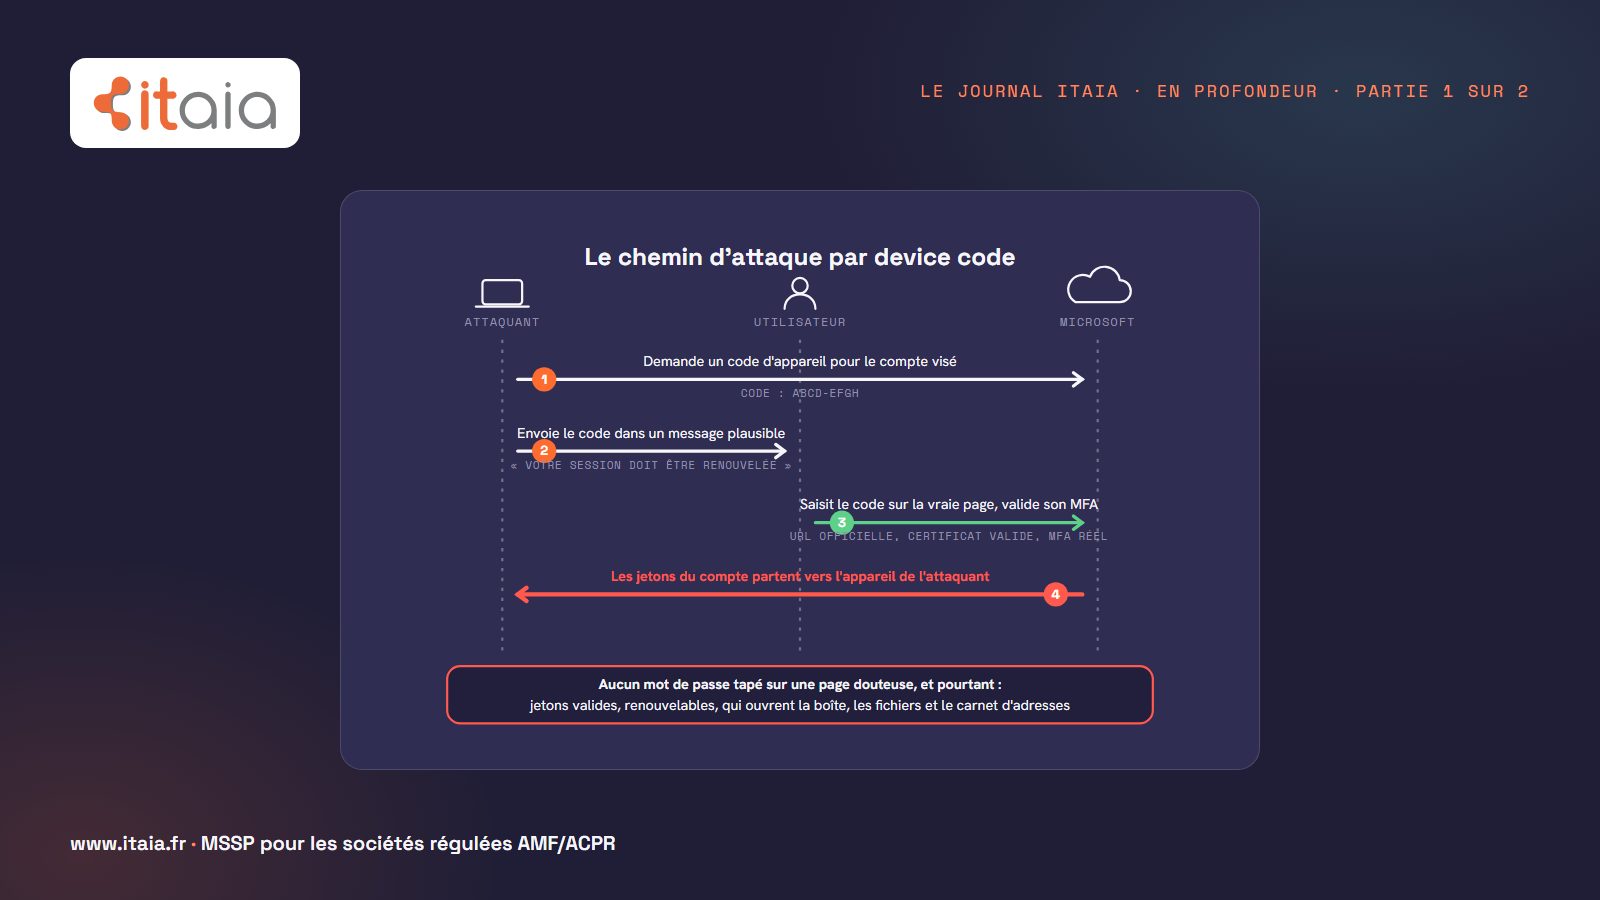
Un lundi après-midi, notre surveillance 24 h/24 signale des téléchargements de fichiers anormalement nombreux sur le compte d’un collaborateur, dans une société de services financiers que nous accompagnons. La connexion vient de l’étranger, depuis l’infrastructure d’un grand fournisseur de cloud, sans navigateur ni appareil identifiable. Tout ressemble à un compte piraté. Les journaux de connexion Microsoft Entra disent autre chose : un assistant d’intelligence artificielle, relié au compte par son connecteur Microsoft 365, télécharge les fichiers.
Le lendemain, l’analyse s’élargit. Plusieurs assistants IA avaient été autorisés pour tous les comptes de l’organisation, par un consentement administrateur, depuis plusieurs mois, avec accès à la messagerie et aux fichiers. Aucune décision de la direction ne les couvrait, et il restait à trouver l’auteur du clic.
Personne ne le saura.
Le journal d’audit ne remontait qu’à trente jours. Le vendredi, nouvelle alerte : les autorisations venaient d’être étendues, à la demande du client cette fois, jusqu’à l’envoi de messages Teams. Changement voulu, aucun signe de compromission. Nous avons proposé de garder un seul assistant et de le documenter.
Pourquoi une charte IA déclarative ne tient-elle pas ?
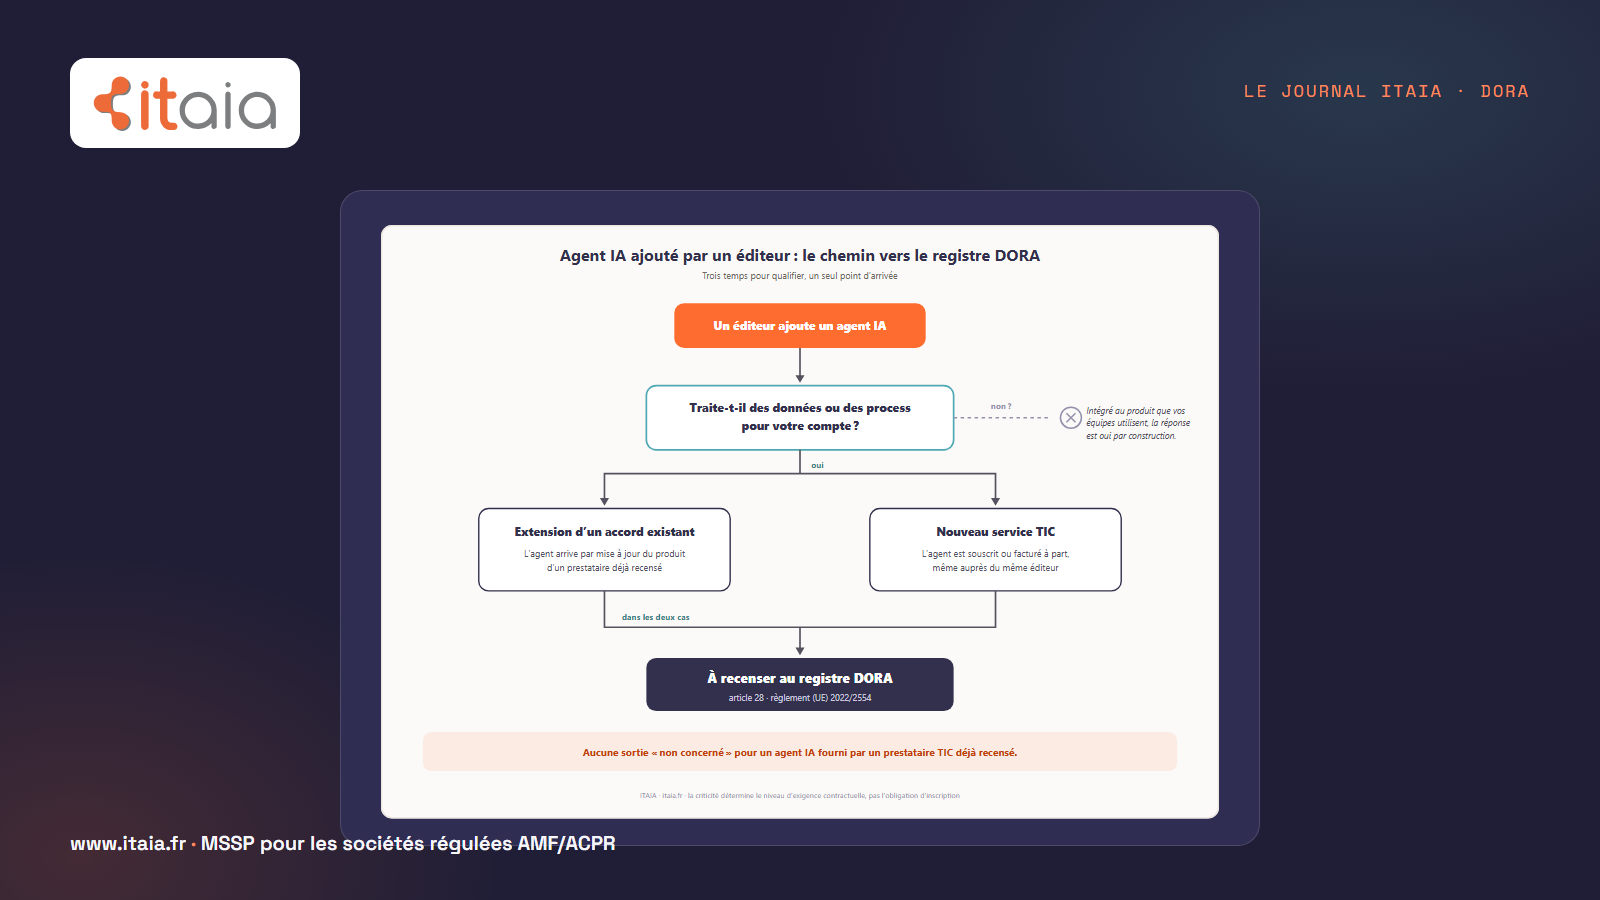
Parce que l’assistant ne lit pas la charte : son connecteur a reçu des droits, qui grandissent par étapes, d’abord lire, ensuite agir au nom de l’utilisateur. Un assistant relié au tenant devient un tiers qui accède aux données, au même titre qu’un prestataire. L’article 28 du règlement DORA demande aux entités financières de tenir un registre d’information de leurs prestataires de services TIC, et l’article 9 de limiter les accès à ce qui est nécessaire et approuvé. Un consentement accordé d’un clic, pour toute l’organisation, sans trace de son auteur, ne satisfait ni l’un ni l’autre.
Un RCCI nous objectera : « notre charte interdit déjà de brancher un outil non validé ». Sur le papier, oui. Elle ne voit pas le branchement. En juillet, nous écrivions que le risque de l’IA en société de gestion tient d’abord au shadow IA.
La charte IA s’écrit mal seule. Elle prolonge la charte informatique, que la CNIL recommande de rendre opposable en l’annexant au règlement intérieur (CNIL) ; notre générateur de charte informatique pose cette base.
Elle découle aussi de l’analyse de risques, qui dit quelles données un assistant ne doit jamais recevoir. Le simulateur d’analyse de risques selon la méthode de l’ANSSI aide à les classer.
Comment faire respecter une charte IA sans interdire l’IA ?
En filtrant le geste qui fait sortir la donnée plutôt que l’outil. Le filtrage des accès aux assistants IA, posé sur les postes, détecte le shadow IA : les assistants utilisés sans validation apparaissent. Il laisse l’usage et bloque l’envoi de fichiers. Nous appelons cela la règle de la recette : on peut demander à un assistant une recette de gâteau au chocolat, on ne peut pas lui transmettre un document.
Nous préférons ce réglage à l’interdiction pure : un salarié qu’on bloque totalement passe par son téléphone personnel et sort du périmètre surveillé, alors qu’un salarié qui garde l’usage reste visible et que sa tentative d’envoi d’un fichier laisse une trace datée, rattachée à son compte.
Pour rédiger les règles elles-mêmes, assistants autorisés et données qui ne sortent jamais, notre générateur de charte IA part de sept questions.
Qui a autorisé cet assistant, et à quelle date ?
Chaque mois, notre revue du tenant Microsoft 365 liste les consentements d’applications et les connecteurs IA accordés, avec leur périmètre. Microsoft restreint peu à peu ce que les utilisateurs acceptent seuls ; les administrateurs basculent vers des consentements pour tout le tenant, où un clic engage toute l’organisation.
Le piège tient à la durée. Microsoft Entra conserve les journaux d’audit trente jours dans ses éditions P1 et P2, sept jours en version gratuite (Microsoft Learn). Un consentement de mars découvert en juin n’a plus d’auteur. D’où notre registre, tenu hors de Microsoft : pour chaque assistant, qui l’a autorisé, sur quel périmètre, à quelle date, et la décision de la direction qui le couvre. Nos journaux sont conservés douze mois, environ douze fois la durée par défaut. C’est ce registre que nous tenons pour les sociétés de gestion que nous accompagnons.
Tout se joue dans votre navigateur : rien n'est envoyé, rien n'est conservé.
Combien de temps Microsoft Entra conserve-t-il les journaux d'audit dans ses éditions P1 et P2 ?
Trente jours en P1 et P2, sept jours en version gratuite : un consentement de mars découvert en juin n'a plus d'auteur sans registre tenu hors de Microsoft.
Que permet le filtrage décrit par la règle de la recette ?
On peut demander à un assistant une recette de gâteau au chocolat, on ne peut pas lui transmettre un document.
Quel article du règlement DORA demande de tenir un registre d'information des prestataires de services TIC ?
L'article 28 impose le registre d'information ; l'article 9 demande de limiter les accès à ce qui est nécessaire et approuvé.
Ce que les textes ne tranchent pas
Aucun texte de l’AMF ou de l’ACPR ne dit encore si un assistant IA consenti dans le tenant doit figurer au registre d’information comme prestataire TIC. Nous l’y inscrivons dès qu’il touche à la messagerie ou aux fichiers, et certains clients jugent cela excessif. Le règlement européen sur l’IA demande, depuis le 2 février 2025, une maîtrise suffisante de l’IA par le personnel, sans dire à quoi on la reconnaît. Une charte contrôlée en est la preuve la plus simple.
Gregory vous reçoit trente minutes pour confronter votre charte IA aux droits réellement accordés dans votre tenant : réserver le rendez-vous. État des lieux offert, sans engagement, aucune relance.
Gregory Moulis, directeur général chez ITAIA
Sources
- EUR-Lex, Règlement (UE) 2022/2554 sur la résilience opérationnelle numérique du secteur financier (DORA) : article 9 (limitation des accès), article 28 (registre d’information des prestataires de services TIC).
- Microsoft Learn, Microsoft Entra data retention : journaux d’audit et de connexion conservés trente jours en P1 et P2, sept jours en version gratuite.
- CNIL, Sécurité : définir un cadre pour les utilisateurs : charte informatique rendue opposable, annexée au règlement intérieur.