L’analyste SOC surveille en continu les systèmes d’une organisation pour détecter, analyser et qualifier les incidents de sécurité, puis contribuer à leur traitement. Il travaille dans un SOC, pour Security Operations Center, le centre opérationnel de sécurité qui reçoit les alertes des postes, des serveurs, du réseau et du cloud. Son quotidien : distinguer la vraie attaque du faux positif, vite, et escalader au bon niveau.
Le métier dispose de sa propre fiche ROME chez France Travail, M1883 « Analyste SOC (Security Operations Center) », et d’une fiche à l’APEC. On le trouve aussi sous les intitulés d’analyste cybersécurité, ingénieur SOC, analyste cyber SOC ou analyste détection d’incidents. Pour comprendre ce que fait un SOC du point de vue d’une entreprise cliente, voir notre page sur le SOC 24/7.
Les trois niveaux : N1, N2, N3
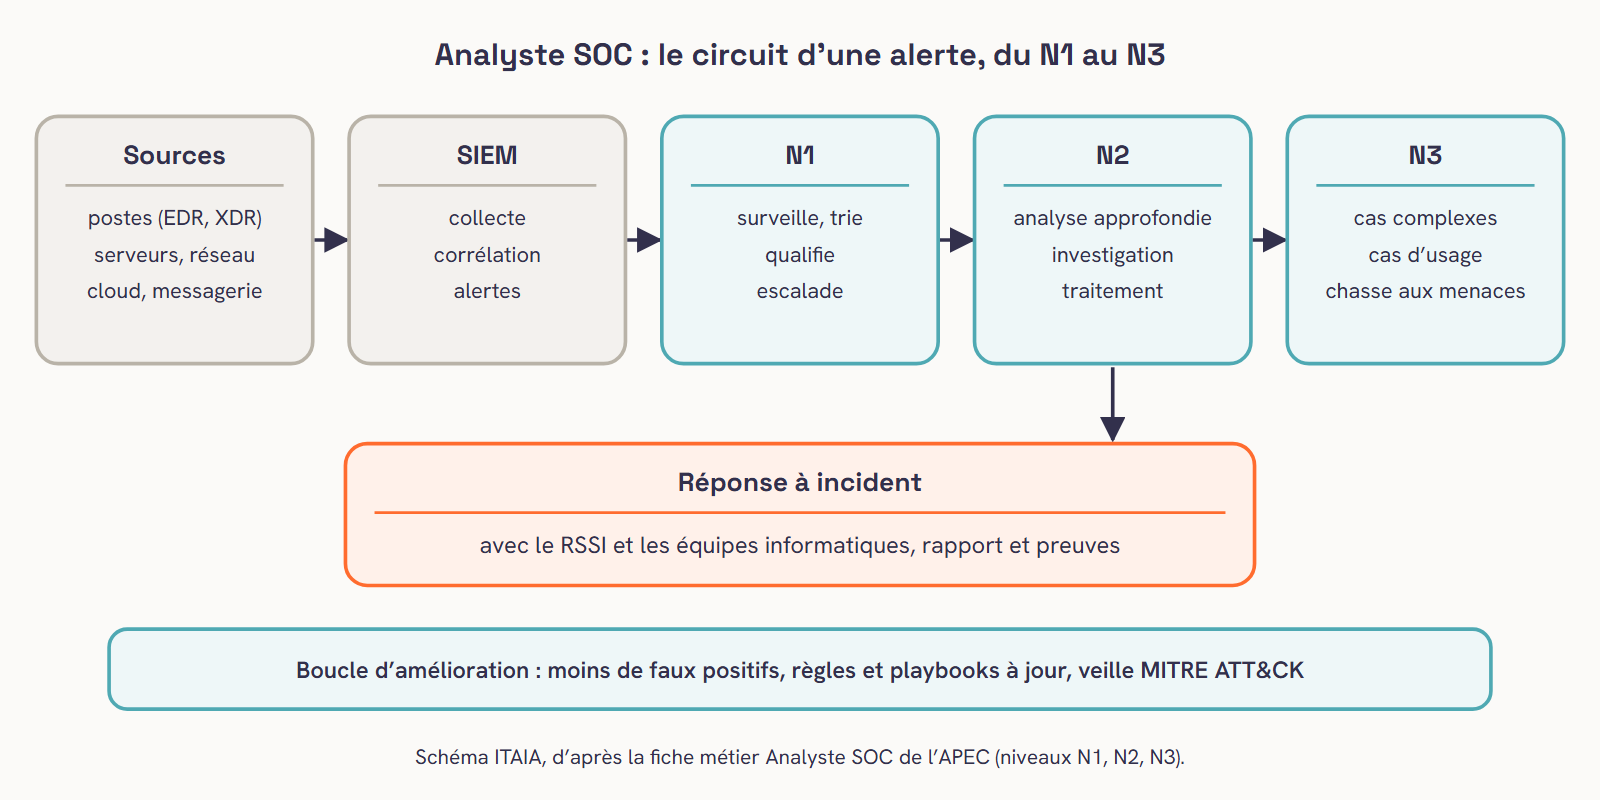
L’APEC distingue trois niveaux d’expertise. Le périmètre s’élargit à chaque niveau :
| Niveau | Rôle | Exemples de tâches |
|---|---|---|
| N1 | Repérage des alertes | Surveiller les consoles, trier les alertes, écarter les faux positifs évidents, qualifier et escalader selon les procédures |
| N2 | Analyse approfondie | Investiguer un incident, reconstituer la chronologie, évaluer l’impact, conduire le traitement avec les équipes informatiques |
| N3 | Expertise | Prendre les analyses complexes, développer des cas d’usage de détection, mener la chasse aux menaces, analyser des logiciels malveillants |
Une journée d’analyste SOC
- Surveiller en temps réel : les alertes remontées par le SIEM et les outils de détection, les journaux de sécurité, l’état des sondes.
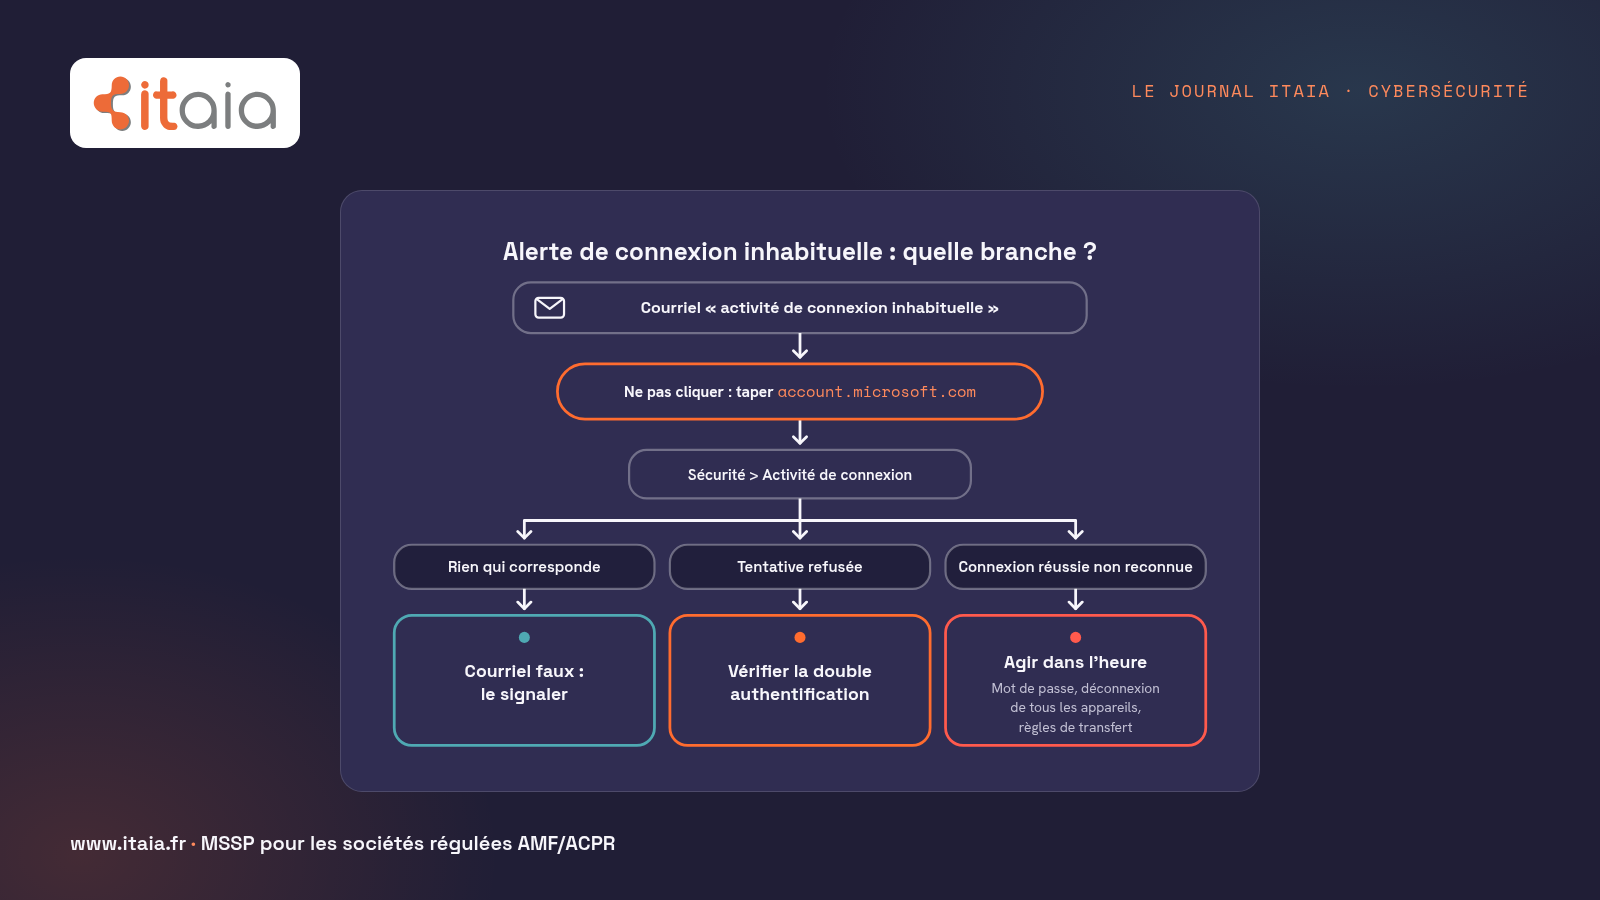
- Qualifier : pour chaque alerte, répondre à trois questions. Est-ce réel ? Est-ce grave ? Qui doit agir ? Un compte qui se connecte depuis un pays inhabituel peut être un voyage d’affaires ou une prise de contrôle.
- Investiguer : croiser les journaux, retracer ce qu’a fait un compte ou un poste, mesurer l’étendue d’une compromission, conserver les preuves.
- Contribuer à la réponse : isoler un poste, bloquer un compte, coordonner avec les équipes informatiques et le RSSI, rédiger le rapport d’incident.
- Améliorer la détection : réduire les faux positifs, ajuster les règles de corrélation, mettre à jour les playbooks.
- Faire de la veille : nouvelles vulnérabilités, campagnes en cours (hameçonnage, rançongiciels), techniques d’attaque décrites dans le référentiel MITRE ATT&CK.
L’APEC précise que le métier peut être soumis à des astreintes. Les SOC qui surveillent 24 heures sur 24 fonctionnent en roulement, avec des horaires de nuit et de week-end pour une partie de l’équipe.
Les outils, par catégorie
Les outils changent d’un SOC à l’autre ; les catégories restent les mêmes :
- SIEM : collecte et corrélation des journaux de toute l’infrastructure, point de départ de la plupart des alertes ;
- EDR et XDR : détection et réponse sur les postes et serveurs, avec la possibilité d’isoler une machine à distance ;
- SOAR : automatisation des réponses répétitives (enrichir une alerte, bloquer une adresse, ouvrir un ticket) ;
- Renseignement sur les menaces (threat intelligence) : indicateurs de compromission, réputation d’adresses et de domaines ;
- Outils d’analyse : bac à sable pour exécuter un fichier suspect, outils d’investigation sur les postes, gestion des tickets et des preuves.
Les compétences attendues
Techniques, d’après la fiche de l’APEC :
- réseau : protocoles TCP/IP, DNS, DHCP, fonctionnement des pare-feu, VPN et systèmes de détection d’intrusion ;
- systèmes Windows et Linux, et leur administration ;
- concepts SIEM, analyse et gestion des incidents ;
- référentiels de techniques d’attaque (MITRE ATT&CK) et de sécurité (ISO 27001, recommandations de l’ANSSI) ;
- scripts : Python, Bash ;
- anglais professionnel, à l’écrit comme à l’oral.
Comportementales. L’APEC cite l’esprit d’analyse et de synthèse, l’esprit d’investigation, la rigueur, l’éthique, la résistance au stress, la réactivité et la capacité à gérer des situations de crise. S’y ajoute une qualité moins visible : savoir écrire un rapport clair pour quelqu’un qui n’était pas là.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Où travaille un analyste SOC
- Dans le SOC interne d’une grande organisation : banque, assurance, industrie, administration ; il connaît un seul environnement en profondeur.
- Chez un prestataire de SOC externalisé (MSSP) : il surveille de nombreux clients, souvent des PME et des ETI qui n’ont pas les moyens d’un SOC interne.
- Dans une entreprise de services du numérique ou un cabinet : en mission chez des clients.
Formations et diplômes
L’APEC cite deux voies : bac + 3 (licence en informatique, BUT informatique, licence professionnelle administration et sécurité des systèmes et des réseaux ou cybersécurité) et bac + 5 (diplôme d’ingénieur ou master spécialisé en cybersécurité). France Travail indique plutôt un bac + 5 pour la fiche M1883. L’Onisep fixe le niveau minimum d’accès à bac + 3.
Pour choisir une formation, un repère officiel : le label SecNumedu de l’ANSSI, attribué à des formations initiales spécialisées en cybersécurité pour trois ans renouvelables, avec un répertoire des formations labellisées publié sur le site de l’agence. Son équivalent pour la formation continue s’appelle SecNumedu-FC. L’ANSSI publie aussi un panorama des métiers de la cybersécurité pour situer le métier parmi les autres.
Côté expérience, l’APEC indique qu’une expérience de cinq ans minimum dans la cybersécurité est généralement requise pour ce poste de cadre. Les postes de N1, eux, sont plus ouverts aux débutants : l’Onisep donne un salaire de débutant dès bac + 3.
Les certifications courantes
France Travail cite la CISSP et les certifications GIAC parmi celles couramment requises, ainsi que le certificat de compétence analyste en cybersécurité. Le parcours le plus fréquent :
- premier socle : CompTIA Security+, puis CySA+ orientée analyse ;
- spécialisation : certifications GIAC en détection et réponse à incident ;
- profils confirmés : CISSP, plus large et orientée gouvernance ;
- les certifications propres aux outils (SIEM, EDR) que l’employeur utilise, souvent passées en poste.
Salaire : ce que disent les sources publiques
| Source | Périmètre | Montant |
|---|---|---|
| Onisep, fiche Analyste SOC | Salaire de débutant, bac + 3 | à partir de 2 500 € brut par mois |
| APEC, fiche Analyste SOC | Offres d’emploi cadres | données non disponibles |
| France Travail, fiche M1883 | Offres d’emploi | pas de statistique de salaire affichée |
Fiches consultées le 22 novembre 2026. Les sources publiques restent pauvres sur ce métier récent : le chiffre de l’Onisep est un point de départ, pas une moyenne du marché.
Évolutions de carrière
La progression naturelle suit les niveaux : N1, puis N2, puis N3. L’APEC cite ensuite comme évolutions la responsabilité de la sécurité informatique et l’architecture des infrastructures. D’autres voies existent : réponse à incident et investigation numérique, chasse aux menaces, ingénierie de la détection, test d’intrusion pour ceux qui veulent passer côté offensif, ou architecte sécurité.
En résumé
| Code ROME | M1883 « Analyste SOC (Security Operations Center) » (France Travail) |
|---|---|
| Niveau d’études | Bac + 3 minimum (Onisep, APEC), bac + 5 fréquent |
| Niveaux | N1 repérage, N2 analyse approfondie, N3 expertise (APEC) |
| Rythme | Astreintes possibles, roulement dans les SOC 24 h/24 |
| Salaire de débutant | À partir de 2 500 € brut par mois (Onisep) |
| Évolutions | N2, N3, réponse à incident, responsable sécurité, architecte |
Questions fréquentes sur le métier d’analyste SOC
Que fait un analyste SOC ?
Il surveille en continu les alertes de sécurité d’une organisation, détecte et qualifie les incidents, distingue les vraies attaques des faux positifs, contribue à leur traitement et rédige les rapports. Il améliore aussi les règles de détection et assure une veille sur les menaces.
Quelle différence entre un analyste SOC N1, N2 et N3 ?
Selon l’APEC, le N1 repère et trie les alertes, le N2 mène l’analyse approfondie des incidents et le N3 prend les analyses complexes et développe les cas d’usage de détection. Le périmètre et l’autonomie augmentent à chaque niveau.
Quel diplôme pour devenir analyste SOC ?
L’Onisep et l’APEC situent l’accès à partir de bac + 3 (licence, BUT informatique, licence professionnelle en sécurité des systèmes et réseaux), le bac + 5 en cybersécurité étant fréquent. Le label SecNumedu de l’ANSSI aide à repérer les formations initiales spécialisées.
Combien gagne un analyste SOC débutant ?
L’Onisep indique un salaire de débutant à partir de 2 500 € brut par mois pour un bac + 3, variable selon les compétences, la région et le secteur. L’APEC et France Travail ne publient pas encore de fourchette pour ce métier.
Le métier d’analyste SOC impose-t-il des horaires décalés ?
Souvent. L’APEC signale que le métier peut être soumis à des astreintes, et les SOC qui surveillent 24 heures sur 24 organisent des roulements de nuit et de week-end. Les postes en journée existent, en particulier aux niveaux N2 et N3.