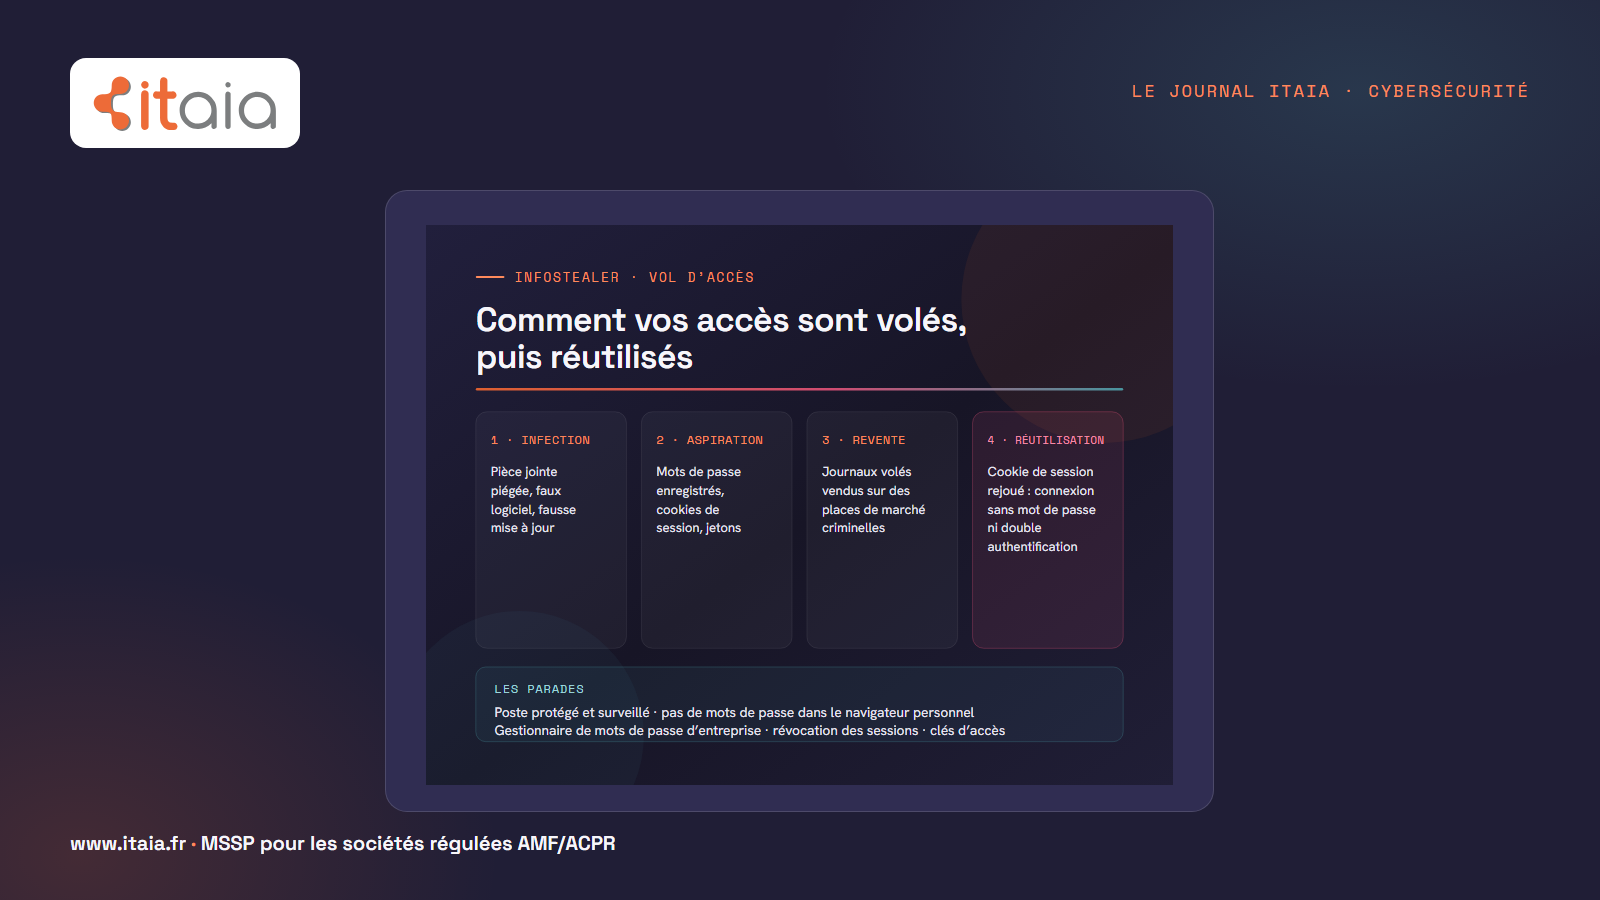
Un infostealer est un logiciel malveillant qui aspire, en quelques secondes, tout ce que l’ordinateur garde en mémoire pour vous simplifier la vie : les mots de passe enregistrés dans le navigateur, les cookies de session qui vous évitent de vous reconnecter, les jetons d’accès des applications. Ces données sont ensuite revendues. Le danger tient au cookie de session : rejoué par un attaquant, il ouvre le compte sans mot de passe et sans double authentification.
L’essentiel en trente secondes
- Ce qu’il vole : mots de passe enregistrés, cookies de session, jetons d’accès, parfois portefeuilles et documents.
- Pourquoi c’est grave : un cookie de session volé permet d’entrer dans un compte déjà authentifié, double authentification comprise.
- La parade : un poste protégé et surveillé, aucun mot de passe professionnel enregistré dans un navigateur personnel, la révocation des sessions dès le moindre doute, et des clés d’accès quand c’est possible.
Comment il arrive sur le poste
Un infostealer s’installe comme la plupart des logiciels malveillants : une pièce jointe piégée, un faux logiciel gratuit, une fausse mise à jour du navigateur, un lien publicitaire vers un site imité. Il ne cherche pas à rester discret longtemps : il collecte ce qu’il trouve, l’envoie, et parfois s’efface. Un ordinateur personnel utilisé aussi pour le travail est une cible de choix, parce qu’il échappe aux protections de l’entreprise.
Pourquoi la double authentification ne suffit pas toujours
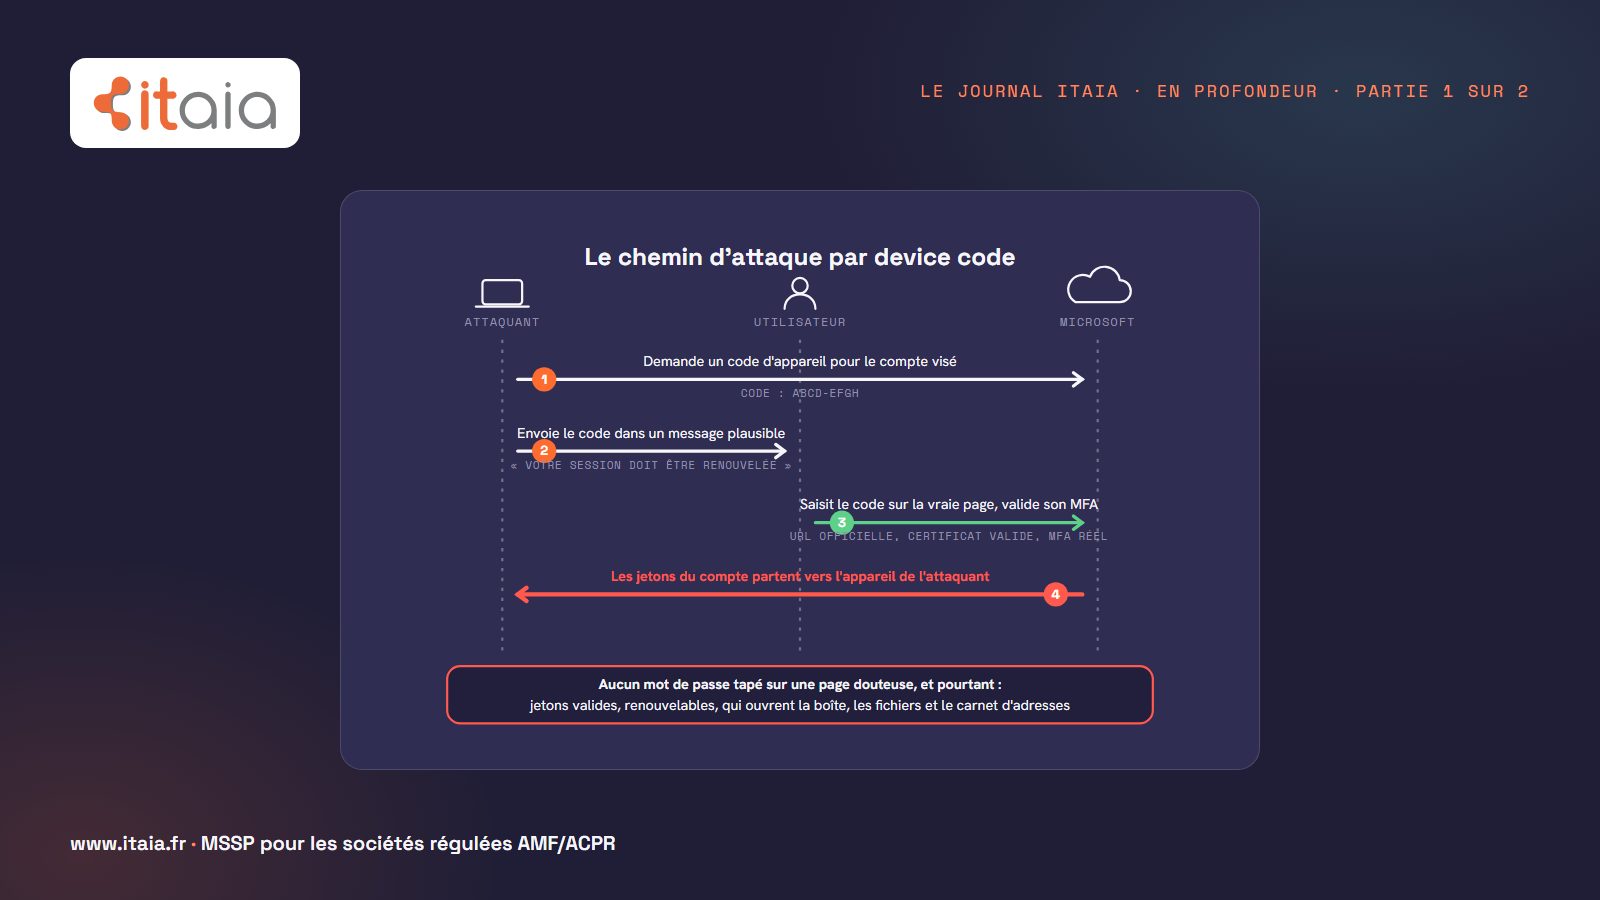
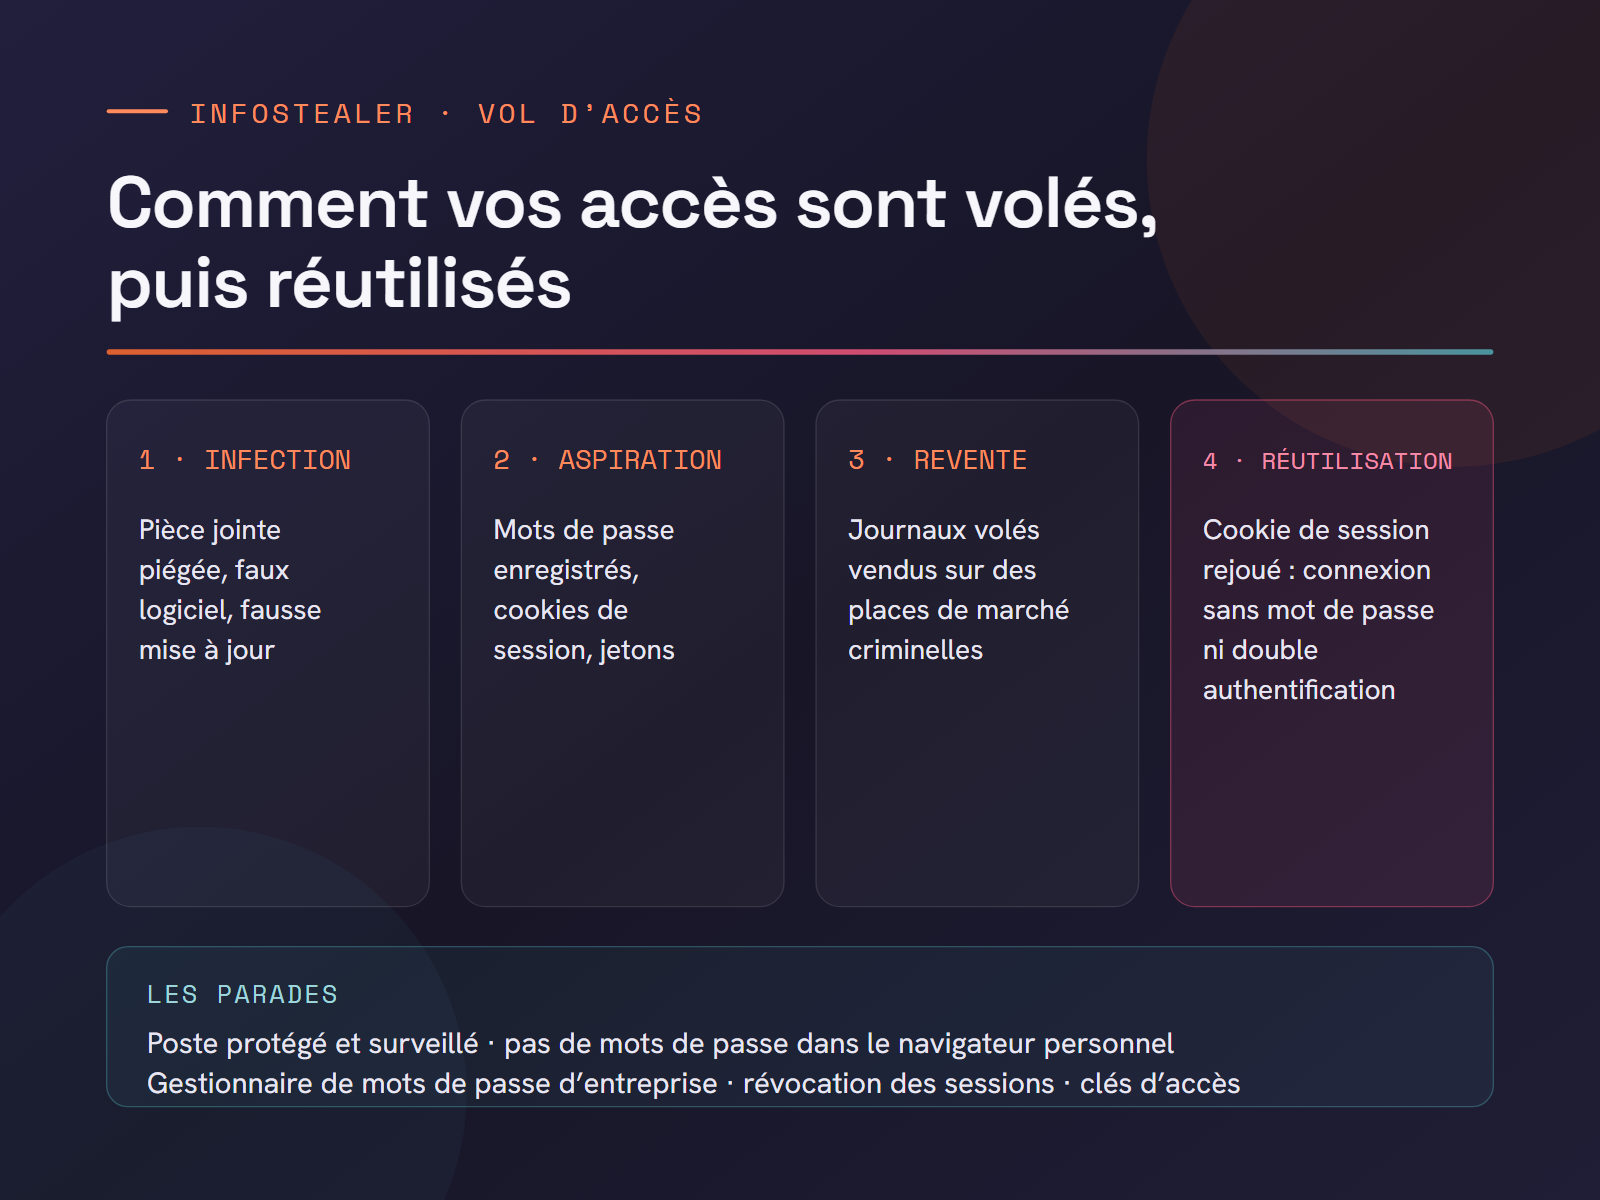
La double authentification protège le moment de la connexion. Une fois connecté, le navigateur garde un jeton qui prouve que vous êtes déjà passé par là. Microsoft le décrit dans son guide sur le vol de jetons : un attaquant qui vole et rejoue un jeton émis à un utilisateur obtient l’accès, même si cet utilisateur avait satisfait l’authentification multifacteur, puisque les exigences d’authentification sont déjà remplies.
C’est pour cela qu’un changement de mot de passe ne suffit pas après une infection : il faut aussi révoquer les sessions ouvertes, pour rendre les jetons volés inutilisables.
Comment les identifiants finissent revendus
Les données collectées forment des « journaux » par ordinateur infecté : adresses, mots de passe, cookies, liste des sites visités. Ils sont vendus ou échangés sur des places de marché criminelles, puis achetés par ceux qui s’en servent : prise de compte de messagerie, fraude au virement, rançongiciel. Entre l’infection et l’utilisation, il peut s’écouler des heures ou des mois.
Ce que nous voyons chez nos clients
Nous ne pouvons pas dire, pour une fuite donnée, si elle vient d’un infostealer ou d’un autre vol : la source d’un identifiant retrouvé dans une fuite n’est pas toujours connue. Ce que nous mesurons, et que nous publions dans notre baromètre de la cybersécurité des PME :
- 2 357 comptes verrouillés en trois mois après des échecs de connexion répétés, chez 27 entreprises clientes : des robots qui essaient des mots de passe sur des adresses connues ;
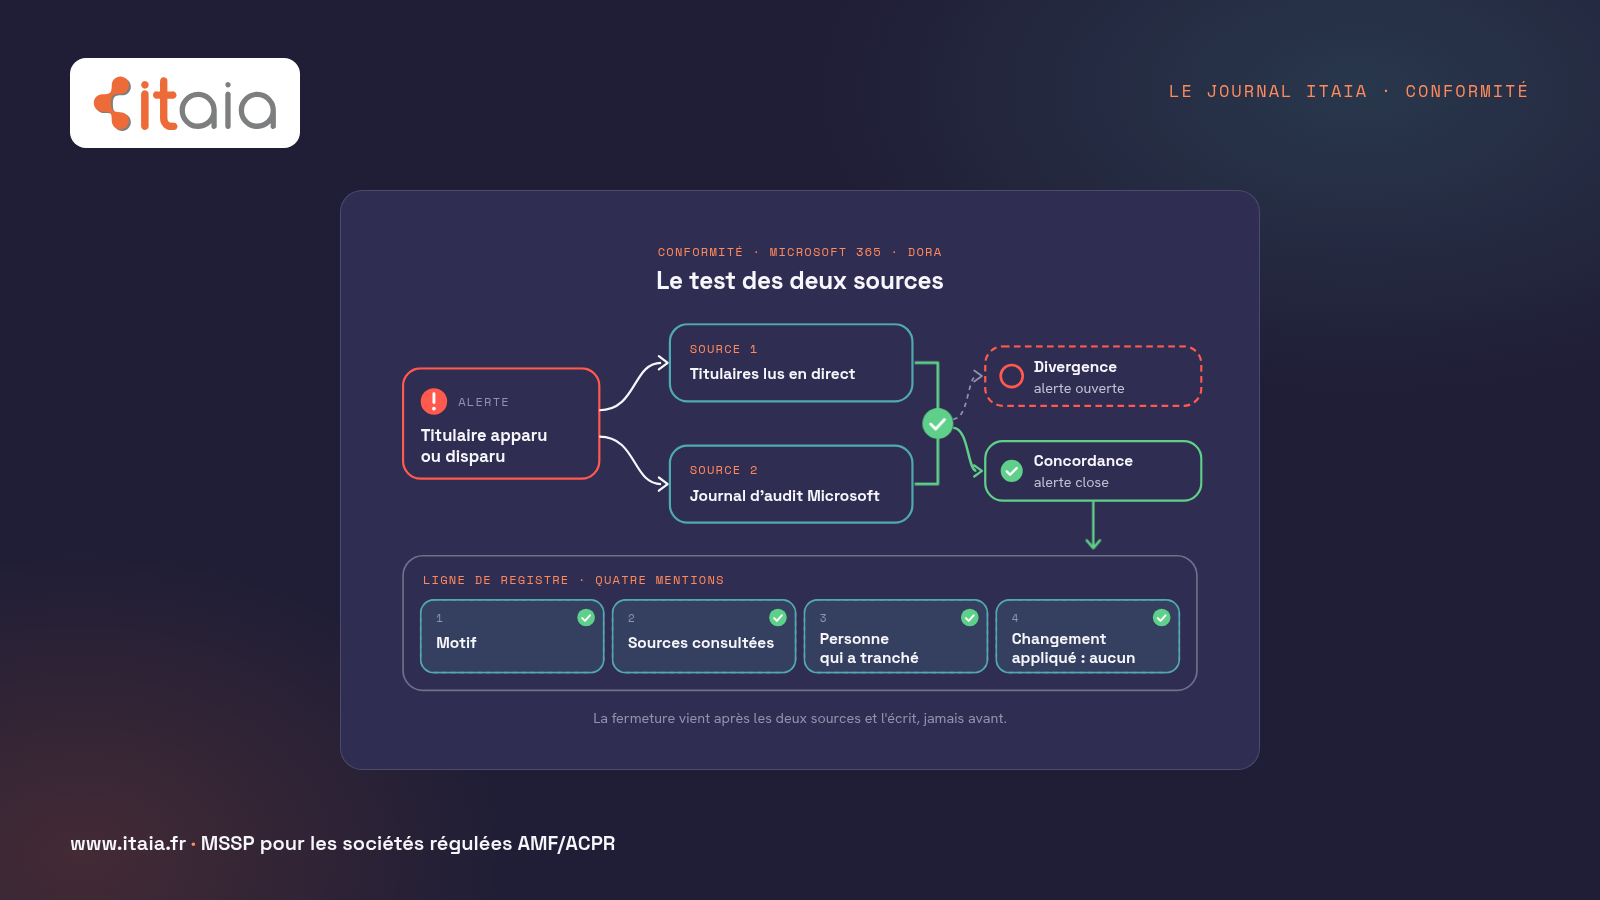
- 9 dossiers de fuite d’identifiants ouverts chez 6 clients depuis la mise en place du suivi le 27 octobre, à partir d’adresses retrouvées dans des fuites publiées.
Chaque dossier déclenche les mêmes gestes : vérifier si le mot de passe a changé depuis la fuite, le faire changer si besoin, révoquer les sessions et contrôler les connexions récentes du compte.
Comment s’en protéger
- Ne pas enregistrer de mots de passe professionnels dans le navigateur d’un ordinateur personnel, et ne pas mélanger comptes personnels et professionnels dans le même navigateur. Cybermalveillance.gouv.fr le recommande aussi pour les ordinateurs partagés : ne jamais y enregistrer ses mots de passe.
- Utiliser un gestionnaire de mots de passe d’entreprise, avec un mot de passe unique par service.
- Protéger et surveiller chaque poste avec une détection et une réponse sur le poste (EDR), qui repère et bloque les logiciels qui aspirent les données du navigateur.
- Révoquer les sessions dès qu’un poste est suspect, en plus du changement de mot de passe.
- Passer aux clés d’accès pour les comptes qui le permettent : elles ne laissent rien à voler par hameçonnage.
- Réserver l’accès à Microsoft 365 aux appareils de l’entreprise, inscrits et conformes : un cookie volé rejoué depuis un autre appareil se heurte alors à l’accès conditionnel (voir zero trust).
Ce que fait ITAIA
Chez nos clients, la double authentification est obligatoire, l’accès est réservé aux appareils de l’entreprise, chaque poste est protégé et surveillé 24 h/24, et les identifiants retrouvés dans des fuites font l’objet d’un dossier traité un par un. Quand un poste est suspect, nous l’isolons, nous révoquons les sessions et nous vérifions les connexions des jours précédents.
Questions fréquentes
Qu’est-ce qu’un infostealer ?
C’est un logiciel malveillant qui vole les données enregistrées sur un ordinateur, en particulier les mots de passe et les cookies de session du navigateur, puis les envoie à l’attaquant, qui les revend ou les utilise.
Un infostealer peut-il contourner la double authentification ?
Oui, indirectement : en volant un cookie ou un jeton de session déjà authentifié, l’attaquant entre dans le compte sans repasser par la double authentification. C’est pourquoi il faut révoquer les sessions après une infection, et réserver l’accès aux appareils de l’entreprise.
Comment savoir si mes identifiants ont été volés ?
Une alerte de connexion inhabituelle, un mot de passe changé sans vous, ou une adresse retrouvée dans une fuite publiée sont des signes. Une surveillance des fuites d’identifiants et des connexions permet de le savoir avant l’attaquant.
Faut-il arrêter d’enregistrer ses mots de passe dans le navigateur ?
Pour les comptes professionnels, oui sur un ordinateur personnel ou partagé. En entreprise, un gestionnaire de mots de passe dédié, sur un poste protégé et surveillé, est plus sûr.
Que faire si un ordinateur est infecté ?
Le déconnecter du réseau, prévenir le support informatique, changer les mots de passe depuis un autre appareil sain, révoquer toutes les sessions ouvertes, puis vérifier les connexions récentes des comptes concernés.
Sources
- Microsoft Learn, Guide opérationnel concernant le vol de jetons.
- Cybermalveillance.gouv.fr, Pourquoi et comment bien gérer ses mots de passe.