Test d’intrusion et identification des vulnérabilités
Le milieu de la cybersécurité a été plus qu’éprouvé pendant la pandémie de coronavirus. En effet, l’ouverture soudaine des systèmes d’information, couplée à une formation à la sécurité insuffisante et à un développement rapide des innovations technologiques, a entraîné des failles de sécurité. Résultat ? 93 % des organisations françaises ont enregistré une hausse des attaques menées par des cybercriminels depuis mars 2020. Et les TPE/PME ne font pas exception, bien au contraire. Des audits de sécurité réguliers deviennent, dès lors, des mesures indispensables pour prévenir les cyberattaques et maintenir la sécurité des systèmes informatiques. Zoom sur le test d’intrusion, aussi appelé penetration test ou pentes !
Qu’est-ce qu’un test d’intrusion ?
Définition
Un test d’intrusion consiste à simuler une attaque de hacker en conditions réelles, afin d’identifier les vulnérabilités du système informatique. Cette démarche s’inscrit pleinement dans un objectif de renforcer la sécurité SI en identifiant les éventuelles failles et en proposant des correctifs à ces failles.
Un test de sécurité est lancé par un expert en cybersécurité ou des équipes de sécurité des systèmes d’information. Ces derniers utilisent alors différentes méthodologies :
- Black box ou boîte noire : cyberattaque externe
- Grey box ou boîte grise : cyberattaque via l’infiltration d’un compte utilisateur interne (clients, partenaires, salariés…)
- White box ou boîte blanche : cyberattaque via l’infiltration du système (serveur, application web…)
Du test d’intrusion naît ensuite un rapport d’audit informatique détaillé avec une liste des vulnérabilités identifiées, leur probabilité d’occurrence, une évaluation des risques de sécurité associés et leurs conséquences possibles. On y retrouve aussi des suggestions et recommandations correctives.
Cibles des tests d’intrusion
Le test de pénétration varie en fonction des supports analysés :
- Plateformes web : analyse des vulnérabilités liées aux serveurs web et à la couche applicative, comme des erreurs de configuration, des absences de mises à jour, une mauvaise implémentation…
- Applications mobiles : recherche de vulnérabilités sur l’app mobile via une analyse statique et une analyse dynamique des méta-informations, du code source et des données sensibles en mémoire vive
- Objets connectés (IoT) : analyse des vulnérabilités sur l’ensemble des couches de l’écosystème IoT, soit hardware, firmware, protocoles de communication, serveurs, applications web et applications mobiles
- Infrastructure et réseaux informatiques : analyse de la configuration des services et de l’architecture des systèmes d’exploitation à la recherche de vulnérabilités sur les postes de travail, serveurs, routeurs, proxies et autres périphériques réseaux
- Ingénierie sociale : vulnérabilités dans les compétences humaines de l’entreprise face aux tentatives de phishing, d’attaques téléphoniques et d’intrusions physiques (envoi d’emails de phishing et de spear phishing, incluant des clones d’interfaces et des malwares, la récolte d’informations sensibles par téléphone, l’utilisation de clés USB piégées…)
Pourquoi faire un test d’intrusion ?
La raison d’un test d’intrusion est simple : déceler des faiblesses et vulnérabilités afin de mettre en place de nouvelles mesures de sécurité du système d’information. L’objectif ultime d’un test d’intrusion est de fournir des pistes correctives concrètes afin d’améliorer le niveau de sécurité IT global et de garantir la protection des données confidentielles et vulnérables.
Alors que l’audit de sécurité informatique se fonde sur des lois, des bonnes pratiques et des politiques de sécurité globales, un test d’intrusion se fonde sur les pratiques réelles de pirates informatiques. Il est donc en mesure de déceler les failles potentielles face aux nouvelles menaces de plus en plus sophistiquées. Un test d’intrusion s’accompagne aussi souvent de services cybersécurité complémentaires, comme des formations en sécurité numérique pour l’ensemble des collaborateurs.
L’importance des tests d’intrusion pour la sécurité informatique
La sécurité informatique est devenue un enjeu majeur pour toutes les entreprises. Les cyberattaques peuvent avoir des conséquences désastreuses sur la confidentialité, l’intégrité et la disponibilité des données. Pour réduire les risques, il faut pouvoir détecter les points de vulnérabilités de sécurité avant qu’elles ne soient exploitées par des hackers et autres cyber attaques. Les tests d’intrusion sont une méthode efficace pour identifier les failles de sécurité dans les systèmes informatiques.
Les tests d’intrusion sont des simulations d’attaques informatiques menées par des experts en sécurité, les “pentesters”. Les pentesters évaluent la sécurité des systèmes en identifiant les failles de sécurité et en tentant d’exploiter ces failles pour accéder à des informations sensibles.
Cette méthode est essentielle pour garantir la sécurité des systèmes informatiques. Ils permettent de réduire les risques d’attaques en identifiant les failles de sécurité et en les corrigeant avant qu’elles ne soient exploitées. Les tests d’intrusion peuvent être effectués à différentes phases du cycle de vie d’un système, que ce soit pendant la phase de développement, la phase de production ou la phase de maintenance. Cette méthode permet de s’assurer que la sécurité est prise en compte à chaque étape du processus.
Mais ce n’est pas tout, si votre système est en proie à des attaques malveilllantes malgré tout, il est beaucoup plus facile de détecter les points d’entrer et donc de réagir aux incidents.
C’est, pour vous, le meilleur moyen de vous protéger d’éventuels attaquants en anticipant tous les types d’attaques les plus probables.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

À qui confier les tests d’intrusion pour la sécurité informatique ?
Dans la mesure ou les tests d’intrusions sont des simulations d’attaques informatiques, la personne ou entreprise à qui vous confier ce travail doit être choisie judicieusement.
Il faut d’abord s’assurer que le prestataire informatique ou collaborateur soit un expert de la sécurité informatique. Le test d’intrusion seul ne suffit pas. Il faut être capable d’identifier :
- Les données internes sensibles
- Les délais de résolutions de problèmes
- Les causes et conséquences de tels problèmes.
C’est donc plus un outil qui vise à tester votre système d’information plutôt qu’un remède miracle. Il faut l’expertise d’un expert en cybersécurité.
En tant que client d’un prestataire informatique proposant ce service, vous aurez accès à tout le nécessaire en termes d’expérience et de compétences pour régler toutes les failles décelées par les tests d’intrusion.
Choisissez ITAIA pour vos missions de sécurité informatique, nous prenons en main votre stratégie et vous aidons à définir la meilleure approche selon votre besoin.
FAQ Test d’intrusion
Comment réaliser un test d’intrusion ?
Le test d’intrusion est opéré par un prestataire informatique spécialisé en cybersécurité. Il se déroule généralement en 4 étapes :
Reconnaissance : recherche d’informations sur la cible à analyser (adresses IP, informations partagées, technologies utilisées…)
Mapping : liste des fonctionnalités de la cible, et par conséquent des éléments les plus critiques et les plus exposés
Discovery : recherche des vulnérabilités via des recherches manuelles et des outils automatisés
Exploitation : test des failles identifiées afin de découvrir leur impact réel et leur niveau de criticitéQuand effectuer un test d’intrusion ?
La fréquence des tests de sécurité peut être très variable d’une entreprise à une autre. Et cela dépend en partie :
du niveau de risque d’intrusion auquel est exposée l’entreprise
des enjeux réglementaires et commerciaux de la cible
du degré d’exhaustivité du test d’intrusion précédent
de la fréquence des évolutions techniques et fonctionnelles de la cible
…
Ainsi, un pentest peut être réalisé tous les mois, tous les ans ou tous les 2 ans.
Notre position : nous ne testons pas ce que nous exploitons
ITAIA ne réalise pas de test d’intrusion, et surtout pas sur les environnements dont nous assurons l’exploitation. La raison est simple : celui qui sécurise un système ne peut pas être celui qui juge s’il est bien sécurisé. Un rapport favorable rédigé par le prestataire qui espère renouveler son contrat ne vaut rien devant un régulateur, un assureur ou un client grand compte. C’est la même règle que nous appliquons à l’audit de sécurité et à l’analyse de risques, et elle est publique sur notre page transparence.
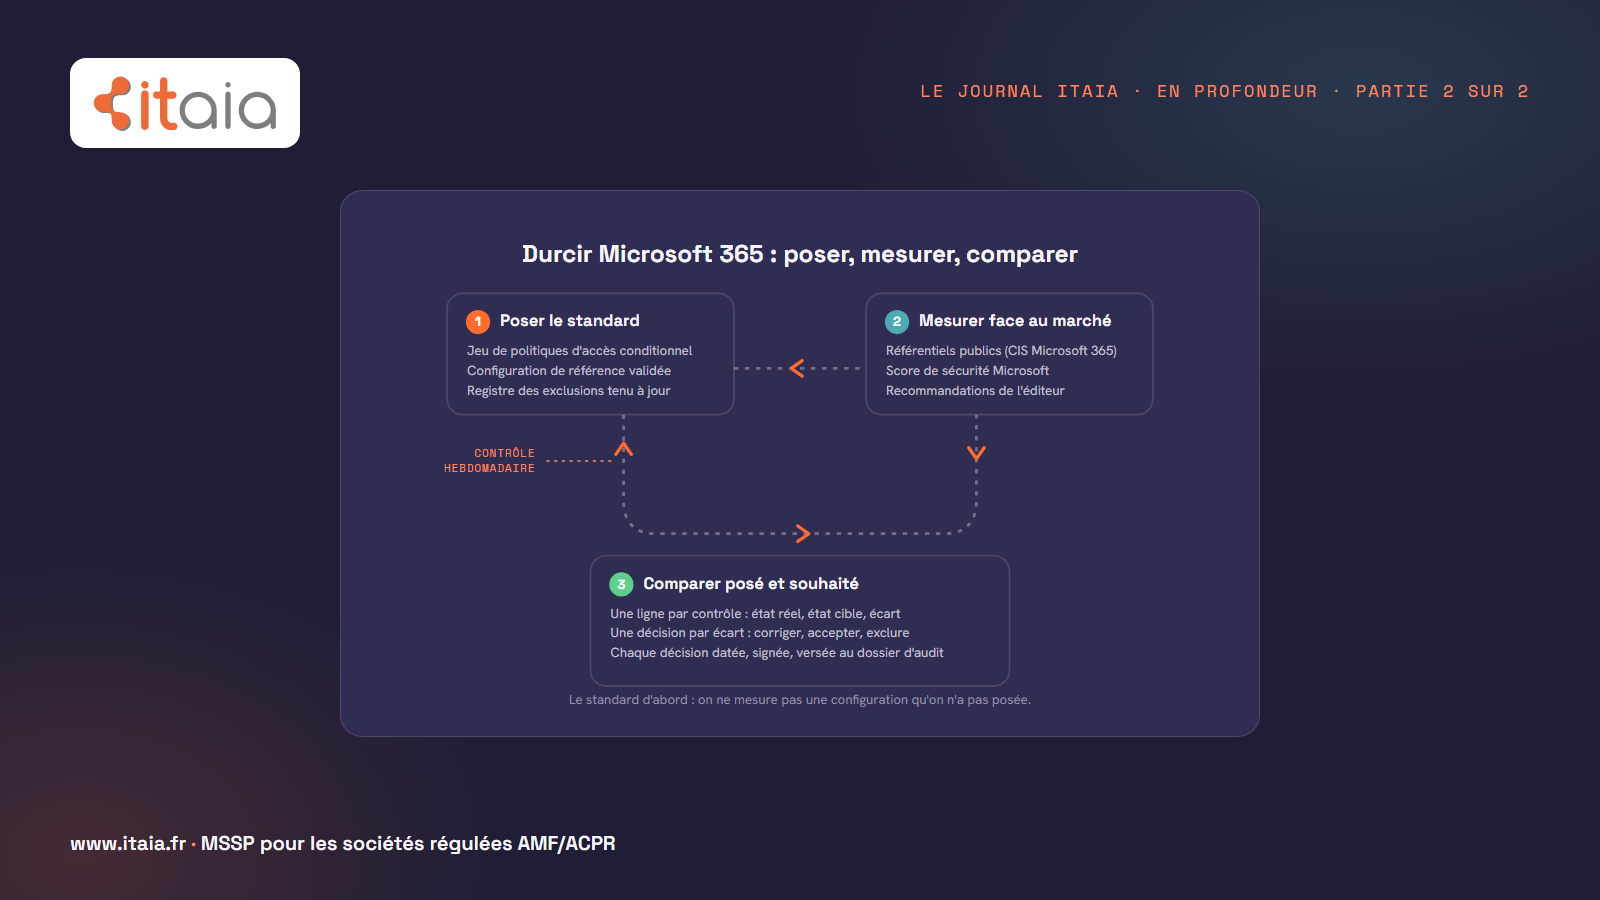
Ce que nous faisons se situe de part et d’autre du test. En amont, nous préparons le terrain : inventaire du parc, cartographie des accès et des expositions, correctifs à jour, pour que le testeur cherche de vraies faiblesses et non des évidences. En aval, nous corrigeons ce qui a été trouvé, dans un plan daté avec un responsable par écart, puis nous fournissons la preuve que la correction tient dans le temps. C’est ce va-et-vient qui fait progresser la sécurité, pas le rapport lui-même.
Pour les entités financières régulées, le sujet a un nom et un cadre : les tests d’intrusion fondés sur la menace, dont les premiers démarrent en 2026 sous l’égide de l’AMF. Nous les détaillons dans notre article sur DORA et les TLPT, et la question « saurez-vous prouver ce que vous corrigez ? » figure parmi les huit questions à poser à son prestataire.
Solutions complémentaires
À lire aussi : Pare-feu entreprise, Audit de sécurité informatique, Monitoring du dark web : à la recherche de vos identifiants compromis, Antivirus professionnel entreprise, quelle utilité ?.
À consulter également : la recherche de preuves informatiques (forensique).