La GRC, pour gouvernance, risques et conformité, est la partie de la cybersécurité qui organise : qui décide, quels risques on accepte, quelles règles on suit, et comment on le prouve. Elle ne remplace pas la protection technique ; elle lui donne un cadre, et c’est elle que regardent un régulateur, un assureur ou un grand client.
Les trois volets de la GRC
- Gouvernance : des responsabilités écrites, une politique de sécurité (PSSI), des revues régulières, une direction qui arbitre.
- Risques : identifier ce qui peut arriver, son impact et sa probabilité, puis décider de réduire, transférer ou accepter. La méthode de référence en France est EBIOS Risk Manager.
- Conformité : respecter les textes et référentiels qui s’appliquent à l’entreprise, et pouvoir le démontrer avec des preuves datées.
Les référentiels à connaître
- ISO 27001 : la norme internationale du système de management de la sécurité de l’information, certifiable par un organisme accrédité. Les autres normes utiles sont réunies dans notre panorama des normes ISO en informatique.
- Le guide d’hygiène informatique de l’ANSSI : les mesures de base recommandées par l’agence nationale, un bon point de départ pour une PME.
- NIS2 : la directive européenne qui étend les obligations de cybersécurité à de nombreuses entreprises (voir notre page NIS2).
- DORA : le règlement européen de résilience numérique du secteur financier (voir la conformité DORA).
- Le RGPD : la protection des données personnelles, dont la sécurité est une obligation.
- L’AI Act : le règlement européen sur l’intelligence artificielle (voir l’AI Act pour les entreprises).
Gestion des risques informatiques : la méthode en cinq étapes
La gestion des risques informatiques est le cœur du volet « risques » de la GRC. Elle répond à une question simple : qu’est-ce qui peut arriver à notre informatique, avec quelles conséquences, et qu’a-t-on décidé d’en faire ? La démarche tient en cinq étapes, qui se répètent.
- Inventorier ce qui compte. Les données, les applications, les équipements, les prestataires et les personnes dont l’activité dépend. On ne protège bien que ce qu’on a listé.
- Identifier les menaces. Rançongiciel, fraude au président, panne d’un prestataire, erreur de manipulation, fuite de données : pour chaque élément de l’inventaire, ce qui peut mal tourner et par où.
- Coter chaque risque : vraisemblance × impact. Une même grille pour tous, par exemple de 1 à 4 sur chaque axe : la combinaison donne le niveau du risque.
- Décider du traitement. Réduire le risque par des mesures, le transférer (assurance, contrat), l’éviter en renonçant à l’activité, ou l’accepter. Une acceptation se décide par écrit, par la direction.
- Suivre et revoir. Le registre des risques vit : revue au moins annuelle, et après chaque incident ou changement important.
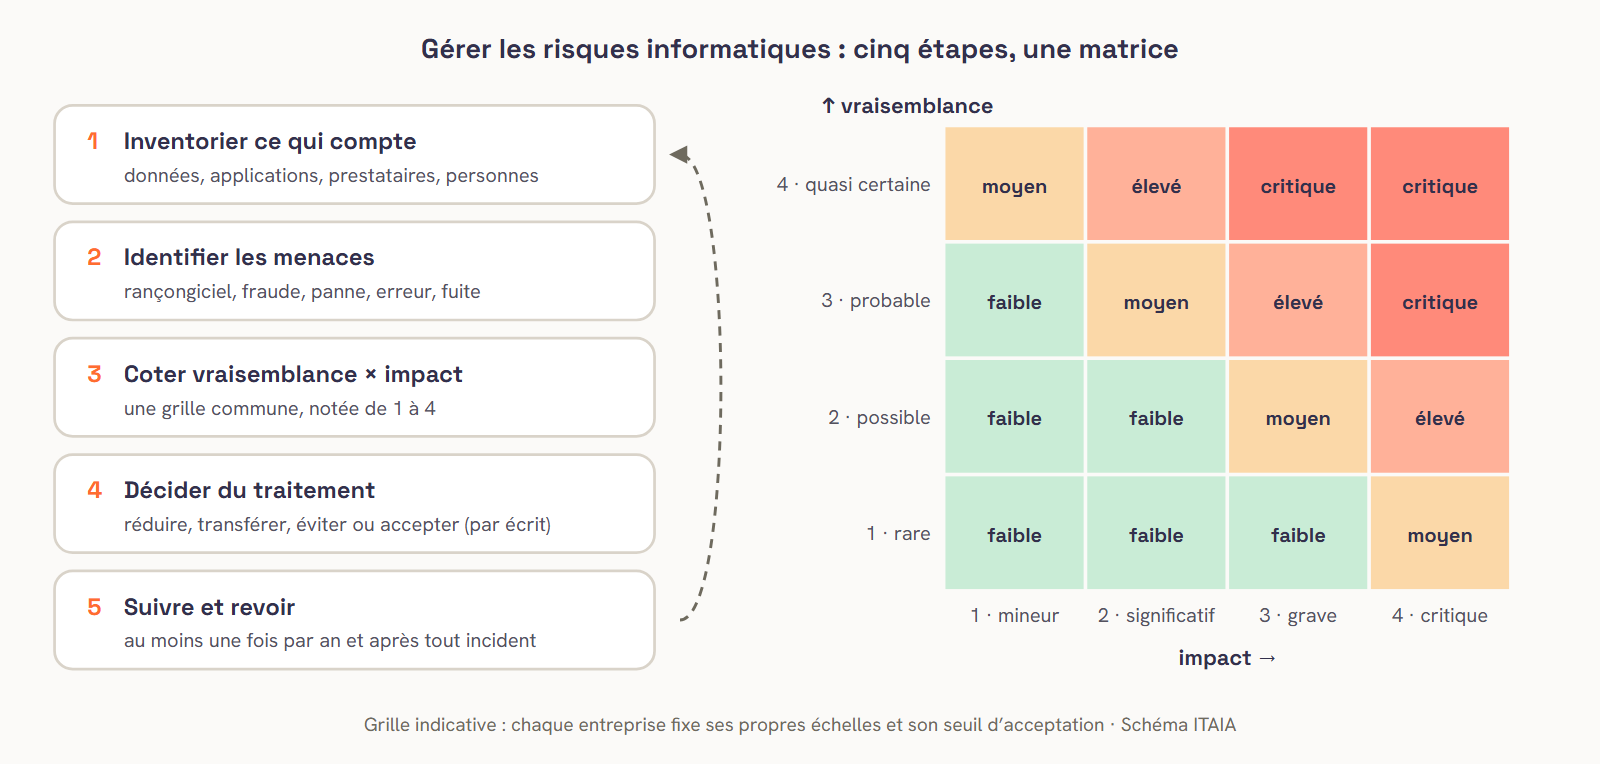
La matrice des risques. Elle croise la vraisemblance et l’impact pour classer les risques et décider dans quel ordre les traiter. Exemple de grille :
| Vraisemblance \ impact | 1 · mineur | 2 · significatif | 3 · grave | 4 · critique |
|---|---|---|---|---|
| 4 · quasi certaine | Moyen | Élevé | Critique | Critique |
| 3 · probable | Faible | Moyen | Élevé | Critique |
| 2 · possible | Faible | Faible | Moyen | Élevé |
| 1 · rare | Faible | Faible | Faible | Moyen |
Cette grille est indicative : chaque entreprise fixe ses échelles et son seuil d’acceptation. Pour une analyse plus poussée, la méthode de référence en France est EBIOS Risk Manager, que notre simulateur EBIOS RM permet d’esquisser en dix minutes.
Dans la finance régulée. DORA impose un cadre de gestion du risque lié aux technologies de l’information et de la communication, documenté et revu, ainsi qu’un registre des prestataires informatiques. Voir la conformité DORA et le registre d’informations DORA.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Certification cybersécurité : de quoi parle-t-on ?
Le mot recouvre deux choses très différentes.
- La certification d’une entreprise : un organisme indépendant vérifie que son système de management respecte une norme, comme ISO 27001, et délivre un certificat pour un périmètre et une durée donnés.
- Les certifications de personnes : des examens qui attestent les compétences d’un ingénieur ou d’un auditeur. Elles disent ce que sait une personne, pas comment l’entreprise est organisée.
Pour transparence : ITAIA est certifiée ISO 9001 pour son organisation, et sa certification ISO 27001 est en cours. Quand vous évaluez un prestataire, demandez le certificat, son périmètre et sa date de validité.
La conformité cybersécurité au quotidien
La conformité ne se joue pas le jour du contrôle mais toute l’année : documents tenus à jour, revues des accès, tests de restauration datés, exercices de crise, preuves classées. Le partage des rôles est simple : la direction décide et porte la responsabilité ; le responsable conformité, quand il existe, valide ; le prestataire informatique met en œuvre et documente le socle technique. Voir qui rédige quoi dans les documents fondamentaux.
Ce que fait ITAIA
Avec le module Itaia Conformité, nous rédigeons, planifions et tenons à jour la documentation informatique : politique de sécurité du système d’information, procédures d’exploitation, part informatique du registre des prestataires, classification technique des incidents, preuves des tests. Nous tenons le calendrier des revues et des exercices sans attendre qu’on nous le demande. Votre responsable conformité relit et signe.
Ce que nous ne faisons pas : nous n’auditons pas ce que nous exploitons, et nous ne délivrons pas d’avis de conformité. L’audit indépendant, le test d’intrusion et l’avis de conformité reviennent à des tiers. Si vous n’avez pas de responsable conformité, nous vous présentons un RCCI externalisé indépendant, que vous choisissez et rémunérez directement.
Questions fréquentes sur la GRC cybersécurité
Que veut dire GRC en cybersécurité ?
Gouvernance, risques et conformité : organiser les responsabilités et les décisions, gérer les risques de façon documentée, et respecter les textes et référentiels applicables en pouvant le prouver.
Quelle différence entre GRC et sécurité opérationnelle ?
La sécurité opérationnelle protège et surveille au quotidien : correctifs, sauvegardes, détection, réaction. La GRC fixe le cadre, arbitre les risques et apporte les preuves. L’une sans l’autre ne tient pas.
Qu’est-ce qu’une certification cybersécurité pour une entreprise ?
C’est un certificat délivré par un organisme indépendant après vérification que l’organisation respecte une norme, le plus souvent ISO 27001, pour un périmètre et une durée donnés. Il ne faut pas la confondre avec les certifications individuelles des ingénieurs.
Comment faire une analyse des risques informatiques ?
En cinq étapes : inventorier ce dont l’activité dépend, identifier les menaces, coter chaque risque en vraisemblance et en impact, décider du traitement (réduire, transférer, éviter ou accepter par écrit), puis suivre et revoir au moins une fois par an. EBIOS Risk Manager est la méthode de référence en France.
Qu’est-ce qu’une matrice des risques ?
Un tableau qui croise la vraisemblance d’un événement et la gravité de son impact. Chaque case donne un niveau de risque, de faible à critique, qui sert à décider dans quel ordre traiter les risques et lesquels on accepte.
Par quel référentiel commencer quand on est une PME ?
Le guide d’hygiène informatique de l’ANSSI est un bon point de départ. Ensuite, le référentiel dépend de votre activité : NIS2 si vous êtes concerné, DORA dans la finance, ISO 27001 si vos clients l’exigent.
ITAIA peut-elle nous rendre conformes ?
Personne ne peut le promettre à la place de l’entreprise : la conformité reste votre responsabilité. Nous mettons en œuvre et documentons le socle technique, et nous tenons la documentation informatique à jour avec le module Conformité. L’avis de conformité revient à votre responsable conformité ou à un tiers indépendant.
Faire le point sur votre conformité
En 30 minutes, nous regardons quels référentiels vous concernent et ce que vous pouvez déjà prouver. Réserver un échange →