Une norme ISO est un document de référence publié par l’Organisation internationale de normalisation (ISO), élaboré par consensus entre les experts de ses pays membres. En informatique, six normes reviennent sans cesse : ISO 9001 pour la qualité, ISO/IEC 27001 et 27002 pour la sécurité de l’information, ISO 22301 pour la continuité d’activité, ISO/IEC 20000-1 pour les services informatiques et ISO/IEC 42001 pour l’intelligence artificielle. En France, c’est l’AFNOR qui représente le pays à l’ISO et diffuse les normes. Le préfixe ISO/IEC signale une norme publiée conjointement avec la Commission électrotechnique internationale, ce qui est le cas de la plupart des normes du numérique.
Cette page est un panorama : ce que couvre chaque norme, qui est concerné, ce qui se certifie. Elle s’inscrit dans la GRC cybersécurité, la partie de la sécurité qui organise la gouvernance, les risques et la conformité.
Norme, certification, accréditation : trois mots à ne pas confondre
- La norme est le texte. N’importe quelle entreprise peut s’en inspirer, ou se déclarer conforme, sans contrôle extérieur.
- La certification est la vérification par un organisme indépendant, au cours d’un audit, que le système de management de l’entreprise respecte la norme sur un périmètre donné. Le certificat est en général valable trois ans, avec des audits de surveillance annuels.
- L’accréditation est la reconnaissance de l’organisme certificateur lui-même. En France, elle est délivrée par le COFRAC. Un certificat émis par un organisme non accrédité a beaucoup moins de poids.
Seules les normes qui décrivent un système de management, avec des exigences vérifiables, sont certifiables. Les normes de lignes directrices, comme ISO/IEC 27002, servent de guide et ne donnent lieu à aucun certificat.
Le tableau des normes ISO de l’informatique
| Norme | Objet | Qui est concerné | Certifiable |
|---|---|---|---|
| ISO 9001 | Système de management de la qualité | Toute organisation qui veut maîtriser ses processus et prouver sa constance | Oui |
| ISO/IEC 27001 | Système de management de la sécurité de l’information | Entreprises qui traitent des données sensibles, prestataires de grands comptes | Oui |
| ISO/IEC 27002 | Guide des mesures de sécurité de l’information | Toute entreprise qui cherche une liste de mesures de référence | Non |
| ISO/IEC 27005 | Lignes directrices pour la gestion des risques de sécurité | Entreprises qui conduisent une analyse de risques | Non |
| ISO 22301 | Système de management de la continuité d’activité | Entreprises dont l’arrêt a un coût fort ou une portée réglementaire | Oui |
| ISO/IEC 20000-1 | Système de management des services informatiques | Prestataires informatiques et directions des systèmes d’information | Oui |
| ISO/IEC 42001 | Système de management de l’intelligence artificielle | Organisations qui développent ou utilisent des systèmes d’IA | Oui |
Ce que couvre chaque norme
ISO 9001, la qualité. C’est la norme de système de management la plus répandue dans le monde. Elle demande de décrire ses processus, de mesurer ce qu’ils produisent, de traiter les écarts et de s’améliorer, avec des preuves datées. Pour un prestataire informatique, elle garantit une méthode constante d’un client à l’autre et d’un technicien à l’autre.
ISO/IEC 27001, la sécurité de l’information. Elle définit un système de management de la sécurité : identifier les risques, décider lesquels traiter, appliquer des mesures et prouver dans la durée qu’elles fonctionnent. Son annexe A liste 93 mesures dans la version de 2022. C’est la référence demandée par les grands comptes, les investisseurs institutionnels et de nombreux questionnaires de diligence. Nous expliquons dans un article pourquoi ISO 27001 se prépare mieux avec une culture ISO 9001.
ISO/IEC 27002, le guide des mesures. Elle détaille, mesure par mesure, comment mettre en œuvre les contrôles de l’annexe A de l’ISO 27001. Elle ne se certifie pas, mais c’est une excellente liste de contrôle pour une entreprise qui veut se comparer à une référence reconnue, au même titre que le guide d’hygiène informatique de l’ANSSI pour une petite structure.
ISO/IEC 27005, la gestion des risques. Elle donne les lignes directrices de l’analyse de risques de sécurité. En France, la méthode EBIOS Risk Manager de l’ANSSI en est une mise en pratique courante ; notre simulateur EBIOS RM permet d’en esquisser une en dix minutes.
ISO 22301, la continuité d’activité. Elle structure la capacité à continuer de fonctionner pendant une crise : analyse d’impact sur l’activité, stratégies de continuité, plans écrits, exercices et retours d’expérience. Elle prolonge directement le plan de reprise d’activité et le plan de continuité d’activité.
ISO/IEC 20000-1, les services informatiques. C’est la norme de management des services informatiques, proche dans son esprit du référentiel ITIL : gestion des incidents, des demandes, des changements, des niveaux de service. Elle concerne d’abord les prestataires et les directions informatiques. Côté client, elle donne une grille pour interroger son infogéreur sur ses engagements de service.
ISO/IEC 42001, l’intelligence artificielle. Publiée en décembre 2023, c’est la première norme certifiable de management de l’IA : inventaire des systèmes, responsables nommés, évaluation d’impact, traces. Faut-il la viser ? Notre article ISO 42001 en société de gestion répond à cette question, et notre page sur la gouvernance de l’IA en entreprise décrit le socle à poser avant.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Une ossature commune : pourquoi la deuxième norme coûte moins cher
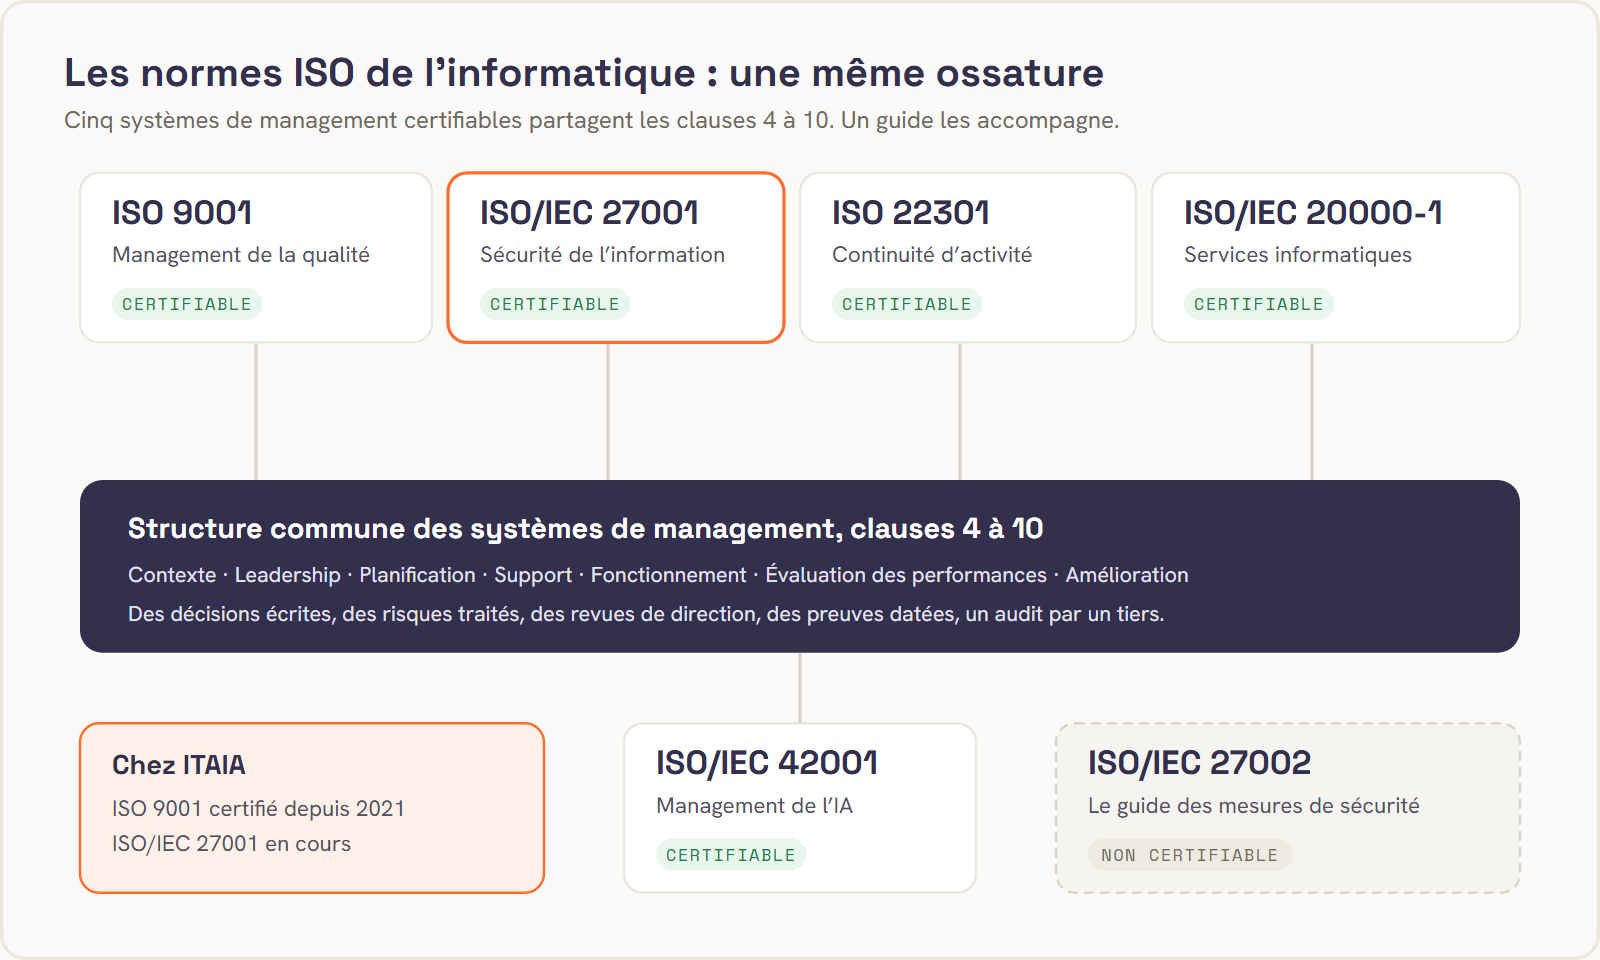
Les normes de système de management récentes partagent la même structure de haut niveau, en dix chapitres, dont les clauses 4 à 10 portent les exigences : contexte de l’organisation, leadership, planification, support, fonctionnement, évaluation des performances, amélioration. Une entreprise qui fait déjà vivre l’une de ces normes possède les revues de direction, la gestion des écarts et la culture de la preuve datée ; elle n’a plus qu’à y ajouter le domaine propre à la nouvelle norme. C’est ce qui rend les certifications combinées, qualité et sécurité par exemple, beaucoup plus abordables qu’une première certification.
Quelle norme pour quelle entreprise ?
- Une PME qui veut d’abord se protéger : pas de certification à viser en premier. Les mesures du guide d’hygiène de l’ANSSI, ou de l’ISO 27002, appliquées et vérifiées, apportent plus qu’un certificat.
- Une entreprise dont les clients exigent une preuve : ISO 27001 est la référence la plus reconnue, à condition d’y consacrer le temps du pilotage et pas seulement celui de la technique.
- Une société régulée soumise à DORA : le règlement n’impose aucune certification ISO. ISO 27001 et ISO 22301 aident en revanche à structurer les preuves qu’il demande ; voir ce que DORA change dans votre informatique.
- Une entreprise qui choisit un prestataire : la certification de son prestataire compte souvent plus que la sienne. Elle dit si la méthode est contrôlée par un tiers.
Vérifier la certification d’un prestataire
Le mot « certifié » circule beaucoup. Avant de s’y fier, quatre vérifications suffisent :
- Demander le certificat lui-même, pas un logo sur une plaquette.
- Lire le périmètre : un certificat couvre des activités et des sites précis, pas forcément le service que vous achetez.
- Contrôler la date de validité et l’organisme certificateur, et vérifier que celui-ci est accrédité.
- Distinguer l’entreprise de ses outils : un éditeur de logiciel certifié ne rend pas certifié le prestataire qui utilise ce logiciel.
Ce que fait ITAIA
ITAIA est certifiée ISO 9001:2015 par BSI (certificat FS 733354) et fait auditer son système qualité par cet organisme indépendant depuis 2021 ; le certificat est consultable sur notre page transparence. Notre démarche ISO/IEC 27001 est en cours : nous ne la présentons pas comme acquise. Pour nos clients qui préparent une certification ou un contrôle, nous fournissons les preuves d’exploitation techniques que l’auditeur demande, et le RCCI ou la direction garde la main sur le pilotage et la signature.
Questions fréquentes sur les normes ISO en informatique
Qu’est-ce qu’une norme ISO ?
Une norme ISO est un document de référence publié par l’Organisation internationale de normalisation, élaboré par consensus entre experts de ses pays membres. Elle décrit une manière reconnue de faire : gérer la qualité, la sécurité de l’information, la continuité d’activité. En France, l’AFNOR représente le pays à l’ISO et diffuse les normes.
Quelle différence entre ISO 27001 et ISO 27002 ?
ISO/IEC 27001 décrit le système de management de la sécurité de l’information et peut être certifiée par un organisme accrédité. ISO/IEC 27002 est un guide qui détaille comment mettre en œuvre les mesures de sécurité listées dans l’annexe A de la 27001 ; elle ne se certifie pas.
Quelle norme ISO pour la sécurité informatique ?
La référence est ISO/IEC 27001, qui organise la sécurité de l’information autour d’une analyse de risques et de mesures vérifiées. Elle s’accompagne de l’ISO/IEC 27002 pour le détail des mesures et de l’ISO/IEC 27005 pour la gestion des risques. La continuité d’activité relève de l’ISO 22301.
Une certification ISO est-elle obligatoire ?
Non. Aucune loi n’impose de certification ISO à une PME, et DORA n’en exige pas non plus des sociétés régulées. Une certification peut en revanche être demandée par un client, un donneur d’ordre ou un investisseur, et elle aide à structurer les preuves attendues par un superviseur.
Combien de temps dure une certification ISO ?
Un certificat est en général valable trois ans. Pendant cette période, l’organisme certificateur revient chaque année pour un audit de surveillance, puis un audit de renouvellement relance un nouveau cycle. La certification se mérite donc en continu, pas une seule fois.
Faisons le point sur vos exigences
Un client, un investisseur ou le superviseur vous demande une norme ? En 30 minutes, nous regardons ce qui est attendu, ce que vous avez déjà et ce qui manque. Sans engagement. Réserver un échange →