Un office de commissaire de justice n’est pas soumis au règlement DORA, mais il manie chaque jour ce que les fraudeurs cherchent : des actes, des données de débiteurs, des coordonnées bancaires et des fonds recouvrés pour le compte de créanciers. Officier public et ministériel, assujetti à la lutte contre le blanchiment, le commissaire de justice a tout intérêt à appliquer les bonnes pratiques que DORA impose à ses mandants financiers, avant qu’un incident ne le fasse à sa place.
Une profession récente, des obligations anciennes
La profession de commissaire de justice existe depuis le 1er juillet 2022. Elle est née de la fusion des huissiers de justice et des commissaires-priseurs judiciaires, organisée par l’ordonnance du 2 juin 2016, et ses membres conservent le statut d’officier public et ministériel (ministère de la Justice). La Chambre nationale des commissaires de justice, créée le 1er janvier 2019, encadre la profession. Les anciens titres ont disparu au 1er juillet 2026.
Plusieurs obligations ont une traduction directe dans l’informatique de l’office :
- La lutte contre le blanchiment. Depuis la loi n° 2004-130 du 11 février 2004, les huissiers de justice, aujourd’hui commissaires de justice, sont assujettis aux obligations de lutte contre le blanchiment au titre de l’article L. 561-2, 13°, du code monétaire et financier, et ne peuvent opposer le secret professionnel à Tracfin (Tracfin, les professions du droit). Les pièces d’identification et les analyses de vigilance sont à conserver et à protéger.
- Le RGPD. L’office traite des données de débiteurs, de locataires, de salariés, parfois de mineurs. Une violation de données présentant un risque doit être notifiée à la CNIL dans les meilleurs délais, et si possible dans les 72 heures (CNIL) ; notre page sur la violation de données détaille la marche à suivre.
- La dématérialisation. La Chambre nationale a ouvert la signification des actes par voie électronique, avec le consentement du destinataire (communiqué de la Chambre nationale). Plus l’office travaille en ligne, plus la sécurité de ses comptes et de ses postes devient une condition de la validité de son travail.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Pourquoi DORA et l’AMF vous concernent quand même
Le règlement DORA vise les entités financières énumérées à son article 2 : banques, établissements de crédit, assureurs, sociétés de gestion. Les offices de commissaires de justice n’y figurent pas. Mais une part importante de leurs mandants, eux, y sont soumis depuis le 17 janvier 2025 : les établissements qui confient leur recouvrement, les bailleurs institutionnels, les assureurs. Ces clients doivent maîtriser leurs risques numériques, y compris dans leurs échanges avec leurs partenaires, et peuvent attendre de l’office qu’il protège les dossiers et les fonds qu’ils lui confient.
Notre page DORA : ce qui change dans l’informatique résume ce que le règlement demande à vos mandants financiers, et donc les questions qu’ils peuvent vous poser.
Les risques propres à un office
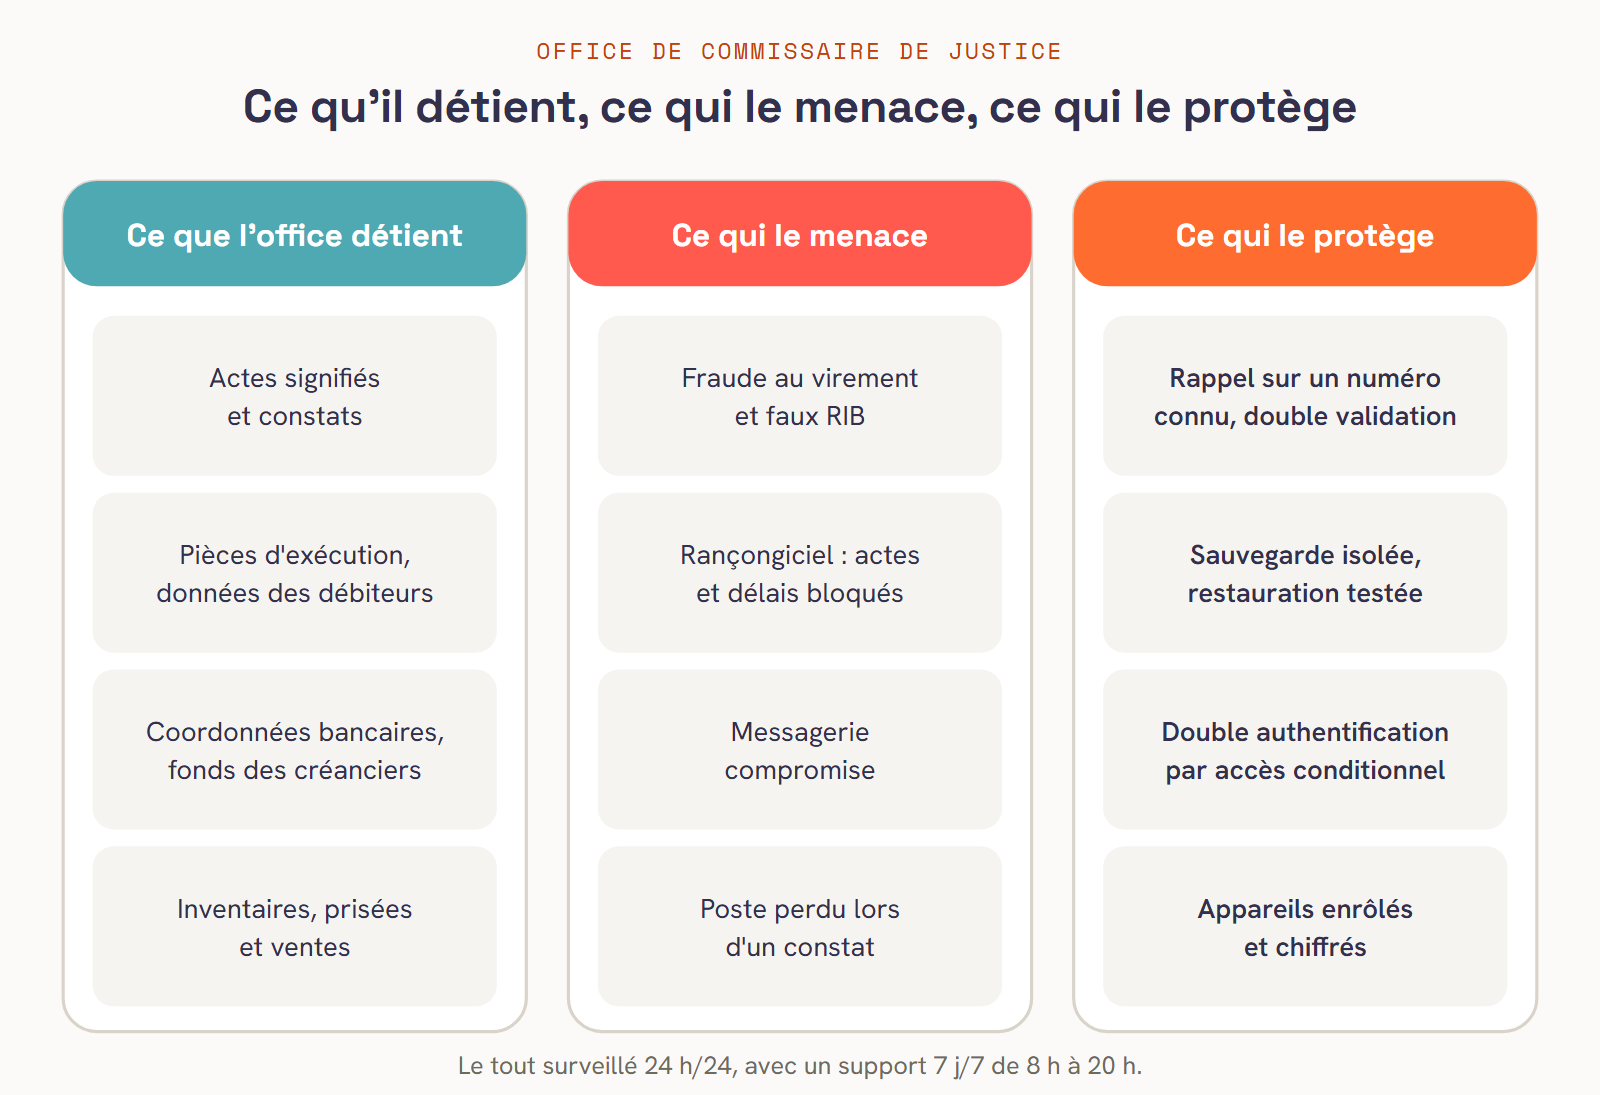
La fraude au virement. Un office reverse des fonds recouvrés et paie des prestataires : chaque changement de RIB reçu par courriel est une occasion pour un fraudeur. La parade tient en une règle, rappeler sur un numéro déjà connu, et en une organisation, une double validation des virements. La fiche réflexe de Cybermalveillance.gouv.fr décrit quoi faire si le virement est parti. Voir aussi notre page sur la fraude au président et les deepfakes.
Le rançongiciel. Des actes impossibles à retrouver, un logiciel métier bloqué, des délais d’exécution qui courent : le rançongiciel paralyse un office en quelques heures. Il faut une copie de sauvegarde isolée, hors d’atteinte du réseau, et une restauration testée.
La messagerie compromise. L’hameçonnage vise d’abord la boîte mail : une fois dedans, l’attaquant lit les échanges avec les créanciers et peut se faire passer pour l’office. La double authentification sur tous les comptes est la première protection.
La mobilité. Constats, significations, inventaires : une grande partie du travail se fait hors de l’étude, avec un ordinateur portable ou un téléphone. Un appareil perdu ne doit rien livrer : il doit être chiffré, enrôlé et effaçable à distance.
Les bonnes pratiques, adaptées à un office
| Pratique | Ce qu’elle évite | Ce qu’on peut montrer à un mandant financier |
|---|---|---|
| Double authentification sur tous les comptes, imposée par l’accès conditionnel | La messagerie prise avec un mot de passe volé | La règle d’accès et la liste des comptes couverts |
| Double validation et rappel téléphonique avant tout nouveau RIB | Le détournement des fonds recouvrés | La procédure écrite et son application |
| Sauvegarde isolée et restauration testée chaque trimestre | La perte des actes après un rançongiciel | Le procès-verbal du dernier test, daté |
| Portables et téléphones enrôlés, chiffrés, effaçables à distance | La fuite par un appareil perdu en constat | L’inventaire des appareils et leur état |
| Accès revus à chaque départ de clerc ou de collaborateur | Les dossiers consultables par un ancien salarié | La revue des accès et la procédure de départ |
| Surveillance des postes 24 h/24 | L’attaque découverte trop tard | Le rapport mensuel des alertes traitées |
Ce qu’ITAIA met en place dans un office
ITAIA est un MSSP parisien certifié ISO 9001, spécialisé dans les sociétés régulées par l’AMF et l’ACPR. Nous appliquons aux offices de commissaires de justice le même socle qu’à nos clients soumis à DORA :
- la double authentification par accès conditionnel, obligatoire chez tous nos clients, et l’accès à Microsoft 365 réservé aux appareils enrôlés, le standard que nous déployons ;
- une surveillance de sécurité 24 h/24 : en cas de doute, le poste est isolé du réseau le temps de l’analyse ;
- des sauvegardes externalisées et isolées, avec des restaurations testées et datées ;
- un support 7 j/7 de 8 h à 20 h, utile quand les constats se font tôt ou tard ;
- une sécurité active sous 48 à 72 h selon la complexité de votre environnement, et la reprise complète du parc en 4 semaines ;
- votre Microsoft 365 reste au nom de l’office : vous gardez la main sur vos données.
Pour voir ce que vos mandants financiers attendent de leurs propres prestataires, lisez notre page infogérance des sociétés de gestion. Les autres métiers concernés sont présentés sur notre page professions réglementées, dont les cabinets d’avocats.
Questions fréquentes sur la cybersécurité des commissaires de justice
Un commissaire de justice est-il soumis à DORA ?
Non. DORA vise les entités financières énumérées à son article 2. Mais les banques, organismes de crédit et assureurs qui confient des dossiers à un office y sont soumis depuis le 17 janvier 2025 et peuvent attendre des garanties sur la protection des données et des fonds qu’ils lui confient.
Quelles obligations de sécurité pèsent sur un office de commissaire de justice ?
Le RGPD impose de protéger les données traitées et de notifier à la CNIL, si possible dans les 72 heures, une violation présentant un risque. Le commissaire de justice est aussi assujetti à la lutte contre le blanchiment, ce qui suppose de conserver et de protéger les pièces de vigilance.
Comment protéger un office contre la fraude au faux RIB ?
En imposant une double validation des virements et un rappel systématique sur un numéro déjà connu avant tout nouveau RIB reçu par courriel. La double authentification sur la messagerie de l’office évite aussi qu’un fraudeur se fasse passer pour vous.
Que faire si un portable est perdu lors d’un constat ?
Si l’appareil est enrôlé et chiffré, il suffit de le bloquer et de l’effacer à distance, puis de couper ses accès. S’il ne l’est pas, il faut évaluer les données exposées et, selon le risque, notifier la violation à la CNIL.
Par où commencer pour sécuriser un office ?
Par la double authentification sur tous les comptes, une sauvegarde isolée dont la restauration est testée et une procédure de validation des virements. Un état des lieux permet ensuite de classer le reste par priorité.
Faisons le point sur la sécurité de votre office
En 30 minutes, nous regardons votre messagerie, vos sauvegardes, vos appareils mobiles et vos virements, et nous vous disons ce qui protège réellement l’office et ce qui ne le protège pas. L’état des lieux est offert, sans engagement. Réserver un échange →