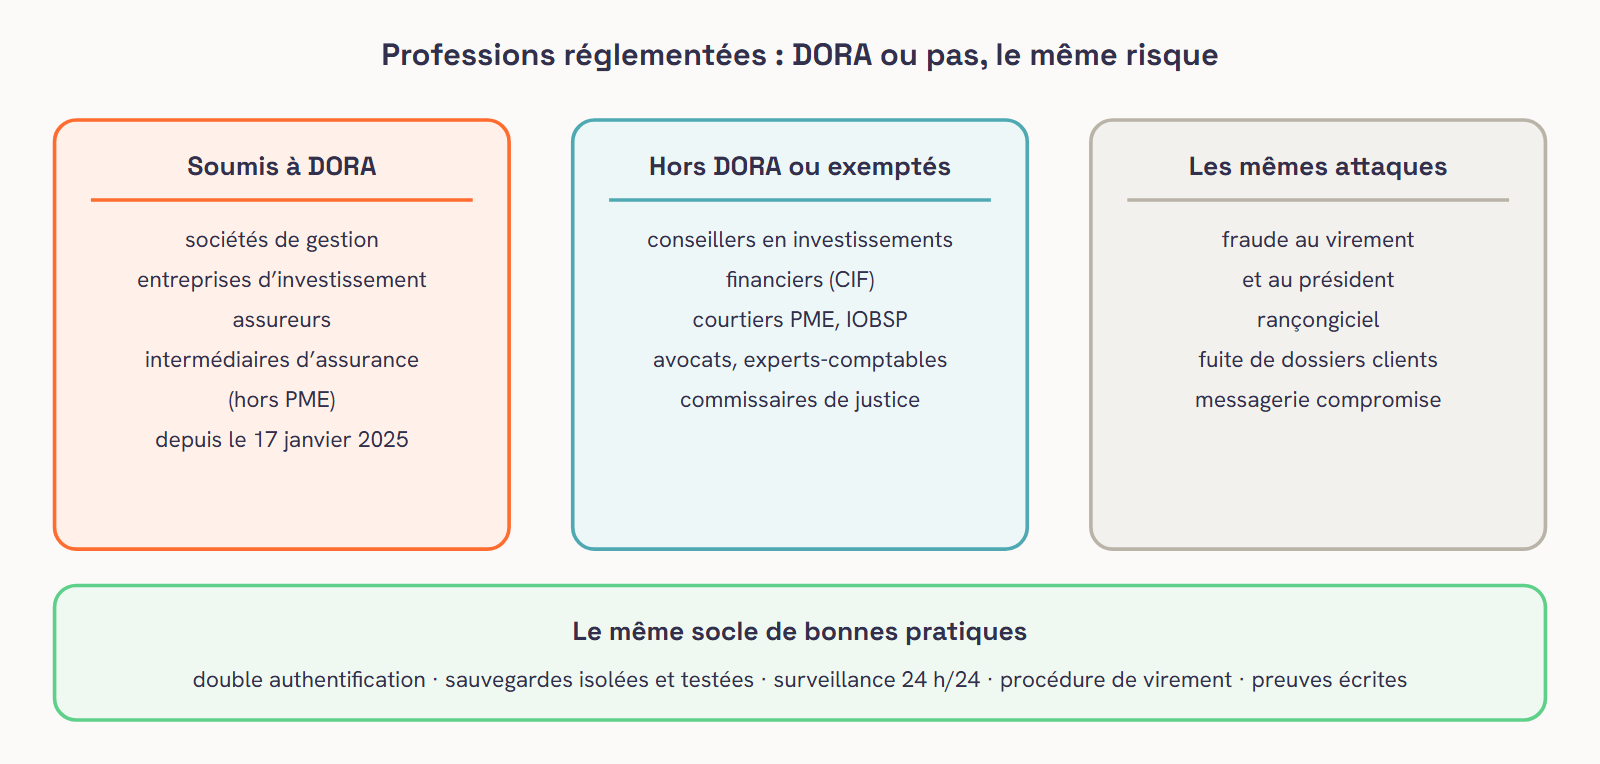
Une profession réglementée n’est pas forcément soumise à DORA. Le règlement européen sur la résilience opérationnelle numérique, applicable depuis le 17 janvier 2025, vise une liste précise d’entités financières : sociétés de gestion, entreprises d’investissement, assureurs, intermédiaires d’assurance qui ne sont pas des PME, entre autres. Les conseillers en investissements financiers, la plupart des courtiers, les avocats, les experts-comptables et les commissaires de justice n’y figurent pas, ou en sont exemptés. Ils subissent pourtant les mêmes attaques, manipulent des données aussi sensibles, et travaillent tous les jours avec des partenaires qui, eux, doivent prouver leur sécurité.
Cette page fait le point, profession par profession : qui est soumis à quoi, quels risques sont communs, et pourquoi les bonnes pratiques de DORA sont le bon standard même quand la loi ne les impose pas encore.
Qui est soumis à DORA, et qui ne l’est pas
L’article 2 du règlement (UE) 2022/2554 dresse la liste des entités concernées, puis celle des exclusions. Deux exclusions concernent directement les professions de cette page : les personnes exemptées au titre des articles 2 et 3 de la directive MIF 2 (c’est le cas des CIF) et les intermédiaires d’assurance qui sont des microentreprises, des petites ou des moyennes entreprises. Les professions du droit et du chiffre ne figurent pas dans la liste.
| Profession | Qui l’encadre | DORA | Autres obligations qui touchent l’informatique |
|---|---|---|---|
| Société de gestion | AMF | Oui | RGPD, lutte contre le blanchiment |
| Conseiller en investissements financiers (CGP) | AMF, association agréée, ORIAS | Non (article 2.3, point d) | RGPD, lutte contre le blanchiment (art. L561-2 6° du code monétaire et financier) |
| Courtier en assurance | ACPR, ORIAS, association agréée | Oui, sauf s’il est une PME (article 2.3, point e) | RGPD, protection de la clientèle |
| Courtier en crédit (IOBSP) | ACPR, ORIAS, association agréée | Non, absent de la liste | RGPD, protection de la clientèle |
| Avocat | Ordre des avocats | Non | Secret professionnel, RGPD, lutte contre le blanchiment (art. L561-2 13°) |
| Expert-comptable | Ordre des experts-comptables | Non | RGPD, lutte contre le blanchiment (art. L561-2 12°) |
| Commissaire de justice | Chambre nationale des commissaires de justice | Non | RGPD, lutte contre le blanchiment (art. L561-2 13°) |
Un même cabinet cumule souvent plusieurs statuts : un conseiller en gestion de patrimoine est fréquemment aussi courtier en assurance et intermédiaire en crédit. C’est le statut le plus exigeant, et la taille du cabinet, qui décident. Pour les family offices, voir notre page informatique pour family office.
Les mêmes attaques, avec ou sans DORA
Un attaquant ne vérifie pas votre statut réglementaire. Il cherche une messagerie mal protégée, un poste sans surveillance, un virement qu’on peut détourner. Quatre scénarios reviennent chez toutes ces professions :
- La fraude au virement et au président. Un faux fournisseur qui change de RIB, un faux dirigeant qui exige un virement urgent et confidentiel, parfois avec une voix imitée. Les cabinets qui manipulent des fonds de clients ou des règlements sont des cibles naturelles.
- Le rançongiciel. Les dossiers clients chiffrés, l’activité arrêtée, et une menace de publication. Voir rançongiciel : se protéger, que faire.
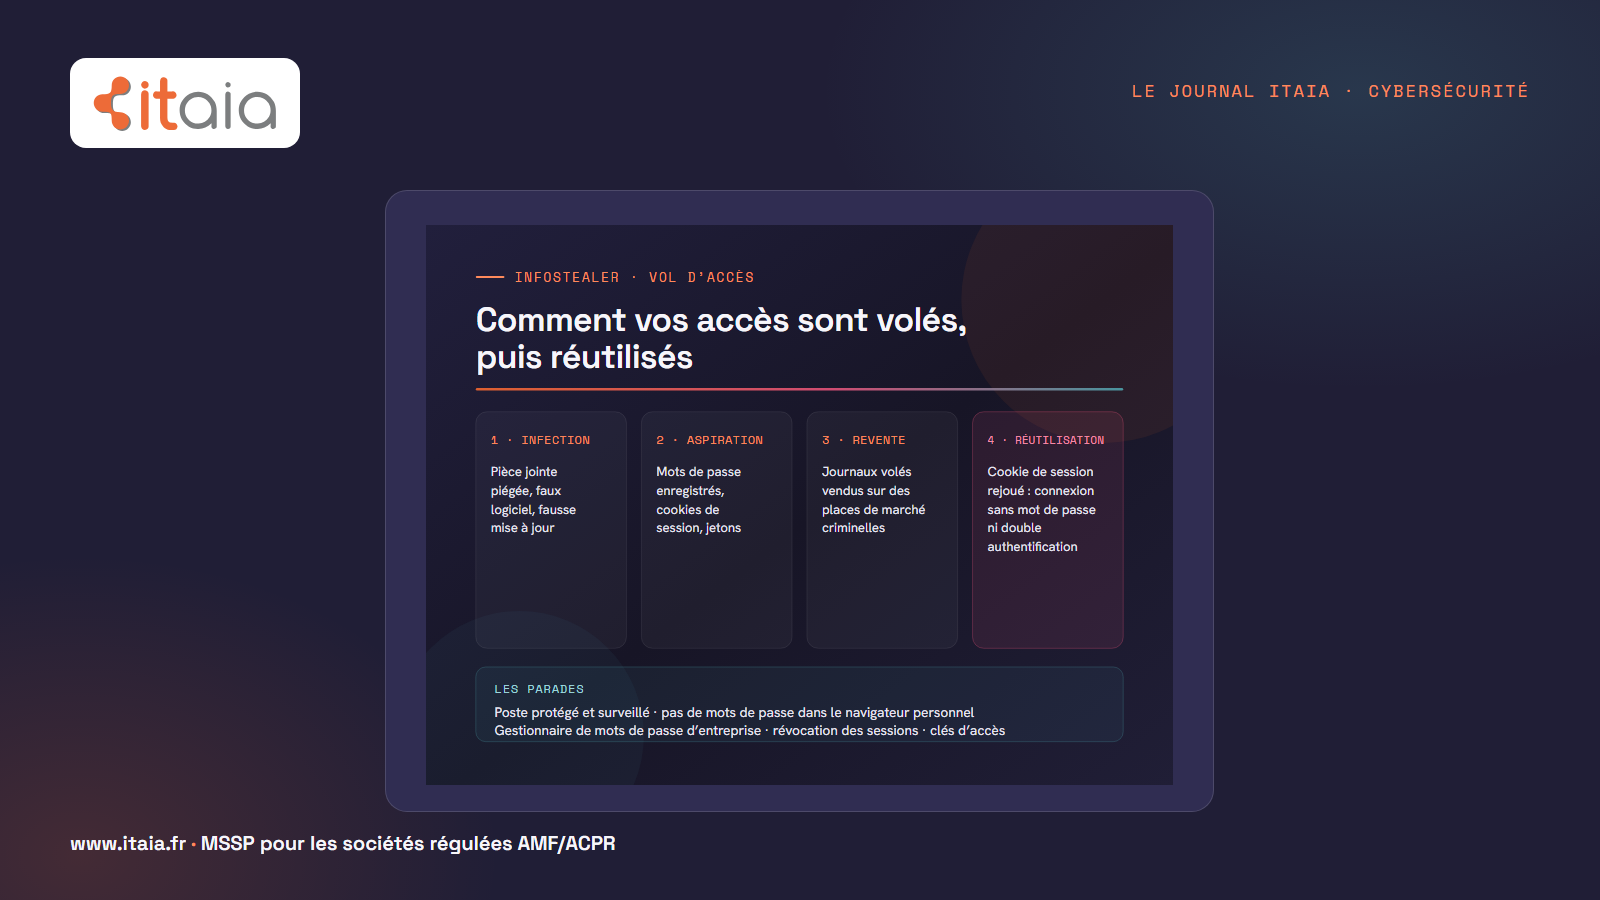
- La fuite de dossiers. Un partage de documents ouvert à tous, un ordinateur perdu, un ancien collaborateur qui garde ses accès. Pour une profession tenue au secret ou à la confidentialité, c’est souvent le scénario le plus coûteux.
- La compromission de messagerie. Un compte piraté par hameçonnage sert à lire les échanges, puis à envoyer de vraies fausses demandes depuis votre propre adresse, à vos clients et à vos partenaires.
Dans les quatre cas, une violation de données personnelles peut s’ajouter : le RGPD impose alors de notifier la CNIL dans les 72 heures si possible après en avoir pris connaissance. Voir violation de données : que faire.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Pourquoi les bonnes pratiques de DORA sont le bon standard
DORA ne vous oblige peut-être à rien. Ses exigences restent la description la plus précise, aujourd’hui, de ce qu’est une informatique maîtrisée dans le monde financier : contrôle des accès, authentification forte, sauvegardes et restauration, gestion des incidents, maîtrise des prestataires. Trois raisons de vous y aligner sans attendre.
- Vos partenaires y sont soumis. Sociétés de gestion, assureurs, banques, plateformes : quand ils vous ouvrent un accès à leurs outils, cet accès entre dans leur propre gestion du risque informatique. L’article 9 de DORA leur demande de limiter les accès au strict nécessaire et de recourir à des mécanismes d’authentification forte. Ce qui se passe sur votre poste les concerne.
- Votre assureur cyber pose déjà les mêmes questions. Double authentification, sauvegardes isolées, correctifs : le questionnaire de souscription reprend ces points, et une déclaration inexacte peut faire tomber l’indemnisation. Voir assurance cyber : ce qui est couvert, ce qui exclut.
- Le jour d’un incident, il faudra prouver. À un client, à votre association professionnelle, à votre ordre, à la CNIL. Une sécurité documentée se défend ; une sécurité affirmée, beaucoup moins.
Le socle que nous appliquons déjà chez nos clients régulés
ITAIA exploite l’informatique de sociétés de gestion et d’acteurs financiers soumis à l’AMF, à l’ACPR et à DORA. Le socle est le même pour un cabinet de cinq personnes qui n’a aucune obligation formelle :
- Double authentification imposée par accès conditionnel, chez tous nos clients : un mot de passe volé ne suffit plus pour ouvrir la messagerie depuis un ordinateur inconnu. Voir authentification multifacteur.
- Accès réservés aux appareils inscrits et gérés, le standard que nous déployons partout : les données clients ne s’ouvrent pas sur un ordinateur personnel non maîtrisé.
- Surveillance de sécurité 24 h/24, week-ends compris, avec isolation d’un poste ou d’un compte suspect. Le SOC lève lui-même l’isolation si l’analyse conclut à une fausse alerte ; au moindre doute, le poste reste isolé.
- Sauvegardes isolées et testées : une sauvegarde qu’un rançongiciel peut effacer n’en est pas une. Voir sauvegarde immuable.
- Une procédure de virement écrite : double validation, rappel sur un numéro connu, aucune exception pour l’urgence. Voir fraude au président et deepfakes.
- Un support humain 7 j/7, de 8 h à 20 h, et des preuves écrites chaque mois : ce qui a été surveillé, corrigé, sauvegardé, restauré.
ITAIA est certifiée ISO 9001, et notre démarche ISO 27001 est en cours. Nos délais constatés et leur méthode de calcul sont publiés sur notre page transparence. Pour aller plus loin sur le cadre réglementaire, voir conformité DORA et AMF, ACPR, RCCI : qui contrôle quoi.
Votre profession
- Cabinets d’avocats : secret professionnel, fraude au virement, outils d’IA juridique.
- Experts-comptables : les données de dizaines d’entreprises clientes dans un même cabinet.
- Commissaires de justice : actes, fonds de tiers et données sensibles.
- Conseillers en gestion de patrimoine (CIF) : hors DORA, mais au cœur des plateformes de vos partenaires.
- Courtiers en assurance et en crédit : DORA selon votre statut et votre taille.
- Family offices et sociétés de gestion, soumis à DORA ou proches de ses exigences.
Questions fréquentes sur la cybersécurité des professions réglementées
Une profession réglementée est-elle forcément soumise à DORA ?
Non. DORA s’applique aux entités financières listées à son article 2 : établissements de crédit, entreprises d’investissement, sociétés de gestion, assureurs, intermédiaires d’assurance, entre autres. Les CIF et les intermédiaires d’assurance qui sont des PME en sont exclus, et les professions du droit et du chiffre ne figurent pas dans la liste.
Depuis quand DORA s’applique-t-il ?
Le règlement (UE) 2022/2554 s’applique depuis le 17 janvier 2025, directement dans tous les États membres, sans loi de transposition.
Pourquoi appliquer les bonnes pratiques de DORA si je n’y suis pas soumis ?
Parce que vos partenaires régulés y sont soumis et doivent maîtriser les accès qu’ils vous ouvrent, parce que votre assureur cyber pose les mêmes questions, et parce qu’en cas d’incident vous devrez prouver ce que vous aviez mis en place. Le coût d’un socle bien tenu reste faible au regard d’un arrêt d’activité.
Quelles mesures mettre en place en premier ?
La double authentification sur la messagerie et les accès distants, des sauvegardes isolées et testées, une procédure de virement avec rappel sur un numéro connu, et la surveillance des postes. Ce sont les mesures qui arrêtent la majorité des scénarios décrits sur cette page.
Que faire en cas de fuite de données clients ?
Isoler les comptes et les postes concernés, conserver les traces, puis évaluer le risque pour les personnes. Si des données personnelles sont touchées, le RGPD impose de notifier la CNIL dans les 72 heures si possible, et parfois d’informer les personnes concernées.
Faisons le point sur votre cabinet
En 30 minutes, nous regardons votre statut, vos accès, vos sauvegardes et vos procédures de paiement, et nous vous disons ce qui manque par rapport aux bonnes pratiques de DORA. L’état des lieux est offert, sans engagement. Réserver un échange →