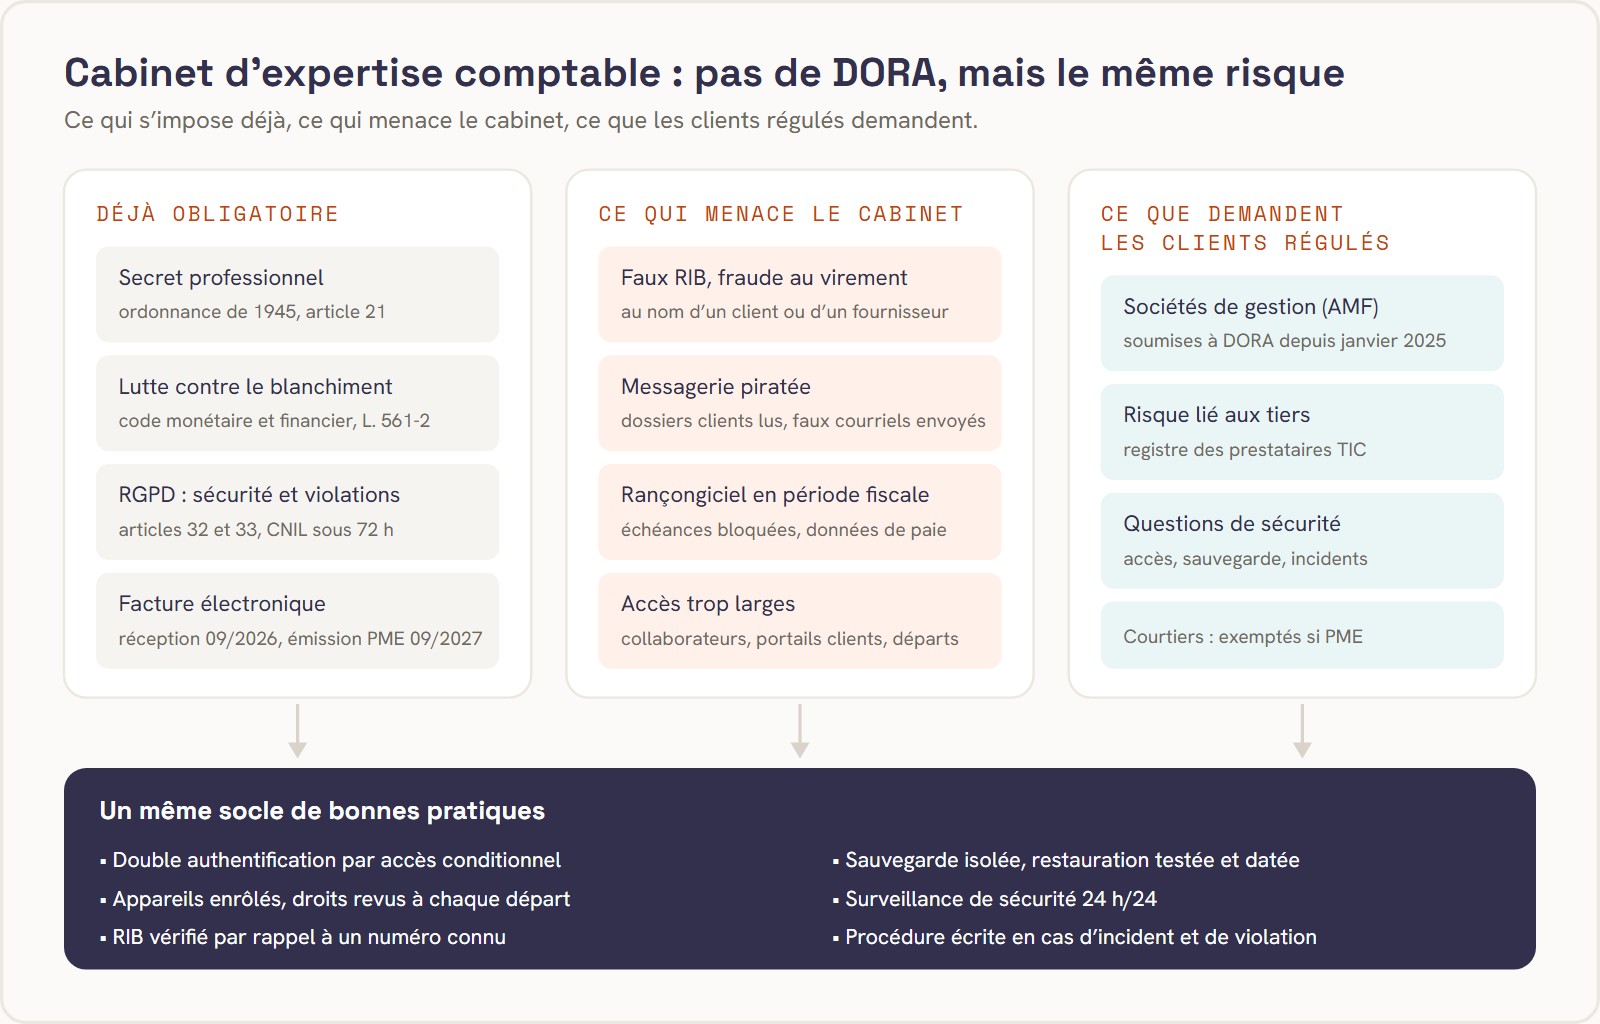
Un cabinet d’expertise comptable n’est pas soumis à DORA, mais il garde les données financières, fiscales et sociales de dizaines, parfois de centaines d’entreprises. Le secret professionnel, la lutte contre le blanchiment et le RGPD lui imposent déjà de protéger ces données. Les fraudes au faux RIB, les messageries piratées et les rançongiciels visent précisément ce type de cabinet. Et ses clients régulés, à commencer par les sociétés de gestion soumises à DORA, posent désormais des questions sur sa sécurité. Le bon réflexe : adopter dès maintenant le socle que DORA impose aux acteurs financiers, sans attendre une obligation.
Cette page fait partie de notre dossier sur les professions réglementées face au risque cyber.
Ce que la réglementation impose déjà au cabinet
Aucun texte n’impose à un expert-comptable une norme de cybersécurité précise. Plusieurs obligations en vigueur supposent pourtant une informatique maîtrisée.
- Le secret professionnel. L’article 21 de l’ordonnance du 19 septembre 1945 soumet les experts-comptables, leurs salariés autorisés et les stagiaires au secret professionnel, dans les conditions de l’article 226-13 du code pénal. Une boîte aux lettres piratée ou un serveur chiffré par un rançongiciel, c’est un secret qui fuit. Le code de déontologie de la profession (articles 141 à 169 du décret du 30 mars 2012) rappelle de son côté les devoirs de conscience professionnelle envers les clients.
- La lutte contre le blanchiment. Les experts-comptables figurent parmi les professions assujetties de l’article L. 561-2 du code monétaire et financier. Ils doivent identifier leurs clients, conserver les pièces et déclarer leurs soupçons à Tracfin, qui peut leur demander des documents (page Tracfin sur les professions du chiffre). Ces dossiers sont parmi les plus sensibles du cabinet.
- Le RGPD. Le cabinet traite des données personnelles en masse : bulletins de paie, coordonnées bancaires, situations familiales. L’article 32 impose des mesures de sécurité adaptées au risque, et l’article 33 une notification à la CNIL au plus tard 72 heures après la découverte d’une violation, sauf si elle ne présente pas de risque pour les personnes (CNIL, quand notifier une violation). Voir aussi notre page violation de données : que faire.
- La facture électronique. Depuis le 1er septembre 2026, toutes les entreprises doivent pouvoir recevoir leurs factures sous forme électronique, par une plateforme agréée ; l’émission devient obligatoire pour les PME et les microentreprises le 1er septembre 2027 (calendrier officiel, economie.gouv.fr). Les cabinets sont en première ligne pour accompagner leurs clients, avec de nouveaux accès, de nouveaux flux et de nouveaux comptes à protéger.
Pourquoi DORA vous concerne quand même
Le règlement (UE) 2022/2554, dit DORA, s’applique depuis le 17 janvier 2025 aux entités financières listées à son article 2 : banques, entreprises d’investissement, sociétés de gestion, assureurs, et intermédiaires d’assurance, sauf ceux qui sont des microentreprises ou des petites et moyennes entreprises (FAQ DORA de l’ACPR). Les cabinets d’expertise comptable n’y figurent pas.
Mais DORA demande à ces entités de maîtriser le risque lié à leurs prestataires de services informatiques et d’en tenir un registre. Quand une société de gestion supervisée par l’AMF partage ses données comptables avec vous, passe par votre portail ou vous ouvre ses accès, il est logique qu’elle vous interroge : qui accède à nos données, avec quelle authentification, que se passe-t-il en cas d’incident, la sauvegarde est-elle testée. Mieux vaut avoir la réponse écrite avant la question. Notre page DORA : ce qui change concrètement détaille ce que ces clients doivent eux-mêmes démontrer.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Les risques propres à un cabinet d’expertise comptable
La fraude au faux RIB et au virement. Le cabinet connaît les fournisseurs, les échéances et les montants de ses clients. Un fraudeur qui lit une boîte aux lettres du cabinet peut envoyer, au bon moment, un faux changement de coordonnées bancaires au nom d’un fournisseur ou du cabinet lui-même. La variante par téléphone ou par voix imitée est décrite dans notre page fraude au président et deepfake.
La compromission de messagerie. Elle commence presque toujours par un courriel d’hameçonnage ou un mot de passe réutilisé. Une fois dans la boîte, l’attaquant lit les dossiers, crée des règles de transfert discrètes et écrit aux clients avec la vraie adresse du cabinet.
Le rançongiciel en période fiscale. Un rançongiciel qui chiffre le serveur ou les espaces partagés à la veille des liasses, de la paie ou des déclarations bloque tous les clients en même temps. Sans sauvegarde isolée et restauration testée, le cabinet n’a que de mauvaises options.
Les accès trop larges. Collaborateurs qui accèdent à tous les dossiers, stagiaires dont le compte reste actif après leur départ, portails clients sans double authentification, postes personnels utilisés pour le télétravail : chaque accès oublié est une porte.
Le socle de bonnes pratiques à mettre en place
Le cabinet n’a pas besoin d’un programme DORA. Il a besoin du même socle que celui que nous appliquons chez nos clients financiers régulés, à la taille d’un cabinet :
| Mesure | Ce qu’elle évite | Ce que vous pouvez montrer à un client |
|---|---|---|
| Double authentification par accès conditionnel sur la messagerie et les portails | Le compte piraté avec un mot de passe volé | La règle en place et la liste des exceptions |
| Accès réservé aux appareils enrôlés, droits revus à chaque arrivée et départ | Le poste personnel non protégé, le compte d’un ancien collaborateur | La revue des accès datée |
| Procédure de vérification des RIB par rappel à un numéro connu | Le faux changement de coordonnées bancaires | La procédure écrite |
| Sauvegarde isolée et restauration testée | Le rançongiciel qui chiffre aussi la sauvegarde | Le dernier test de restauration daté |
| Surveillance de sécurité 24 h/24 des postes et de Microsoft 365 | L’intrusion découverte des semaines plus tard | Les alertes traitées et leur suite |
| Procédure écrite en cas d’incident et de violation de données | Le délai de 72 heures dépassé, les décisions prises dans l’urgence | La procédure et le registre des violations |
Pour les sauvegardes, notre page sauvegarder et sécuriser ses données explique la règle 3-2-1 et la copie immuable. Pour la double authentification, voir l’authentification multifacteur.
Ce qu’ITAIA met en place pour un cabinet
ITAIA est un prestataire d’infogérance et de cybersécurité parisien, spécialisé dans les sociétés régulées par l’AMF et l’ACPR et certifié ISO 9001. Nous appliquons aux cabinets le standard que nous tenons chez nos clients soumis à DORA :
- double authentification imposée par accès conditionnel sur Microsoft 365, obligatoire chez tous nos clients ;
- Microsoft 365 réservé aux appareils enrôlés, le standard que nous déployons partout ;
- surveillance de sécurité 24 h/24 par notre SOC, qui isole un poste au moindre doute ;
- sauvegarde hors site supervisée et tests de restauration ;
- support 7 j/7 de 8 h à 20 h, interventions sur site incluses ;
- un compte rendu régulier, utile le jour où un client vous pose ses questions de sécurité.
Le détail de nos forfaits figure sur la page offres et tarifs. Pour voir ce que nos clients financiers reçoivent comme preuves, consultez notre page infogérance des sociétés de gestion.
Les autres professions du dossier
Les mêmes risques, avec des obligations différentes, concernent les cabinets d’avocats, les commissaires de justice, les conseillers en gestion de patrimoine et les courtiers en assurance et en crédit.
Questions fréquentes sur la cybersécurité des experts-comptables
Un cabinet d’expertise comptable est-il concerné par DORA ?
Non. DORA s’applique aux entités financières listées à l’article 2 du règlement (UE) 2022/2554, et les cabinets d’expertise comptable n’en font pas partie. En revanche, leurs clients soumis à DORA, comme les sociétés de gestion, doivent maîtriser le risque lié à leurs prestataires informatiques et peuvent interroger le cabinet sur sa sécurité.
Quelles obligations de sécurité informatique pour un expert-comptable ?
Aucune norme précise n’est imposée, mais le secret professionnel de l’article 21 de l’ordonnance de 1945, les obligations de lutte contre le blanchiment et le RGPD supposent de protéger les données des clients. Le RGPD impose des mesures de sécurité adaptées au risque et la notification d’une violation à la CNIL sous 72 heures.
Comment éviter la fraude au changement de RIB dans un cabinet comptable ?
En protégeant les boîtes aux lettres par une double authentification, et en vérifiant tout changement de coordonnées bancaires par un rappel à un numéro déjà connu, jamais à celui indiqué dans le courriel. La procédure doit être écrite et connue de tous les collaborateurs.
Que faire en cas de violation de données dans un cabinet d’expertise comptable ?
Isoler les postes ou comptes touchés, conserver les traces, évaluer le risque pour les personnes, puis notifier la CNIL au plus tard 72 heures après la découverte si la violation présente un risque. Il faut aussi documenter l’incident et, si le risque est élevé, informer les personnes concernées.
Pourquoi une société de gestion interroge-t-elle son expert-comptable sur sa sécurité ?
Parce que DORA lui demande de maîtriser le risque lié à ses prestataires et de tenir un registre de ses prestataires de services informatiques. Si le cabinet manipule ses données ou lui fournit un portail, elle doit savoir comment les accès, les sauvegardes et les incidents sont gérés.
Faisons le point sur la sécurité de votre cabinet
En 30 minutes, nous regardons vos accès, votre messagerie, vos sauvegardes et votre procédure en cas d’incident, et ce qu’il faudrait montrer à un client régulé. L’état des lieux initial est offert, sans engagement. Réserver un échange →