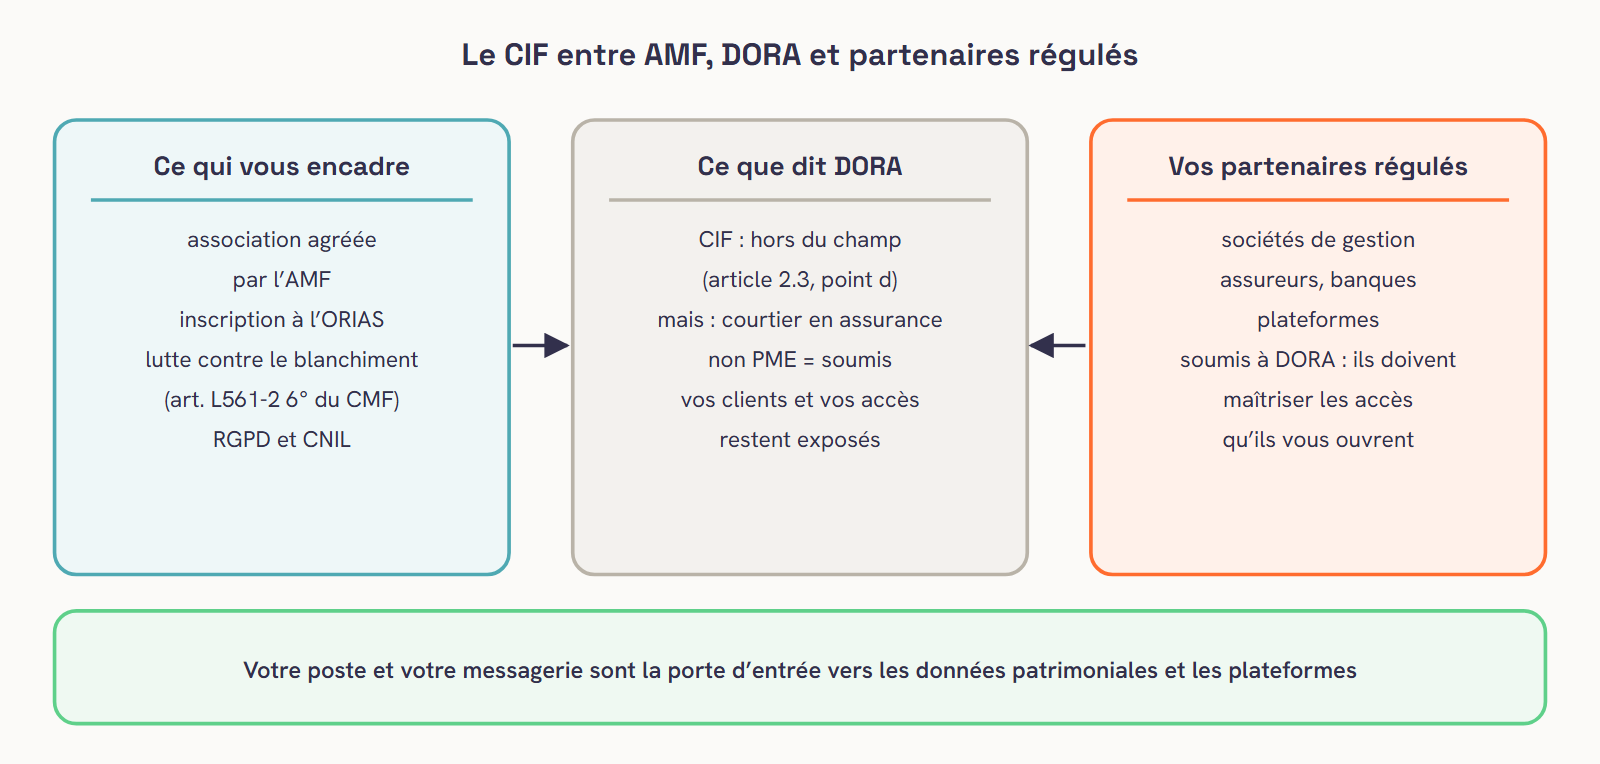
Un conseiller en investissements financiers (CIF), le statut de la plupart des conseillers en gestion de patrimoine, n’est pas soumis à DORA. Le statut de CIF relève de l’article 3 de la directive MIF 2, et l’article 2, paragraphe 3, point d) de DORA exclut les personnes exemptées à ce titre. Mais un CIF reste encadré par l’AMF, manipule des données patrimoniales complètes, et se connecte chaque jour aux plateformes de sociétés de gestion, d’assureurs et de banques qui, elles, sont soumises à DORA. Le risque informatique d’un cabinet de CGP est celui d’une petite banque privée, avec l’équipe d’une PME.
Le statut de CIF : ce que l’AMF encadre
Selon les questions-réponses de l’AMF sur le régime des CIF (position-recommandation DOC-2006-23, modifiée le 27 juillet 2026) :
- Un régime national d’exemption. Le statut de CIF est pris en application de l’article 3 de la directive MIF 2 ; il ne donne pas le passeport européen des prestataires de services d’investissement.
- Une association agréée par l’AMF. Tout CIF doit adhérer à une association professionnelle agréée, chargée notamment de la formation et du contrôle de l’activité de ses membres. L’AMF peut aussi contrôler directement un CIF, et sa Commission des sanctions peut le sanctionner.
- Une inscription à l’ORIAS, sur le registre unique des intermédiaires, et une assurance de responsabilité civile professionnelle.
- La lutte contre le blanchiment. Au titre de l’article L561-2 6° du code monétaire et financier, le CIF doit identifier son client et, le cas échéant, le bénéficiaire effectif avant d’entrer en relation d’affaires. Ces pièces d’identité et ces justificatifs d’origine des fonds sont précisément les documents que cherchent les fraudeurs.
Rien dans ce cadre ne décrit, comme DORA, des exigences techniques précises sur les accès, les sauvegardes ou les incidents. C’est ce vide qu’il faut combler par des pratiques, pas par des documents.
Cette page vous a aidé ? C’est notre métier.
- Support 8h-20h · 7j/7
- SOC 24/7
- < 10 min
- Équipe dédiée
Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →
Ce que DORA dit, et ne dit pas, pour un cabinet de CGP
- Le statut de CIF est hors du champ, par l’exclusion de l’article 2.3, point d).
- Le statut de courtier en assurance peut y entrer. Beaucoup de CGP sont aussi intermédiaires d’assurance. DORA vise les intermédiaires d’assurance, sauf ceux qui sont des microentreprises, des petites ou des moyennes entreprises (article 2.3, point e). La grande majorité des cabinets sont des PME et restent donc exemptés ; un groupement important doit vérifier sa situation. Voir courtiers en assurance et en crédit : êtes-vous soumis à DORA.
- Vos partenaires, eux, sont soumis. Sociétés de gestion, entreprises d’investissement, assureurs et banques doivent, selon l’article 9 de DORA, limiter les accès à leurs systèmes au strict nécessaire et recourir à des mécanismes d’authentification forte. L’accès qu’ils vous ouvrent à leur extranet ou à leur plateforme de souscription fait partie de leur périmètre de risque.
Les risques propres à un cabinet de gestion de patrimoine
- Les accès aux plateformes partenaires. Un identifiant de plateforme volé sur votre poste peut permettre de consulter, voire de modifier, les contrats de vos clients. C’est votre réputation, et votre relation avec le partenaire, qui sont en jeu.
- Les dossiers patrimoniaux. Pièces d’identité, avis d’imposition, relevés, structures de détention, parfois données de santé pour la prévoyance : un dossier de CGP contient tout ce qu’il faut pour une usurpation d’identité.
- La fraude au rachat et au virement. Un faux client qui demande un rachat vers un nouveau compte, un faux partenaire qui change ses coordonnées bancaires, un dirigeant imité au téléphone. Voir fraude au président et deepfakes.
- Le rançongiciel sur un petit cabinet sans sauvegarde isolée : des semaines d’activité perdues, et la question de ce qui a été copié avant le chiffrement.
- La messagerie compromise d’un conseiller, utilisée pour envoyer de faux documents à ses clients sous sa propre signature.
Les bonnes pratiques concrètes
- Double authentification partout : messagerie, plateformes partenaires, outil de gestion de la relation client, logiciel de patrimoine.
- Des comptes nominatifs, jamais partagés entre associés et assistants, et retirés le jour du départ d’un collaborateur.
- Des postes inscrits et gérés, chiffrés, que l’on peut effacer à distance en cas de perte ; pas de dossiers clients sur un ordinateur personnel.
- Une procédure de rachat et de virement avec contre-appel sur un numéro déjà connu, jamais celui du courriel reçu.
- Des échanges de documents maîtrisés : espaces de partage réservés au client, avec expiration, plutôt que des pièces jointes.
- Des sauvegardes isolées et testées, y compris de la messagerie et des documents Microsoft 365.
- Une trace écrite de ce qui est fait, utile face à votre association, à un partenaire ou à la CNIL.
Ce qu’ITAIA met en place pour un cabinet de CGP
Le socle est celui que nous appliquons déjà chez les sociétés de gestion que nous accompagnons, dimensionné pour un cabinet de quelques personnes :
- Double authentification imposée par accès conditionnel, chez tous nos clients : un mot de passe volé ne suffit plus pour ouvrir la messagerie depuis un ordinateur inconnu. Voir authentification multifacteur.
- Accès réservés aux appareils inscrits et gérés, le standard que nous déployons partout : les données clients ne s’ouvrent pas sur un ordinateur personnel non maîtrisé.
- Surveillance de sécurité 24 h/24, week-ends compris, avec isolation d’un poste ou d’un compte suspect. Le SOC lève lui-même l’isolation si l’analyse conclut à une fausse alerte ; au moindre doute, le poste reste isolé.
- Sauvegardes isolées et testées : une sauvegarde qu’un rançongiciel peut effacer n’en est pas une. Voir sauvegarde immuable.
- Une procédure de virement écrite : double validation, rappel sur un numéro connu, aucune exception pour l’urgence. Voir fraude au président et deepfakes.
- Un support humain 7 j/7, de 8 h à 20 h, et des preuves écrites chaque mois : ce qui a été surveillé, corrigé, sauvegardé, restauré.
Vos licences Microsoft 365 et votre tenant restent à votre nom : changer de prestataire ne vous fait perdre ni vos comptes ni vos données. ITAIA est certifiée ISO 9001. Pour le cadre général, voir cybersécurité des professions réglementées.
Questions fréquentes sur la cybersécurité des CGP et des CIF
Un CIF est-il soumis à DORA ?
Non. Le statut de CIF relève de l’article 3 de la directive MIF 2, et l’article 2, paragraphe 3, point d) de DORA exclut les personnes exemptées à ce titre. Si le cabinet est aussi intermédiaire d’assurance et n’est pas une PME, ce second statut peut en revanche relever de DORA.
Qui contrôle un conseiller en gestion de patrimoine ?
Pour son activité de CIF, l’association professionnelle agréée par l’AMF à laquelle il doit adhérer, et l’AMF elle-même, qui peut le contrôler directement. Pour ses activités de courtage en assurance ou en crédit, l’ACPR. L’inscription à l’ORIAS est obligatoire dans les deux cas.
Pourquoi mes partenaires s’intéressent-ils à ma sécurité informatique ?
Parce qu’ils sont soumis à DORA, qui leur demande de limiter les accès à leurs systèmes et d’utiliser une authentification forte. L’accès que vous avez à leur plateforme fait partie de leur propre risque informatique.
Quelle est la première mesure à prendre dans un cabinet de CGP ?
La double authentification sur la messagerie et sur toutes les plateformes partenaires. C’est elle qui empêche un identifiant volé par hameçonnage de suffire pour accéder aux dossiers de vos clients.
Que risque un CGP en cas de fuite de données clients ?
La perte de confiance de ses clients et de ses partenaires, des frais de remise en état, et des obligations RGPD : notifier la CNIL dans les 72 heures si possible, et informer les personnes concernées si le risque est élevé.
Faisons le point sur votre cabinet
En 30 minutes, nous regardons vos accès aux plateformes, votre messagerie, vos sauvegardes et votre procédure de virement. L’état des lieux est offert, sans engagement. Réserver un échange →