Antivirus professionnel et EDR en entreprise

La question « quel est le meilleur antivirus » n’a plus vraiment de sens. Celle qui compte : quand la protection déclenche une alerte à 3 h du matin, qui la lit et qui débranche la machine ?

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

55 € tout compris · 75 € avec SOC 24/7 · HT / poste / mois, prix publics

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour

Un antivirus classique compare ce qui s’exécute sur un poste à une liste de menaces déjà connues. Ce mécanisme fonctionne toujours et reste utile : il élimine sans bruit l’immense majorité des saletés ordinaires. Il a simplement cessé de suffire, pour une raison mécanique : il ne reconnaît que ce qui a déjà été identifié ailleurs, et les attaques ciblées ne ressemblent à rien de connu.

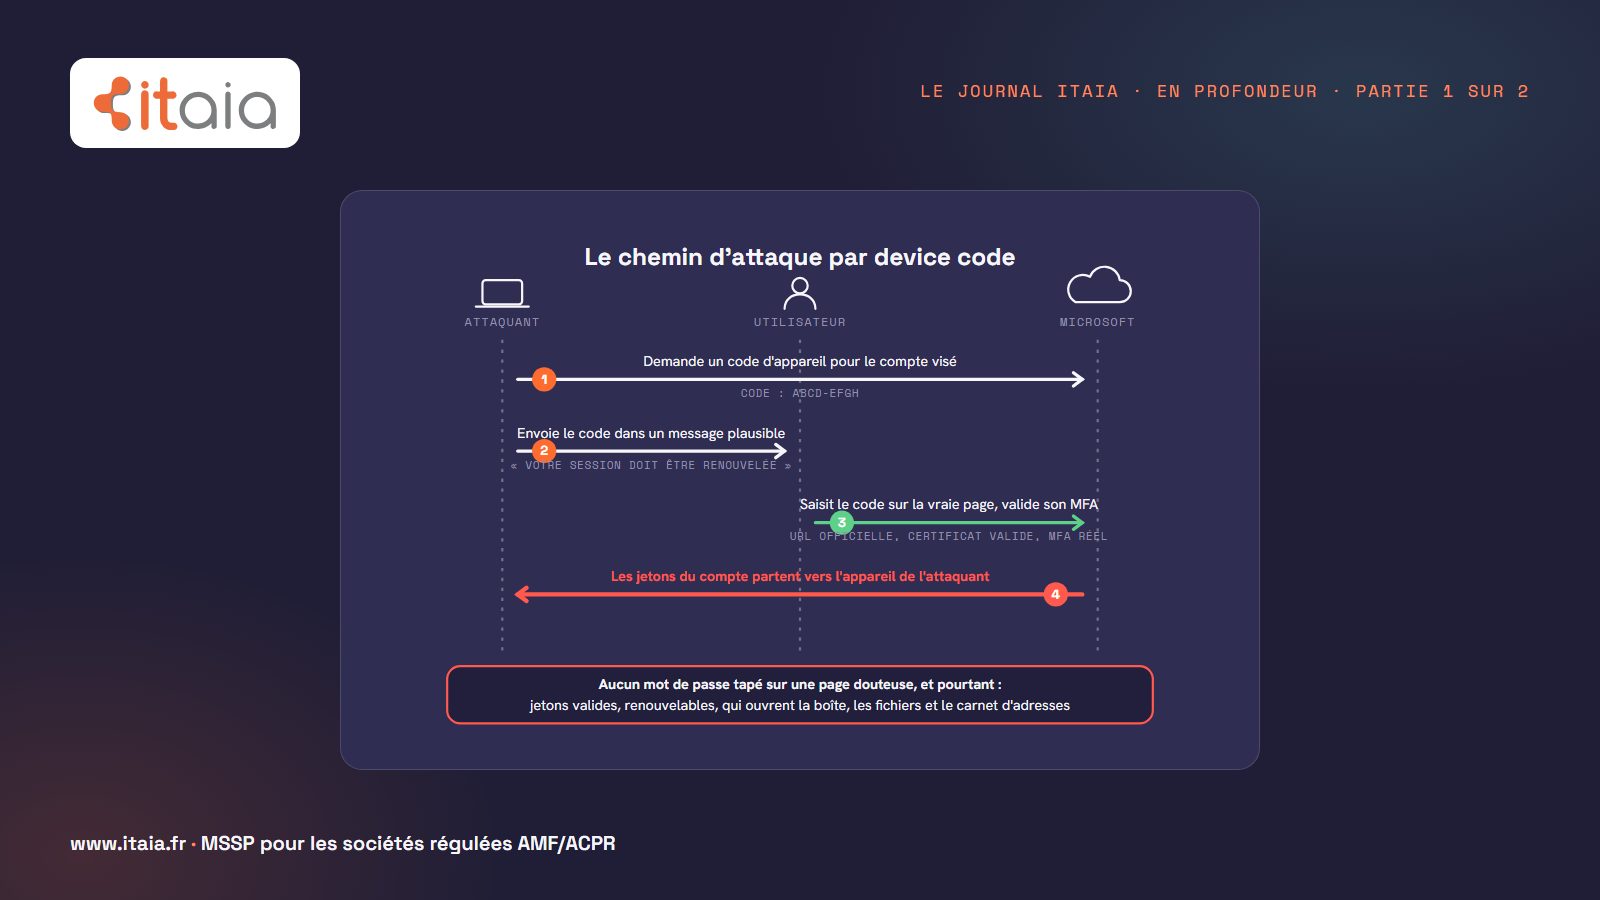
Deux évolutions ont fini de déplacer le problème. D’abord, une partie des attaques n’utilise plus de fichier malveillant du tout : elles détournent des outils légitimes déjà présents sur la machine, que par définition aucun antivirus ne signalera. Ensuite, la compromission passe de plus en plus par un compte volé plutôt que par un logiciel, sujet traité sur notre page authentification multifacteur.

Ce qu’apporte un EDR

Un EDR, pour détection et réponse sur les postes, ne cherche pas à reconnaître un fichier : il observe les comportements. Quel programme a lancé quel autre, quelle application se met soudainement à chiffrer des centaines de fichiers, quel processus tente de lire la mémoire du gestionnaire d’identifiants, quelle machine se met à parler à toutes les autres.

Trois capacités le distinguent d’un antivirus :

  • La détection sur le comportement, qui repère une attaque inédite parce qu’elle agit comme une attaque, non parce qu’elle est répertoriée.
  • L’enregistrement de ce qui s’est passé, qui permet après coup de reconstituer la chaîne complète : par où c’est entré, ce qui a été touché, jusqu’où c’est allé. Sans cette trace, on ne sait pas si l’on a tout nettoyé.
  • La réponse, qui isole la machine du réseau en quelques secondes, arrête le processus fautif et, selon les cas, annule ses modifications.

Antivirus, EDR, surveillance : qui fait quoi

AntivirusEDRSurveillance gérée
DétecteCe qui est déjà connuLes comportements anormaux, y compris inéditsLes mêmes, plus ce qui touche aux comptes et aux données
ExpliqueNonOui, avec la chronologie complèteOui, avec une analyse humaine
RéagitSupprime le fichierIsole la machine, arrête le processusDécide, agit, et vous prévient
Fonctionne la nuitOuiOuiOui, avec quelqu’un derrière

La dernière ligne est celle qui décide de tout. Un EDR déployé sans personne pour lire ses alertes produit exactement le même résultat qu’un antivirus : la détection a eu lieu, l’attaque s’est déroulée quand même. C’est pourquoi nous ne vendons pas l’outil séparément de la surveillance 24/7 qui l’exploite.

Les erreurs que nous trouvons le plus souvent

  • Les exclusions devenues permanentes. Un dossier entier exclu de l’analyse en 2021 pour faire fonctionner une application métier, jamais réexaminé depuis. C’est l’endroit exact où un attaquant déposera son outil.
  • Les serveurs oubliés. La protection est déployée sur les postes et pas sur les serveurs, alors que ce sont eux qui contiennent les données et qu’ils constituent la cible finale.
  • Un produit gratuit ou grand public en entreprise. Le problème n’est pas la qualité de la détection, souvent correcte, mais l’absence de console centrale : personne ne sait quelles machines sont réellement protégées, ni lesquelles ont désactivé la protection.
  • Les alertes envoyées à une adresse générique que plus personne ne consulte.
  • Le poste en télétravail qui ne remonte plus rien depuis des mois, sans que cela déclenche quoi que ce soit. Cette anomalie relève de la supervision autant que de la sécurité.

Cette page vous a aidé ? C’est notre métier.

  • Support 8h-20h · 7j/7
  • SOC 24/7
  • < 10 min
  • Équipe dédiée
Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

ou lancez le pré-diagnostic cybersécurité (3 min, sans inscription, rien n’est stocké) →
En plateau
Gestion réseau
En datacenter
En datacenter
Documentation
En sensibilisation
Octobre Rose

Ce que la protection du poste ne fait pas

Elle ne remplace ni la sauvegarde, ni le pare-feu, ni la sécurisation des comptes. Face à un rançongiciel, c’est la sauvegarde hors de portée qui détermine si l’entreprise redémarre en une journée ou en trois semaines. La protection du poste réduit la probabilité ; la sauvegarde décide des conséquences. Les deux sont nécessaires, et il ne faut pas confondre leurs rôles.

Questions fréquentes sur l’antivirus professionnel

Qu’est-ce qu’un EDR ?

EDR signifie détection et réponse sur les terminaux. C’est une protection installée sur les postes et les serveurs qui surveille en continu les comportements des programmes, conserve l’historique des actions pour permettre une analyse après coup, et peut isoler automatiquement une machine compromise du reste du réseau.

Quelle différence entre un antivirus et un EDR ?

L’antivirus reconnaît des menaces connues et supprime le fichier correspondant. L’EDR observe les comportements, détecte donc des attaques inédites, conserve la trace de ce qui s’est passé et permet d’agir à distance sur la machine. En pratique, les solutions professionnelles actuelles font les deux : l’antivirus est devenu une fonction de l’EDR, ce que le marché appelle aussi antivirus de nouvelle génération.

La protection intégrée à Windows suffit-elle ?

Sa capacité de détection est bonne, et il serait malhonnête de prétendre le contraire. Ce qui manque en entreprise n’est pas la détection mais l’encadrement : une console qui montre l’état réel de toutes les machines, des règles appliquées uniformément, la conservation des traces, et surtout quelqu’un qui traite les alertes. Selon les licences déjà détenues, ces fonctions peuvent parfois être activées sans outil supplémentaire : c’est un point que nous vérifions avant de proposer quoi que ce soit.

Un antivirus gratuit convient-il à une entreprise ?

Non, pour une raison d’administration plus que de détection. Sans console centrale, personne ne peut affirmer que les vingt-cinq postes sont protégés et à jour : il suffit qu’un utilisateur ait désactivé la protection pour installer un logiciel, et l’information n’existe nulle part. En sécurité, ce qu’on ne peut pas vérifier n’existe pas.

Faut-il protéger les Mac et les mobiles ?

Oui. L’idée que ces plateformes ne sont pas concernées date d’une époque où elles étaient trop peu répandues pour intéresser les attaquants, ce qui n’est plus le cas. Le hameçonnage et le vol d’identifiants, qui constituent l’essentiel du risque réel, fonctionnent d’ailleurs indépendamment du système d’exploitation.

Un EDR ralentit-il les postes ?

Marginalement, et sans commune mesure avec les anciens antivirus qui lançaient des analyses complètes en pleine journée. Les ralentissements attribués à la protection viennent presque toujours d’un empilement : deux solutions installées en parallèle qui s’analysent mutuellement. C’est la première chose que nous vérifions lors d’une reprise de parc.

Savoir ce qui est réellement protégé

Le plus utile n’est pas de comparer des produits mais de mesurer votre couverture réelle : combien de machines remontent des informations, quelles exclusions existent, et qui lit les alertes. Notre prédiagnostic cybersécurité établit ce constat, ou prenez 30 minutes avec un ingénieur.

Nos offres · HT par poste et par mois

Deux forfaits, prix publics

Tout est inclus et illimité, sans facturation à l’acte. Vous choisissez avec ou sans surveillance 24h/24.

Itaia Secure Infogérance

55 € HT / poste / mois

  • Assistance 7j/7, 8h – 20h
  • Interventions sur site illimitées
  • Hotline et télémaintenance illimitées
  • Équipe dédiée à votre compte
  • Monitoring du parc 24h/24, 7j/7
  • Installation de nouveaux postes incluse
  • EDR managé — isolation automatique
  • Sauvegarde hors site supervisée
  • Sensibilisation des utilisateurs
  • Tests de phishing
  • Durcissement annuel du socle technique
  • Conseils et suivi par nos ingénieurs spécialisés
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

Surveillance 24h/24

Itaia Secure + SOC Infogérance + SOC

75 € HT / poste / mois

Tout le forfait Itaia Secure inclus, plus :

  • SOC 24h/24, 7j/7 — détection et réponse, nuits et week-ends compris
  • Policy smartphones / MDM — flotte pro & BYOD
  • Sauvegarde Microsoft 365 — mails, Teams, SharePoint + Airgap incluse
Simuler mon devis

Résultat immédiat, aucun formulaire · aucun frais de mise en service.

  • Conformité DORA. Le socle technique et les preuves qu’attend votre régulateur : traçabilité, inventaire, incidents documentés, sauvegardes testées. Notre approche DORA
  • Vos solutions vous appartiennent. Nous gérons, nous n’hébergeons pas : vos environnements restent les vôtres, en France et dans l’UE, sans lock-in. Cela inclut tout ce qui est souscrit pendant le contrat : licences, abonnements et services tiers restent à votre nom, vous en gardez la propriété et l’accès en fin de contrat.
  • Certifiés ISO 9001 (BSI). Certificat FS 733354 depuis 2021 ; certification ISO 27001 en cours. ISO 9001 Quality Management Systems, certifié par BSI
Retour d’expérience · tiré de nos dossiers, anonymisé

Un cas client, et où vous pouvez économiser

Cas client · acteur financier régulé AMF

Six serveurs physiques décommissionnés en un week-end

Contrôleurs de domaine remplacés par l’identité Entra ID, application métier reprise dans le cloud de son éditeur, fichiers sur SharePoint, dernier serveur sur une machine virtuelle Azure géoredondante. Données hébergées en France et en Europe, support assuré 7 j/7 par une équipe.

Voir notre infogérance à Paris
50 postes
6 → 0 serveurs physiques
1 week-end en lecture seule, aucune interruption
40 % d’économies sur l’ancien prestataire

Où vous pouvez économiser Trois postes de dépense passés en revue dès l’audit initial, chiffrés sur vos factures avant toute décision.

  • Optimisation des licencesLicences Microsoft 365 inutilisées ou surdimensionnées, comptes d’anciens collaborateurs encore facturés, options payées jamais activées.
  • Rationalisation des outilsAntivirus ou EDR, sauvegarde, filtrage des e-mails, supervision, gestionnaire de mots de passe : souvent payés à côté alors qu’ils sont déjà inclus dans le forfait.
  • Fin des abonnements redondantsStockage cloud en double, visioconférence, signature électronique, VPN, noms de domaine et certificats oubliés.
Indicateurs

Mesuré chaque mois

< 10 min Prise en charge moyenne
< 4 h Intervention sur site à Paris
97 % SLA respectés
4,7/5 Satisfaction client

Enquête envoyée à la clôture de chaque ticket, SLA suivis et communiqués chaque mois · ISO 9001:2015 certifié par BSI depuis 2021 (certificat FS 733354) · ISO 27001 en cours.

Nos clients · 80 % régulés AMF / ACPR · témoignages sous NDA

Ils nous font confiance

  • Société de gestion
  • Family office
  • Private equity
  • Fintech régulée
  • Santé (HDS)
  • Ingénierie
Je sais à tout moment ce qui a été fait sur notre système. En cas de contrôle, nous disposons des preuves techniques, pas seulement des bonnes intentions.
RCCISociété de gestion
Mon indicateur de succès, c’est que les problèmes informatiques ne remontent plus jusqu’à moi. Tout fonctionne, et le budget est maîtrisé.
DirigeantGroupe financier
Un seul interlocuteur pour le parc, la téléphonie et la sécurité, au siège comme dans nos filiales. Compétents et disponibles.
Directrice des opérationsCabinet régulé
Nos expertises

Des expertises pointues au service de votre croissance

Une équipe certifiée Microsoft, une organisation certifiée ISO 9001 et une connaissance fine des exigences réglementaires, pour sécuriser votre informatique aujourd’hui et préparer la suite.

  • Qualité certifiée

    ITAIA est certifiée ISO 9001 par BSI. Nous travaillons avec des outils dont les éditeurs sont certifiés SOC 2 ou ISO 27001.

    ISO 9001 Quality Management Systems, certifié par BSI Certificat FS 733354
  • Expertise Microsoft 365 et Azure

    Notre équipe certifiée Microsoft configure, sécurise et optimise votre environnement Microsoft 365 et Azure, pour que vos collaborateurs travaillent mieux, en toute sécurité.

  • Cybersécurité 24h/24

    Surveillance et réponse aux menaces jour et nuit, protection des postes et sauvegardes opérationnelles en 48 à 72 heures selon la complexité de votre environnement.

  • Conformité DORA et réglementaire

    Nous rédigeons et planifions la documentation IT dont vous avez besoin pour DORA et vos obligations réglementaires. Votre RCCI garde la main : il relit et valide.

  • Architecture, réseau et infrastructure

    Nous concevons l’architecture de votre système d’information, puis nous déployons, supervisons et maintenons votre réseau et vos serveurs, pour des bureaux connectés et une disponibilité maximale.

  • DSI externalisé

    Un interlocuteur stratégique qui aligne vos choix informatiques sur vos objectifs, planifie les investissements et vous accompagne dans la durée.

Parlons-en

Quand vous voulez. Trente minutes suffisent.

Sans engagement, et sans commercial. Vous repartez avec vos priorités, même si vous ne travaillez pas avec nous.

Un ingénieur, pas un commercial. Vous repartez avec un périmètre, un prix et la marche à suivre, et aucune relance si ce n’est pas le moment.

Un ingénieur décroche · prise en charge moyenne < 10 min · 7j/7 de 8h à 20h · devis sans frais de mise en service. Standard fermé pour le moment (ouvert 7j/7 de 8h à 20h) : choisissez votre créneau, un ingénieur vous rappelle · devis sans frais de mise en service. Simuler mon devis en ligne : prix publics dès 55 € HT par poste, résultat immédiat, aucun formulaire →

Audit initial offert · aucun frais de mise en service · réversible dès le premier jour