Le journal ITAIA

Actualités & analyses

Nos analyses sur la cybersécurité, la conformité, l'infogérance et le cloud — sans jargon inutile.

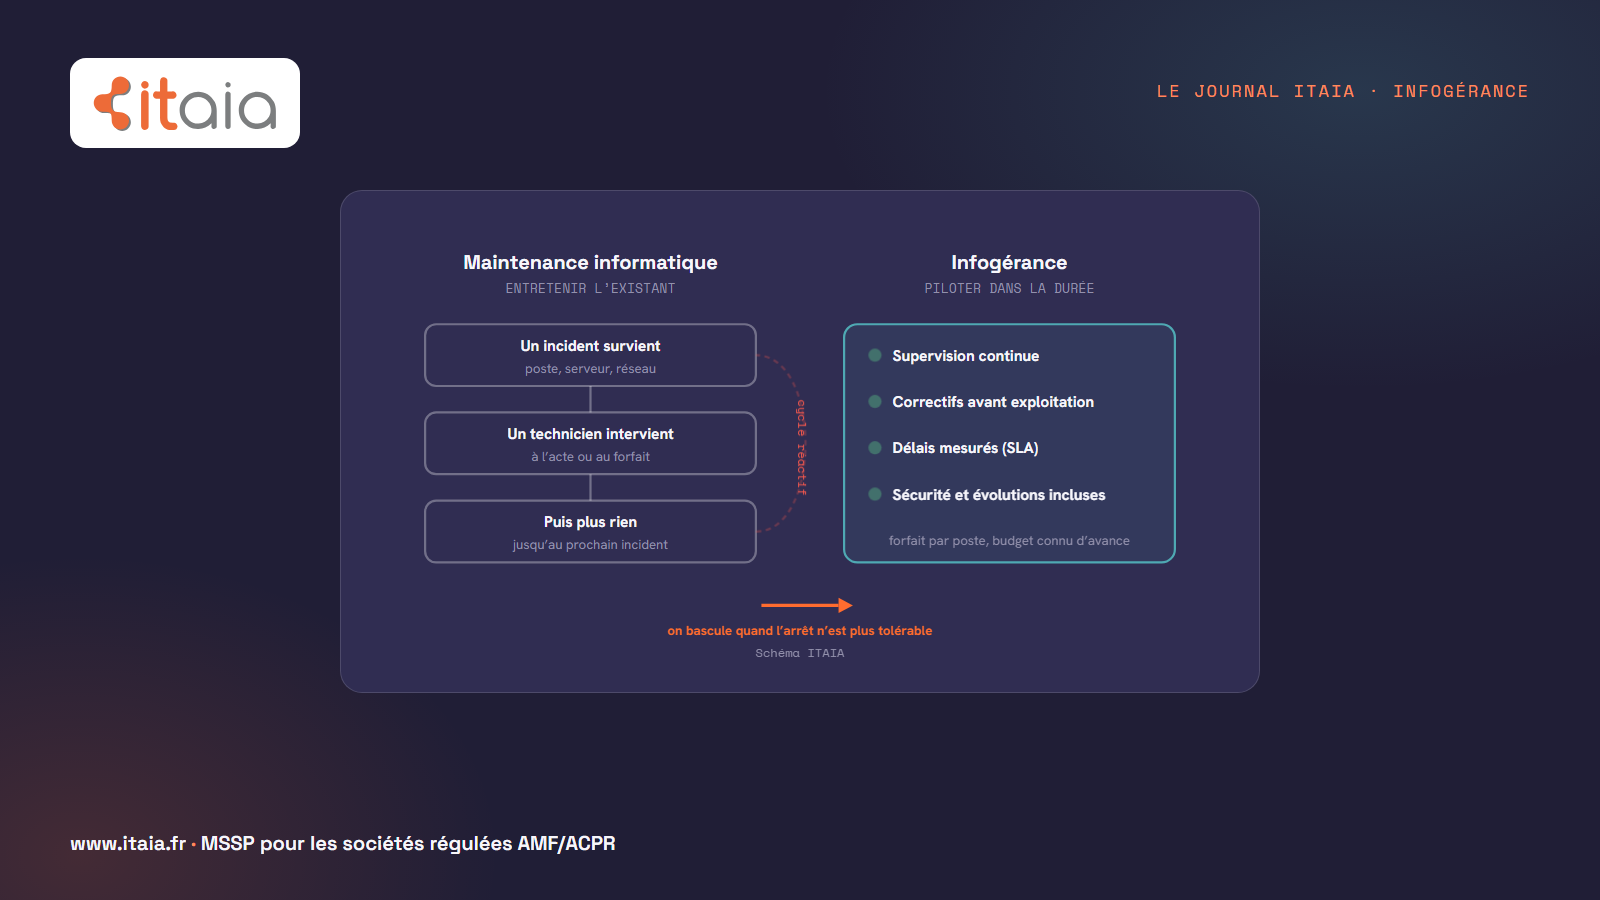
Maintenance informatique contre infogérance, en deux colonnes. À gauche, la maintenance : un incident survient, un technicien intervient, une facture ou un forfait suit, puis rien jusqu’au prochain incident. À droite, l’infogérance : supervision continue du parc, correctifs appliqués avant exploitation, engagements de délais mesurés, sécurité et évolutions comprises. Une flèche entre les deux indique le moment de basculer : quand l’activité ne tolère plus l’arrêt. Schéma ITAIA. 12 octobre 2026

Infogérance ou maintenance informatique : les différences, et à quel moment changer

La maintenance entretient le parc, l’infogérance pilote le système d’information avec des engagements mesurés. Coût, périmètre, délais, sécurité : ce qui change, et les signaux qui disent qu’il est temps de passer de l’une à l’autre.

InfogéranceAstuces Lire l’article
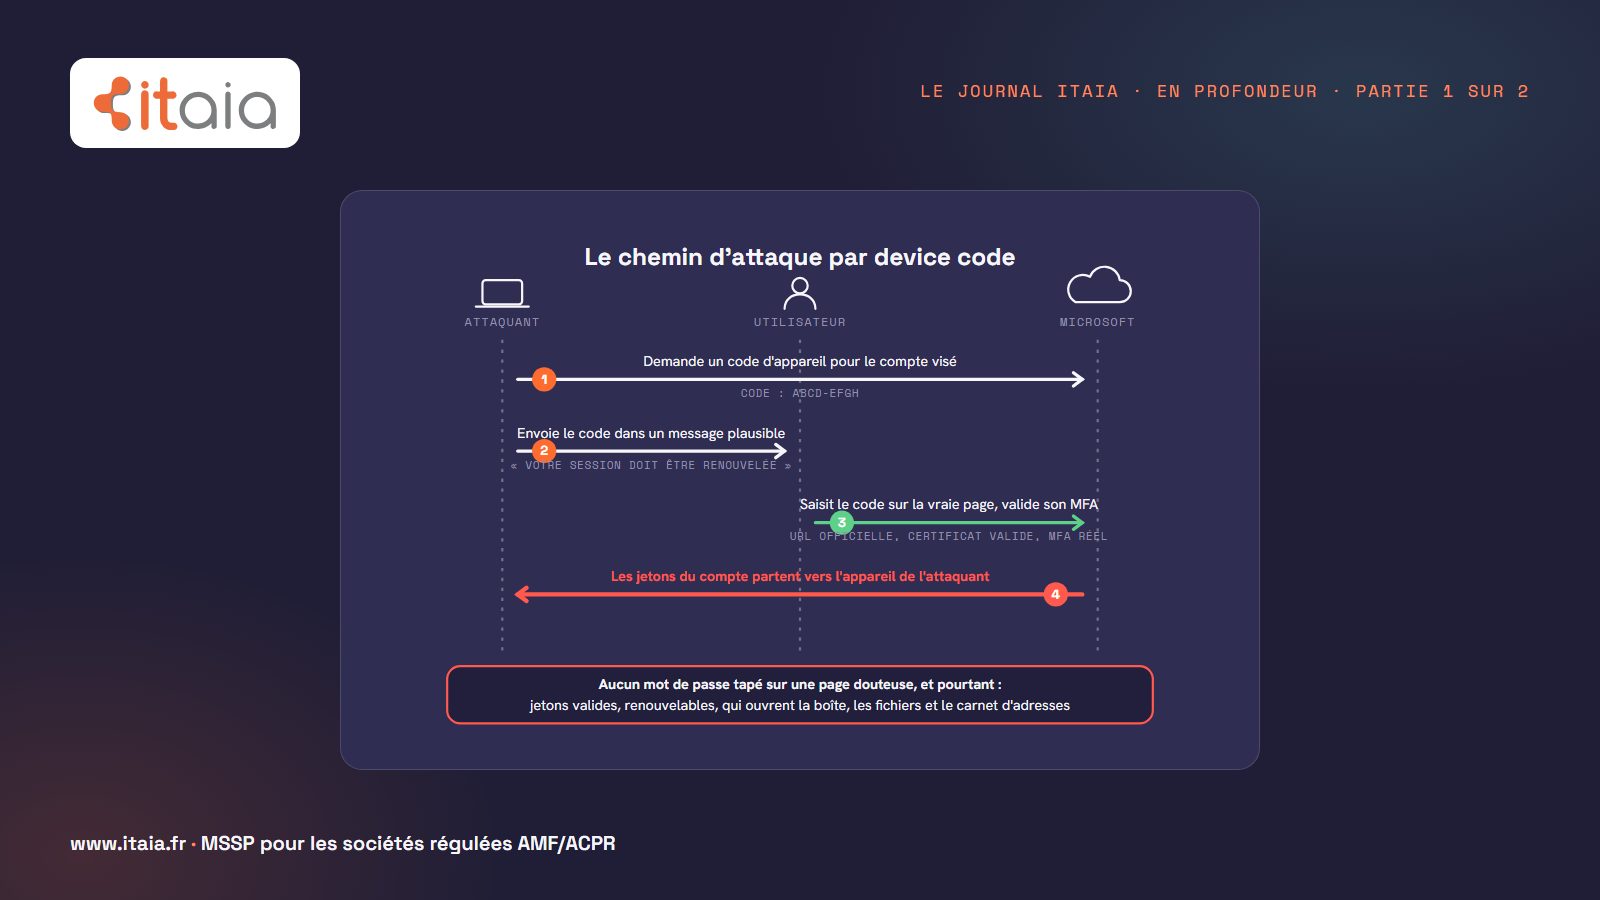
Schéma ITAIA du chemin d'attaque par device code sur Microsoft 365 : l'attaquant demande un code d'appareil, l'envoie à l'utilisateur dans un message plausible, l'utilisateur le saisit sur la vraie page Microsoft et valide son MFA, Microsoft délivre les jetons du compte à l'appareil de l'attaquant. 11 octobre 2026

Compromission par device code sur Microsoft 365 : chronologie, blocage et contrôles qui ferment le chemin

Un code saisi sur la vraie page Microsoft, un MFA qui paraît légitime, et un compte ordinaire devient un point d'entrée. Chronologie reconstituée, ce qui survit au changement de mot de passe, blocage par le SOC et contrôles qui ferment le chemin.

En profondeurCybersécurité Lire l’article
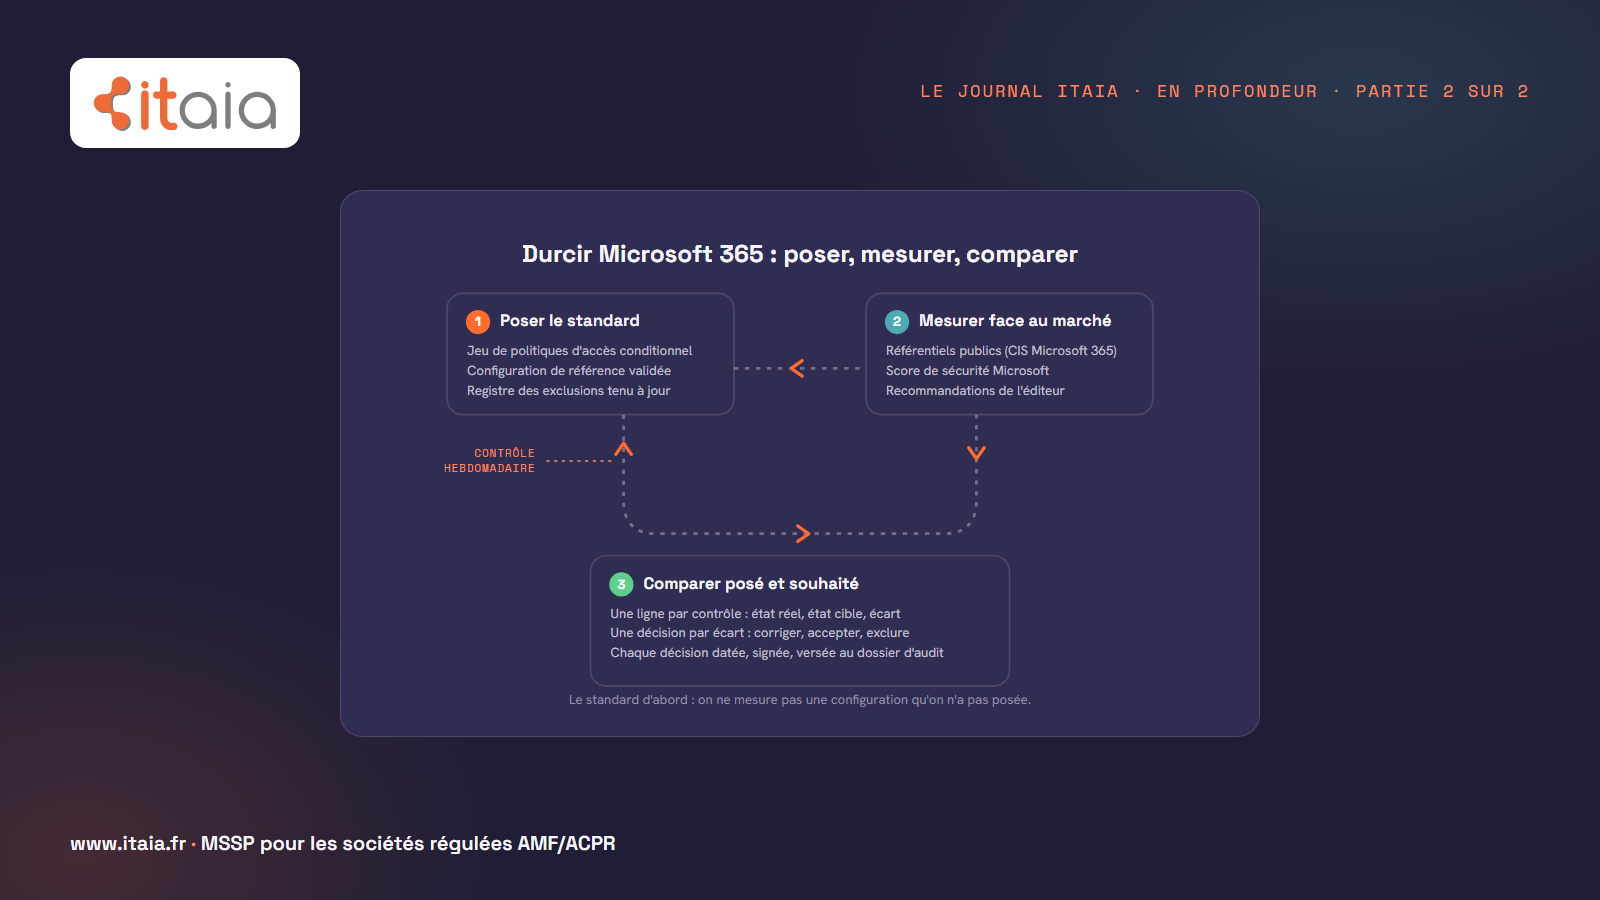
Schéma ITAIA de la méthode de durcissement de Microsoft 365 en trois temps : poser le standard (politiques d'accès conditionnel, configuration de référence, registre des exclusions), mesurer face aux référentiels du marché (CIS Microsoft 365, score de sécurité Microsoft), comparer l'état posé à l'état souhaité et décider pour chaque écart, avec un contrôle hebdomadaire. 11 octobre 2026

Durcir Microsoft 365 : poser le standard, mesurer face au marché, comparer posé et souhaité

Deuxième partie du dossier device code. La méthode de durcissement de Microsoft 365 : d'abord poser le standard (accès conditionnel et configuration de référence), puis mesurer face aux référentiels du marché, puis comparer l'état posé à l'état souhaité et décider pour chaque écart, chaque semaine.

En profondeurCybersécurité Lire l’article
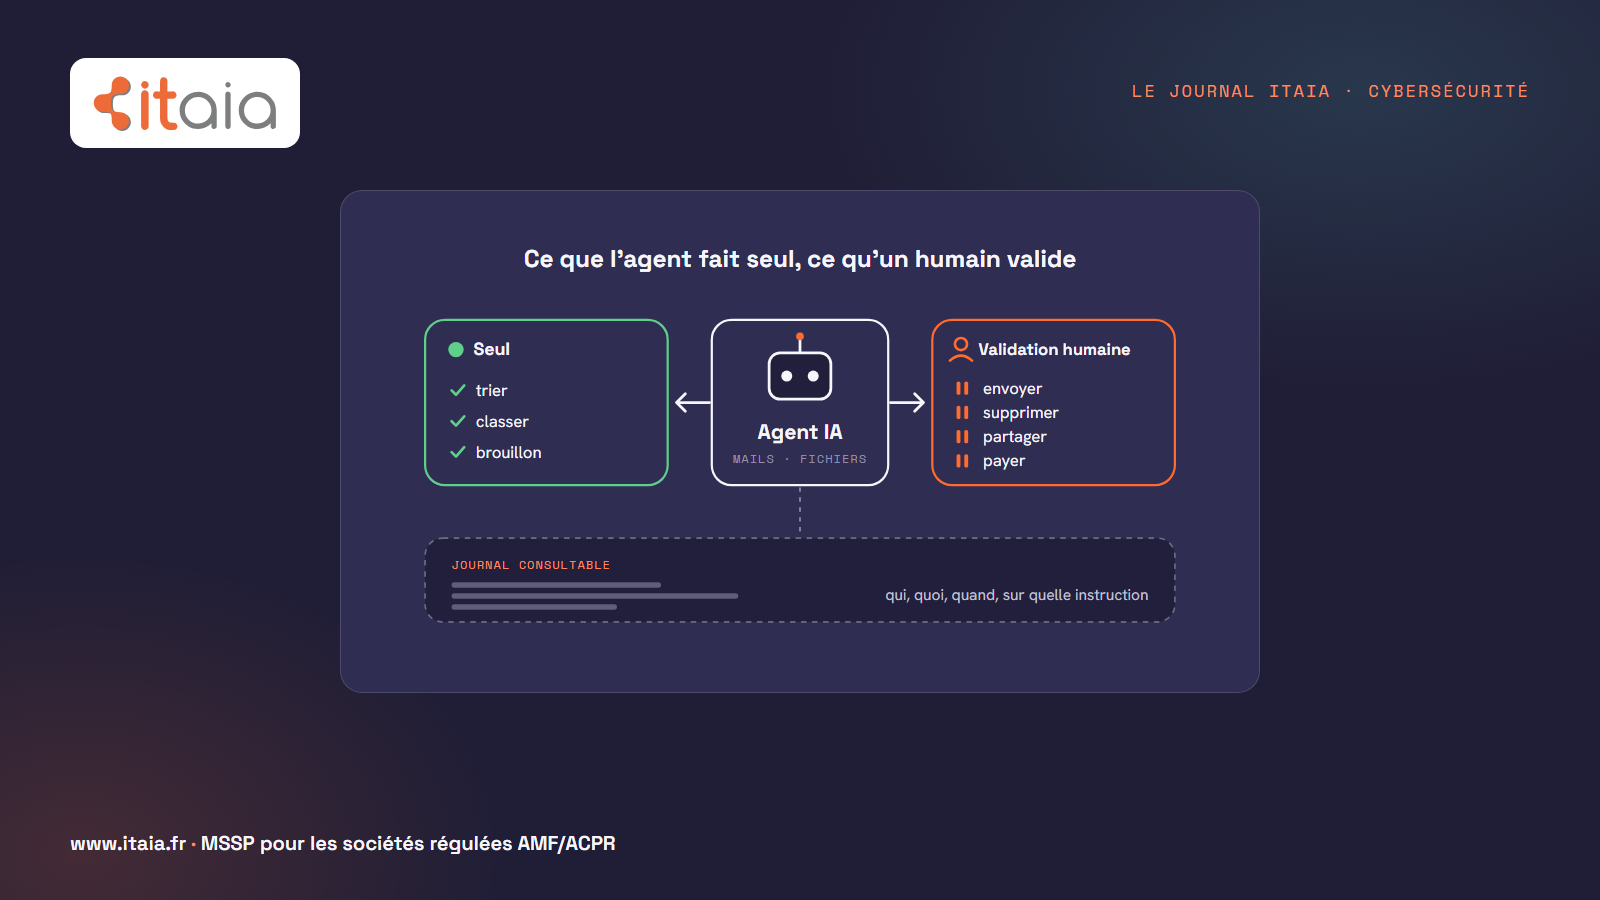
Un agent IA au centre. À gauche, ce qu'il fait seul : trier, classer, rédiger un brouillon. À droite, ce qui exige une validation humaine : envoyer, supprimer, partager, payer. En dessous, un journal consultable de tout ce qu'il a fait. 10 octobre 2026

Agent IA en entreprise : ce qu'il faut régler avant que vos salariés l'activent

Les assistants IA qui agissent sur le poste arrivent chez Microsoft. Le scénario qui tourne mal, et les quatre règles à écrire avant la première activation.

CybersécuritéAstucesInfogérance Lire l’article
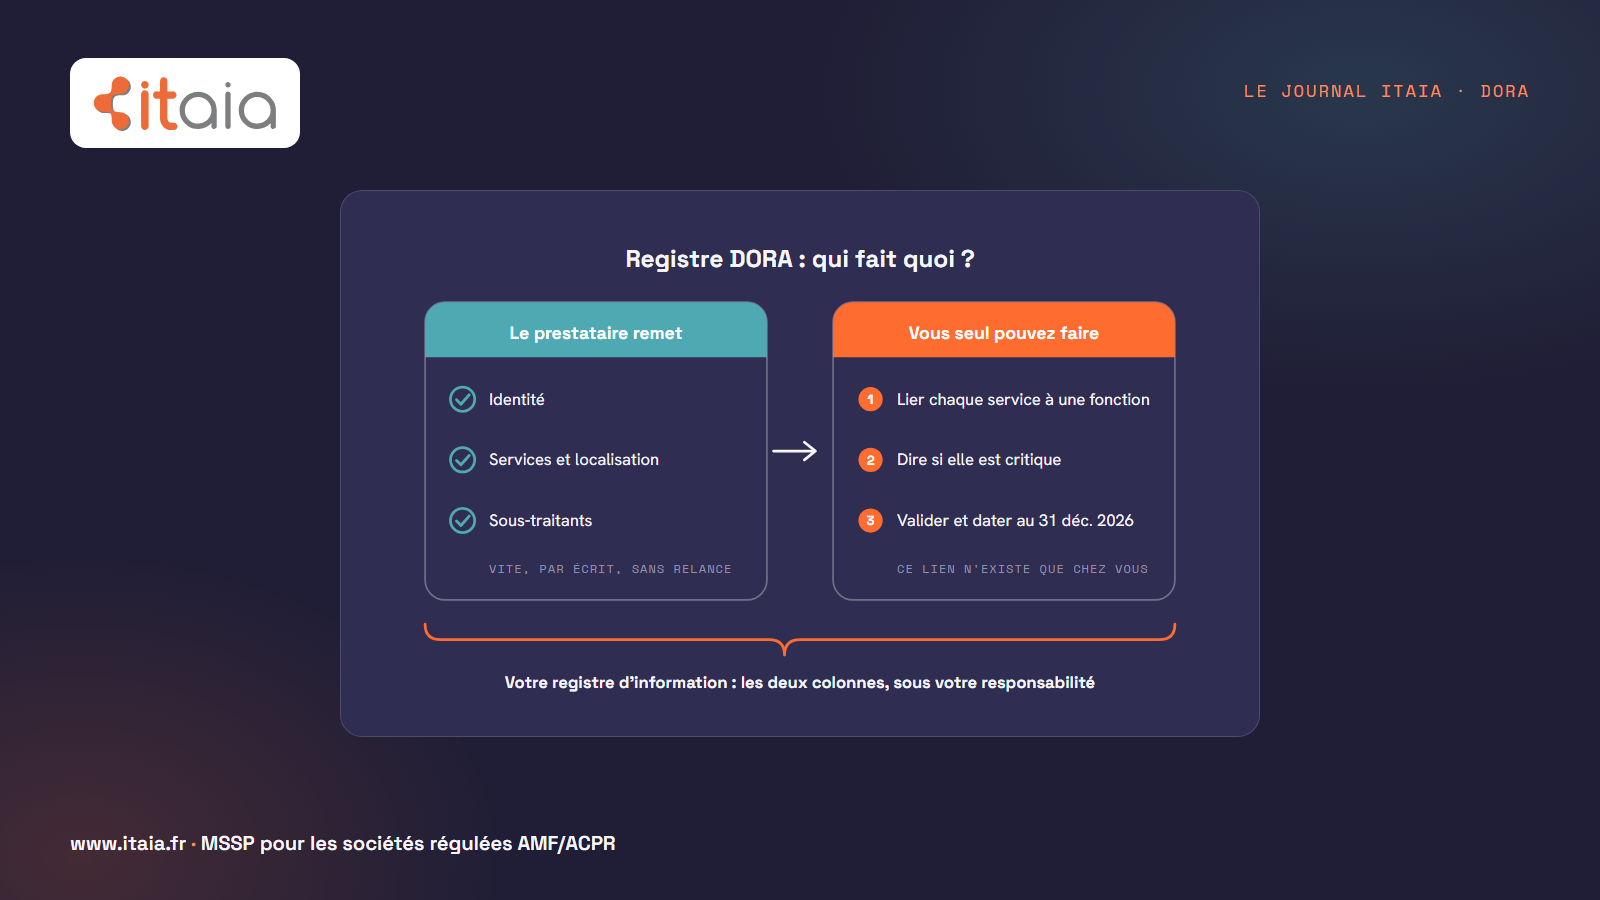
Registre DORA, qui fait quoi : le prestataire remet son identité, ses services et leur localisation, ses sous-traitants. Vous seul pouvez lier chaque service à une fonction, dire si elle est critique, puis valider et dater le registre au 31 décembre 2026. 10 octobre 2026

Registre DORA : pourquoi le fichier de votre prestataire ne remplace pas le vôtre

Le registre DORA est celui de la société de gestion. Ce que le prestataire peut fournir, ce qui reste à faire, et la date à retenir : le 31 décembre.

ConformitéDORAInfogérance Lire l’article
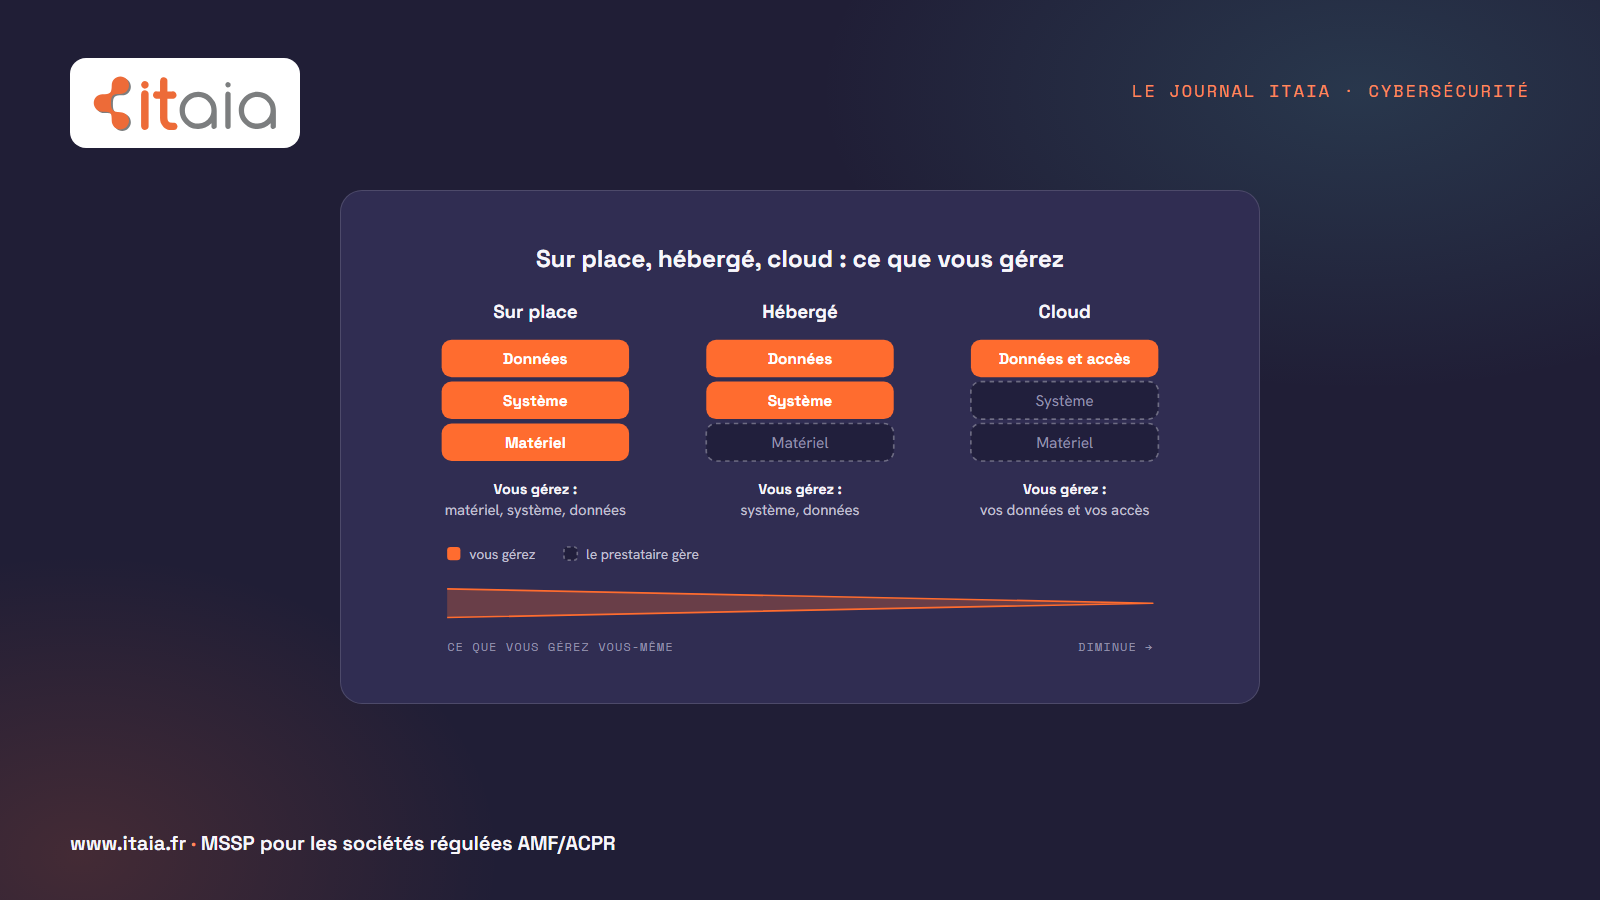
Trois positions pour le serveur d'une PME, de gauche à droite : sur place, vous gérez le matériel, le système et les données ; hébergé, vous gérez le système et les données ; cloud, vous gérez vos données et vos accès. Ce que vous gérez vous-même diminue de gauche à droite. 10 octobre 2026

Serveur informatique en PME : le garder, l'héberger ou passer au cloud ?

Un serveur de plus de cinq ans, Windows Server 2016 qui sort du support le 12 janvier 2027 : comment décider entre sur place, hébergé et cloud.

CybersécuritéAstucesInfogérance Lire l’article
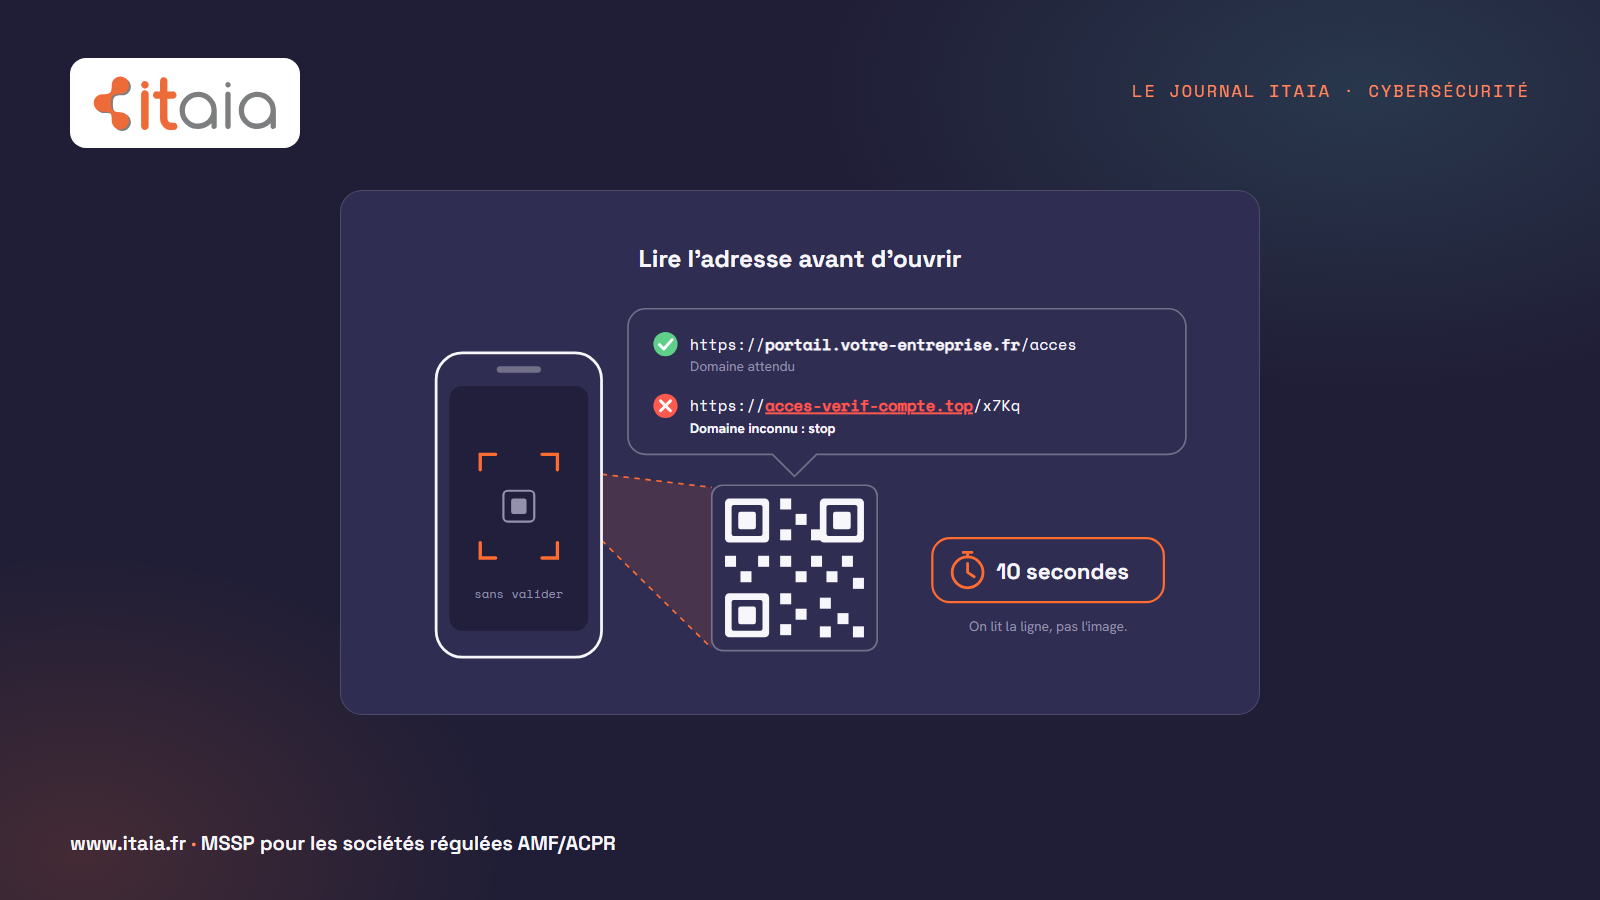
Avant de scanner un QR code, lire l'adresse affichée par le téléphone : domaine attendu, on continue ; domaine inconnu, on s'arrête. Dix secondes suffisent. 5 octobre 2026

Quishing : que faire quand un QR code vous envoie vers un faux site

Le quishing cache un lien de phishing dans un QR code. Les gestes à faire avant de scanner, et la marche à suivre si le mal est fait.

CybersécuritéAstuces Lire l’article
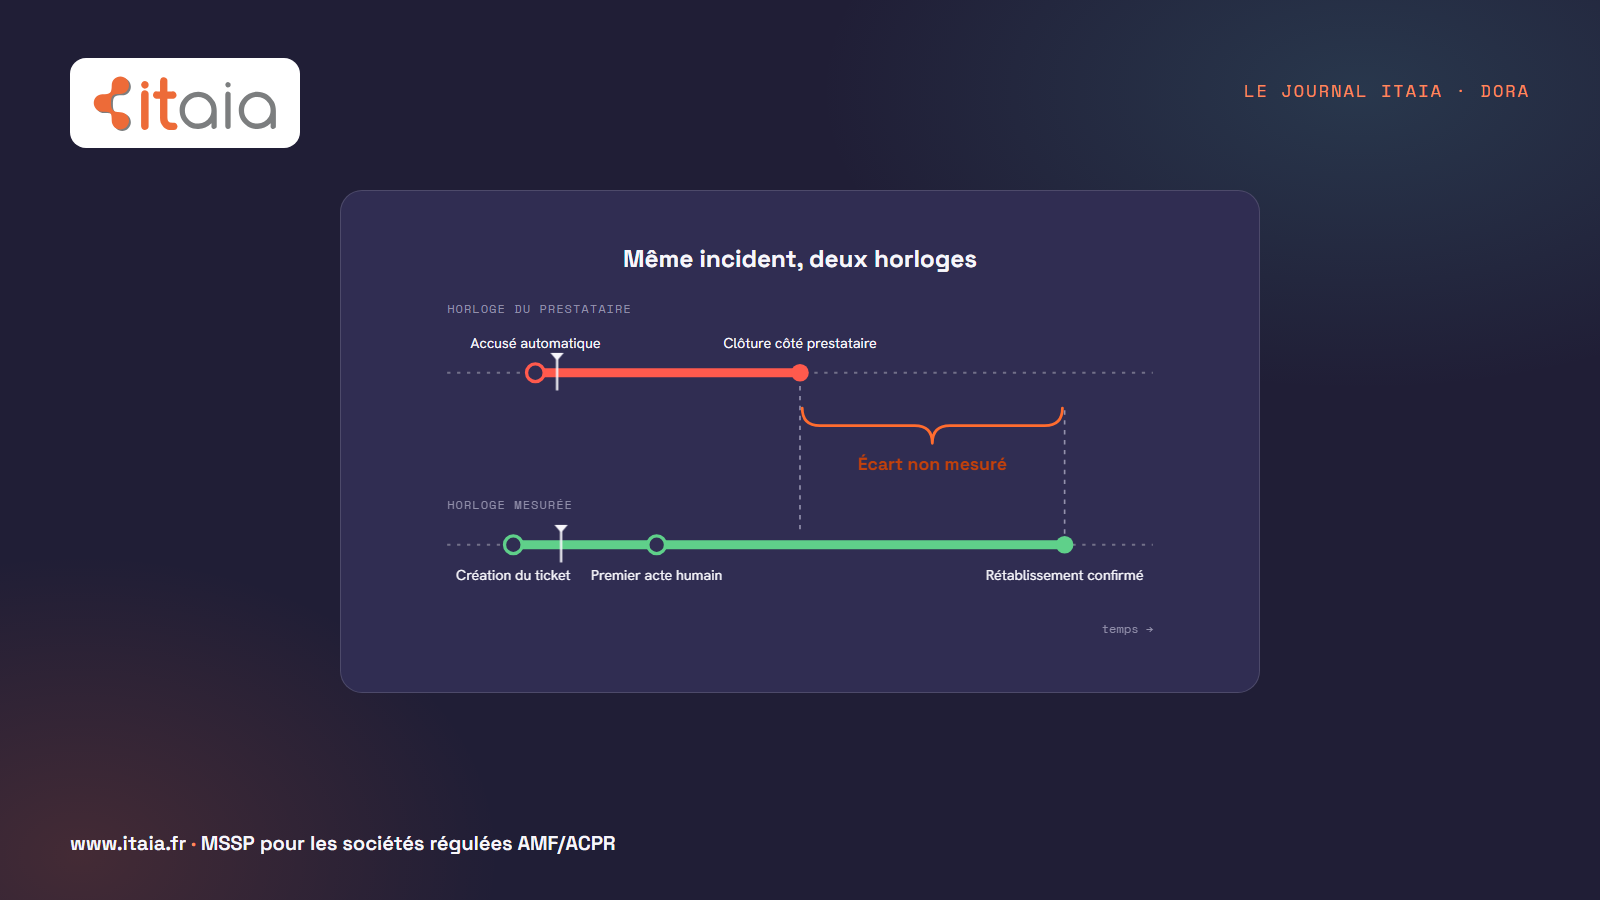
Même incident, deux horloges : le chronomètre du prestataire va de l'accusé automatique à la clôture côté prestataire ; le chronomètre mesuré va de la création du ticket au rétablissement confirmé par l'utilisateur. L'écart entre les deux fins n'est pas mesuré. 5 octobre 2026

SLA d'infogérance sous DORA : promettre ne suffit plus, il faut pouvoir mesurer

Un SLA d'infogérance ne vaut sous DORA que s'il se mesure. Ce que dit l'article 30, comment rédiger la clause et fixer un seuil défendable.

DORAConformitéInfogérance Lire l’article
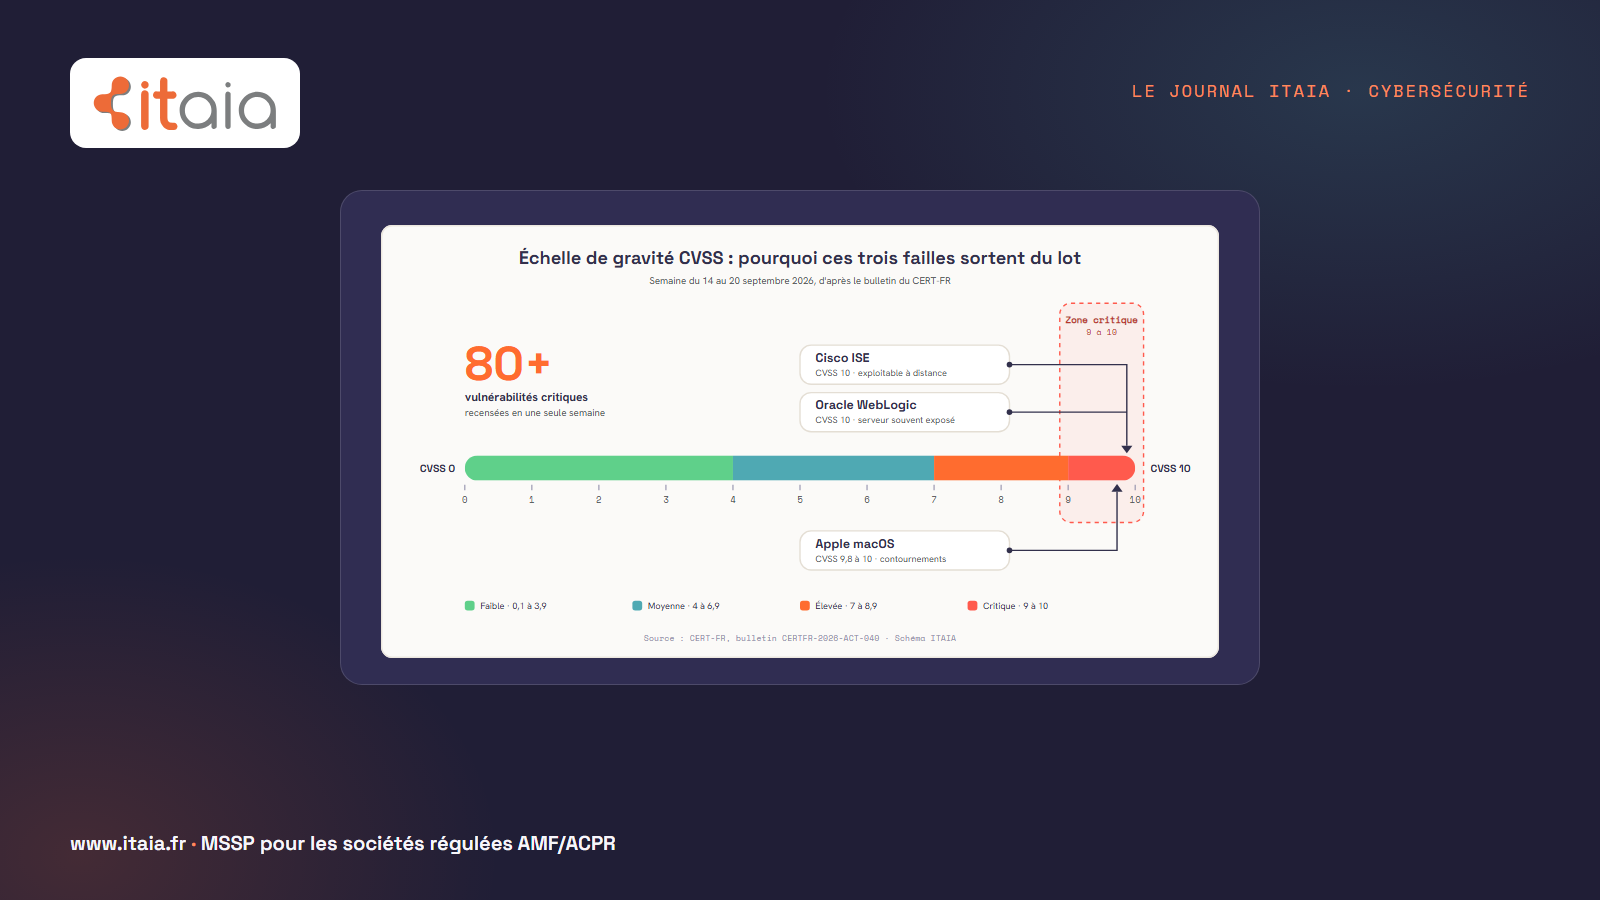
Échelle de gravité CVSS de 0 à 10 sous forme de jauge horizontale : faible de 0,1 à 3,9, moyenne de 4 à 6,9, élevée de 7 à 8,9, puis zone critique de 9 à 10. Les trois failles de la semaine du 14 au 20 septembre 2026 se placent toutes à l'extrémité droite, dans la zone critique : Cisco ISE notée 10, Oracle WebLogic notée 10, Apple macOS notée de 9,8 à 10. Plus de 80 vulnérabilités critiques recensées en une semaine par le CERT-FR. Schéma ITAIA. 26 septembre 2026

80 failles critiques signalées en une semaine : ce qu'un dirigeant de PME doit vérifier

Plus de 80 failles critiques recensées par le CERT-FR du 14 au 20 septembre 2026, chez Cisco, Apple et Oracle. Ce que ça change pour une PME, en clair.

CybersécuritéAstuces Lire l’article
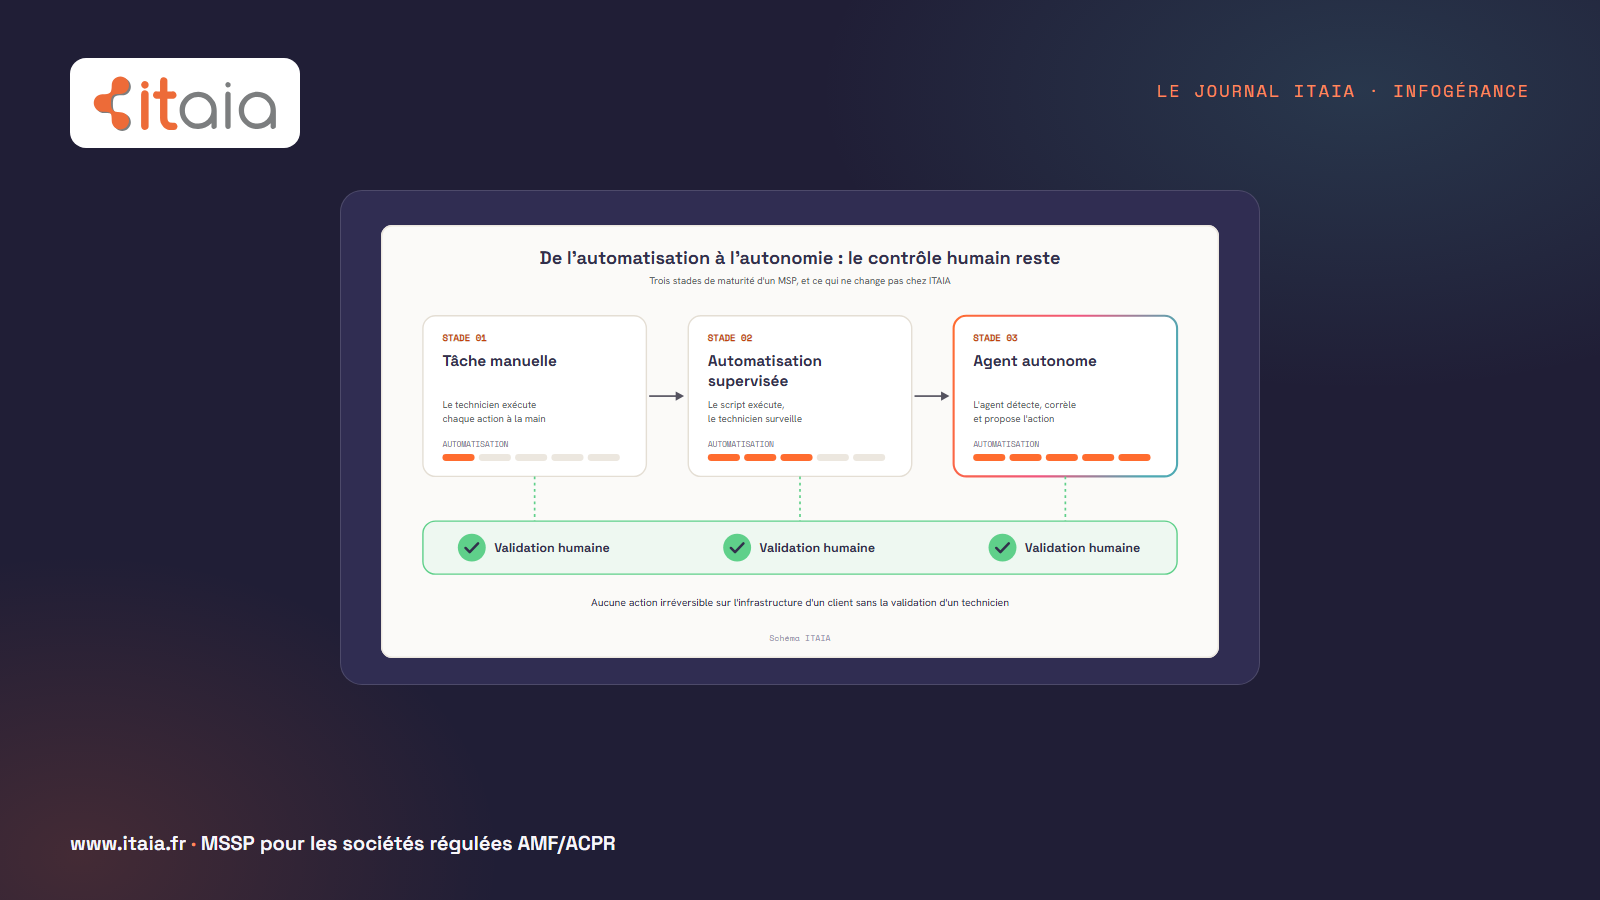
Progression en trois stades d'un MSP, de gauche à droite : tâche manuelle, où le technicien exécute chaque action à la main ; automatisation supervisée, où le script exécute et le technicien surveille ; agent autonome, où l'agent détecte, corrèle et propose l'action. Le niveau d'automatisation augmente d'un stade à l'autre. Sous les trois stades, une même bande porte un badge validation humaine : aucune action irréversible sur l'infrastructure d'un client sans la validation d'un technicien, y compris au stade le plus avancé. Schéma ITAIA. 26 septembre 2026

ITAIA à la Matinale 01Channel : l'IA agentique et la préservation des marges MSP

Gregory Moulis, directeur général d'ITAIA, est intervenu le 16 septembre 2026 à la Matinale ChannelNews consacrée à l'IA agentique et à la croissance des MSP.

Infogérance Lire l’article
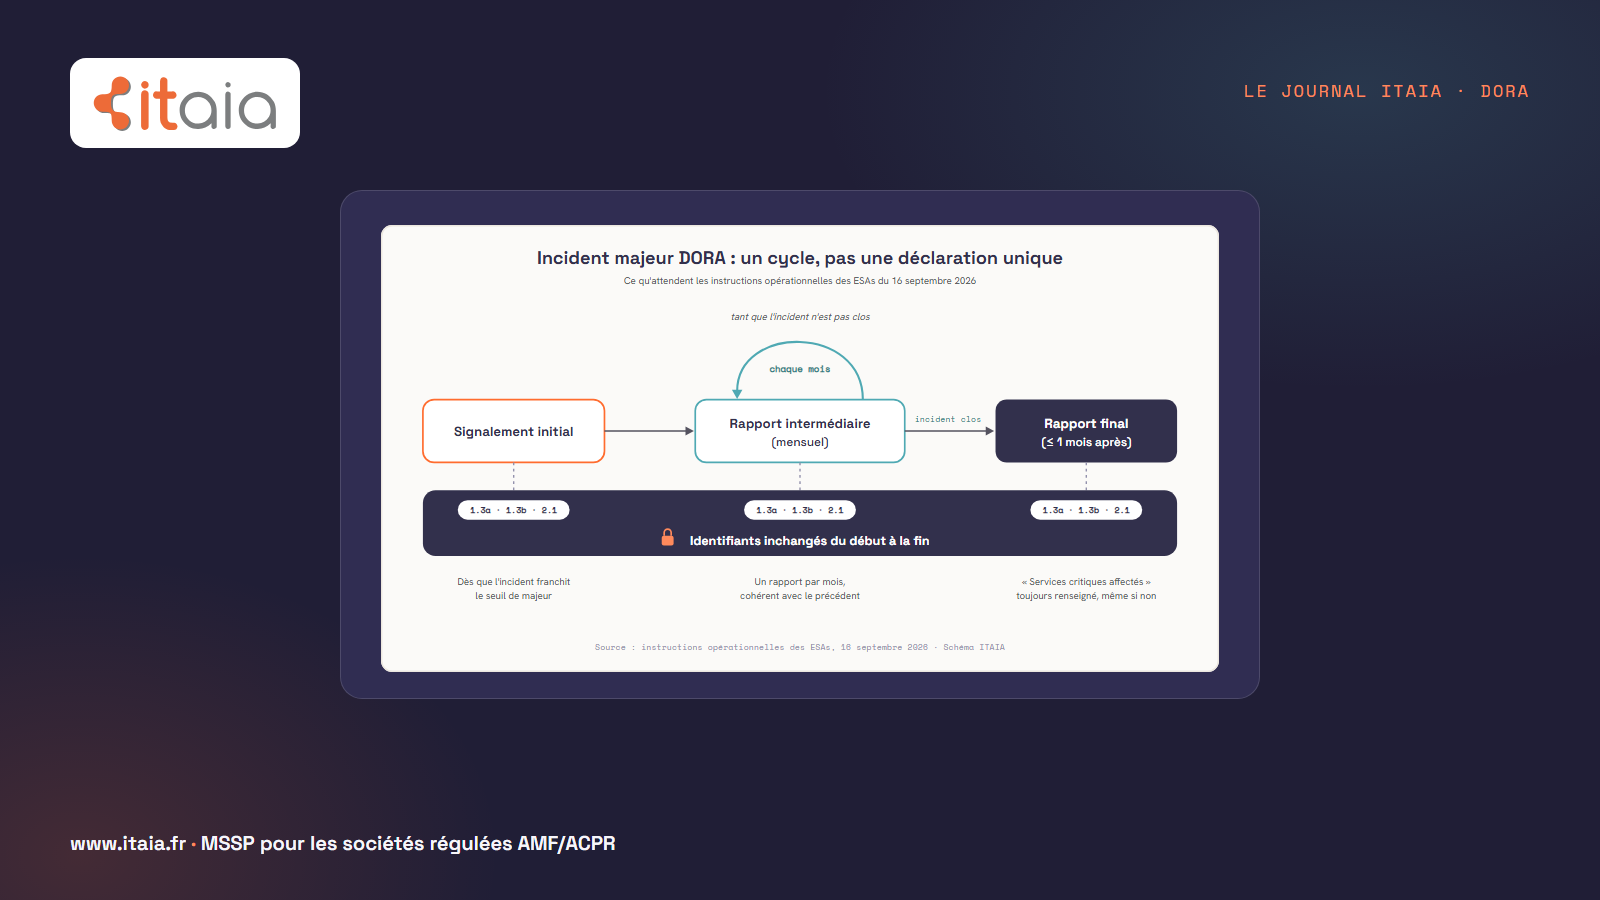
Cycle de reporting d'un incident majeur DORA selon les instructions opérationnelles des ESAs du 16 septembre 2026. Première étape : signalement initial, dès que l'incident franchit le seuil de majeur. Deuxième étape : rapport intermédiaire mensuel, qui revient en boucle chaque mois tant que l'incident n'est pas clos, cohérent avec le précédent. Troisième étape, une fois l'incident clos : rapport final au plus tard un mois après le dernier rapport intermédiaire, avec le champ services critiques affectés toujours renseigné. Sous les trois étapes, une même bande : identifiants 1.3a, 1.3b et 2.1 inchangés du début à la fin. Schéma ITAIA. 26 septembre 2026

Reporting d'incidents DORA : ce que changent les instructions opérationnelles des autorités européennes

Les ESAs ont publié le 16 septembre 2026 des instructions sur le reporting d'incidents DORA. Ce qui change concrètement pour les sociétés de gestion.

ConformitéDORACybersécurité Lire l’article
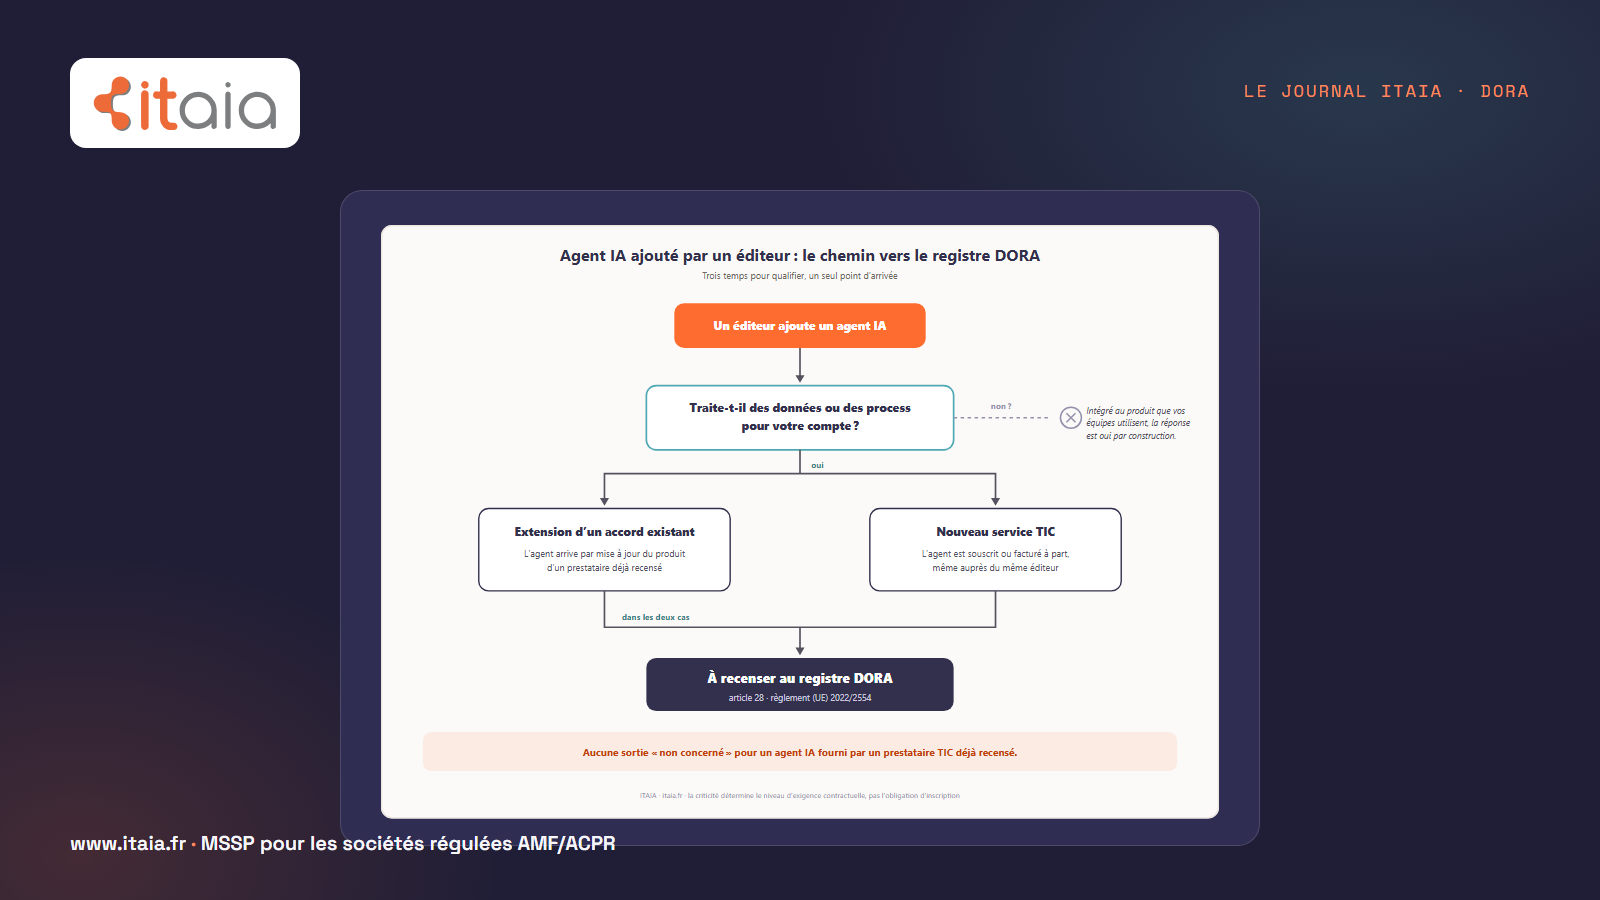
Arbre de décision pour qualifier un agent IA ajouté par un éditeur logiciel au regard du registre DORA. Point de départ : un éditeur ajoute un agent IA à son produit. Première question : traite-t-il des données ou des processus pour votre compte ? Intégré au produit que vos équipes utilisent, la réponse est oui par construction. Deuxième étape, deux cas : extension d'un accord contractuel existant, ou nouveau service TIC. Dans les deux cas, la case d'arrivée est la même : à recenser au registre DORA. Il n'existe pas de sortie « non concerné » pour un agent IA fourni par un prestataire TIC déjà recensé. Schéma ITAIA. 21 septembre 2026

Agents IA fournis par un éditeur : le nouveau tiers critique que DORA vous demande déjà de recenser

Un agent IA ajouté par un éditeur logiciel entre-t-il dans le registre DORA ? Ce que l'article 28 exige déjà des sociétés de gestion, avant même NIS2.

ConformitéDORACybersécurité Lire l’article
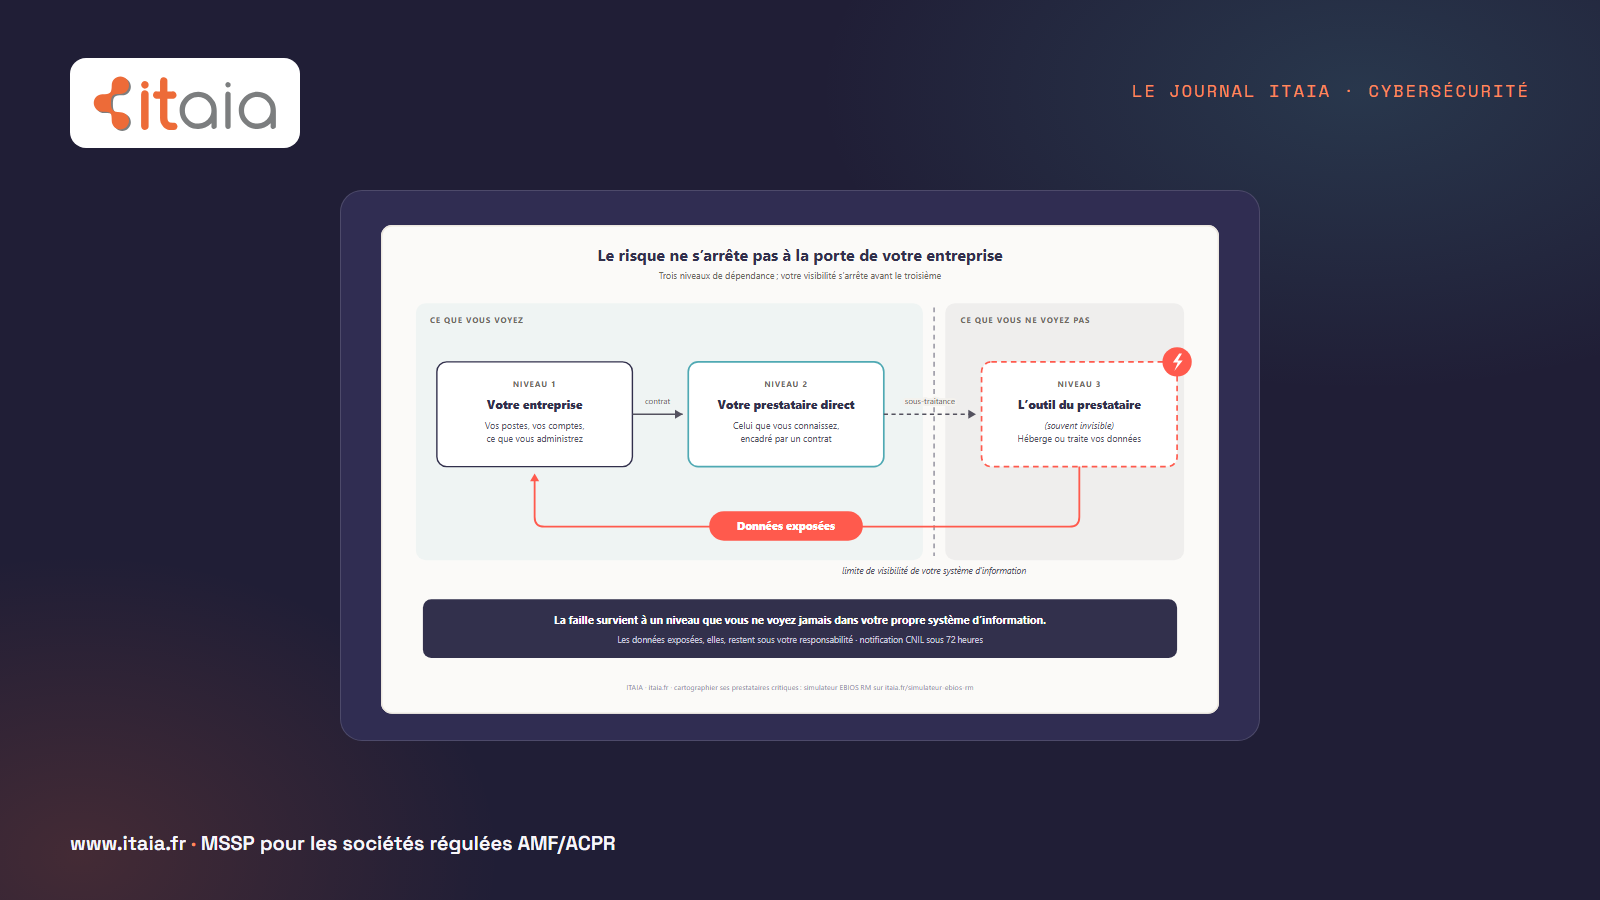
Cartographie du risque prestataire pour une PME, en trois niveaux. Niveau 1 : votre entreprise, ce que vous voyez et administrez. Niveau 2 : votre prestataire direct, encadré par un contrat. Niveau 3 : l'outil du prestataire, souvent invisible depuis votre système d'information ; c'est là que la faille survient et que les données sont exposées. La limite de visibilité de l'entreprise passe entre le niveau 2 et le niveau 3, mais les données exposées remontent jusqu'à elle. Schéma ITAIA. 21 septembre 2026

Fuite Afpa : la faille était chez le prestataire, pas chez l'Afpa

La fuite Afpa est passée par un prestataire externe, pas par l'Afpa. Ce que toute PME devrait vérifier cette semaine chez ses propres sous-traitants.

CybersécuritéAstucesInfogérance Lire l’article
14 septembre 2026

Le registre des prestataires TIC exigé par DORA : modèle et méthode

Ce qu'est le registre d'informations exigé par l'article 28 de DORA, les champs à consigner, la méthode en quatre étapes et un modèle Excel à télécharger.

CybersécuritéInfogérance Lire l’article
14 septembre 2026

Qu'est-ce qu'une sauvegarde immuable ?

Copie verrouillée en écriture qu'aucun administrateur ni rançongiciel ne peut altérer : définition, fonctionnement et place dans la règle 3-2-1-1-0.

AstucesCybersécuritéInfogérance Lire l’article
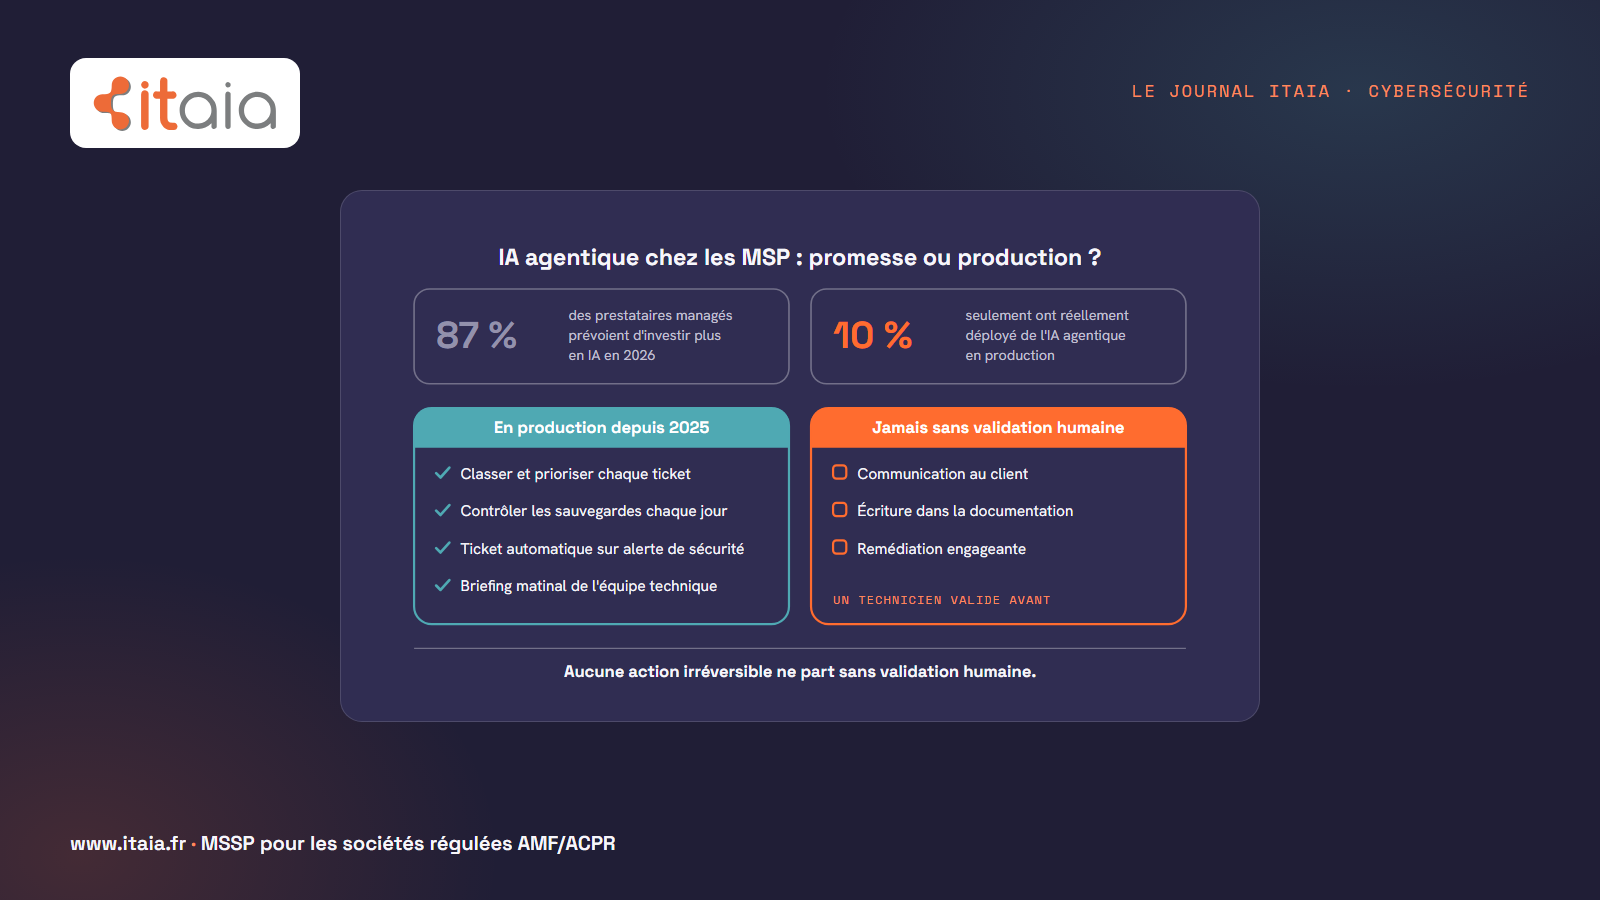
IA agentique chez les prestataires managés : 87 % prévoient d'augmenter leurs investissements en IA en 2026, seulement 10 % ont déployé de l'IA agentique en production. Chez ITAIA, en production depuis 2025 : classer et prioriser chaque ticket, contrôler les sauvegardes chaque jour, créer un ticket automatique sur alerte de sécurité, préparer le briefing matinal de l'équipe technique. Jamais sans validation humaine : communication au client, écriture dans la documentation, remédiation engageante. 14 septembre 2026

ITAIA sur le plateau de 01Channel : l'IA agentique chez les MSP, entre promesses et production

Grégory Moulis représentera ITAIA le 16 septembre sur le plateau 01Channel de ChannelNews, consacré à l'IA agentique chez les MSP. En ligne, replay inclus.

InfogéranceCybersécurité Lire l’article
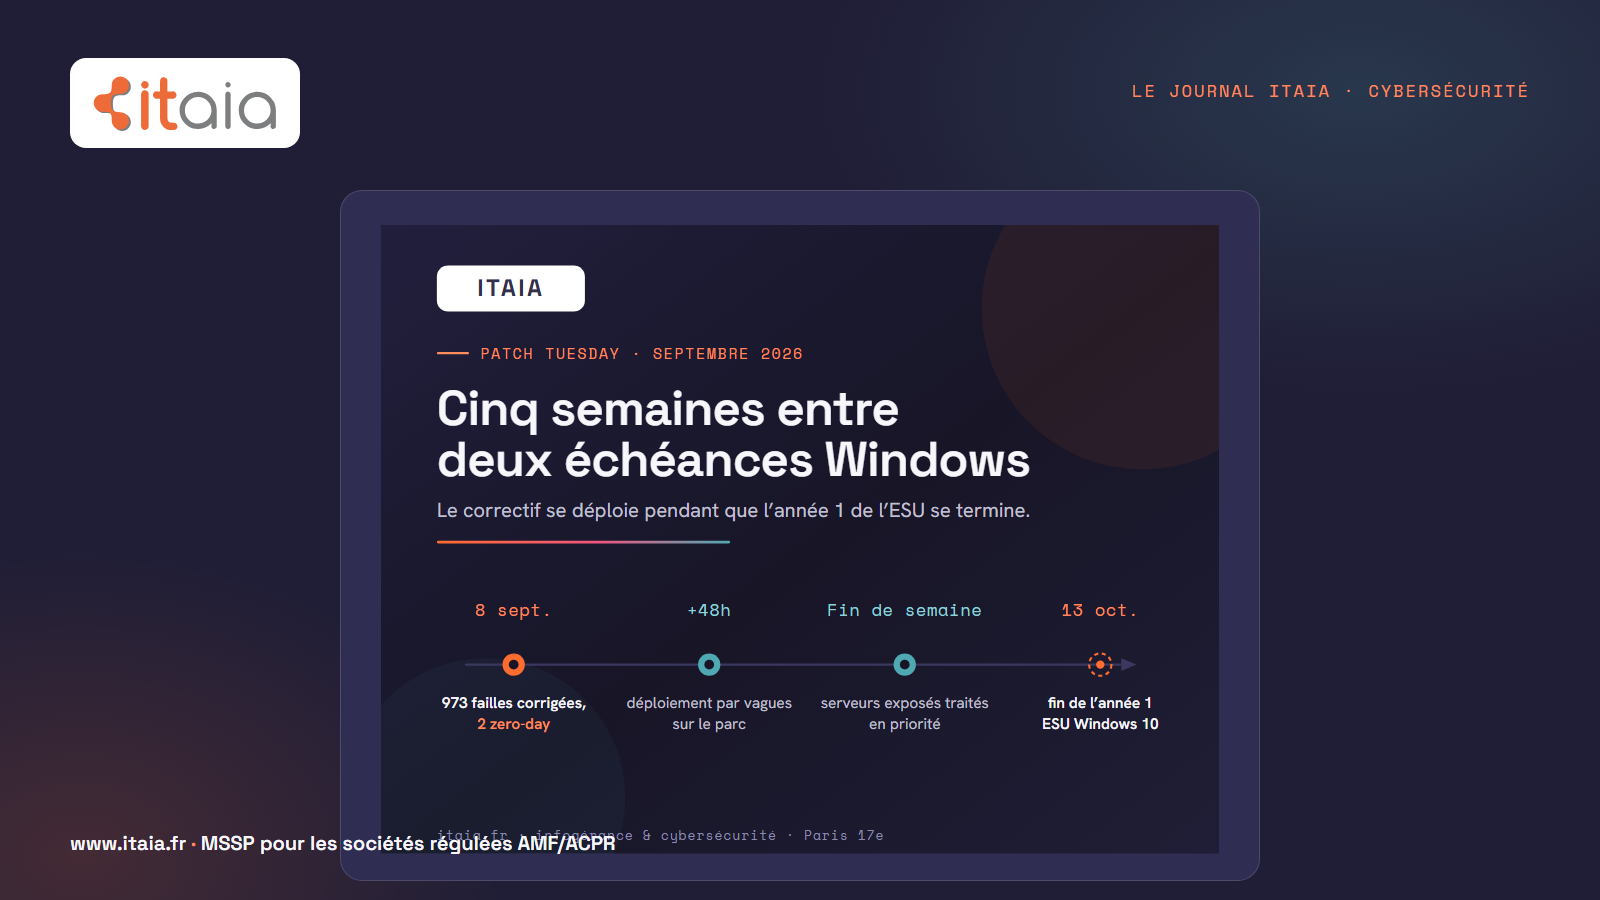
Frise chronologique du Patch Tuesday de septembre 2026 en quatre étapes : le 8 septembre, 973 failles Windows corrigées dont 2 zero-day déjà exploitées ; dans les 48 heures, déploiement par vagues sur le parc ; en fin de semaine, serveurs exposés (VPN, accès distant) traités en priorité ; le 13 octobre, fin de l'année 1 des mises à jour de sécurité étendues (ESU) de Windows 10. Cinq semaines séparent les deux échéances. Infographie ITAIA. 14 septembre 2026

Patch Tuesday de septembre : 973 failles Windows corrigées, deux déjà exploitées

Microsoft a corrigé 973 failles le 8 septembre, dont deux zero-day déjà exploitées. Ce qu'un dirigeant de PME doit vérifier avant la fin de la semaine.

CybersécuritéAstuces Lire l’article
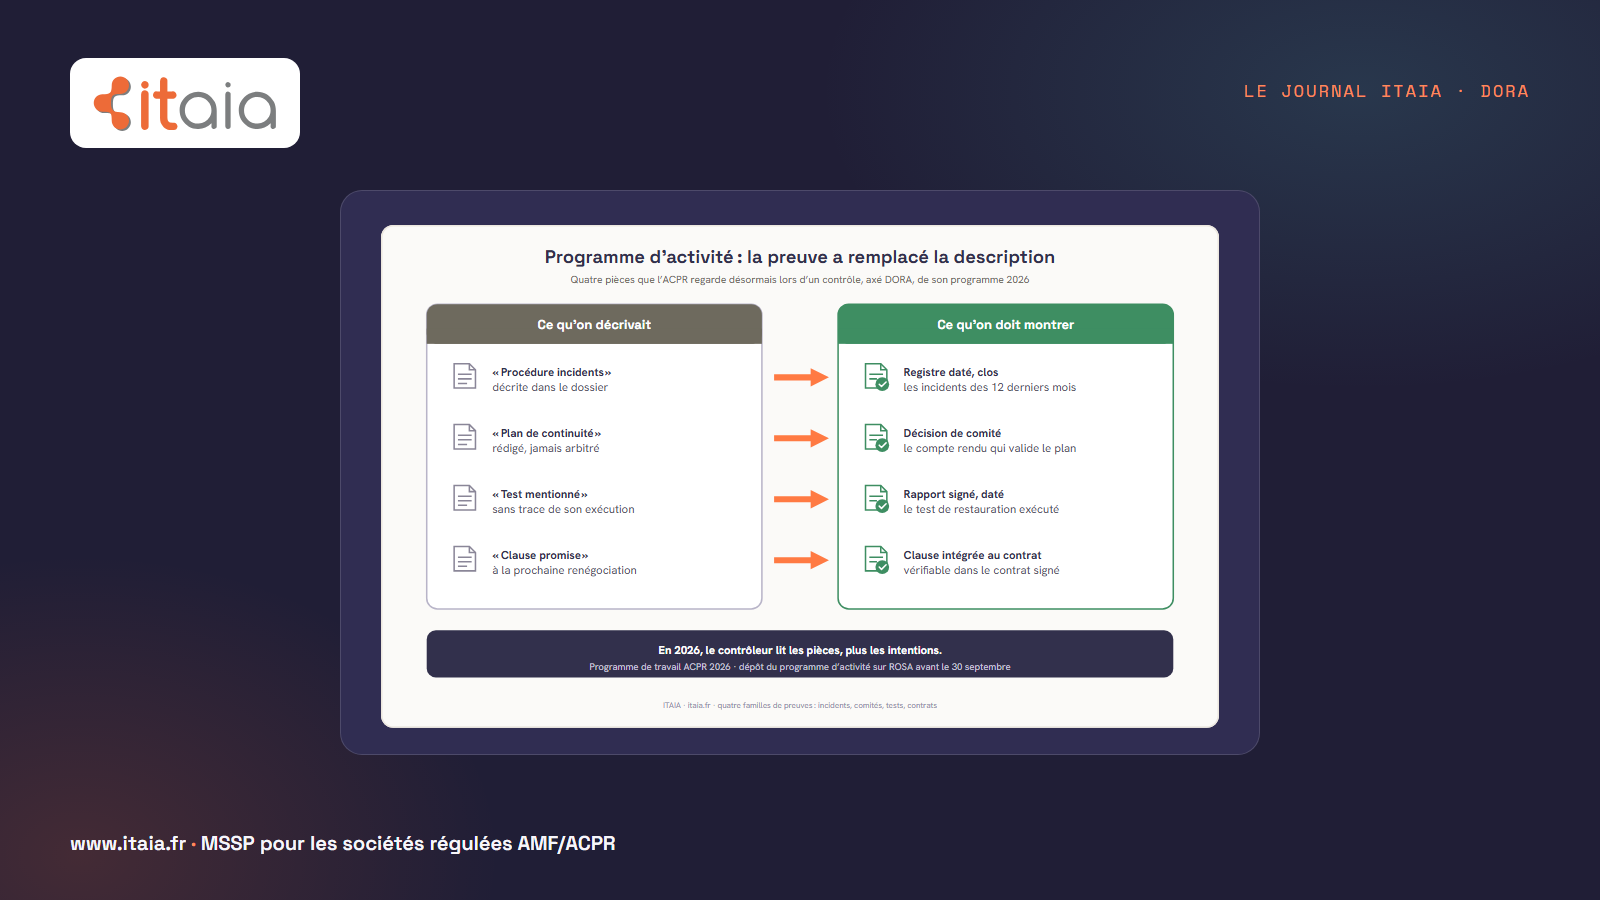
Comparaison en deux colonnes de ce que l'ACPR attendait hier et attend en 2026 pour le programme d'activité déposé sur ROSA. Ce qu'on décrivait : une procédure incidents décrite dans le dossier, un plan de continuité rédigé jamais arbitré, un test mentionné sans trace de son exécution, une clause promise à la prochaine renégociation. Ce qu'on doit montrer : un registre d'incidents daté et clos, une décision de comité, un rapport de test signé et daté, une clause intégrée au contrat signé. En 2026, le contrôleur lit les pièces, plus les intentions. Schéma ITAIA. 14 septembre 2026

Programme d'activité SGP sur ROSA : ce que l'ACPR veut voir avant le 30 septembre

DORA a changé la doctrine de l'ACPR : la description ne suffit plus, il faut la preuve. Ce que ça change pour le dépôt ROSA des sociétés de gestion.

DORAConformitéCybersécurité Lire l’article
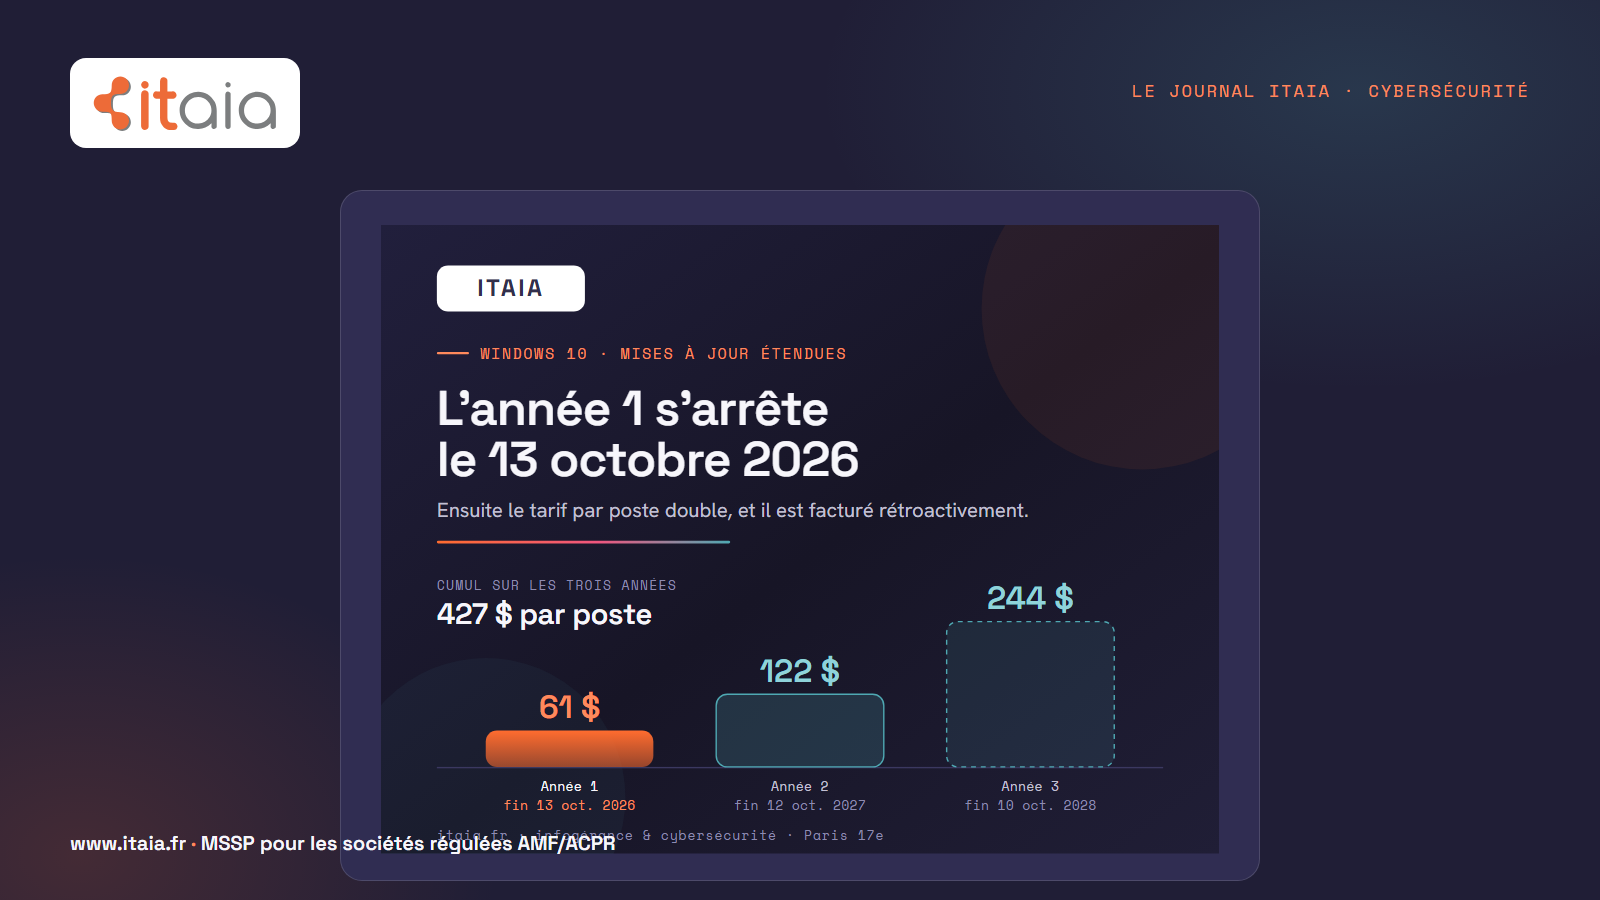
Escalier de coût des mises à jour de sécurité étendues (ESU) de Windows 10 : année 1, 61 dollars par poste, fin le 13 octobre 2026 ; année 2, 122 dollars, fin le 12 octobre 2027 ; année 3, 244 dollars, fin le 10 octobre 2028. Cumul sur les trois années : 427 dollars par poste, la facturation étant rétroactive en cas de souscription tardive. Infographie ITAIA. 7 septembre 2026

ESU Windows 10 : l'année 1 se termine le 13 octobre, et le tarif double ensuite

Les mises à jour de sécurité étendues de Windows 10 arrivent au bout de leur première année le 13 octobre 2026. Ce que ça change, et ce qu'il reste à décider.

CybersécuritéAstucesInfogérance Lire l’article
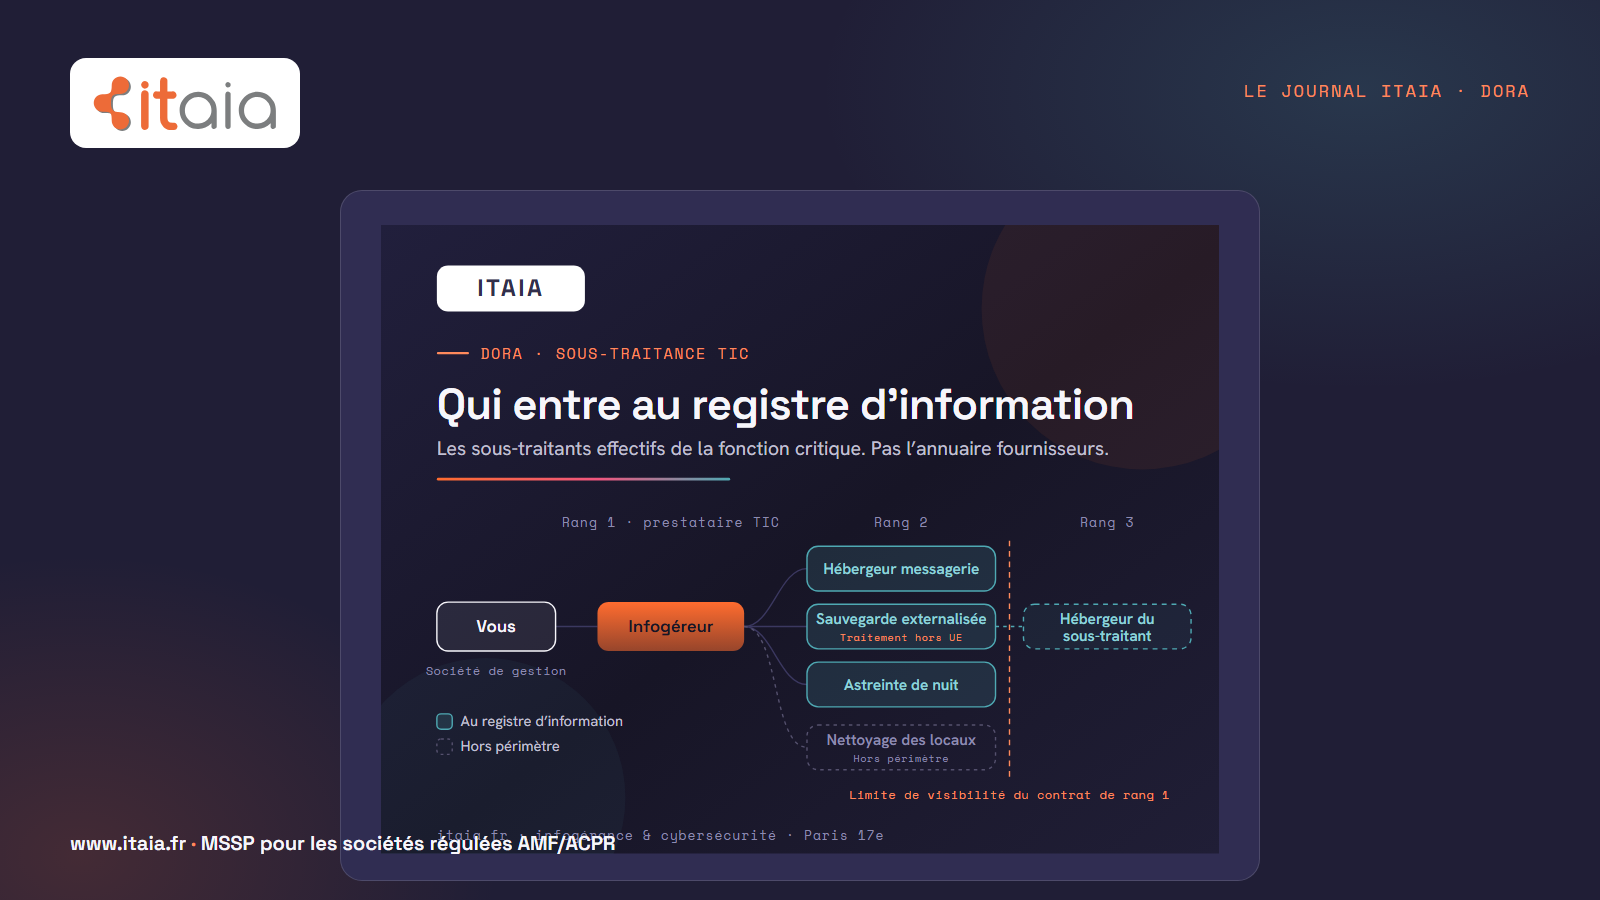
Cartographie de la chaîne de sous-traitance TIC sous DORA, sur trois rangs. La société de gestion contracte avec son prestataire TIC de rang 1. Au rang 2, l'hébergeur de la messagerie, la sauvegarde externalisée (traitement hors UE) et l'astreinte de nuit entrent au registre d'information ; le nettoyage des locaux reste hors périmètre. Au rang 3, l'hébergeur du sous-traitant se situe au-delà de la limite de visibilité du contrat de rang 1. Schéma ITAIA. 7 septembre 2026

Sous-traitance TIC : jusqu'où DORA vous demande de remonter la chaîne de vos prestataires

DORA impose d'identifier nommément les sous-traitants qui soutiennent une fonction critique. Ce que le règlement 2025/532 exige, et ce qu'il ne tranche pas.

DORAConformitéCybersécurité Lire l’article
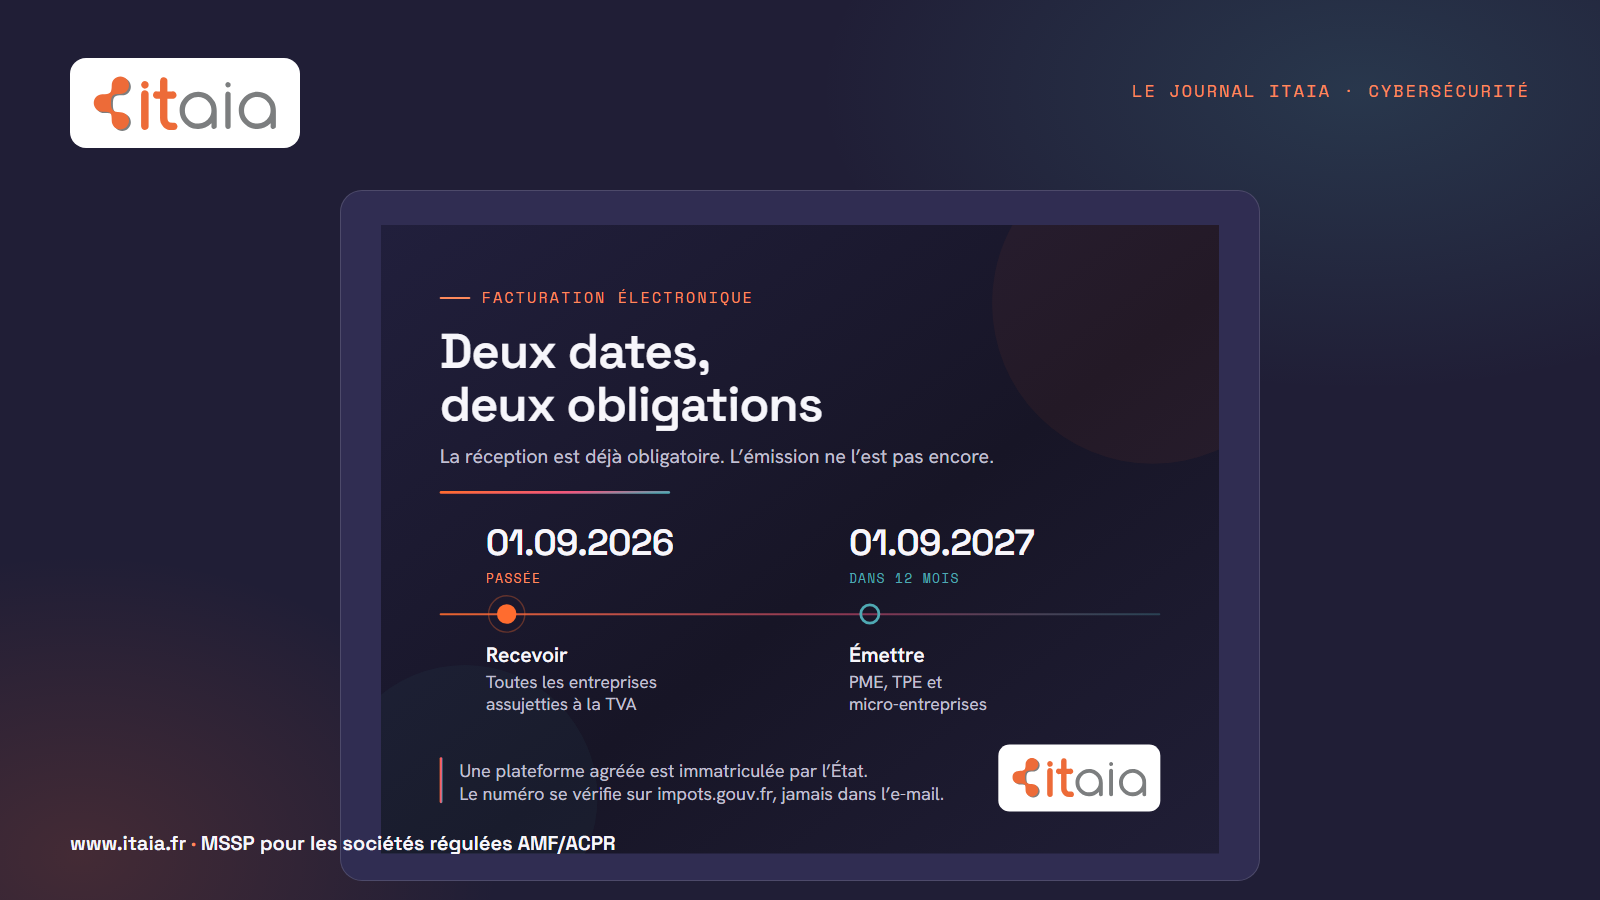
Frise de la facturation électronique : deux dates, deux obligations. 1er septembre 2026, échéance passée : recevoir des factures électroniques, obligatoire pour toutes les entreprises assujetties à la TVA. 1er septembre 2027, dans douze mois : émettre, obligatoire pour les PME, TPE et micro-entreprises. Une plateforme agréée est immatriculée par l'État ; le numéro se vérifie sur impots.gouv.fr, jamais dans l'e-mail. Infographie ITAIA. 6 septembre 2026

Facture électronique obligatoire depuis le 1er septembre : comment vérifier qu'une plateforme agréée l'est vraiment

Depuis le 1er septembre 2026, toute entreprise assujettie à la TVA doit pouvoir recevoir des factures électroniques. Comment vérifier un opérateur agréé.

CybersécuritéAstucesInfogérance Lire l’article
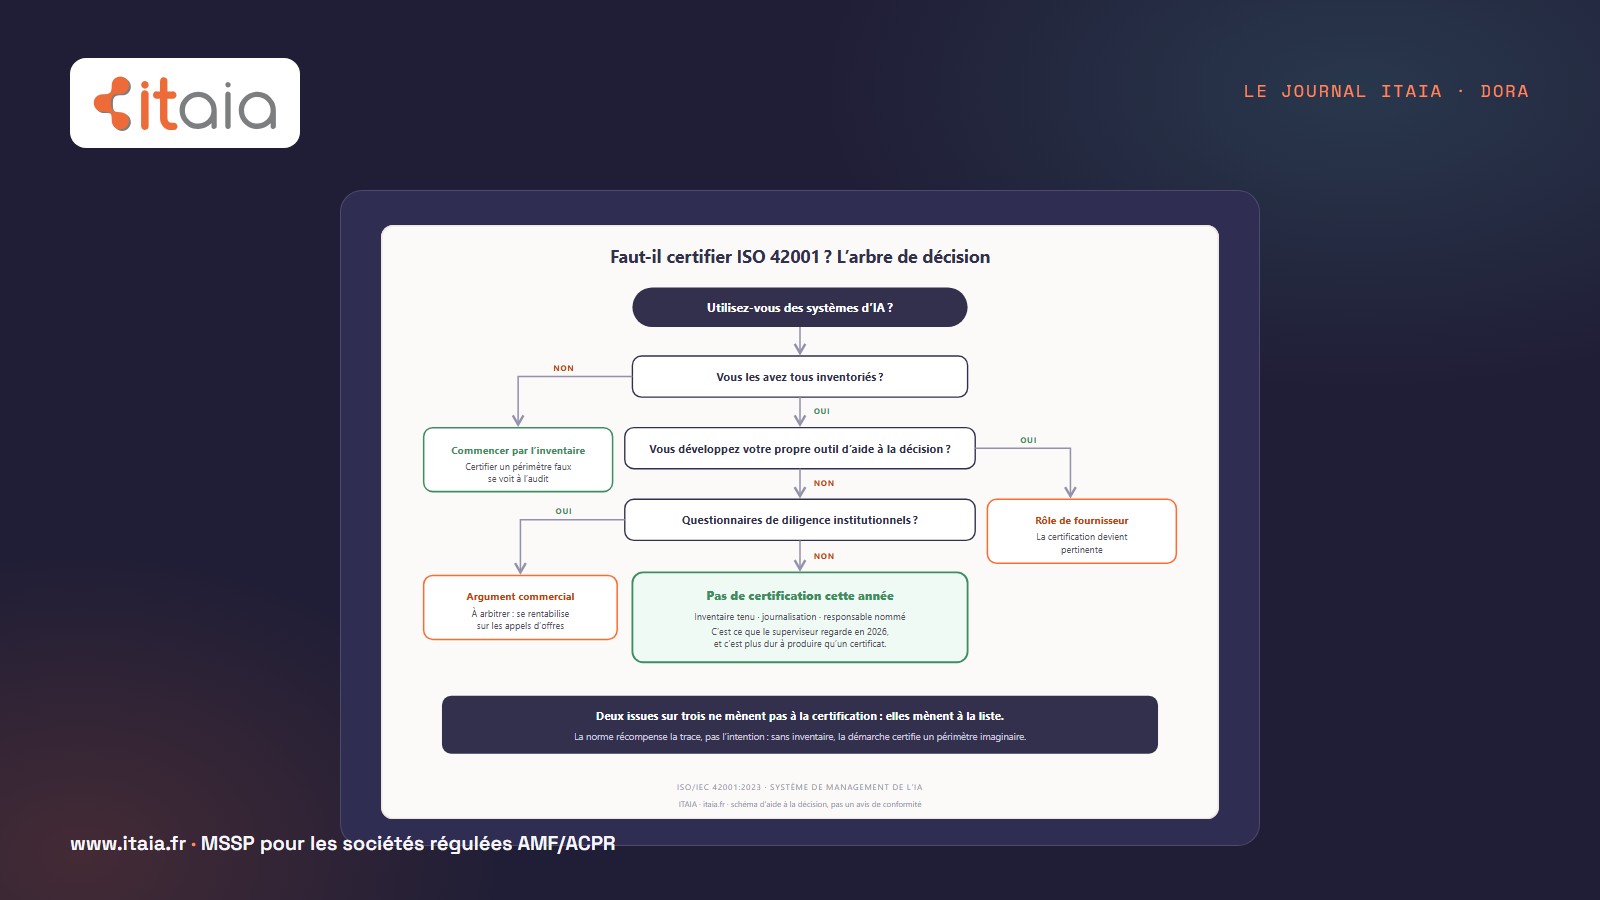
Arbre de décision : faut-il certifier ISO 42001 quand on est une société de gestion ? Si les systèmes d'IA ne sont pas tous inventoriés, commencer par l'inventaire. Si l'on développe son propre outil d'aide à la décision, le rôle de fournisseur rend la certification pertinente. Si des institutionnels envoient des questionnaires de diligence, c'est un argument commercial à arbitrer. Sinon : inventaire, journalisation, responsable nommé, pas de certification. Deux issues sur trois mènent à la liste, pas au certificat. Schéma ITAIA. 6 septembre 2026

ISO 42001 en société de gestion : certifier son usage de l'IA, ou d'abord savoir ce qu'on utilise

ISO 42001 est la première norme certifiable de management de l'IA. Ce qu'elle exige, ce qu'aucun texte AMF ou ACPR n'impose encore, et par quoi commencer.

ConformitéCybersécuritéDORA Lire l’article
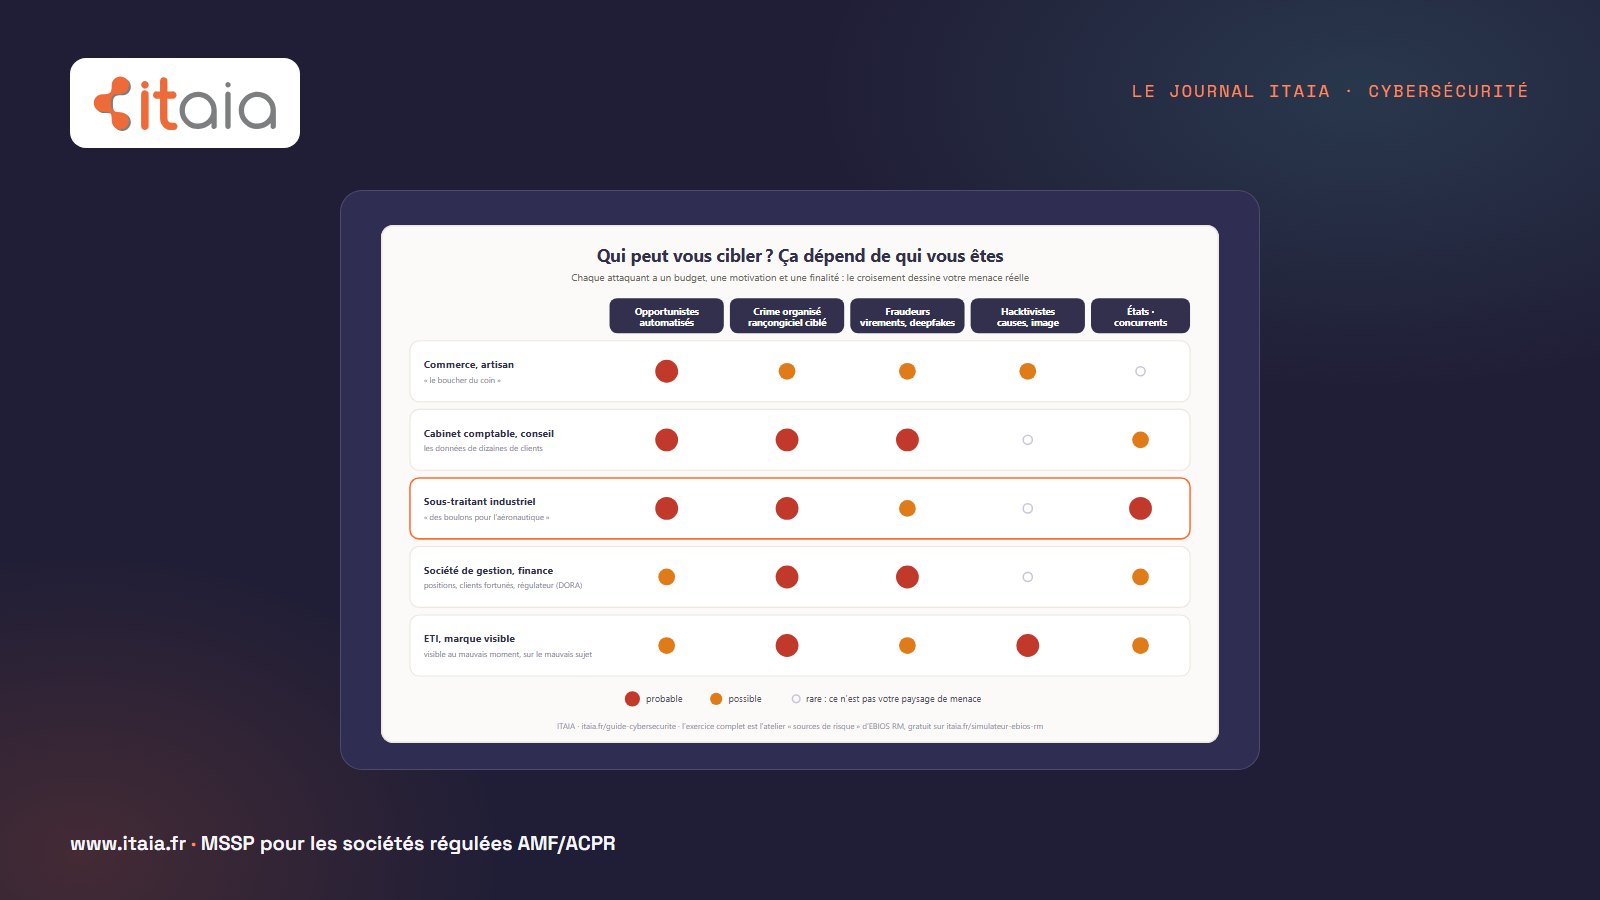
Matrice croisant cinq profils d'entreprise (commerce et artisan, cabinet comptable, sous-traitant industriel, société de gestion, ETI visible) avec cinq familles d'attaquants (opportunistes automatisés, crime organisé, fraudeurs, hacktivistes, États et concurrents), sur trois niveaux de probabilité. Le commerce est visé par les opportunistes mais jamais par un État ; le sous-traitant industriel intéresse les États et concurrents comme porte d'entrée vers son client final. Schéma ITAIA. 6 septembre 2026

Vous n'êtes pas trop petit pour être attaqué. Mais vous n'êtes pas visé par tout le monde non plus.

Le boucher ne craint pas un service étatique ; le sous-traitant aéronautique, si. Notre guide interactif croise profils, attaquants et finalités.

CybersécuritéAstuces Lire l’article
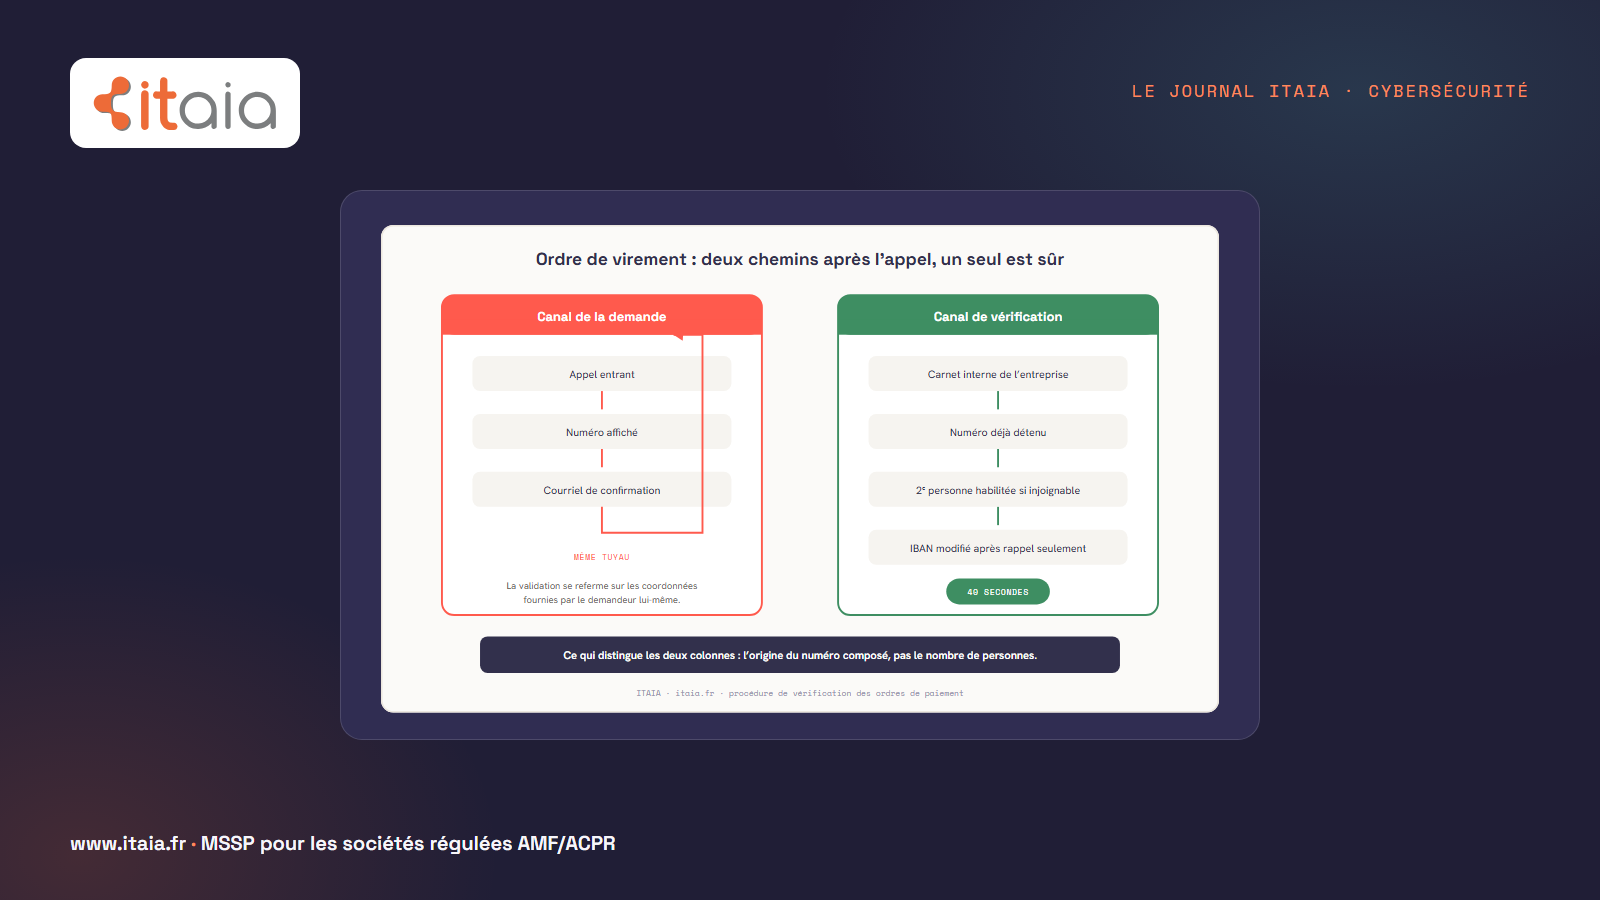
Deux chemins après un appel demandant un virement : le canal de la demande (appel entrant, numéro affiché, courriel de confirmation, tout arrive par le même tuyau et la validation se referme sur elle-même) contre le canal de vérification (carnet interne, numéro déjà détenu, deuxième personne habilitée, IBAN modifié après rappel seulement). Le rappel prend quarante secondes. Ce qui distingue les deux colonnes est l'origine du numéro composé, pas le nombre de personnes. 31 août 2026

Arnaque au président : la procédure de vérification à écrire avant le prochain appel

Voix clonée, dirigeant injoignable, virement urgent. La procédure de rappel qui arrête la fraude au président, et l'endroit où l'écrire pour qu'elle tienne.

CybersécuritéAstucesInfogérance Lire l’article
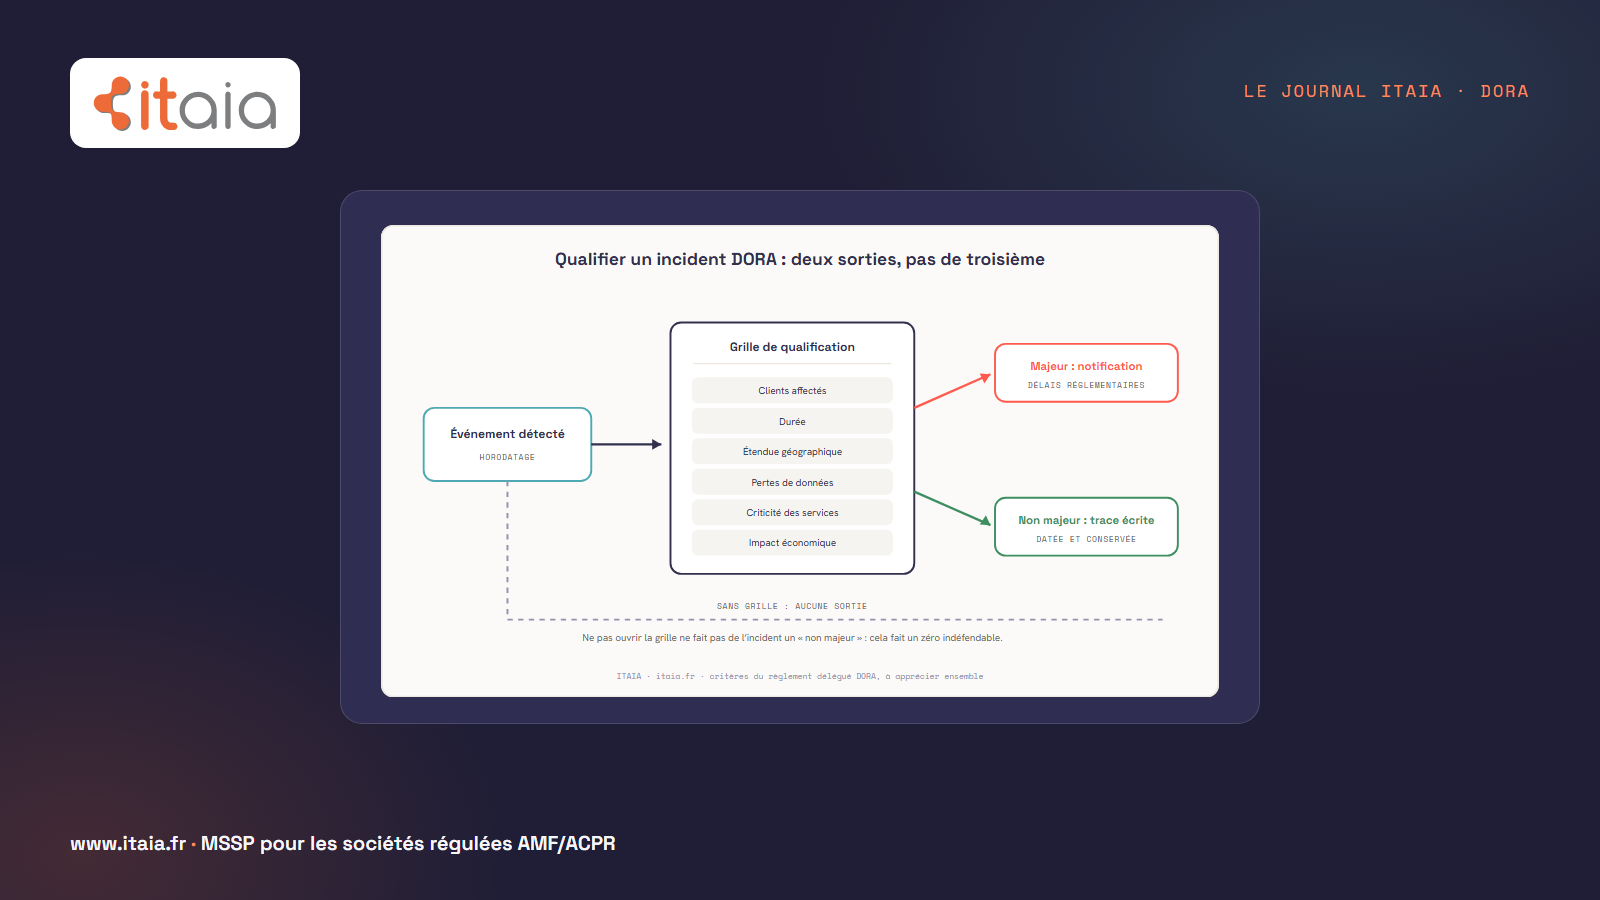
Arbre de décision de la qualification d'un incident DORA : un événement détecté et horodaté passe par la grille de qualification (clients affectés, durée, étendue géographique, pertes de données, criticité des services, impact économique) et n'a que deux sorties possibles, majeur avec notification ou non majeur avec trace écrite conservée. Un chemin en pointillé contourne la grille et n'aboutit nulle part : sans grille, aucune sortie. 31 août 2026

Aucun incident majeur déclaré en 2025 : bonne nouvelle, ou grille de qualification absente ?

3 383 incidents majeurs déclarés dans l'Union en 2025, dont 31 chez les sociétés de gestion françaises. Ce que dit vraiment un registre d'incidents vide.

DORAConformitéCybersécurité Lire l’article
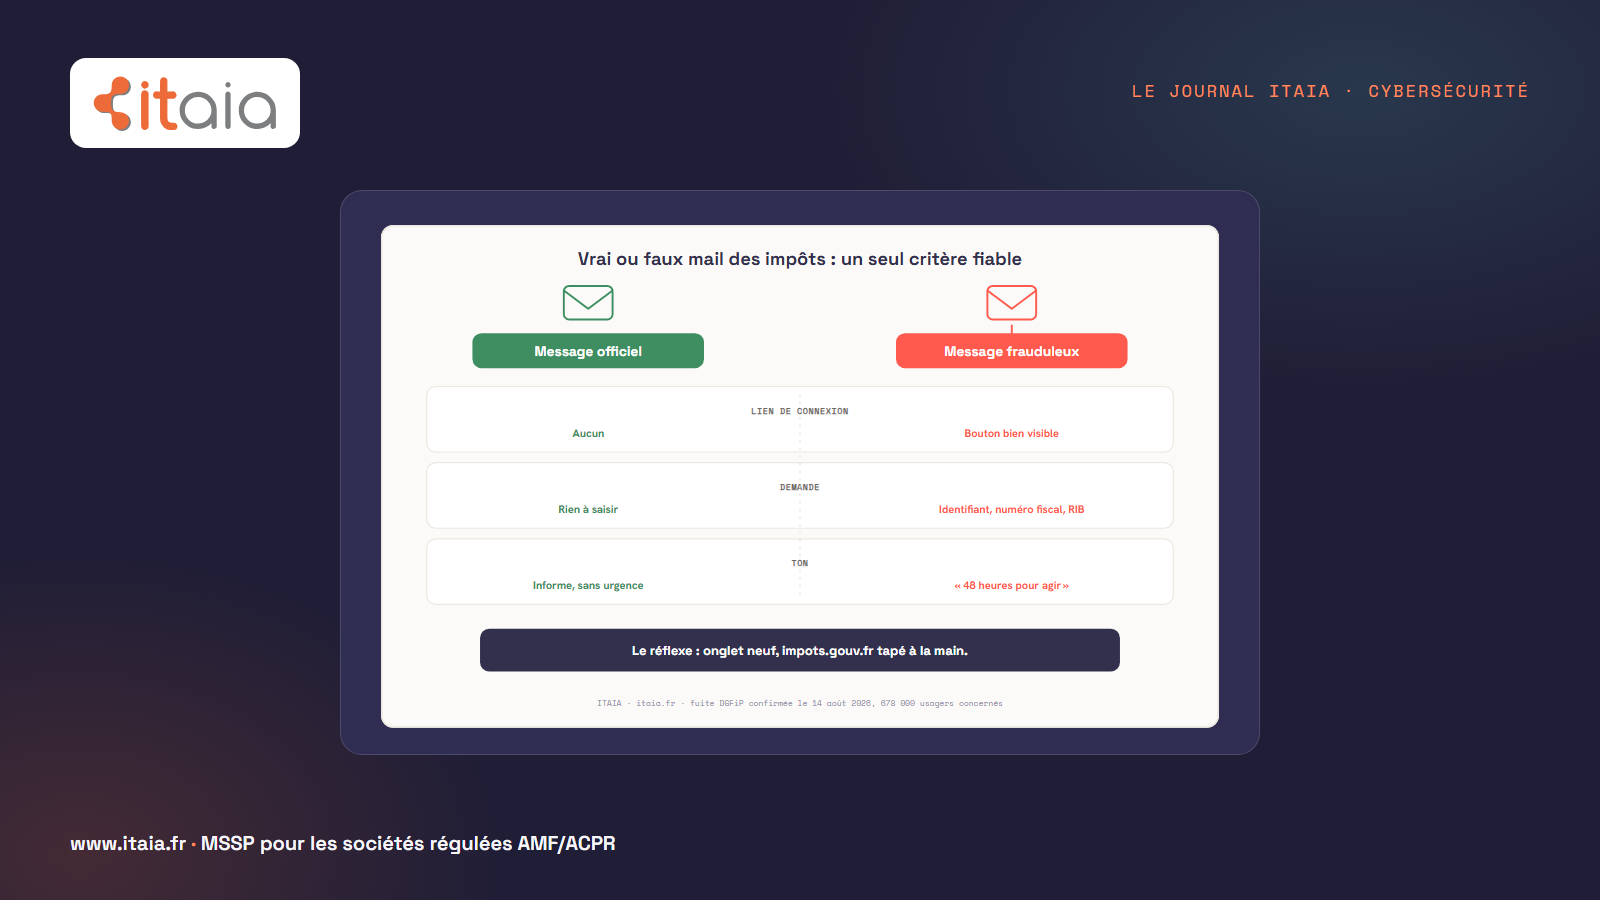
Comparaison entre le vrai courriel de la DGFiP et un message frauduleux : le message officiel n'a aucun lien de connexion, ne demande rien à saisir et informe sans urgence ; le message frauduleux affiche un bouton bien visible, réclame identifiant, numéro fiscal ou RIB, et presse d'agir sous 48 heures. Le réflexe : onglet neuf, impots.gouv.fr tapé à la main. 24 août 2026

Fuite de données à la DGFiP : comment savoir si le mail des impôts que vous avez reçu est le vrai

678 000 usagers concernés par la fuite DGFiP confirmée le 14 août 2026. Le vrai courriel ne contient aucun lien : comment le distinguer du faux.

CybersécuritéAstucesInfogérance Lire l’article
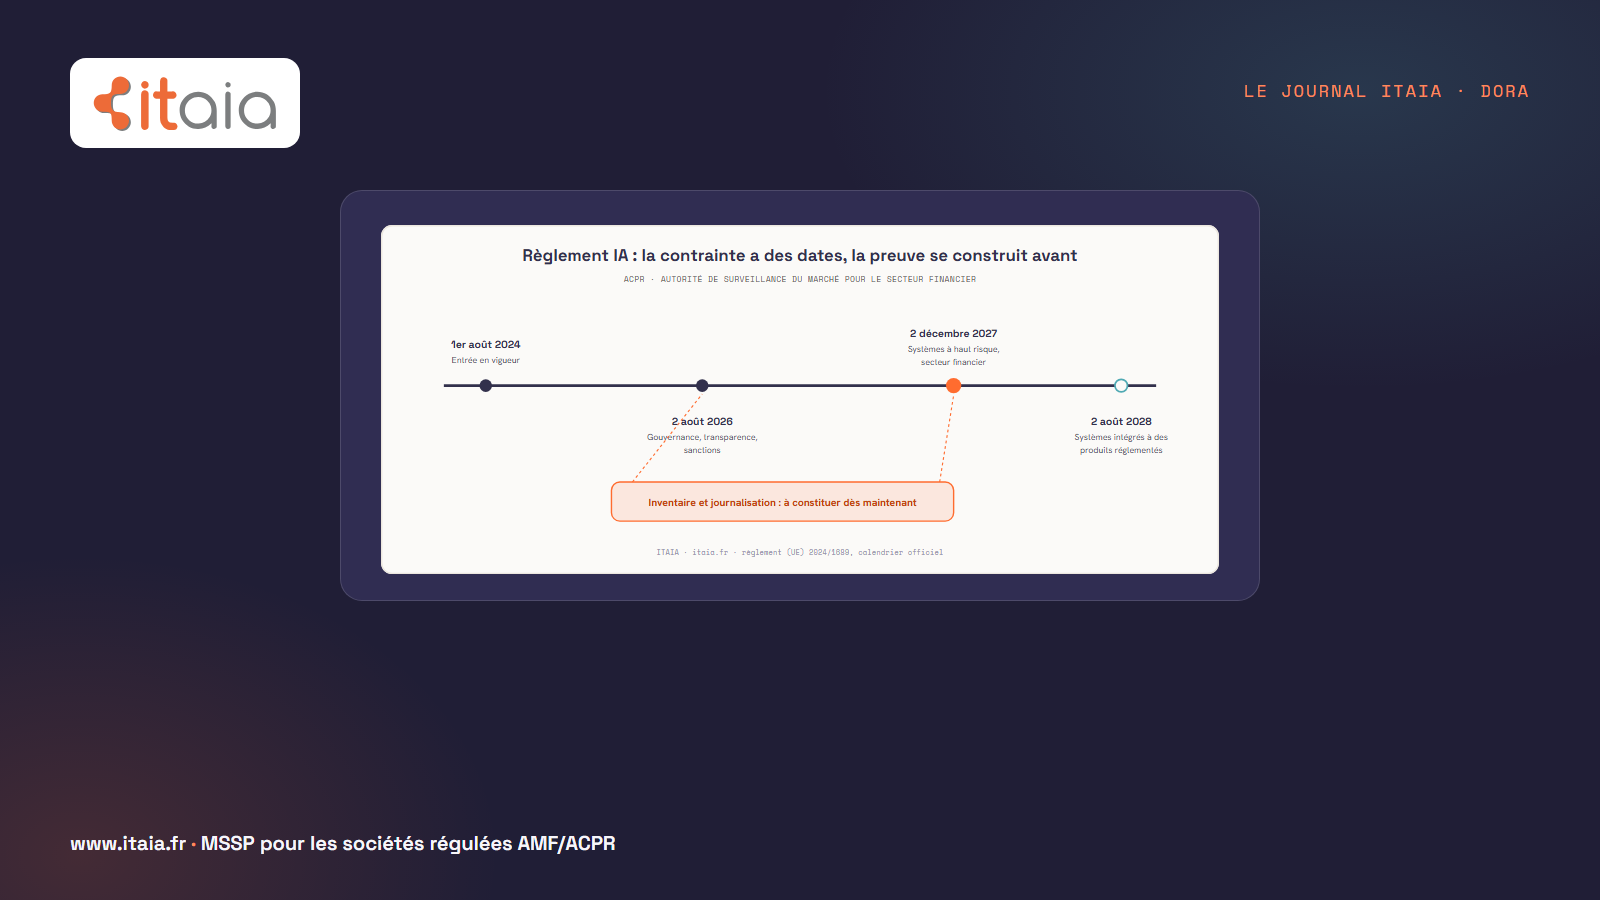
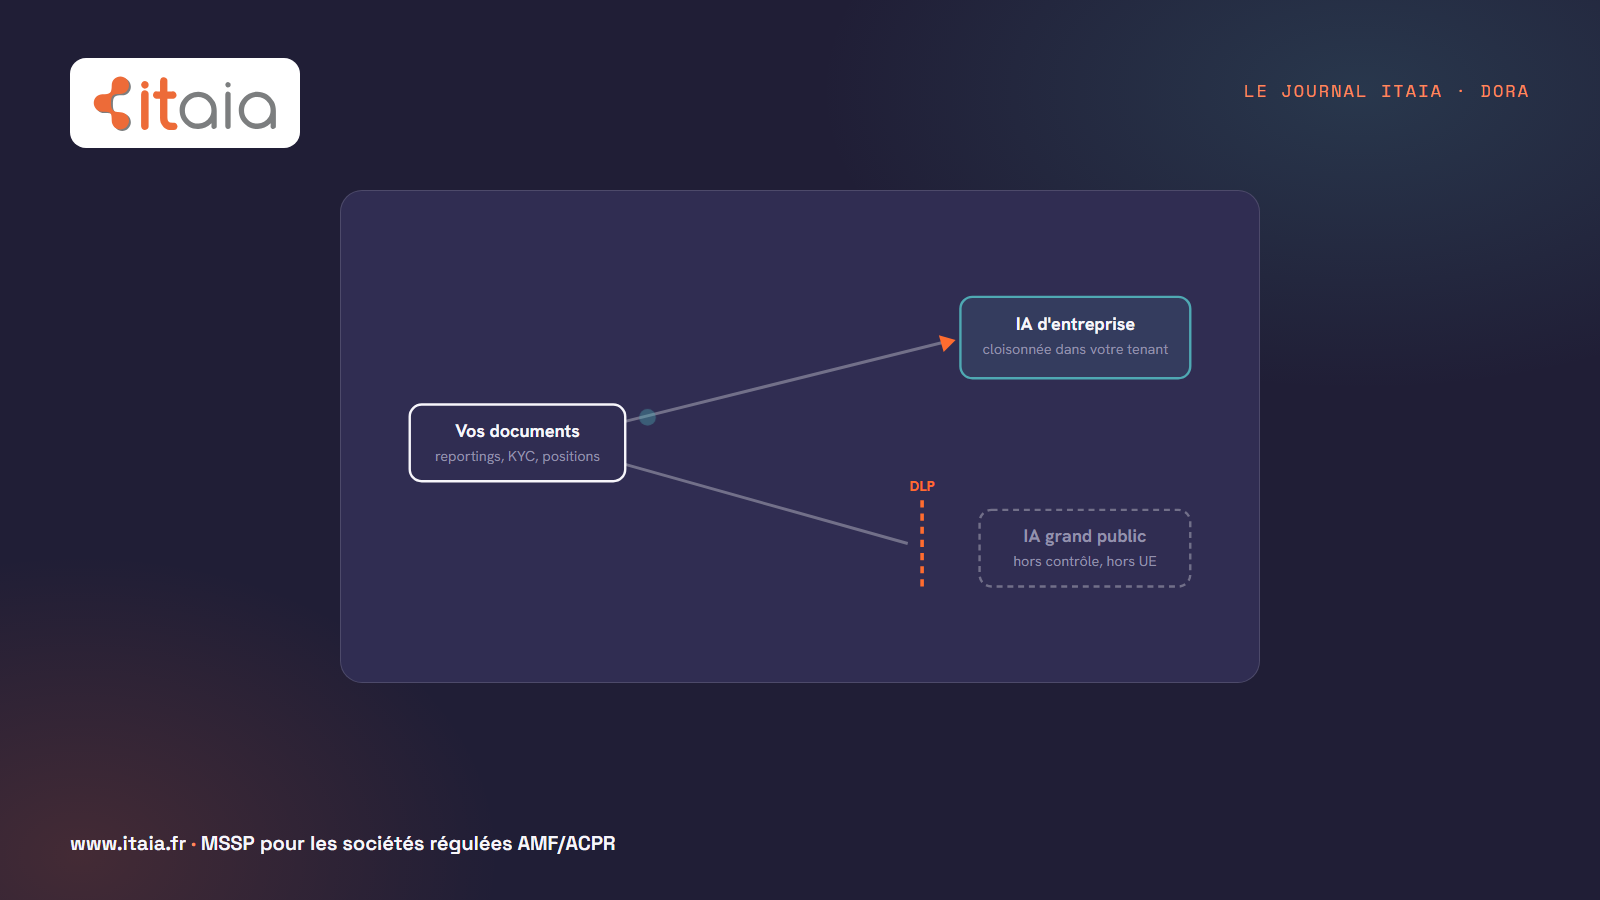
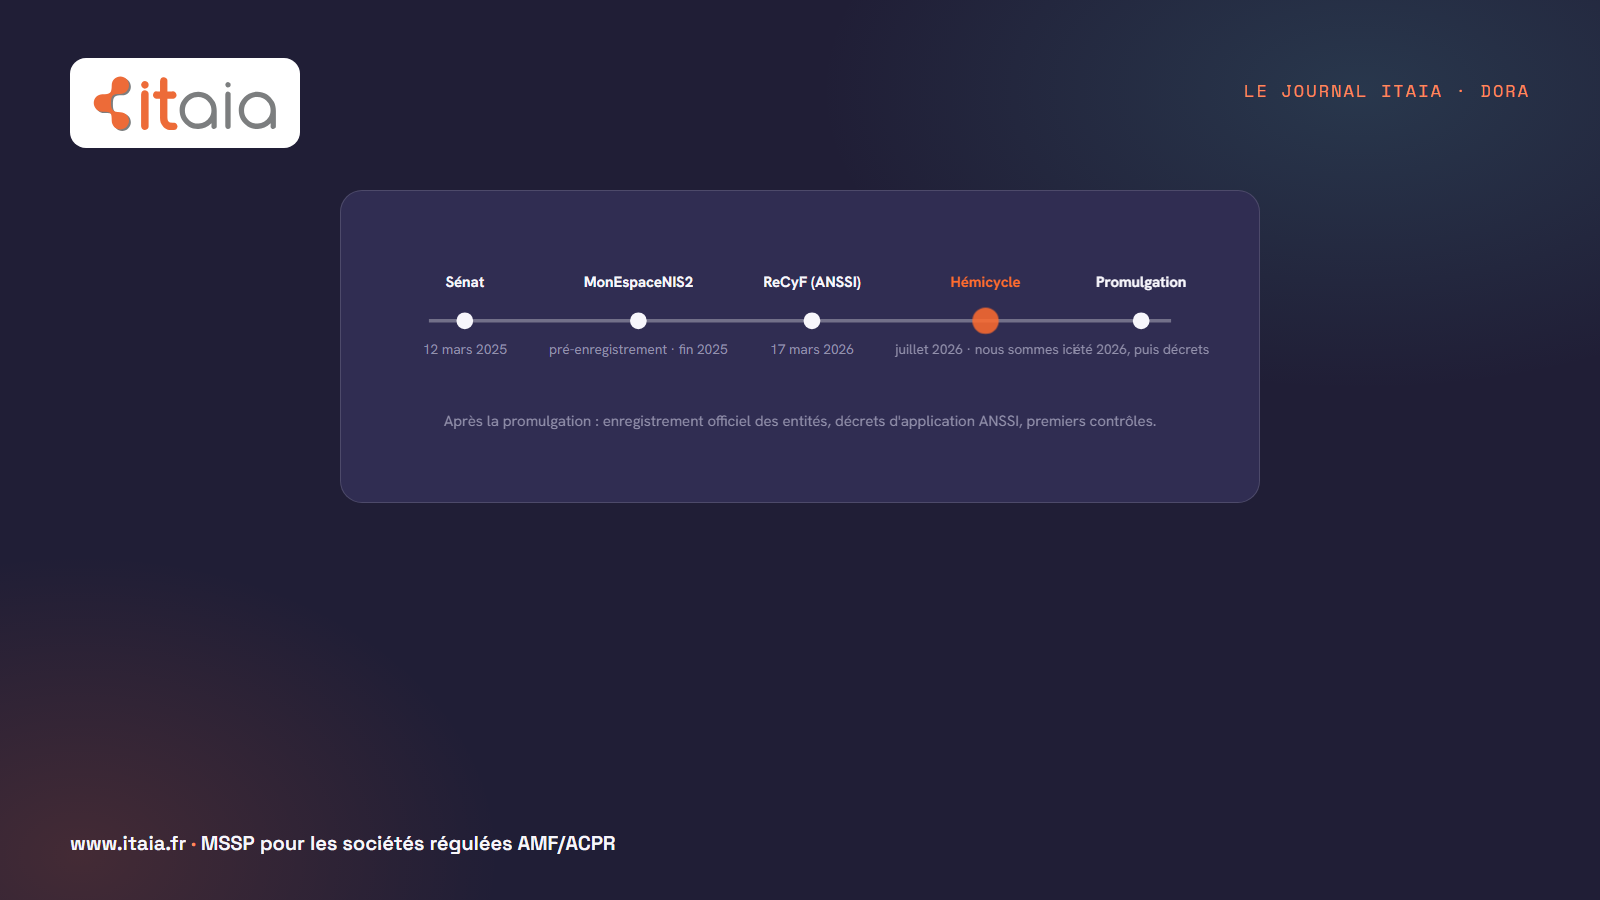
Calendrier du règlement européen sur l'IA pour une société de gestion : entrée en vigueur le 1er août 2024, gouvernance, transparence et sanctions le 2 août 2026, systèmes à haut risque du secteur financier le 2 décembre 2027, systèmes intégrés à des produits réglementés le 2 août 2028. Une bande basse matérialise la période d'inventaire et de journalisation, à constituer dès maintenant, sous la surveillance de l'ACPR. 24 août 2026
IA en société de gestion : l'ACPR est déjà votre autorité de surveillance, avant l'échéance de 2027
L'ACPR surveille l'IA à haut risque du secteur financier. Ce que ça change dès 2026 pour l'inventaire et la journalisation de vos usages d'IA.

DORAConformitéCybersécurité Lire l’article
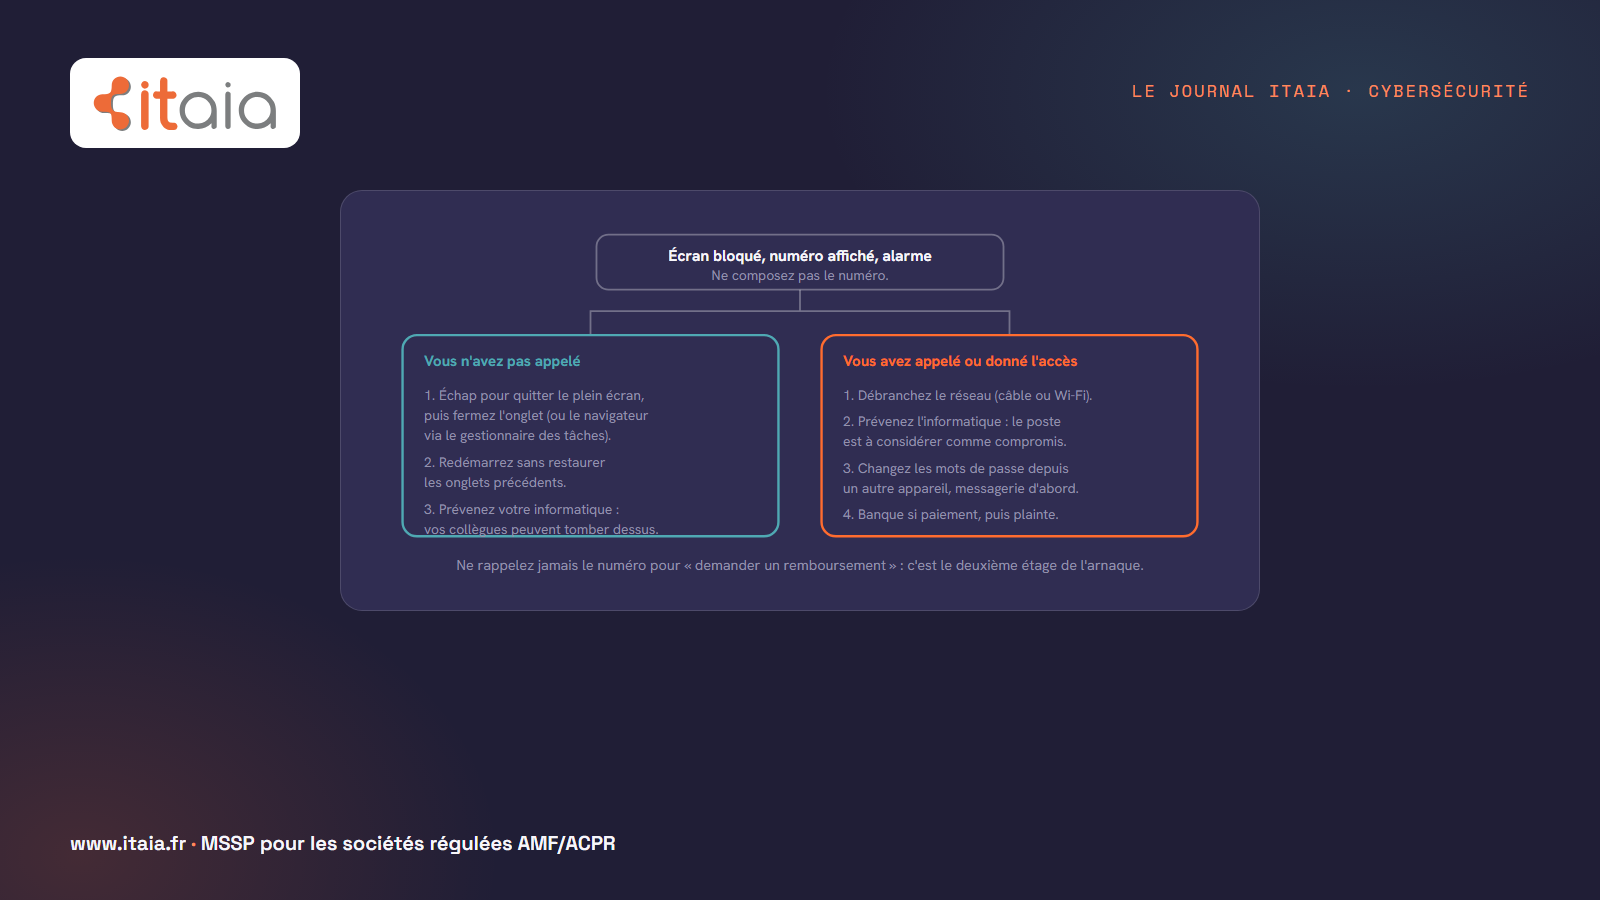
Schéma ITAIA : Un écran bloqué vous dit d'appeler Microsoft : c'est une arnaque, voici quoi faire 18 août 2026

Un écran bloqué vous dit d'appeler Microsoft : c'est une arnaque, voici quoi faire

Écran bloqué, alarme sonore, numéro d'assistance affiché : l'arnaque au faux support usurpe Microsoft. Les signes qui ne trompent pas et les bons réflexes.
CybersécuritéAstucesInfogérance Lire l’article
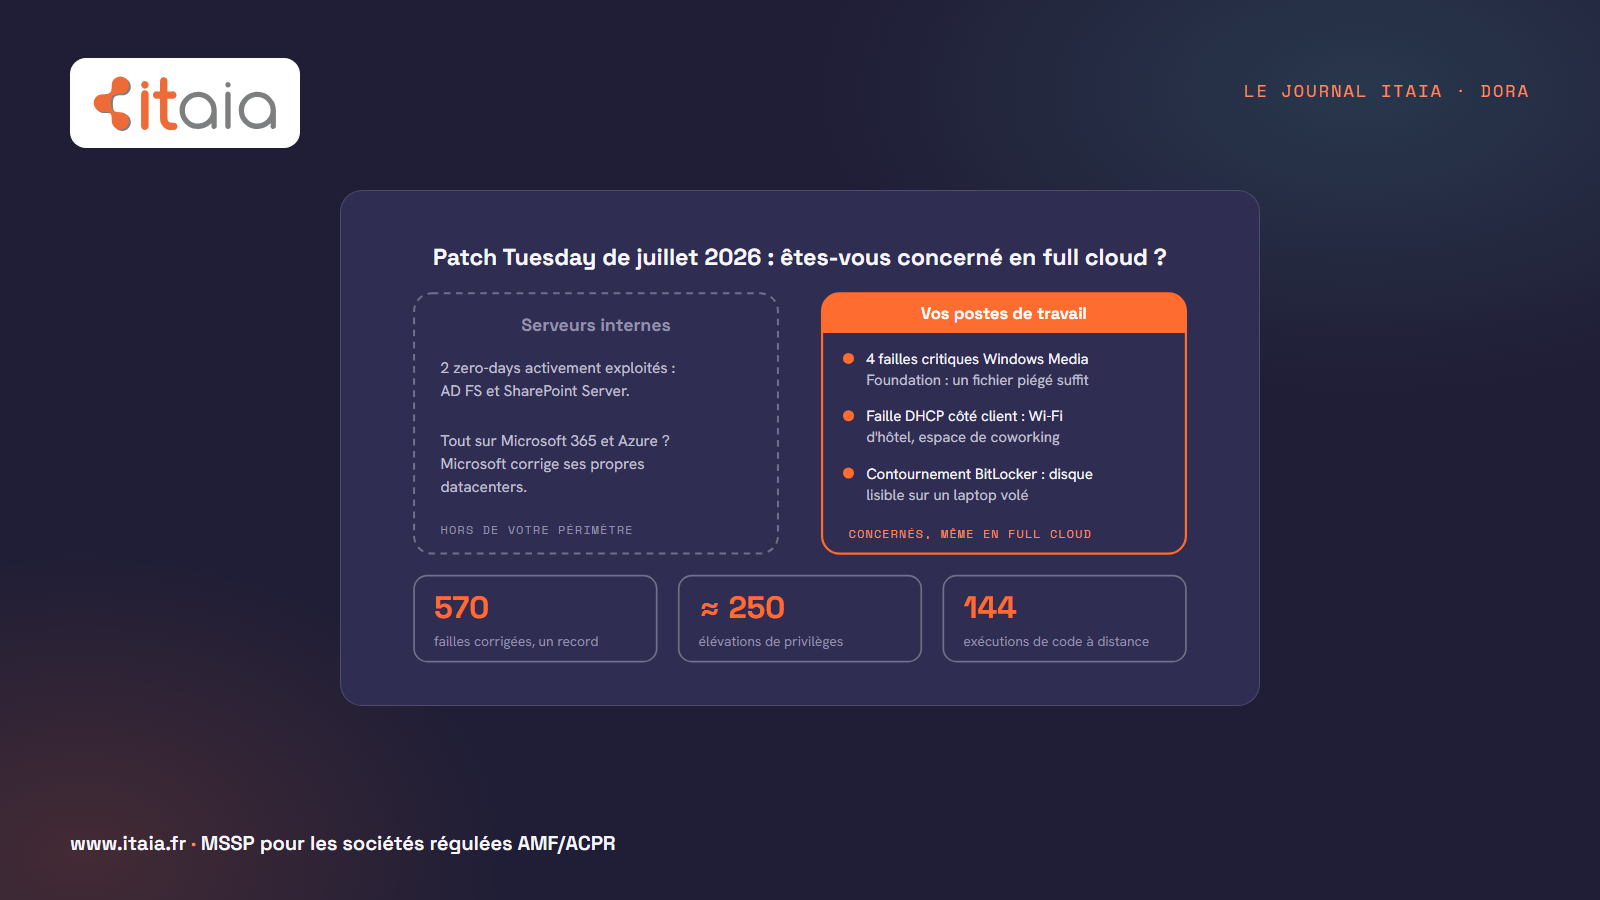
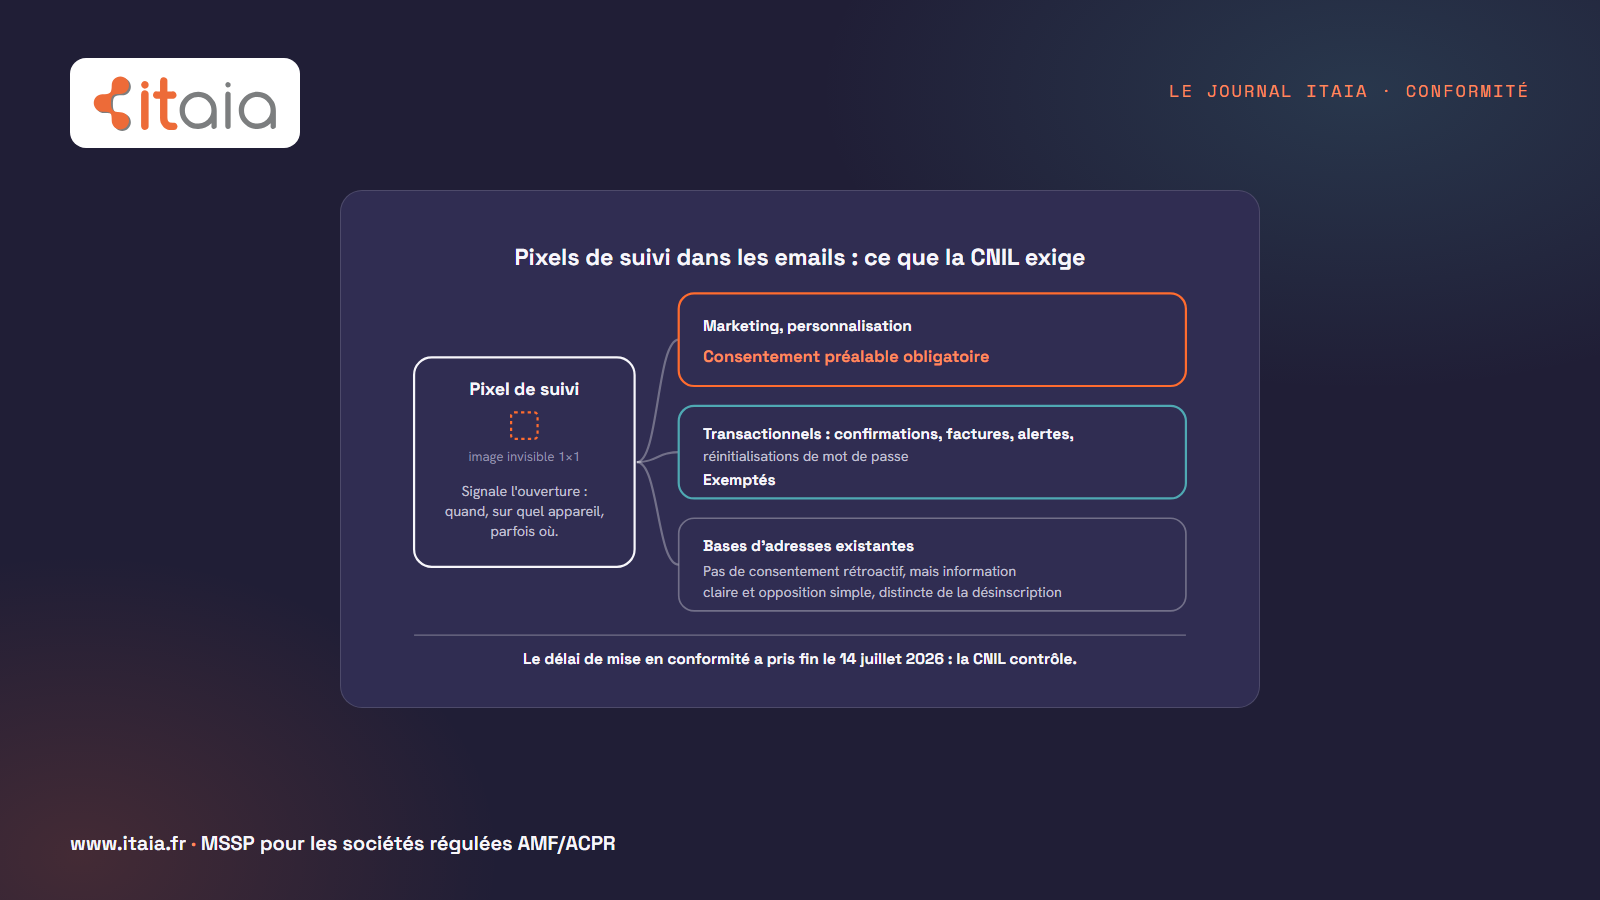
Schéma ITAIA : Stratégie de sortie TIC : que se passe-t-il si votre prestataire informatique s'arrête demain ? 18 août 2026

Stratégie de sortie TIC : que se passe-t-il si votre prestataire informatique s'arrête demain ?

DORA impose une stratégie de sortie activable pour chaque service TIC critique. Ce que l'ACPR vérifie en 2026, et ce que votre prestataire doit fournir.

DORAConformitéCybersécurité Lire l’article
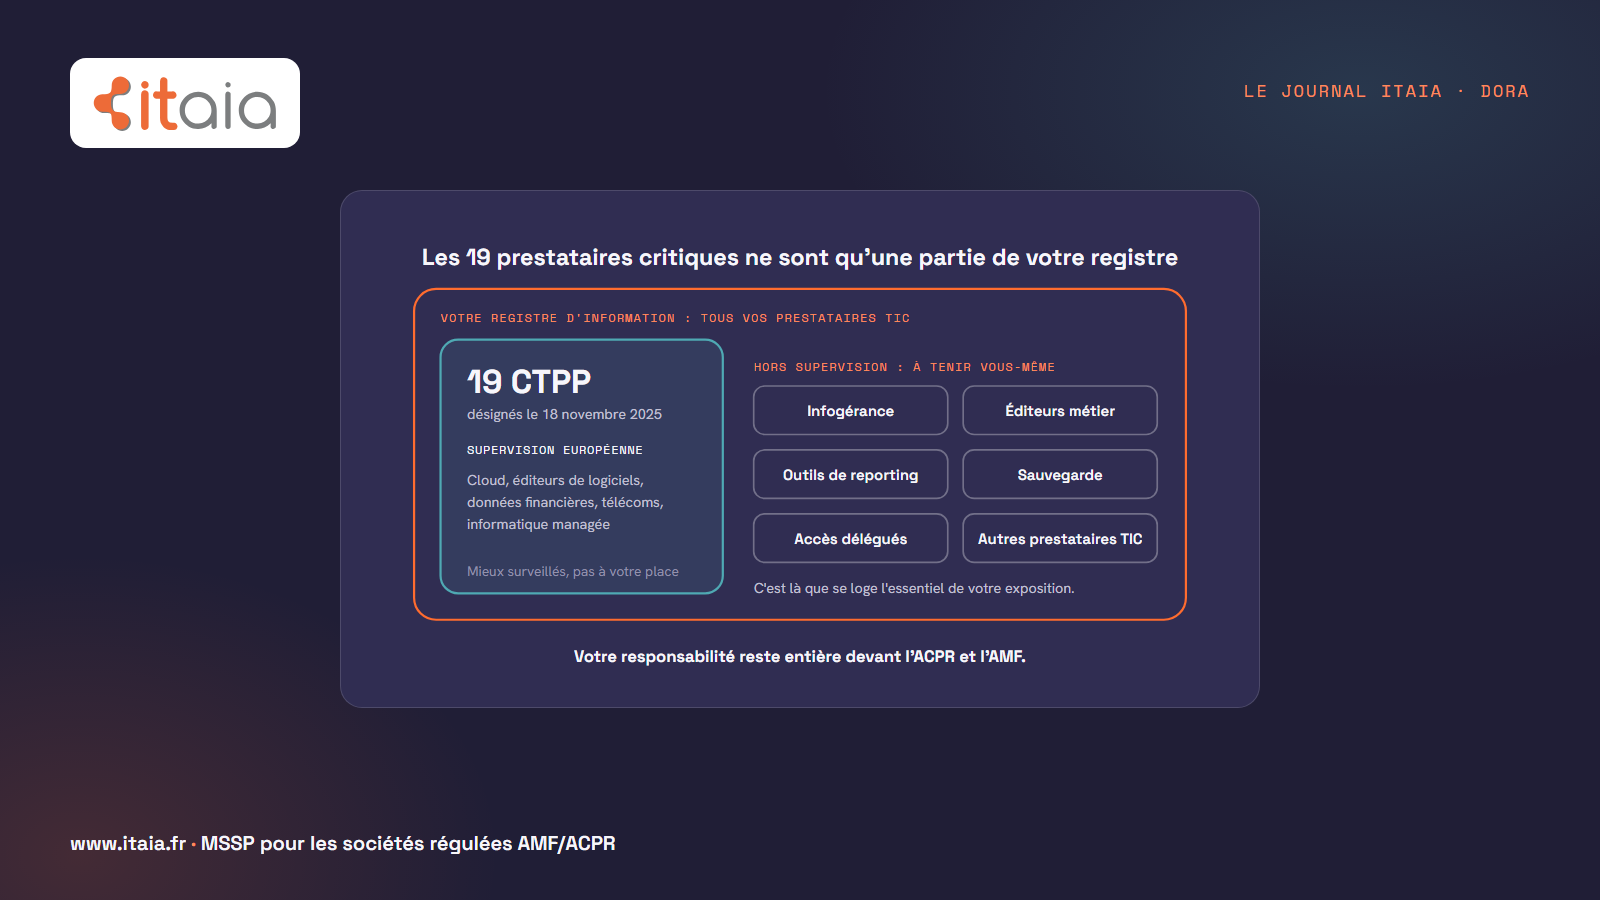
Le registre d'information DORA recense tous vos prestataires TIC. Les 19 prestataires critiques (CTPP) désignés le 18 novembre 2025 (cloud, éditeurs de logiciels, données financières, télécoms, informatique managée) sont supervisés au niveau européen, mais n'en sont qu'une partie. L'infogérance, les éditeurs métier, les outils de reporting, la sauvegarde, les accès délégués et les autres prestataires restent hors supervision et à tenir vous-même : c'est là que se loge l'essentiel de l'exposition. La responsabilité reste entière devant l'ACPR et l'AMF. 10 août 2026

Vos prestataires TIC critiques sont-ils sous supervision européenne ? Ce que la liste des CTPP change pour votre société de gestion

19 prestataires TIC critiques sous supervision européenne : ce que la liste CTPP change, et ne change pas, pour votre registre d'information.

DORAConformitéCybersécurité Lire l’article
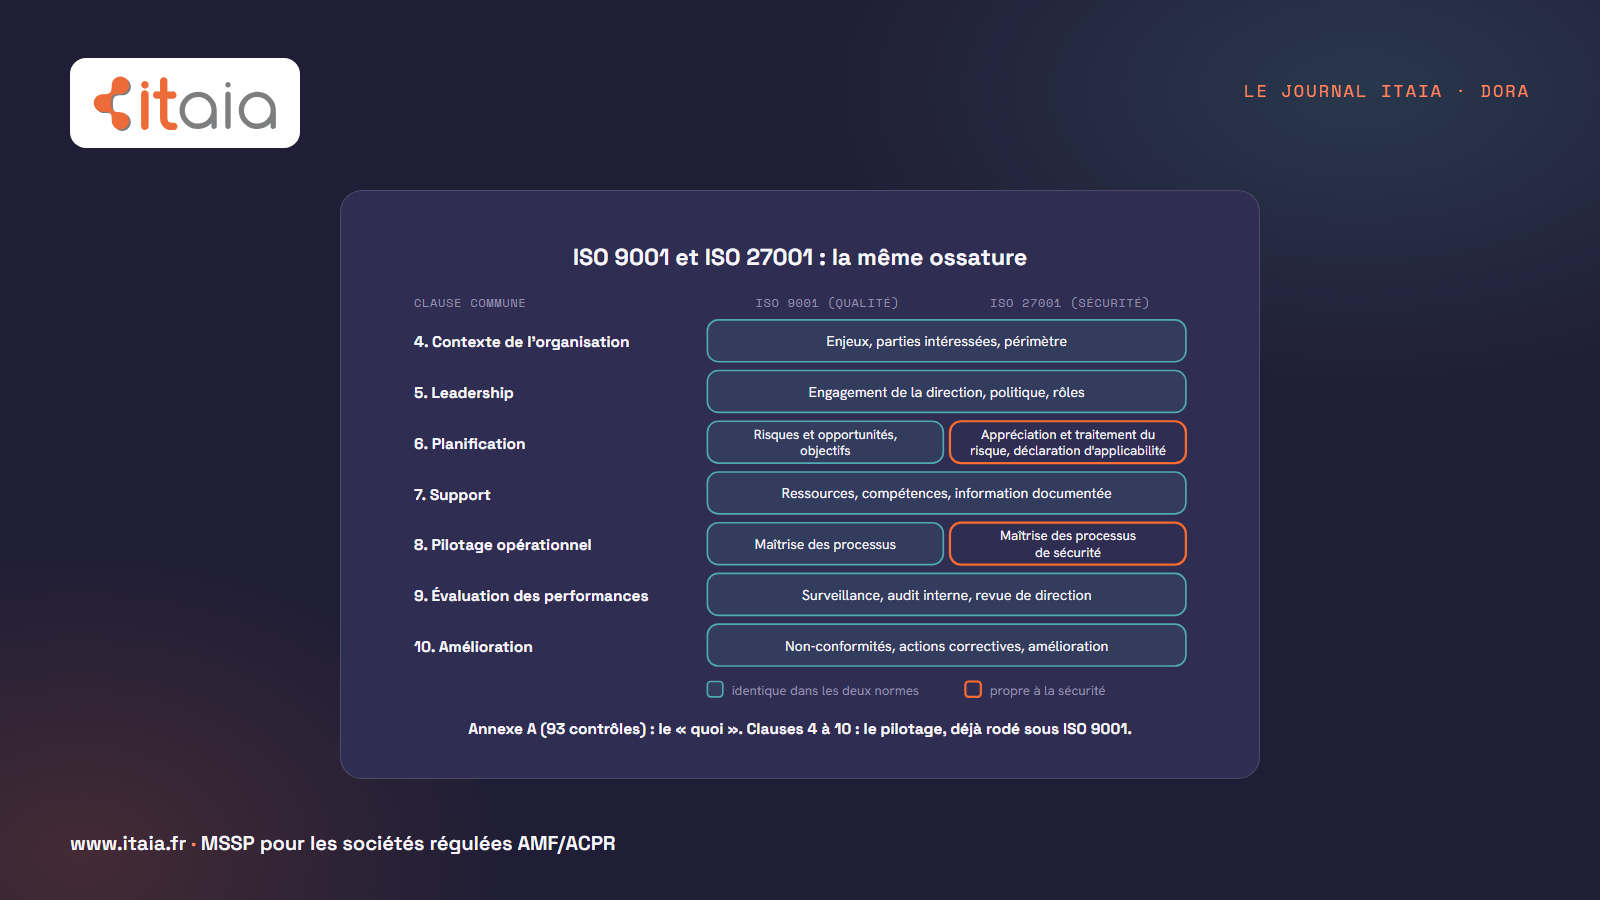
ISO 9001 et ISO 27001 partagent la même structure, clauses 4 à 10 : contexte de l'organisation, leadership, support, évaluation des performances et amélioration sont identiques. Seules diffèrent la planification (risques et objectifs en ISO 9001 ; appréciation et traitement du risque et déclaration d'applicabilité en ISO 27001) et le pilotage opérationnel (maîtrise des processus de sécurité). L'annexe A et ses 93 contrôles décrivent le « quoi » ; le pilotage tient dans les clauses 4 à 10, déjà rodé sous ISO 9001. 10 août 2026

ISO 27001 sans culture ISO 9001 : peut-on vraiment certifier la sécurité avant de savoir prouver ?

ISO 27001 et ISO 9001 partagent la même ossature. Ce que cinq ans de système qualité audité changent pour certifier la sécurité de l'information.

ConformitéCybersécuritéDORA Lire l’article
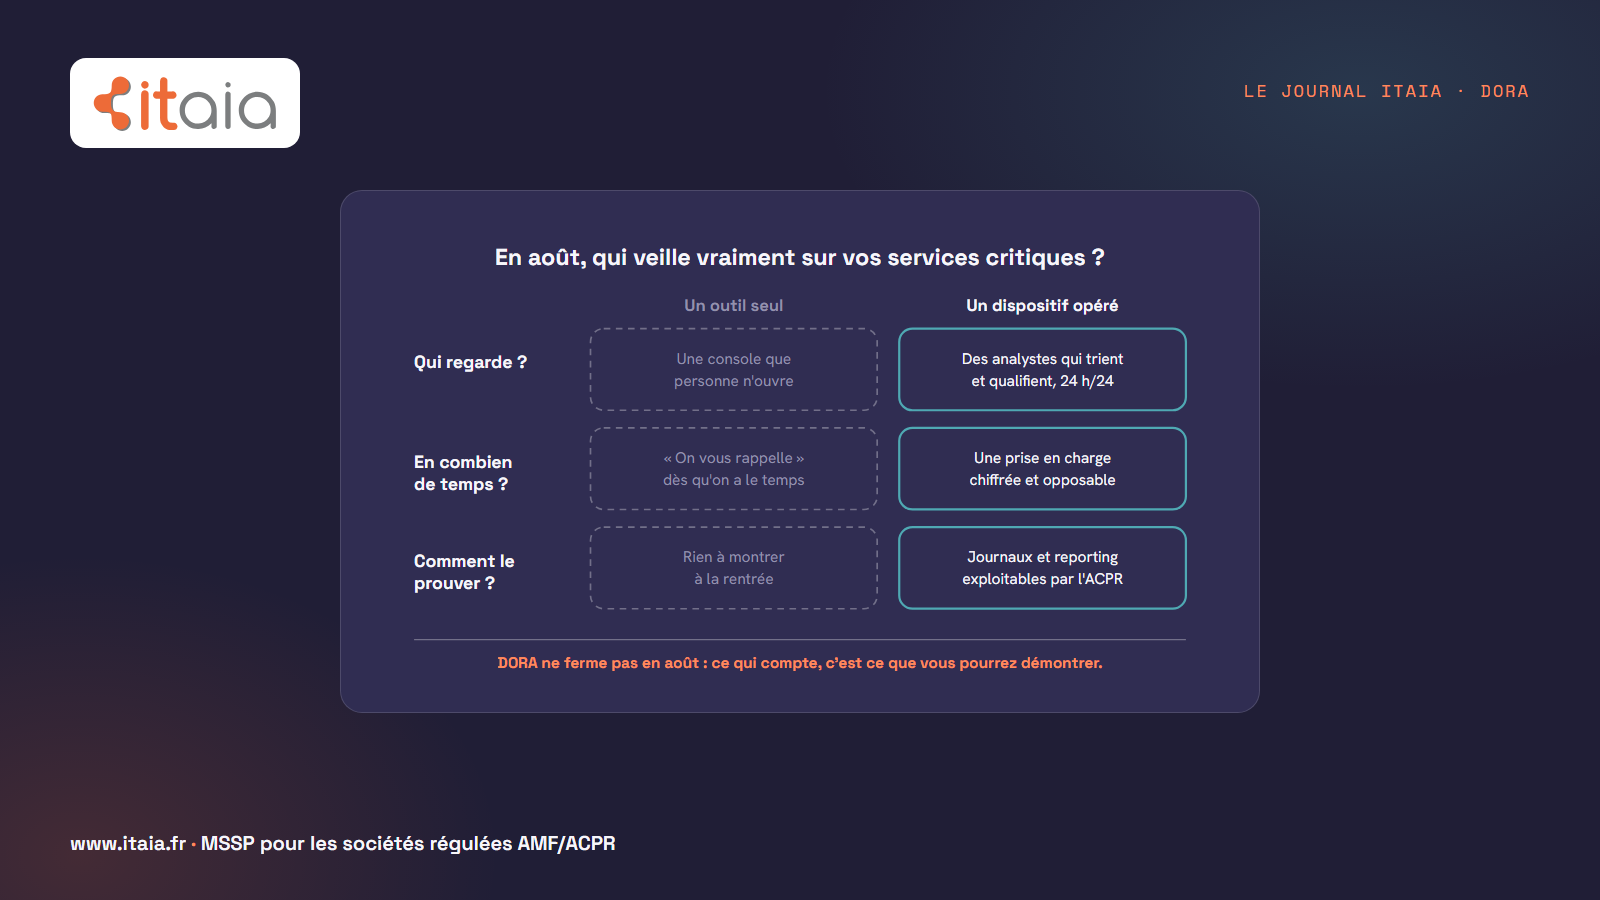
Supervision en août, trois questions : qui regarde ? une console que personne n'ouvre, ou des analystes qui trient et qualifient 24 heures sur 24 ; en combien de temps ? « on vous rappelle », ou une prise en charge chiffrée et opposable ; comment le prouver ? rien à montrer à la rentrée, ou des journaux et un reporting exploitables par l'ACPR. DORA ne ferme pas en août. 3 août 2026

Août : votre société de gestion tourne au ralenti. Qui veille sur vos services critiques ?

Ce que la supervision continue change pour une société de gestion : ce qu'elle couvre, ses angles morts, et les preuves qu'elle doit laisser.

CybersécuritéConformitéDORA Lire l’article
Schéma ITAIA : 2026, année de supervision DORA : que veut dire l'ACPR quand elle passe de « où en êtes-vous ? » à « montrez-moi » ? 27 juillet 2026

2026, année de supervision DORA : que veut dire l'ACPR quand elle passe de « où en êtes-vous ? » à « montrez-moi » ?

En 2026, l'ACPR ne demande plus si vous êtes conforme à DORA, elle demande de le prouver : journaux, tickets, SLA mesurés. Ce qu'ITAIA fournit comme preuves.

DORAConformitéCybersécurité Lire l’article
Schéma ITAIA : IA en société de gestion : peut-on utiliser Copilot ou Claude sans violer DORA ni le RGPD ? 27 juillet 2026

IA en société de gestion : peut-on utiliser Copilot ou Claude sans violer DORA ni le RGPD ?

Oui, à condition de traiter l'IA générative comme un tiers TIC : encadrée, journalisée, cloisonnée. Le vrai risque n'est pas l'IA, c'est le shadow IA.

DORAConformitéCybersécurité Lire l’article
Schéma ITAIA : Loi Résilience (NIS2) : ce que DORA impose déjà aux sociétés de gestion, ~15 000 entités vont le découvrir 27 juillet 2026

Loi Résilience (NIS2) : ce que DORA impose déjà aux sociétés de gestion, ~15 000 entités vont le découvrir

La loi Résilience transpose NIS 2 en France. Qui est concerné, ce qui change par rapport à DORA, et ce qu'il faut préparer dès maintenant.

ConformitéCybersécuritéDORA Lire l’article
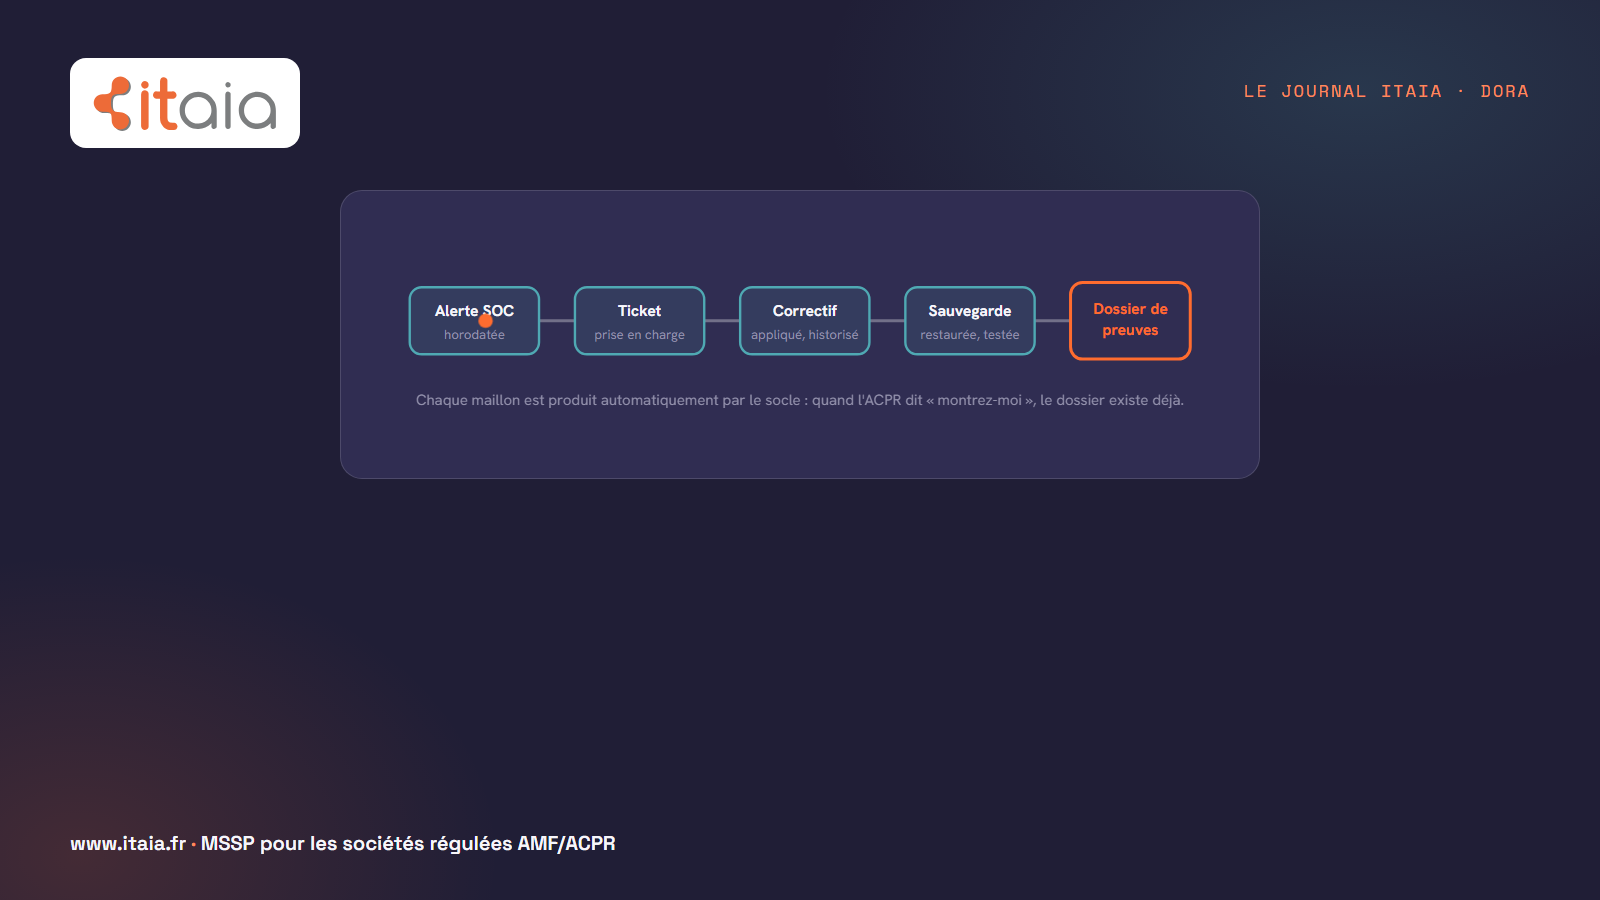
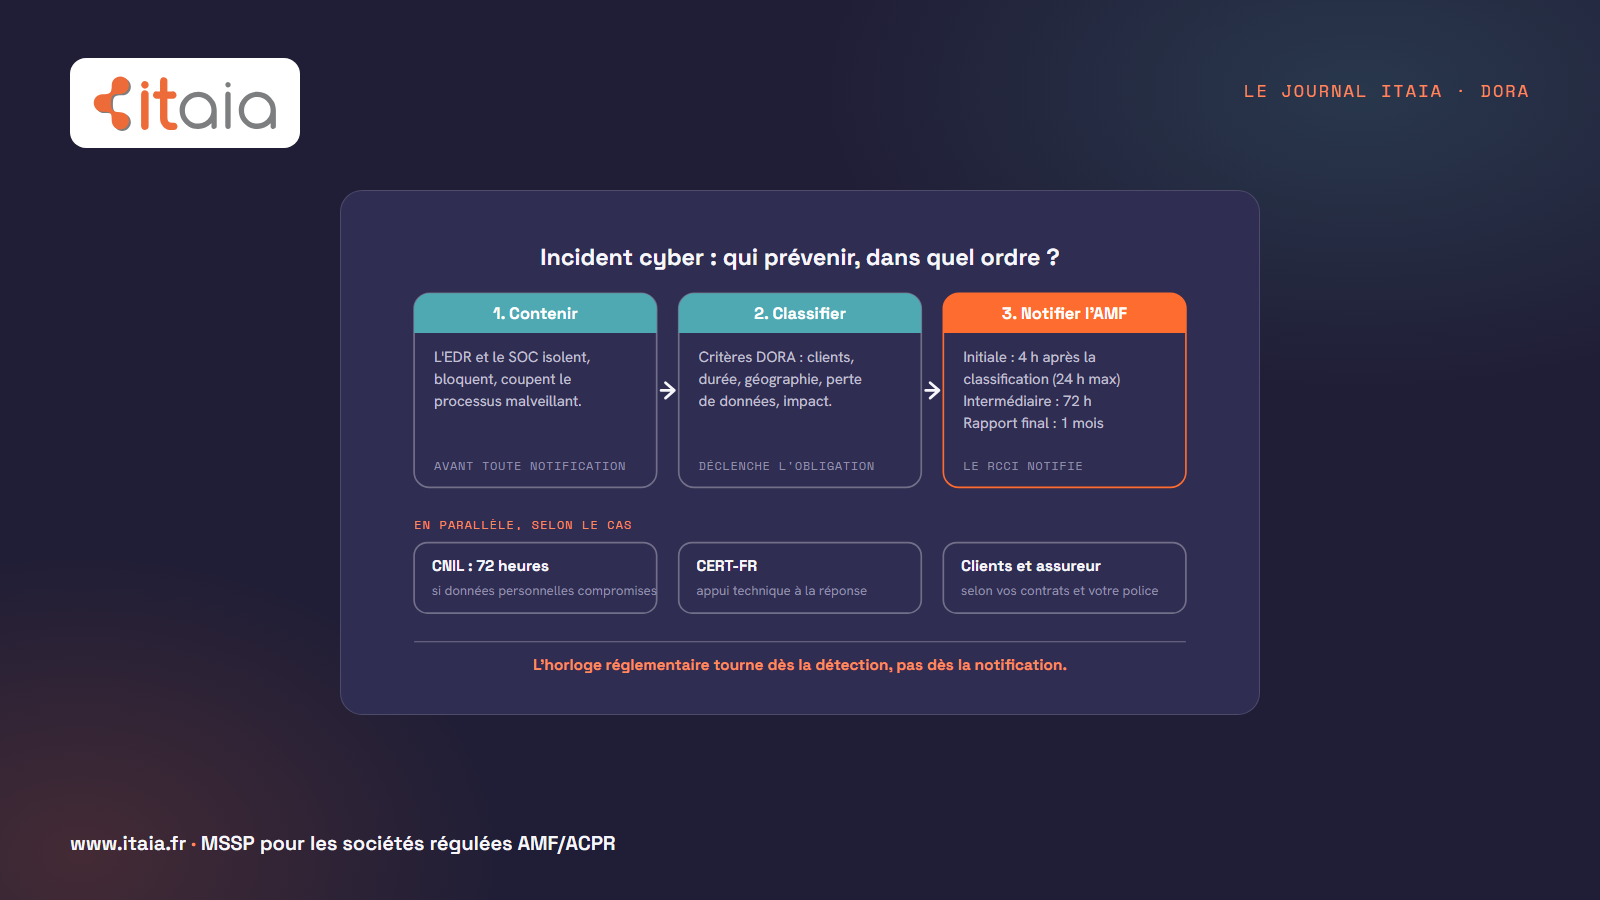
Séquence d'un incident cyber en société de gestion : 1, contenir (l'EDR et le SOC isolent et bloquent) ; 2, classifier selon les critères DORA, ce qui déclenche l'obligation ; 3, notifier l'AMF : notification initiale sous 4 heures après classification et au plus tard 24 heures après la détection, rapport intermédiaire sous 72 heures, rapport final sous un mois. En parallèle selon le cas : la CNIL sous 72 heures si des données personnelles sont touchées, le CERT-FR pour l'appui technique, les clients et l'assureur selon les contrats. 18 juillet 2026

Incident cyber en société de gestion : qui prévenir, dans quel ordre ? Ce que change l'accord ANSSI-ACPR

Accord ANSSI-ACPR-Banque de France du 3 juillet 2026 : qui notifier en cas d'incident cyber en société de gestion, sous quels délais, avec quelles preuves.

DORAConformitéCybersécurité Lire l’article
Patch Tuesday de juillet 2026, 570 failles : les deux zero-days exploités visent AD FS et SharePoint Server, des serveurs internes, hors périmètre d'une société de gestion entièrement sur Microsoft 365 et Azure. Les postes de travail restent concernés : quatre failles critiques Windows Media Foundation, une faille DHCP côté client et un contournement BitLocker. Sur les 570 failles, environ 250 élévations de privilèges et 144 exécutions de code à distance. 16 juillet 2026

Patch Tuesday de juillet 2026 : 570 failles, un record. Êtes-vous concerné si vous êtes full cloud ?

570 vulnérabilités corrigées en juillet 2026, un record. Ce que ça change pour une société de gestion full cloud, et comment nous gérons le déploiement.

CybersécuritéConformitéDORA Lire l’article
Pixels de suivi dans les emails selon la CNIL : une image invisible de 1 par 1 pixel signale l'ouverture du message, quand, sur quel appareil, parfois où. Pour le marketing et la personnalisation, consentement préalable obligatoire. Les emails transactionnels (confirmations, factures, alertes, réinitialisations de mot de passe) sont exemptés. Pour les bases d'adresses existantes, pas de consentement rétroactif mais une information claire et une opposition simple, distincte du lien de désinscription. Le délai de mise en conformité a pris fin le 14 juillet 2026. 16 juillet 2026

Pixels de suivi : pourquoi votre banque vous a écrit cette semaine, et ce que ça change pour vos communications investisseurs

L'échéance CNIL du 14 juillet 2026 sur les pixels de suivi explique la vague d'emails de vos banques. Ce que ça implique pour une société de gestion.

ConformitéCybersécurité Lire l’article
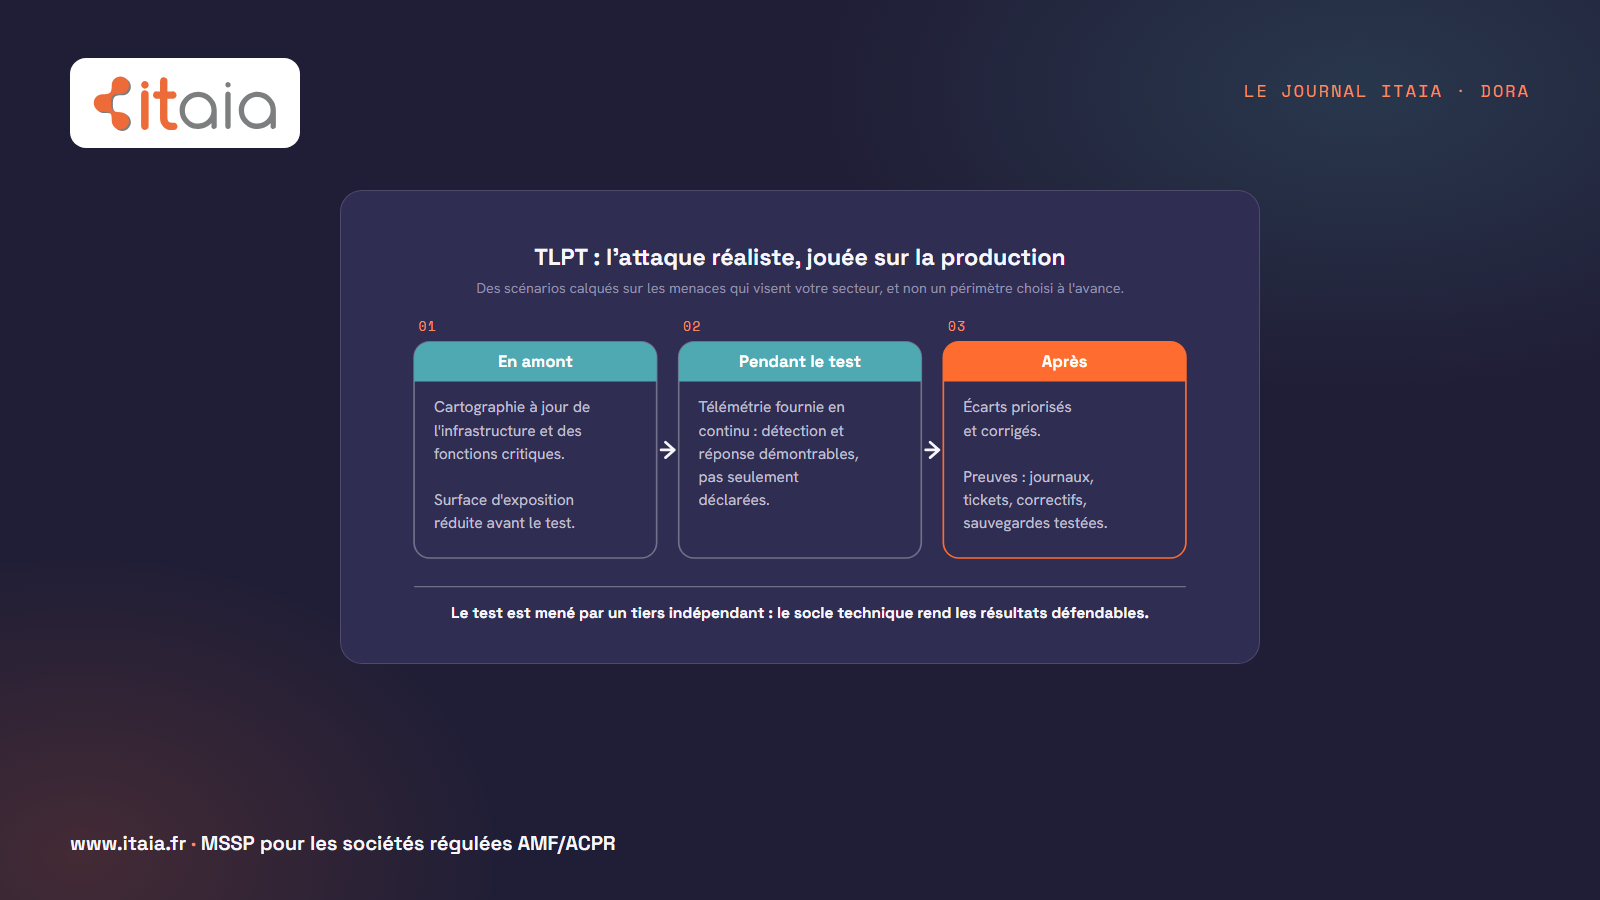
TLPT sous DORA, test d'intrusion fondé sur la menace et joué sur la production, en trois temps : en amont, cartographie à jour de l'infrastructure et des fonctions critiques et surface d'exposition réduite ; pendant le test, télémétrie fournie en continu pour une détection et une réponse démontrables ; après, écarts priorisés et corrigés, avec les preuves : journaux, tickets, correctifs, sauvegardes testées. Le test est mené par un tiers indépendant. 10 juillet 2026

DORA & TLPT : ce que les tests d'intrusion pilotés changent pour les sociétés de gestion

DORA introduit des tests de pénétration fondés sur la menace (TLPT). Ce qu'ils impliquent pour votre informatique, et comment nous vous y préparons.

DORAConformitéCybersécurité Lire l’article
6 août 2025

Cyberattaques PME : pourquoi vous êtes (vraiment) dans le viseur des cybercriminels ?

Cyberattaques PME : 60 % des victimes sont des PME. Apprenez à vous protéger avec ce guide pratique et ses solutions abordables !

Cybersécurité Lire l’article
12 mai 2025

Comment sécuriser un réseau informatique en 10 étapes ?

Comment sécuriser un réseau informatique ? Pare-feu, VPN, mots de passe forts… Nos astuces pour une protection optimale contre les cyber attaquants.

Cybersécurité Lire l’article
25 avril 2025

Avantages du cloud : lesquels se vérifient, à quelles conditions

Les cinq avantages du cloud computing passés au crible : ce qui se vérifie en PME, sous quelles conditions, et les trois cas où le calcul s’inverse.

Cloud Lire l’article
17 février 2025

Top des bonnes pratiques pour sécuriser les données sensibles

Stop aux fuites de données ! Découvrez les bonnes pratiques pour sécuriser les données sensibles de votre entreprise. Simple et efficace.

Cloud Lire l’article
17 février 2025

Études de cas sur la sécurité informatique : exemples de réussites et d’échecs

Études de cas sur la sécurité informatique : apprenez d’autres expériences ! Des enseignements et leçons pour renforcer votre cybersécurité.

Cybersécurité Lire l’article
11 février 2025

Pourquoi former ses employés à la cybersécurité ?

L’erreur humaine cause plus de 90 % des incidents. Former ses employés à la cybersécurité : phishing simulé, formation continue, mesure du risque.

Astuces Lire l’article
13 janvier 2025

Virtualisation des serveurs : les gains, les limites

Pourquoi la virtualisation est devenue la norme, ce qu’elle change vraiment (consolidation, instantanés, reprise), ses limites et la question des licences.

AstucesCloud Lire l’article
22 décembre 2024

MSP, MSSP, ESN : définitions, différences et comment choisir

MSP, MSSP, ESN : ce que chaque sigle recouvre, le tableau comparatif, les critères vérifiables pour choisir, et ce qu'un acteur régulé DORA doit exiger.

Infogérance Lire l’article
5 décembre 2024

Histoire de la cybersécurité : évolution et tendances à venir

Découvrez l’histoire de la cybersécurité, de ses débuts avec les premiers virus informatiques à l'ère moderne des cyberattaques sophistiquées !

Cybersécurité Lire l’article
30 novembre 2024

Bonnes pratiques cybersécurité : le guide complet pour les PME

Mots de passe, MFA, sauvegarde 3-2-1, sensibilisation, EDR/SOC, plan de continuité : le guide des bonnes pratiques cybersécurité pour PME.

AstucesCybersécuritéCloud Lire l’article
26 novembre 2024

Comment structurer votre infrastructure IT en tant que PME ?

Découvrez comment structurer votre infrastructure IT en tant que PME afin d’optimiser votre productivité opérationnelle et votre sécurité cyber !

CloudCybersécurité Lire l’article
11 juin 2024

Menace d’espionnage et sécurité numérique des PME du secteur de la finance

Les PME financières sont des cibles d’espionnage : données clients, stratégies, communications. Menaces 2026 (IA offensive, supply chain) et parades.

Cybersécurité Lire l’article
23 janvier 2024

Microsoft 365 Copilot en 2026 : tarifs en baisse, Copilot Chat inclus, Foundry IQ

Copilot Chat inclus dans les licences Microsoft 365, tarifs de la licence complète en baisse, Foundry IQ : ce qu’il faut préparer avant de déployer.

Infogérance Lire l’article
18 septembre 2023

PSSI : définition, contenu et mise en place

Ce qu'est une PSSI, ce qu'elle doit contenir, six étapes pour l'écrire, et pourquoi c'est le même objet qu'une politique qualité ISO 9001.

CybersécuritéConformité Lire l’article
25 août 2023

Quelles sont les règles de base pour comprendre le RGPD ?

Découvrez les règles de base pour comprendre le RGPD, sa définition, ses applications, ses principes et les questions de droits des personnes concernées.

Conformité Lire l’article
9 août 2023

Audit informatique : déroulement, périmètre et indépendance

Ce que couvre un audit informatique, comment il se déroule, ce qu'en exige DORA, et pourquoi votre infogéreur ne doit pas être celui qui le réalise.

Astuces Lire l’article
25 juillet 2023

Le réseau informatique d’entreprise : performance et sécurité

À quoi sert un réseau informatique d’entreprise, ses composants (switch, VLAN, Wi-Fi, pare-feu), les débits 2026 et les questions à se poser avant de câbler.

Astuces Lire l’article
23 juin 2023

Prestataire informatique : ce qu’il doit couvrir, comment le choisir

Ce qu’un prestataire informatique doit couvrir, les cinq questions vérifiables qui départagent, et ce que la finance régulée nous a appris.

Astuces Lire l’article
19 avril 2023

SOC : définition, fonctionnement, et différence avec un simple monitoring

Un SOC est une équipe d’analystes qui détecte et répond aux incidents 24/7. À ne pas confondre avec un monitoring automatique, et ce que DORA exige.

CybersécuritéInfogérance Lire l’article
25 janvier 2023

5 choses à vérifier absolument avant de signer un contrat d’infogérance informatique

SLA mesurés, périmètre précis, réversibilité sans lock-in, sécurité incluse, DORA pour les régulés : les 5 points à vérifier avant de signer.

AstucesInfogérance Lire l’article
25 juillet 2022

Budget informatique : construire et tenir le sien

Les six lignes d’un budget informatique de PME, la règle du renouvellement lissé, ce qui le fait dériver, et combien y consacrer réellement.

AstucesCybersécuritéInfogérance Lire l’article
25 juillet 2022

Stratégie informatique : la construire sans DSI

Une PME n’a pas de DSI, et sa stratégie informatique se réduit souvent à des achats. Les quatre questions à trancher et les trois documents qui suffisent.

CybersécuritéInfogérance Lire l’article
3 juin 2022

Antivirus, EDR, XDR : quelles différences, et de quoi votre entreprise a-t-elle besoin ?

Antivirus classique, NGAV, EDR, XDR : les différences en clair, ce que chacun détecte, et le niveau adapté à une PME, avec ou sans SOC.

Cybersécurité Lire l’article
3 juin 2022

GTR informatique : définition, GTI, et ce que valent vraiment ces garanties

La GTR définit le délai maximal de remise en service après un incident. GTR vs GTI, plage de service, et comment vérifier les chiffres réels.

Infogérance Lire l’article
13 avril 2022

OneNote en entreprise : usages, stockage et pièges

À quoi sert vraiment OneNote en entreprise, où sont stockées les notes, et les cinq pièges qui font perdre des blocs-notes entiers.

Infogérance Lire l’article
13 avril 2022

Comment faire face à une attaque par consentement illicite ?

Vous avez subi une attaque par consentement illicite ? Découvrez comment y faire face et vous prémunir pour la prochaine fois !

Cybersécurité Lire l’article
22 février 2022

Cyberassurance : ce qui est couvert et ce qui exclut

Ce que couvre réellement une assurance cyber, les exclusions qui font tomber l’indemnisation, et pourquoi le questionnaire est devenu un cahier des charges.

AstucesCybersécurité Lire l’article
5 août 2021

Supervision informatique : voir la panne avant l’utilisateur

Ce que la supervision informatique surveille vraiment, la différence avec le monitoring, le piège des alertes ignorées et ce qu’ITAIA inclut dans le forfait.

Infogérance Lire l’article
2 août 2021

Votre Outlook est lent ? Vos dossiers en sont peut-être la cause…

Outlook lent, dossiers longs à ouvrir, non-réponses ? Les causes fréquentes des ralentissements d’Outlook et comment y remédier, expliqués par ITAIA.

AstucesInfogérance Lire l’article
14 mars 2021

Infrastructure informatique : composants et optimisation

De quoi se compose une infrastructure informatique, les signes qu’elle arrive à bout, et par où commencer pour l’optimiser sans tout remplacer.

Infogérance Lire l’article
15 février 2021

Le cycle de vie d’un ordinateur chez ITAIA en 4 étapes !

Vous souhaitez faire appel à un partenaire pour gérer le cycle de vie d'un ordinateur au sein de votre entreprise ? Découvrez notre méthode en 4 étapes !

Infogérance Lire l’article
7 janvier 2021

Digital workplace : ce que c’est, ce qu’il faut

Ce que recouvre vraiment une digital workplace, les quatre briques qui la composent, et pourquoi la plupart des projets échouent sur la gouvernance.

Infogérance Lire l’article
10 novembre 2020

Résilience informatique : définition et mise en œuvre

Fonctionner pendant l’incident et revenir vite à la normale : les quatre piliers de la résilience informatique, les dépendances oubliées et la version DORA.

Cybersécurité Lire l’article
20 mai 2020

Gestion de parc informatique : inventaire, cycle de vie et coûts

Tenir un inventaire vivant plutôt qu’un tableur mort : ce qu’il doit contenir, ce que l’on gagne en sécurité et en budget, et quand externaliser.

Infogérance Lire l’article
6 mai 2020

OneDrive, Teams ou Sharepoint ? La gestion de vos fichiers dans Microsoft Office 365

OneDrive, Teams ou SharePoint : où stocker chaque fichier dans Microsoft 365 ? Le rôle de chaque outil et les pièges de permissions à éviter.

AstucesInfogéranceCloud Lire l’article
8 mars 2020

Logiciels malveillants : les reconnaître et s’en protéger

Les familles de logiciels malveillants, la chaîne réelle d’une attaque par rançongiciel, ce qui protège par ordre d’efficacité et quoi faire le jour J.

Cybersécurité Lire l’article
29 février 2020

Switch réseau : Quel est le rôle du commutateur ?

Le switch (commutateur) reçoit et répartit les données du réseau. Hub vs switch, VLAN, vitesses 2,5/10/25 GbE, SFP+ et SFP28, PoE : le guide complet ITAIA.

Cybersécurité Lire l’article
29 février 2020

Authentification multifacteur : ce qu’elle bloque encore

Comment fonctionne la MFA, quelles méthodes résistent encore en 2026, ce qu’elle ne bloque plus, et comment la déployer sans bloquer l’entreprise.

Cybersécurité Lire l’article
8 février 2020

La stratégie de sauvegarde 3-2-1 (et son évolution)

La stratégie de sauvegarde 3-2-1 est un élément essentiel de tout plan BCDR ou DRaaS. Venez découvrir le principe de cette stratégie de sauvegarde.

AstucesCybersécuritéInfogérance Lire l’article
30 décembre 2019

Pourquoi vous ne devriez pas confier votre informatique à une équipe d’un seul homme ?

Congés, maladie, départ : quand l'informatique repose sur une seule personne, son indisponibilité devient un risque. Ce qu'une équipe change.

CybersécuritéInfogérance Lire l’article
14 novembre 2019

Pourquoi le support informatique à l’incident est un modèle dépassé ?

Je pense que vous êtes d'accord avec moi quand je dis que le support informatique à l’incident est un modèle dépassé. Venez lire la suite.

Infogérance Lire l’article
12 novembre 2019

RTO, RPO, PCA, PRA : les définitions (et le BCDR)

RTO, RPO, PCA, PRA, BCDR : chaque sigle défini en une phrase, leurs équivalents français (DMIA, PDMA), et ce qu'ils impliquent concrètement pour vos moyens.

CloudCybersécuritéInfogérance Lire l’article
1 novembre 2019

Changer de prestataire informatique sans interruption : le guide en 5 étapes

Changer de prestataire informatique sans interruption : la réponse en 50 mots, les 5 étapes, le calendrier de J-60 à J+30 et les objections traitées.

AstucesInfogérance Lire l’article